CẤU HÌNH CLIENT-TO-SITE IPSEC VPN
4-BÀI LUYỆN TẬP THỰC THÀNH CẤU HÌNH CLIENT-TO-SITE IPSEC VPN
Đây là bài thực thành cấu hình Client-to-Site IPsec VPN với xác thực Pre-shared Key và cấp phát địa chỉ IP từ Local Pool trên router Cisco.
Ví dụ cấu hình Client-to-Site IPsec VPN (Pre-shared Key, Local IP Pool):
Giả sử chúng ta có:
Interface public: GigabitEthernet0/0 với địa chỉ IP 203.16.113.21
Mạng LAN: 192.168.20.0/24
Dải IP cấp phát cho VPN client: 172.16.10.10 - 172.16.10.100
Pre-shared key: SecureVPNKey
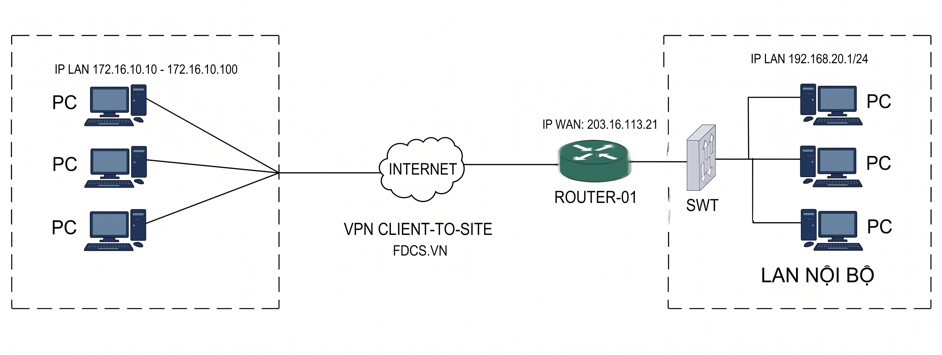
Bước 1: Cấu hình Internet Key Exchange (IKE) Phase 1**
Định nghĩa một ISAKMP policy
FdcRcisco(config)# crypto isakmp policy 10
FdcRcisco(config-crypto)# encr aes 256
(Thuật toán mã hóa AES với khóa 256-bit)
FdcRcisco(config-crypto)# hash sha256
(Thuật toán băm SHA-256)
FdcRcisco(config-crypto)# authentication pre-share
(Phương thức xác thực sử dụng pre-shared key)
FdcRcisco(config-crypto)# group 14
(Nhóm Diffie-Hellman (tăng độ an toàn))
FdcRcisco(config-crypto)# lifetime 86400
(Thời gian tồn tại của ISAKMP SA (trong giây))
Cấu hình pre-shared key cho các peer (bất kỳ địa chỉ IP nào)
FdcRcisco(config)# crypto isakmp key SecureVPNKey address 0.0.0.0 0.0.0.0
Bật ISAKMP trên interface public
FdcRcisco(config)# interface GigabitEthernet0/0
FdcRcisco(config-if)# crypto isakmp enable
Bước 2: Cấu hình IPsec Phase 2**
Định nghĩa một IPsec transform-set
FdcRcisco(config)# crypto ipsec transform-set ESP-AES256-SHA256 esp-aes 256 esp-sha256-hmac
FdcRcisco(config)# mode tunnel
(Chế độ tunnel (toàn bộ gói tin IP được mã hóa))
Bước 3:Cấu hình Local IP Address Pool
FdcRcisco(config)# ip local pool VPN-POOL 172.16.10.10 172.16.10.100
Bước 4: Cấu hình Access Control List (ACL) để xác định lưu lượng VPN**
(ACL này xác định lưu lượng từ mạng LAN (192.168.20.0/24) đến dải IP VPN (172.16.10.0/24))
FdcRcisco(config)# access-list 100 permit ip 192.168.20.0 0.0.0.255 172.16.10.0 0.0.0.255
Bước 5: Cấu hình Crypto Map
FdcRcisco(config)# crypto map VPN-MAP 10 ipsec-isakmp
FdcRcisco(config-crypto)# set peer 0.0.0.0
(Địa chỉ IP của VPN client (0.0.0.0 cho client quay số động))
FdcRcisco(config)# set transform-set ESP-AES256-SHA256
(Liên kết với transform-set đã tạo)
FdcRcisco(config)# set pfs group14
(Perfect Forward Secrecy (tạo khóa phiên mới định kỳ))
FdcRcisco(config)# match address 100
(Liên kết với ACL xác định lưu lượng VPN)
Bước 6: Cấu hình Virtual Template Interface
(Interface virtual template được sử dụng để gán các thuộc tính cho VPN client)
FdcRcisco(config)# interface Virtual-Template1 type tunnel
FdcRcisco(config)# ip unnumbered GigabitEthernet0/0
(Sử dụng địa chỉ IP của interface vật lý)
FdcRcisco(config-if)# tunnel mode ipsec ipv4
(Chế độ tunnel là IPsec IPv4)
FdcRcisco(config-if)# tunnel source GigabitEthernet0/0
(Interface nguồn của tunnel)
FdcRcisco(config-if)# tunnel destination 0.0.0.0
(Điểm cuối của tunnel (cho client quay số động))
FdcRcisco(config-if)# ip address 172.16.10.1 255.255.255.0
(Địa chỉ IP mạng cho VPN client (thường là địa chỉ mạng của pool))
Bước 7: Cấu hình ISAKMP Profile
ISAKMP profile liên kết các thuộc tính cho kết nối IKE của client
FdcRcisco(config)# isakmp profile REMOTE-VPN
FdcRcisco(config-isakamp)# match identity address 0.0.0.0 0.0.0.0 sub 0.0.0.0
(Chấp nhận mọi hoặc bất cứ địa chỉ IP nào của client)
FdcRcisco(config-isakamp)# client authentication list default
(Sử dụng danh sách xác thực mặc định (local database nếu không có AAA))
FdcRcisco(config-isakamp)# virtual-template 1
(Liên kết với virtual template interface)
Bước 8: Áp dụng Crypto Map lên Interface Public
R FdcRcisco(config)# interface GigabitEthernet0/0
FdcRcisco(config-if)# crypto map VPN-MAP
Bước 9: Cấu hình Route cho Mạng VPN
(Thêm một route để router biết đường đi đến mạng VPN client thông qua virtual template)
FdcRcisco(config)# ip route 172.16.10.0 255.255.255.0 Virtual-Template1 local
Bước 10 (Tùy chọn): Cấu hình Local Authentication (nếu không dùng AAA)
(Định nghĩa username và password cho VPN client)
FdcRcisco(config)# username vpnuser password vpnpassword
Bước 11 (Tùy chọn): Cấu hình Virtual Template cho Local Authentication
(Liên kết local authentication với virtual template)
FdcRcisco(config)# aaa new-model
FdcRcisco(config)# aaa authentication login default local
Trong isakmp profile:
FdcRcisco(config)# client authentication list default group radius local
Giải thích chi tiết các câu lệnh:
crypto isakmp policy <priority>: Tạo một policy IKE Phase 1 với độ ưu tiên <priority>. Các thuộc tính như mã hóa (encr), băm (hash), xác thực (authentication), nhóm Diffie-Hellman (group), và thời gian tồn tại (lifetime) được cấu hình trong policy này. Router sẽ cố gắng khớp policy của nó với policy của peer.
crypto isakmp key <key> address <peer-address> <mask>: Cấu hình pre-shared key (<key>) cho các peer có địa chỉ IP khớp với <peer-address> và <mask>. Sử dụng 0.0.0.0 0.0.0.0 để áp dụng cho tất cả các peer (client quay số động).
crypto isakmp enable: Bật ISAKMP (IKE) trên interface được chỉ định.
crypto ipsec transform-set <name> <protocol> <encryption> <hashing>: Tạo một transform-set IPsec Phase 2 với tên <name>. Các giao thức (<protocol>), thuật toán mã hóa (<encryption>), và thuật toán băm (<hashing>) được chỉ định. mode tunnel cho biết toàn bộ gói tin IP sẽ được mã hóa.
ip local pool <name> <start-address> <end-address>: Tạo một local IP address pool với tên <name> và dải địa chỉ từ <start-address> đến <end-address>. Router sẽ cấp phát địa chỉ từ pool này cho các VPN client.
access-list <number> permit ip <source> <source-wildcard> <destination> <destination-wildcard>: Tạo một extended ACL để xác định lưu lượng nào sẽ được bảo vệ bởi VPN tunnel. Trong ví dụ này, lưu lượng từ mạng LAN đến dải IP VPN được cho phép.
crypto map <name> <sequence-number> ipsec-isakmp: Tạo một crypto map với tên <name> và số thứ tự <sequence-number>. Crypto map liên kết các thành phần cấu hình VPN lại với nhau.
set peer <peer-address>: Chỉ định địa chỉ IP của VPN peer. Sử dụng 0.0.0.0 cho client quay số động.
set transform-set <transform-set-name>: Liên kết crypto map với transform-set đã tạo.
set pfs <group>: Bật Perfect Forward Secrecy (PFS) và chỉ định nhóm Diffie-Hellman cho việc tạo khóa phiên mới.
match address <acl-number>: Liên kết crypto map với ACL xác định lưu lượng VPN.
interface Virtual-Template<number> type tunnel: Tạo một interface virtual template. Interface này được sử dụng để gán các thuộc tính cho các phiên VPN client.
ip unnumbered <interface>: Sử dụng địa chỉ IP của interface vật lý được chỉ định cho interface virtual template.
tunnel mode ipsec ipv4: Chỉ định chế độ tunnel là IPsec IPv4.
tunnel source <interface>: Chỉ định interface nguồn của tunnel (thường là interface public).
tunnel destination <peer-address>: Chỉ định địa chỉ IP đích của tunnel (cho client quay số động là 0.0.0.0).
ip address <network-address> <subnet-mask>: Gán địa chỉ mạng cho interface virtual template. Các client sẽ nhận địa chỉ IP từ cùng mạng này (hoặc từ pool liên kết).
isakmp profile <profile-name>: Tạo một ISAKMP profile để liên kết các thuộc tính cho kết nối IKE của client.
match identity address <address> <mask> sub <mask>: Xác định cách router xác thực danh tính của peer. 0.0.0.0 0.0.0.0 sub 0.0.0.0 chấp nhận mọi địa chỉ IP client.
client authentication list <method-list>: Chỉ định phương thức xác thực cho client (ví dụ: default sử dụng local database).
virtual-template <number>: Liên kết ISAKMP profile với interface virtual template.
crypto map <map-name>: Áp dụng crypto map lên interface vật lý (thường là interface public).
ip route <destination-network> <subnet-mask> <next-hop-interface> local: Thêm một static route để router biết đường đi đến mạng VPN client thông qua interface virtual template. Từ khóa local cho biết đích đến nằm trên một interface local.
username <name> password <password>: Tạo một tài khoản người dùng cục bộ trên router.
aaa new-model: Bật mô hình AAA (Authentication, Authorization, Accounting).
aaa authentication login default local: Cấu hình phương thức xác thực đăng nhập mặc định là sử dụng local database.


