CẤU HÌNH SITE-TO-SITE TRÊN FIREWALL CISCO
6- THỰC HÀNH VỀ CẤU HÌNH SITE-TO-SITE TRÊN FIREWALL CISCO
Các bước và câu lệnh chi tiết để cấu hình VPN Site-to-Site trên Firewall Cisco.
Site A (FIREWALL A):
Địa chỉ IP Public: 203.0.113.5
Mạng LAN: 192.168.10.0/24
Site B (FIREWALL B):
Địa chỉ IP Public: 198.51.100.10
Mạng LAN: 10.30.20.0/24
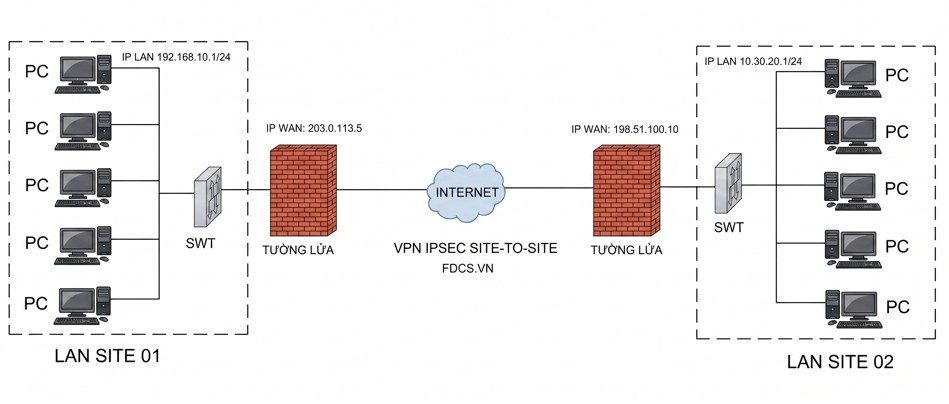
Các bước cấu hình trên Ciscoasa A (tại Việt Nam):
1. Định nghĩa các đối tượng mạng (Network Objects) cho mạng LAN ở site đối diện:
FdcFwcisco01(Config)# object network OBJ_NET_B
FdcFwcisco01(config- object-network)# subnet 10.30.20.0 255.255.255.0
2. Định nghĩa địa chỉ IP public của site đối diện (Host Object):
FdcFwcisco01(Config)# object network HOST_IP_B
FdcFwcisco01(config- object-network)# host 198.51.100.10
3. Cấu hình ISAKMP (IKE Phase 1) Policy:
FdcFwcisco01(Config)# crypto ikev1 policy 10
FdcFwcisco01(config-ikev1-policy)# authentication pre-share
FdcFwcisco01(config-ikev1-policy)# encryption aes-256
FdcFwcisco01(config-ikev1-policy)# hash sha256
FdcFwcisco01(config-ikev1-policy)# group 2
FdcFwcisco01(config-ikev1-policy)# lifetime 86400
4. Bật IKEv1 trên interface bên ngoài (thay "outside" bằng tên interface thực tế):
FdcFwcisco01(Config)# crypto ikev1 enable outside
5. Cấu hình Transform Set (IPsec Phase 2):
FdcFwcisco01(Config)# crypto ipsec ikev1 transform-set ESP_AES256_SHA256 esp-aes 256 esp-sha-hmac
FdcFwcisco01(config- ipsec ikev1)# mode tunnel
6. Cấu hình Crypto Map:
FdcFwcisco01(Config)#crypto map VPN_SITE_TO_SITE 10 ipsec-isakmp
FdcFwcisco01(config-crypto-map)# set peer 198.51.100.10
FdcFwcisco01(config-crypto-map)# set transform-set ESP_AES256_SHA256
FdcFwcisco01(config-crypto-map)# set ikev1 policy 10
FdcFwcisco01(config-crypto-map)# match address ACL_VPN_TRAFFIC
7. Tạo Access Control List (ACL) xác định lưu lượng truy cập được bảo vệ:
FdcFwcisco01(Config)#access-list ACL_VPN_TRAFFIC extended permit ip object OBJ_NET_A object OBJ_NET_B (Giả sử bạn đã có object network cho mạng LAN Site A)
FdcFwcisco01(Config)#object network OBJ_NET_A
FdcFwcisco01(config- object-network)# subnet 192.168.10.0 255.255.255.0
8. Liên kết Crypto Map với interface bên ngoài:
FdcFwcisco01(Config)# interface outside
FdcFwcisco01(Config-if)# crypto map VPN_SITE_TO_SITE
9. Cấu hình Tunnel Group (cho mục đích quản lý và pre-shared key):
FdcFwcisco01(Config)#tunnel-group 198.51.100.10 type ipsec-l2l
FdcFwcisco01(config- tunnel-group)# general-attributes
FdcFwcisco01(config- tunnel-group- general)# default-group-policy GROUP_POLICY_SITE_TO_SITE
FdcFwcisco01(config- tunnel-group)# ipsec-attributes
FdcFwcisco01(config- tunnel-group-ipsec)# ikev1 pre-shared-key <<FDCKEY123456>>
10. Cấu hình Group Policy (tùy chọn, có thể dùng để cấu hình các thuộc tính cụ thể cho tunnel):
FdcFwcisco01(config)# group-policy GROUP_POLICY_SITE_TO_SITE internal
FdcFwcisco01(config- group-policy)# group-policy GROUP_POLICY_SITE_TO_SITE attributes
FdcFwcisco01(config- group-policy)# vpn-tunnel-protocol ikev1 ipsec
Các bước cấu hình trên Ciscoasa B (ở site đối diện):
Bạn sẽ thực hiện các bước tương tự, nhưng đảo ngược địa chỉ IP public và mạng LAN.
1. Định nghĩa các đối tượng mạng cho mạng LAN ở site đối diện:
FdcFwcisco02(Config)# object network OBJ_NET_A
FdcFwcisco02(config- object-network)# subnet 192.168.10.0 255.255.255.0
2. Định nghĩa địa chỉ IP public của site đối diện:
FdcFwcisco02(Config)# object network HOST_IP_A
FdcFwcisco02(config- object-network)# host 203.0.113.5
3. Cấu hình ISAKMP (IKE Phase 1) Policy (phải trùng khớp với Site A):
FdcFwcisco02(config)# crypto ikev1 policy 10
FdcFwcisco02(config-ikev1-policy)# authentication pre-share
FdcFwcisco02(config-ikev1-policy)# encryption aes-256
FdcFwcisco02(config-ikev1-policy)# hash sha256
FdcFwcisco02(config-ikev1-policy)# group 2
FdcFwcisco02(config-ikev1-policy)# lifetime 86400
4. Bật IKEv1 trên interface bên ngoài:
FdcFwcisco02(Config)#crypto ikev1 enable outside
5. Cấu hình Transform Set (IPsec Phase 2) (phải trùng khớp với Site A):
FdcFwcisco02(Config)#crypto ipsec ikev1 transform-set ESP_AES256_SHA256 esp-aes 256 esp-sha-hmac
FdcFwcisco02(config- ipsec ikev1)# mode tunnel
6. Cấu hình Crypto Map:
FdcFwcisco02(config)# crypto map VPN_SITE_TO_SITE 10 ipsec-isakmp
- FdcFwcisco02(config-crypto-map)# set peer 203.0.113.5
FdcFwcisco02(config-crypto-map)# set transform-set ESP_AES256_SHA256
FdcFwcisco02(config-crypto-map)# set ikev1 policy 10
FdcFwcisco02(config-crypto-map)# match address ACL_VPN_TRAFFIC
7. Tạo Access Control List (ACL) xác định lưu lượng truy cập được bảo vệ:
FdcFwcisco02(config)# access-list ACL_VPN_TRAFFIC extended permit ip object OBJ_NET_B object OBJ_NET_A
FdcFwcisco02(Config)# object network OBJ_NET_B
FdcFwcisco02(config- object-network)# subnet 10.30.20.0 255.255.255.0
8. Liên kết Crypto Map với interface bên ngoài:
FdcFwcisco02(Config)# interface outside
FdcFwcisco02(Config-if)# crypto map VPN_SITE_TO_SITE
9. Cấu hình Tunnel Group (cho mục đích quản lý và pre-shared key):
FdcFwcisco02(config)# tunnel-group 203.0.113.5 type ipsec-l2l
FdcFwcisco02(config- tunnel-group)# general-attributes
FdcFwcisco02(config- tunnel-group- general)# default-group-policy GROUP_POLICY_SITE_TO_SITE
FdcFwcisco02(config- tunnel-group)# ipsec-attributes
FdcFwcisco02(config- tunnel-group-ipsec)# ikev1 pre-shared-key <FDCKEY123456>
10. Cấu hình Group Policy (tùy chọn, phải trùng khớp với Site A nếu sử dụng):
FdcFwcisco02(config)# group-policy GROUP_POLICY_SITE_TO_SITE internal
FdcFwcisco02(config)# group-policy GROUP_POLICY_SITE_TO_SITE attributes
FdcFwcisco02(config- group-policy)# vpn-tunnel-protocol ikev1 ipsec
Lưu ý quan trọng (nhấn mạnh lại):
<FDCKEY123456> khóa bí mật chia sẻ (phải giống nhau trên cả hai Firewall ASA).
Các chính sách IKE (Phase 1) và IPsec (Phase 2) phải hoàn toàn giống nhau trên cả hai ASA.
ACL ACL_VPN_TRAFFIC phải định nghĩa chính xác và đối xứng lưu lượng được phép đi qua tunnel VPN.
Đảm bảo khả năng ping giữa các interface bên ngoài của hai ASA.
Kiểm tra firewall trung gian (nếu có) để cho phép lưu lượng IKE (UDP 500, 4500) và ESP (protocol 50).
Bạn có thể sử dụng IKEv2, nhưng cấu hình sẽ khác.
Kiểm tra cấu hình và kết nối:
Sử dụng show crypto ikev1 sa hoặc show crypto ikev2 sa để xem trạng thái phiên IKE.
Sử dụng show crypto ipsec sa để xem trạng thái phiên IPsec.
Ping từ host trong mạng LAN này sang mạng LAN kia.
Theo dõi log bằng show log hoặc syslog server.
Chúc bạn cấu hình thành công VPN Site-to-Site trên Firewall Cisco! Nếu bạn có bất kỳ câu hỏi cụ thể nào trong quá trình cấu hình, đừng ngần ngại liên hệ hỗ trợ tư vấn từ đội ngũ kỹ sư thiết kế của chúng tôi.


