CẤU HÌNH VPN IPSEC IKEV2 CLIENT –TO – SITE TRÊN FIREWALL CISCO
8- CÁC BƯỚC CẤU HÌNH VPN IPSEC IKEV2 CLIENT –TO – SITE TRÊN FIREWALL CISCO
I. ĐỊNH NGHĨA VÀ ỨNG DỤNG CỦA VPN IPSEC IKEV2 CLIENT –TO – SITE TRÊN FIREWALL CISCO
Cisco AnyConnect IPsec IKEv2 Client-to-Site VPN (nay thuộc bộ giải pháp Cisco Secure Client) là một giải pháp kết nối từ xa cao cấp được triển khai phổ biến trên các dòng Firewall Cisco (ASA và Firepower FTD).
Bên cạnh giải pháp mã hóa SSL truyền thống, cấu hình VPN dựa trên giao thức IPsec IKEv2 mang lại hiệu năng xử lý phần cứng vượt trội và độ bảo mật cực kỳ chặt chẽ cho doanh nghiệp.
1. Định nghĩa Cisco IPsec IKEv2 Client-to-Site VPN là gì?
IPsec IKEv2 Client-to-Site VPN là mô hình kết nối mạng riêng ảo mã hóa, sử dụng giao thức IKEv2 (Internet Key Exchange version 2) thuộc tập hợp giao thức IPsec tiêu chuẩn, cho phép các thiết bị di động (Laptop, Smartphone) thiết lập một kênh truyền an toàn độc lập đi qua Internet để kết nối về Firewall trung tâm của Cisco.
Các đặc tính kỹ thuật cốt lõi tạo nên sức mạnh của IKEv2 bao gồm:
Tính năng MOBIKE (Mobiity and Multihoming): Đây là ưu điểm lớn nhất của IKEv2 so với IKEv1 và SSL. MOBIKE cho phép người dùng thay đổi mạng kết nối liên tục mà không bị ngắt hoặc phải kết nối lại VPN.
Ví dụ thực tế: Khi bạn đang kết nối VPN làm việc bằng Wi-Fi tại nhà, nếu mất điện và máy tính tự động chuyển sang dùng mạng Data 4G/5G, đường hầm VPN IKEv2 vẫn giữ nguyên trạng thái kết nối ổn định, phiên làm việc (session) dữ liệu không bị gián đoạn.
Tối ưu hóa hiệu năng phần cứng (Hardware Acceleration): Giao thức IPsec hoạt động ở Tầng Network (Tầng 3 trong mô hình OSI). Khác với SSL chạy ở tầng trên, gói tin IPsec IKEv2 được đóng gói trực tiếp vào IP Packet và được xử lý trực tiếp bởi các chip mã hóa phần cứng (ASIC) tích hợp sẵn trên Firewall Cisco. Nhờ vậy, tốc độ truyền tải nhanh hơn, độ trễ thấp hơn và Firewall có thể chịu tải lượng lớn người dùng kết nối cùng lúc tốt hơn SSL VPN.
Khả năng tự động kết nối lại (Dead Peer Detection - DPD): IKEv2 quản lý trạng thái đường hầm rất thông minh. Nếu người dùng đi vào vùng mất sóng (ví dụ vào thang máy) và mất kết nối tạm thời, ngay khi có mạng trở lại, IKEv2 sẽ tự động tái thiết lập đường hầm ngay lập tức mà không yêu cầu người dùng phải nhập lại thông tin xác thực.
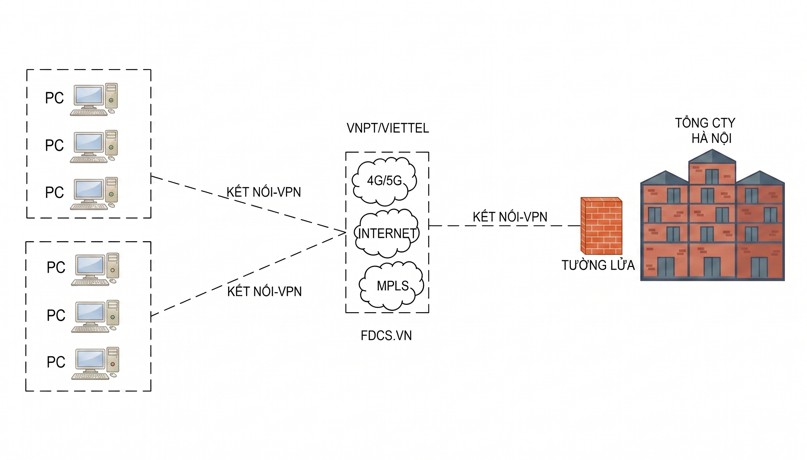
2. Các ứng dụng thực tế trên Firewall Cisco
Khi được triển khai trên hệ thống tường lửa Cisco, IPsec IKEv2 thường được ứng dụng cho các mục đích chiến lược sau:
Hạ tầng cho các ứng dụng thời gian thực (Real-time Applications)
Ứng dụng: Nhờ hiệu năng xử lý phần cứng cực cao và độ trễ (latency) thấp của giao thức IPsec, giải pháp này là lựa chọn tối ưu cho nhân viên từ xa thường xuyên sử dụng các ứng dụng real-time.
Thực tế: Các tổng đài viên chăm sóc khách hàng làm việc tại nhà, nhân viên họp trực tuyến qua Cisco Webex/Zoom, hoặc kỹ sư thiết kế cần truyền tải các file CAD/CAM có dung lượng lớn từ xa về Server nội bộ của công ty.
Kết nối an toàn mặc định cho thiết bị di động (Native VPN Client)
Ứng dụng: Giao thức IPsec IKEv2 được hỗ trợ mặc định (Native) trên hầu hết các hệ điều hành phổ biến hiện nay như Windows 10/11, macOS, iOS và Android.
Thực tế: Doanh nghiệp có thể triển khai VPN Client-to-Site cho nhân viên mà không bắt buộc phải cài đặt thêm phần mềm Cisco AnyConnect lên máy tính nếu muốn tiết kiệm tài nguyên hệ thống. Người dùng chỉ cần vào mục VPN có sẵn trên Windows/iPhone, khai báo địa chỉ IP của Firewall Cisco và tài khoản là có thể kết nối thẳng về công ty.
Triển khai mô hình kết nối "Bất biến" cho máy tính trạm (Always-On VPN)
Ứng dụng: Kết hợp sức mạnh của AnyConnect Client và IKEv2 để quản lý nghiêm ngặt các thiết bị đầu cuối do công ty cấp phát.
Thực tế: Firewall Cisco sẽ ép buộc máy tính của nhân viên phải dựng đường hầm VPN IKEv2 ngay từ màn hình đăng nhập Windows (chưa cần user log in). Tính năng MOBIKE kết hợp với DPD của IKEv2 giúp đảm bảo chiếc máy tính đó luôn nằm trong mạng nội bộ của công ty 24/7 cho dù nhân viên di chuyển đến bất kỳ vị trí địa lý nào, giúp IT Administrator dễ dàng đẩy các chính sách Group Policy (GPO) hoặc cập nhật phần mềm hệ thống từ xa.
Tích hợp hệ thống xác thực tập trung cao cấp (X.509 Certificates & AAA)
Ứng dụng: Để đảm bảo tính an toàn cao nhất, IKEv2 trên Firewall Cisco cho phép áp dụng các phương thức xác thực vô cùng nghiêm ngặt.
Thực tế: Thay vì chỉ sử dụng Username/Password thông thường (rất dễ bị lộ), hệ thống yêu cầu máy tính của nhân viên phải được cài đặt một Chứng chỉ số cá nhân (Digital Certificate) do máy chủ CA nội bộ (Active Directory Certificate Services) cấp phát. Khi kết nối, Firewall Cisco sẽ kiểm tra chứng chỉ trên máy trước, nếu đúng thiết bị hợp lệ của công ty thì mới tiếp tục thực hiện bước xác thực tài khoản người dùng qua máy chủ RADIUS/LDAP.
3. Quy trình thiết lập kết nối (IKEv2 Chạy qua 2 giai đoạn)
Khi người dùng bật VPN, Firewall Cisco và thiết bị Client sẽ thực hiện bắt tay qua các bước chuẩn hóa sau của IPsec:
3.1 IKEv2 Phase 1 (IKE SA):Thiết lập kênh bảo mật.
Firewall và Client thương lượng các thuật toán mã hóa (AES, SHA), thiết lập một kênh truyền bảo mật ban đầu để bảo vệ các gói tin trao đổi tiếp theo. Tại đây, quá trình xác thực danh tính người dùng/thiết bị (qua Certificate hoặc Pre-shared Key) sẽ diễn ra.
3.2 IKEv2 Phase 2 (Child SA):Bảo vệ dữ liệu thực tế.
Sau khi Phase 1 thành công, hai đầu thiết bị tiếp tục thỏa thuận một tập hợp chính sách bảo mật thứ hai dành riêng cho lưu lượng dữ liệu thực tế (Data Traffic). Đường hầm IPsec chính thức được dựng lên.
3.3Assign Configuration (AnyConnect Profile):Cấp cấu hình.
Firewall Cisco sử dụng tính năng IKEv2 Configuration Attribute để đẩy các thông số mạng xuống cho Client bao gồm: Địa chỉ IP nội bộ từ IP Pool, DNS Server công ty, và danh sách các dải mạng được phép đi qua mạng VPN (Split-Tunneling).
4. Bảng so sánh bản chất: AnyConnect SSL VPN vs AnyConnect IPsec IKEv2
Trên thiết bị Firewall Cisco, bạn hoàn toàn có thể cấu hình chạy song song cả 2 giải pháp này trên cùng một cổng vật lý công cộng (Outside). Việc hiểu rõ sự khác biệt giúp bạn tối ưu hóa cho từng nhóm đối tượng sử dụng:
Tiêu chí | AnyConnect SSL VPN | AnyConnect IPsec IKEv2 VPN |
Tầng hoạt động (OSI) | Tầng Application/Transport (SSL/TLS) | Tầng Network (IPsec Layer 3) |
Hiệu năng & Tải hệ thống | Tầm trung (Xử lý qua phần mềm/OS nhiều hơn). | Rất cao (Được tăng tốc trực tiếp bằng chip mã hóa phần cứng của Cisco). |
Độ linh hoạt mạng (MOBIKE) | Không hỗ trợ. Nếu đổi mạng từ Wi-Fi sang 4G sẽ bị ngắt kết nối và phải reconnect. | Hỗ trợ xuất sắc. Chuyển đổi mạng mượt mà không làm rớt kết nối dữ liệu. |
Cài đặt phần mềm | Bắt buộc cài phần mềm Cisco AnyConnect/Secure Client. | Có thể dùng phần mềm AnyConnect HOẶC dùng trực tiếp trình VPN có sẵn của Windows/iOS. |
Khả năng xuyên tường lửa | Tuyệt đối (Dùng TCP port 443 giống duyệt web nên không bao giờ bị chặn). | Hạn chế hơn (Sử dụng UDP port 500/4500, một số Wi-Fi công cộng hoặc khách sạn có thể chặn các port này). |
II. CÁC BƯỚC CẤU HÌNH VPN IPSEC IKEV2 CLIENT –TO – SITE TRÊN FIREWALL CISCO
Cấu hình IKEv2 được cung cấp nhiều tính năng cải tiến so với IKEv1 về tốc độ, bảo mật và độ tin cậy. Các bước thực hiện tương tự như IKEv1, nhưng câu lệnh sẽ khác:
Bước 1: Định nghĩa Nhóm địa chỉ IP cho VPN Clients
FdcFwcisco(config)# ip local pool VPN_POOL 192.168.10.1-192.168.10.254 mask 255.255.255.0
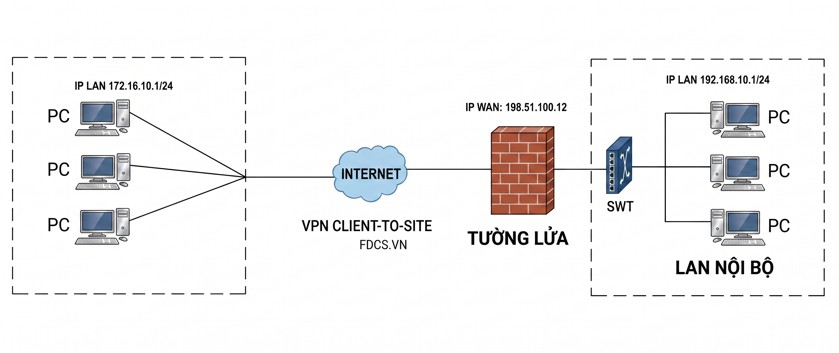
(Sơ đồ kết nối VPN Client-to-Site bằng ikev2)
Bước 2: Cấu hình IKEv2 Policy
FdcFwcisco(config)# crypto ikev2 policy 10
FdcFwcisco(config-ikev2-policy)# encryption aes-256
FdcFwcisco(config-ikev2-policy)# integrity sha256
FdcFwcisco(config-ikev2-policy)# group 14 (Nhóm Diffie-Hellman: Group 14 (2048-bit)
FdcFwcisco(config-ikev2-policy)# prf sha256
FdcFwcisco(config-ikev2-policy)# lifetime seconds 86400
FdcFwcisco(config-ikev2-policy)# crypto ikev2 enable outside
Bước 3: Cấu hình IPsec Proposal
FdcFwcisco(config)# crypto ipsec ikev2 ipsec-proposal ESP_AES256_SHA256
FdcFwcisco(config-ikev2-ipsec-proposal)#protocol esp encryption aes-256
FdcFwcisco(config-ikev2-ipsec-proposal)#protocol esp integrity sha-256
Bước 4: Cấu hình Crypto Map (sử dụng "ikev2")
FdcFwcisco(config)# crypto map VPN_MAP 10 client authentication list CLIENT_AUTH
crypto map VPN_MAP 10 ipsec-isakmp ikev2
FdcFwcisco(config-crypto-map)# set peer <IP Public của VPN Gateway>
FdcFwcisco(config-crypto-map)# set proposal ESP_AES256_SHA256
FdcFwcisco(config-crypto-map)# set ikev2 policy 10
FdcFwcisco(config-crypto-map)# match address VPN_TRAFFIC
FdcFwcisco(config)# interface outside
FdcFwcisco(config-if)# crypto map VPN_MAP
Bước 5: Cấu hình Client Authentication (sử dụng AAA)
FdcFwcisco(config)# aaa authentication ikev2_local_auth local
FdcFwcisco(config)# aaa authorization network ikev2_local_author local
Bước 6: Tạo Group Policy
FdcFwcisco(config)# group-policy VPN_POLICY internal
FdcFwcisco(config)# group-policy VPN_POLICY attributes
FdcFwcisco(config-group-policy)# vpn-tunnel-protocol ikev2 ipsec
FdcFwcisco(config-group-policy)# address-pools value VPN_POOL
FdcFwcisco(config-group-policy)# split-tunnel policy tunnelall no-tunneled-networks
Bước 7: Cấu hình AAA (ví dụ: sử dụng local database)
FdcFwcisco(config)# username <VPN_USERNAME> password <VPN_PASSWORD>
Bước 8: Cấu hình Client Authentication List
FdcFwcisco(config)# crypto ikev2 client authentication list CLIENT_AUTH group-policy VPN_POLICY local aaa ikev2_local_auth
Bước 9: Cho phép lưu lượng VPN đi qua Interface bên ngoài (tương tự IKEv1)
FdcFwcisco(config)# access-list outside_in extended permit udp any host <IP Public của Firewall> eq 500
FdcFwcisco(config)# access-list outside_in extended permit udp any host <IP Public của Firewall> eq 4500
FdcFwcisco(config)# access-list outside_in extended permit esp any host <IP Public của Firewall>
FdcFwcisco(config)# interface outside
FdcFwcisco(config-if)# access-group outside_in in


