CÁC CỔNG ỨNG DỤNG TRÊN KHÔNG GIAN MẠNG
4- CÁC CỔNG VÀ GIAO THỨC KẾT NỐI TRÊN KHÔNG GIAN MẠNG HIỆN NAY
I. CÁC CỔNG ỨNG DỤNG CƠ BẢN TRÊN KHÔNG GIAN MẠNG
Trên không gian mạng hiện nay, các "cổng giao thức" (thường gọi là Network Port) đóng vai trò là các kênh kỹ thuật số định tuyến dữ liệu đến đúng ứng dụng hoặc dịch vụ cụ thể trên thiết bị. Trong mô hình TCP/IP, các cổng này kết hợp với địa chỉ IP để tạo thành một Socket.
Có tổng cộng 65.535 cổng, được chia thành 3 nhóm chính bởi IANA (Tổ chức cấp phát số hiệu Internet). Dưới đây là các loại cổng giao thức phổ biến và quan trọng nhất đang vận hành không gian mạng LAN và WAN, SD-WAN hiện nay, được phân loại theo chức năng:
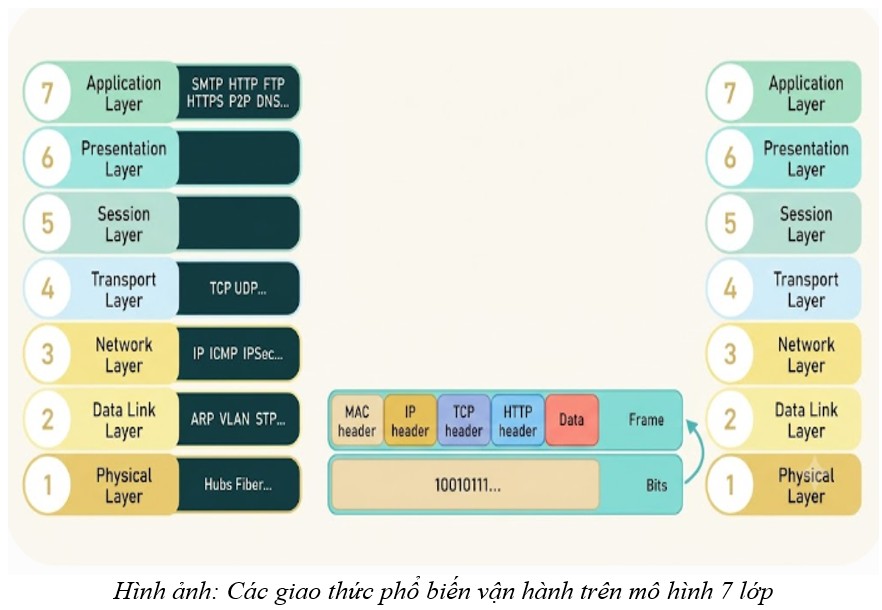
1. Nhóm Cổng Dịch Vụ Web & Truyền Tải Dữ Liệu
Đây là những cổng phổ biến nhất mà bạn tương tác hàng ngày khi lướt web hoặc tải tập tin.
Port 80 (HTTP - Hypertext Transfer Protocol): Cổng dùng cho lưu lượng web không mã hóa. Hiện nay ít dần vì không bảo mật.
Port 443 (HTTPS - HTTP Secure): Cổng tiêu chuẩn cho lưu lượng web bảo mật (có mã hóa SSL/TLS). Hầu hết các website hiện nay đều bắt buộc dùng cổng này.
Port 20 & 21 (FTP - File Transfer Protocol): Dùng để truyền tải tập tin giữa các máy tính qua mạng. Port 21 dùng để gửi lệnh điều khiển, Port 20 dùng để truyền dữ liệu.
Port 22 (SSH - Secure Shell & SFTP): Dùng để đăng nhập và quản lý từ xa các thiết bị mạng (Router, Switch) hoặc Server Linux một cách bảo mật. Nó cũng thay thế FTP bằng SFTP để truyền file an toàn.
Port 23 (Telnet): Giống SSH nhưng không mã hóa (dữ liệu truyền đi dạng văn bản thuần túy). Hiện nay hầu như bị khai tử hoặc chỉ dùng trong môi trường Lab nội bộ vì rủi ro bảo mật rất cao.
2. Nhóm Cổng Quản Lý Hệ Thống Tên Miền & Địa Chỉ
Giúp định tuyến và dịch nghĩa các địa chỉ trên mạng mạng.
Port 53 (DNS - Domain Name System): Cổng dịch vụ phân giải tên miền (dịch từ tên miền như google.com sang địa chỉ IP). Thường chạy trên giao thức UDP để tối ưu tốc độ.
Port 67 & 68 (DHCP - Dynamic Host Configuration Protocol): Cổng cấp phát địa chỉ IP tự động cho các thiết bị khi kết nối vào mạng. Port 67 là của Server, Port 68 là của Client.
3. Nhóm Cổng Giao Thức Email
Phục vụ cho việc gửi, nhận và đồng bộ hóa thư điện tử.
Port 25 (SMTP - Simple Mail Transfer Protocol): Cổng mặc định để gửi email giữa các máy chủ mail với nhau (thường không bảo mật).
Port 465 hoặc 587 (Secure SMTP): Cổng gửi email có mã hóa (SSL/TLS), được các dịch vụ như Gmail, Outlook sử dụng rộng rãi để Client gửi thư lên Server.
Port 110 (POP3) & Port 995 (POP3 Secure): Dùng để tải email từ server về thiết bị (thường xóa thư trên server sau khi tải). Port 995 là phiên bản bảo mật.
Port 143 (IMAP) & Port 993 (IMAP Secure): Dùng để đồng bộ hóa email giữa server và nhiều thiết bị (thay đổi trên điện thoại sẽ cập nhật trên máy tính). Port 993 là phiên bản bảo mật.
4. Nhóm Cổng Điều Khiển & Quản Trị Hệ Thống
Dành cho các kỹ sư mạng và quản trị viên hệ thống quản lý hạ tầng.
Port 161 & 162 (SNMP - Simple Network Management Protocol): Dùng để giám sát và quản lý các thiết bị mạng như Router, Switch, Firewall từ một hệ thống trung tâm.
Port 3389 (RDP - Remote Desktop Protocol): Cổng kết nối và điều khiển máy tính từ xa của hệ điều hành Windows.
Port 445 (SMB - Server Message Block): Dùng để chia sẻ file và máy in trong mạng nội bộ Windows (Active Directory).
5. Nhóm Cổng Cơ Sở Dữ Liệu (Database Ports)
Các ứng dụng web sử dụng các cổng này để truy vấn dữ liệu từ các máy chủ database backend.
Port 1433: Microsoft SQL Server (MSSQL).
Port 3306: MySQL.
Port 5432: PostgreSQL.
Port 1521: Oracle Database.
Phân Loại Theo Phạm Vi Số Hiệu Cổng (Port Range)
Để dễ quản lý, IANA chia 65.535 cổng này thành 3 phân đoạn chính:
Khoảng Cổng (Port Range) | Tên Gọi | Đặc Điểm |
0 – 1023 | Well-Known Ports (Cổng hệ thống) | Dành riêng cho các dịch vụ cốt lõi của hệ điều hành và Internet (như HTTP, HTTPS, DNS, SSH). Cần quyền Admin để cấu hình. |
1024 – 49151 | Registered Ports (Cổng đăng ký) | Dành cho các ứng dụng thương mại, phần mềm bên thứ ba hoặc các giao thức cụ thể (như MySQL, RDP, các phần mềm chat, game). |
49152 – 65535 | Dynamic / Private Ports (Cổng động) | Không đăng ký với IANA. Được hệ điều hành cấp phát tạm thời cho các ứng dụng Client khi chúng mở một kết nối đi ra ngoài Internet. |
Lưu ý về Bảo mật (Cybersecurity):
Việc hiểu rõ các cổng giao thức là nền tảng cốt lõi để triển khai Tường lửa (Firewall) và các quy tắc ACL (Access Control List). Trong một hệ thống mạng an toàn, nguyên tắc tối thượng là "Đóng tất cả các cổng, chỉ mở những cổng thực sự cần thiết" và luôn chuyển dịch từ các cổng không mã hóa (như 80, 23, 21) sang các cổng bảo mật (443, 22, SFTP) để tránh các cuộc tấn công nghe lén (Sniffing) hoặc chiếm quyền điều khiển.
II. PHÂN TÍCH CHI TIẾT HƠN VỀ CÁC CỔNG ỨNG DỤNG TRÊN KHÔNG GIAN MẠNG
Để đi sâu và chi tiết hơn vào thế giới của các cổng giao thức (Network Ports), chúng ta sẽ phân tích cách chúng vận hành phối hợp với địa chỉ IP, cách kiểm tra trạng thái của chúng trên hệ thống, và đào sâu vào các giao thức cốt lõi ở tầng vận chuyển (Transport Layer) là TCP và UDP.
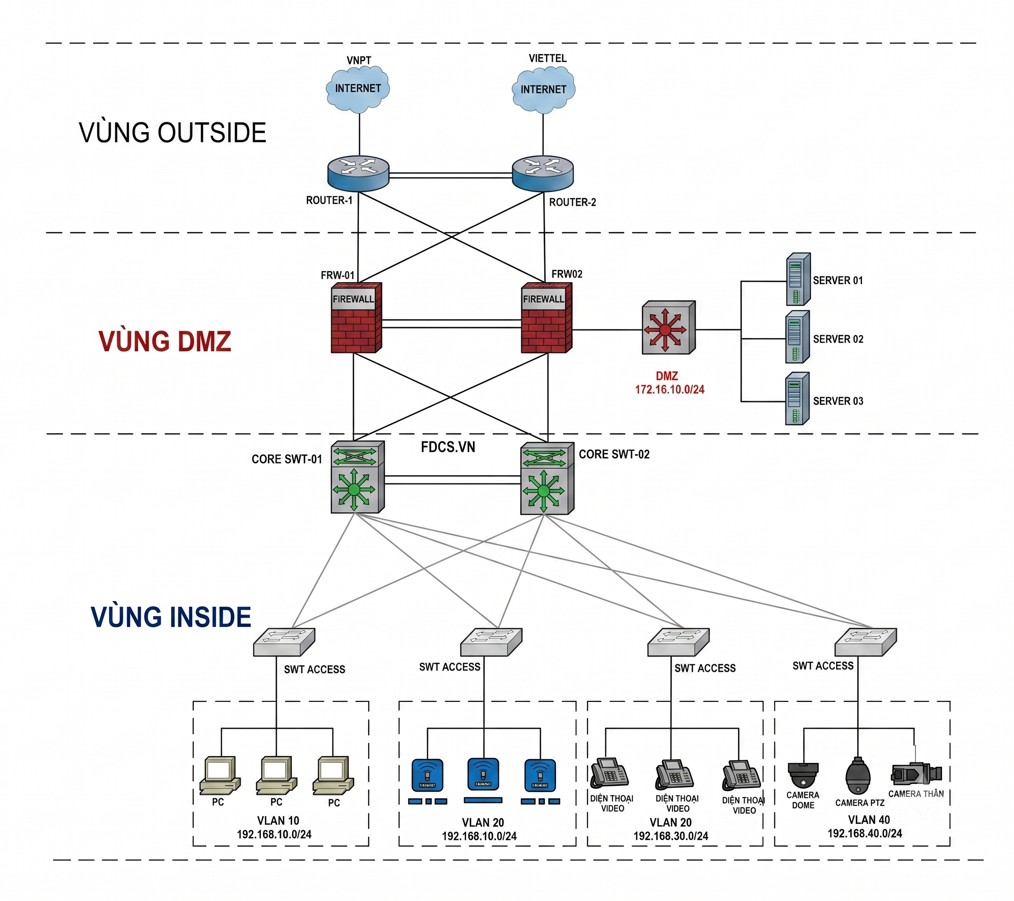
Hình ảnh: Mô hình Mang LAN cho Doanh Nghiệp -Các thiết bị Mạng LAN kết nối với nhau cần có các cổng giao tiếp giữa các thiết bị và ứng dụng
1. Bản Chất Vận Hành: "IP" vs "Port" (Cơ chế Socket)
Nếu ví Địa chỉ IP như địa chỉ của một tòa nhà chung cư (giúp định vị thiết bị trên mạng), thì Network Port (Cổng) chính là số căn hộ cụ thể trong tòa nhà đó (giúp định vị ứng dụng/dịch vụ chạy bên trong thiết bị).
Khi một gói tin di chuyển trên không gian mạng, nó bắt buộc phải có đủ 4 thông tin cốt lõi (gọi là 4-tuple):
1-Source IP (IP nguồn): Máy của bạn.
2-Source Port (Cổng nguồn): Thường là một cổng động ngẫu nhiên (từ 49152– 65535) do Hệ điều hành tự cấp phát để nhận dữ liệu phản hồi.
3-Destination IP (IP đích): Máy chủ bạn muốn đến (ví dụ: Server Google).
4-Destination Port (Cổng đích): Cổng của dịch vụ bạn muốn dùng trên Server (ví dụ: Port 443 nếu lướt web).
Sự kết hợp giữa Địa chỉ IP: Số hiệu Cổng tạo thành một Socket.
Ví dụ: 192.168.1.50:22 nghĩa là kết nối SSH vào máy có IP 192.168.1.50.
2. Chi Tiết Các Trạng Thái Của Cổng (Port States)
Khi một kỹ sư mạng thực hiện quét cổng (Port Scanning) bằng các công cụ như Nmap, hoặc cấu hình tường lửa, một cổng sẽ luôn nằm trong các trạng thái sau:
Listening (Đang lắng nghe): Cổng đang mở và có một ứng dụng/dịch vụ đang chạy trên đó để chờ đợi các kết nối từ bên ngoài vào. (Ví dụ: Một Web Server luôn giữ Port 443 ở trạng thái Listening).
Established (Đã thiết lập): Kết nối giữa máy nguồn và máy đích thông qua cổng đó đã hoàn tất và hai bên đang truyền nhận dữ liệu với nhau.
Closed (Đã đóng): Cổng này không có ứng dụng nào cấu hình để sử dụng. Thiết bị vẫn nhận dạng được yêu cầu nhưng sẽ phản hồi lại thông điệp từ chối kết nối.
Filtered/Blocked (Bị chặn/Lọc): Trạng thái này xảy ra khi các gói tin truyền đến cổng bị chặn lại bởi Tường lửa (Firewall) hoặc danh sách kiểm soát truy cập (ACL). Công cụ quét mạng sẽ không thể biết được cổng đó thực chất đang đóng hay mở.
3. Phân Biệt Sâu Hơn Theo Giao Thức: TCP Ports vs UDP Ports
Một số hiệu cổng có thể tồn tại độc lập ở cả hai giao thức tầng vận chuyển là TCP (Transmission Control Protocol) và UDP (User Datagram Protocol). Nghĩa là Port 53 TCP và Port 53 UDP là hai thực thể hoàn toàn khác nhau.
Cổng dựa trên TCP (Connection-Oriented)
Cách hoạt động: Bắt buộc phải thiết lập kết nối trước thông qua quy trình Bắt tay 3 bước (3-way handshake): Nó đảm bảo dữ liệu truyền đi không bị mất mát, đúng thứ tự. Nếu mất, nó sẽ truyền lại.
Các cổng điển hình: Port 80/443 (Web), Port 22 (SSH), Port 445 (SMB).
Cổng dựa trên UDP (Connectionless)
Cách hoạt động: Không cần bắt tay thiết lập kết nối. Nó cứ thế bắn các gói dữ liệu (Datagram) đi mà không quan tâm bên nhận có nhận được hay không. Tốc độ cực nhanh nhưng không có cơ chế sửa lỗi tự động.
Các cổng điển hình: Port 53 (DNS - cần phân giải nhanh tên miền), Port 67/68 (DHCP), Port 123 (NTP - Đồng bộ thời gian thực), và các cổng chạy dịch vụ Livestream, Gaming, VoIP (Call video).
4. Bảng Tra Cứu Chi Tiết Các Cổng Chuyên Sâu & Xu Hướng Mới
Bên cạnh các cổng cơ bản, không gian mạng hiện đại còn vận hành dựa trên các hệ thống cổng chuyên sâu dưới đây:
Hệ thống giám sát và hạ tầng mạng nâng cao
Port 514 (Syslog): Cổng chuẩn để các thiết bị mạng (Router, Switch, Firewall) đẩy log (nhật ký hoạt động) tập trung về các máy chủ giám sát (SIEM, Syslog Server). Thường dùng UDP.
Port 49 (TACACS+) & Port 1812/1813 (RADIUS): Các cổng chuyên dụng cho hệ thống xác thực, phân quyền trung tâm (AAA). Rất quan trọng trong việc quản lý tập trung tài khoản của các kỹ sư khi đăng nhập cấu hình thiết bị Core mạng.
Port 123 (NTP - Network Time Protocol): Giúp tất cả các thiết bị trong hệ thống mạng đồng bộ chính xác đến từng mili giây, đảm bảo thời gian hiển thị trên các tệp log là đồng nhất để dễ điều tra khi có sự cố.
Các cổng ảo hóa và Điện toán đám mây (Cloud & Virtualization)
Port 902 (VMware ESXi): Cổng dùng để quản lý các máy chủ ảo hóa VMware.
Port 6443 (Kubernetes API Server): Cổng giao tiếp cốt lõi để quản lý các cụm container (Kubernetes Cluster) trên môi trường Cloud hiện đại.
Port 2375/2376 (Docker API): Cổng điều khiển Docker từ xa (2376 là phiên bản có bảo mật mã hóa TLS)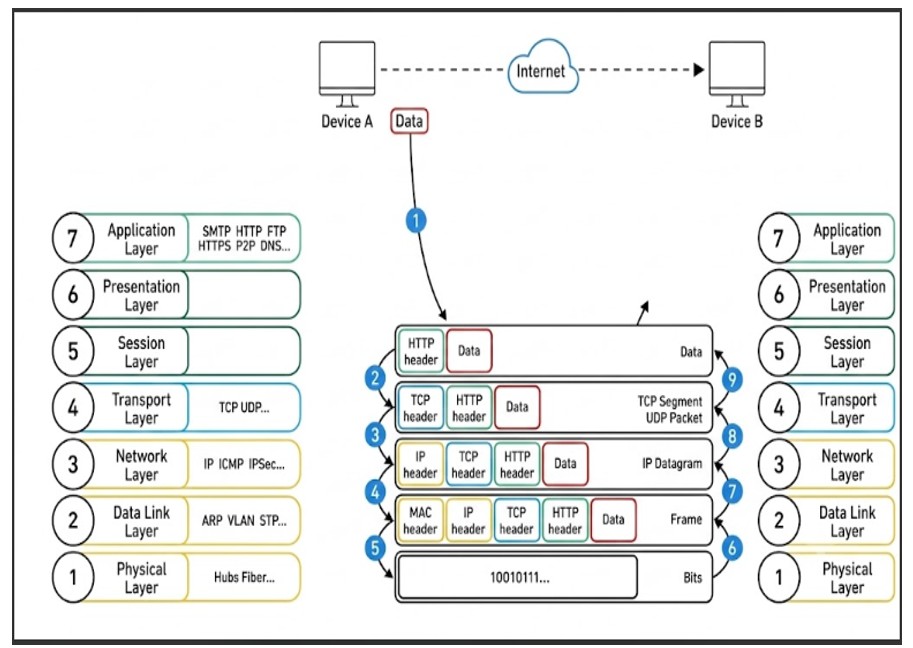
Mô hình truyền tín hiệu của hai thiết bị qua mô hình OSI
BẢNG TÓM TẮT CÁC CỔNG GIAO THỨC MẠNG
Bảng giao thức cơ bản: Simple Mail Transfer Protocol (Giao thức Truyền tải Thư tin Đơn giản hóa)
Bảng sau đây liệt kê một số số cổng phổ biến nhất và các ứng dụng liên quan của chúng.

Các cổng mặc định ứng dụng trong Firewall:
(Match Default Inspection Traffic)

CÁC GIAO THỨC MẠNG THEO MÔ HÌNH OSI 7 LỚP
OSI Layer | Chức năng | Các phân nhóm & Giao thức tiêu biểu / Tính năng | Ví dụ / Ghi chú |
7 | Cung cấp dịch vụ mạng cho ứng dụng người dùng | • Web: HTTP, HTTPS, WebSocket • E-mail: SMTP, POP3, IMAP • File Transfer: FTP, FTPS, SFTP, TFTP • Name & Address: DNS, DHCP, DDNS • Quản trị & Giám sát: SNMP, SSH, Telnet, RDP • Thư mục & Xác thực: LDAP, LDAPS, Kerberos • Đồng bộ thời gian: NTP, SNTP • Truyền thông thời gian thực: SIP, RTP, RTSP, H.323 • IoT & Messaging: MQTT, AMQP, CoAP • Chia sẻ tài nguyên: SMB/CIFS, NFS • Khác: DNS over HTTPS, DoH, DoT | ✔ Duyệt web, Email ✔ Gửi/nhận Email ✔ Truyền file ✔ Phân giải tên miền ✔ Quản trị hệ thống ✔ Đồng bộ thời gian ✔ Gọi VoIP, Video ✔ IoT, Nhắn tin ✔ Chia sẻ file, in ấn... |
6 | Định dạng, mã hóa, giải mã, nén dữ liệu, đảm bảo dữ liệu có thể đọc được | • Mã hóa: TLS / SSL, ASCII, EBCDIC • Nén dữ liệu: MIME, GZIP, ZIP, LZMA • Mã hóa dữ liệu: JPEG, MPEG, GIF, PNG • Định dạng dữ liệu: JSON, XML, ASN.1 | ✔ Mã hóa / Giải mã (TLS/SSL) ✔ Chuyển đổi định dạng cấu trúc ✔ Nén / Giải nén dữ liệu giảm tải ✔ Định dạng kiểu dữ liệu hình ảnh, văn bản (MIME, JSON, XML...) |
5 | Thiết lập, quản lý và kết thúc phiên kết nối giữa các ứng dụng | • Quản lý phiên: NetBIOS, SAP, SQL*Net • Đồng bộ phiên: NFS, SQL Session, VSync • Điều khiển đối thoại: RPC, PPTP, SMB Session • Khác: SIP (thiết lập phiên), RTSP (phiên media) | ✔ Thiết lập / Duy trì / Kết thúc phiên ✔ Điều khiển đối thoại 2 chiều ✔ Đồng bộ và khôi phục checkpoint phiên ✔ Phiên truyền thông VoIP / Media |
4 | Truyền dữ liệu đầu cuối, đảm bảo độ tin cậy, kiểm soát luồng, phát hiện lỗi | • Giao thức chính: TCP, UDP, SCTP, DCCP • Tính năng: Đánh số thứ tự, Xác nhận (ACK), Kiểm soát lỗi, Kiểm soát luồng, Đa luồng (SCTP) • Ví dụ sử dụng TCP: HTTP, HTTPS, FTP, SMTP, SSH... • Ví dụ sử dụng UDP: DNS, DHCP, VoIP, Streaming, Game... | ✔ Đảm bảo truyền tin cậy (TCP) ✔ Tốc độ cao, không kết nối (UDP) ✔ Đa luồng, đa địa chỉ (SCTP) ✔ Thời gian thực (DCCP) |
3 | Định tuyến, địa chỉ logic, chọn đường đi, chuyển tiếp gói tin | • Giao thức chính: IPv4, IPv6, ICMP, ICMPv6, IGMP, MLD, IPsec • Định tuyến (Routing): RIP, OSPF, IS-IS, EIGRP, BGP • Chức năng cốt lõi: Địa chỉ IP (v4/v6), Định tuyến giữa các mạng, Kiểm soát lỗi (ICMP), Quản lý multicast (IGMP/MLD), Bảo mật IP (IPsec) | ✔ Địa chỉ IP, định tuyến ✔ Báo lỗi (Ping, Traceroute) ✔ Multicast ✔ Bảo mật IP (IPsec) ✔ Kết nối giữa các mạng / ISP |
2 | Đóng gói frame, địa chỉ MAC, kiểm soát lỗi, truy cập môi trường | • LAN / WAN: Ethernet (IEEE 802.3), Wi-Fi (IEEE 802.11), PPP, PPPoE, HDLC, Frame Relay, ATM • Quản lý liên kết: VLAN (802.1Q), STP (802.1D), RSTP (802.1w), MSTP (802.1s), LACP (802.3ad), LLDP • WAN / Nhà cung cấp: MPLS, PTP, L2TP, L2TPv3, EVPN | ✔ Đóng gói thành Frame ✔ Địa chỉ MAC ✔ Kiểm tra lỗi (FCS/CRC) ✔ Chống loop (STP) ✔ VLAN, gộp link (LACP) ✔ Kết nối WAN, MPLS |
1 | Truyền bit trên môi trường vật lý: điện, quang, vô tuyến | • Môi trường truyền dẫn: Cáp đồng (UTP, STP, Coax) • Thiết bị vật lý: Hub, Repeater, Switch (Layer 1), Modem, Media Converter, Antena, Access Point | ✔ Truyền tín hiệu (bit) ✔ Cáp đồng / Cáp quang ✔ Sóng vô tuyến ✔ Thiết bị vật lý |
GIAO THỨC BẢO MẬT | GIAO THỨC VPN & TUNNEL | DATA CENTER/CLOUD | GIAO THỨC LƯU TRỮ |
• TLS/SSL: Bảo mật truyền thông • IPsec: Bảo mật lớp mạng • SSH: Truy cập an toàn • Kerberos: Xác thực mạnh • RADIUS/TACACS+: AAA cho thiết bị mạng • OAuth 2.0 / OpenID Connect: Xác thực & Ủy quyền | • IPsec VPN • SSL VPN • OpenVPN • WireGuard • L2TP / L2TPv3 • GRE • DMVPN | • VXLAN: Overlay Network • NVGRE: Virtualization • Geneve: Cloud Networking • EVPN: Data Center Fabric • SDN (OpenFlow): Mạng xác định bằng phần mềm | • iSCSI: SAN qua IP • Fibre Channel: SAN tốc độ cao • FCoE: Fibre Channel over Ethernet • NVMe-oF: NVMe over Fabrics • NFS: Chia sẻ file hệ thống |


