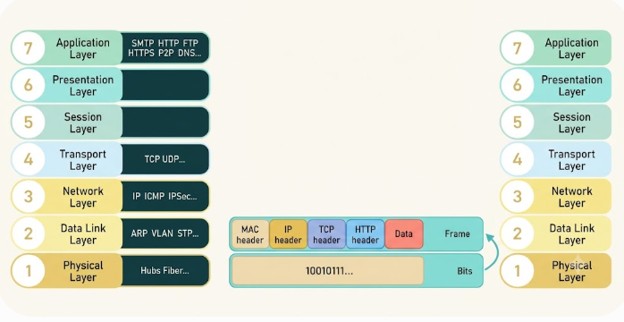
 Mạng Internet không hoạt động dựa trên một giao thức duy nhất mà là một bộ giao thức phức tạp và đa dạng, làm việc cùng nhau để đảm bảo việc truyền tải dữ liệu hiệu quả và đáng tin cậy. Xem chi tiết
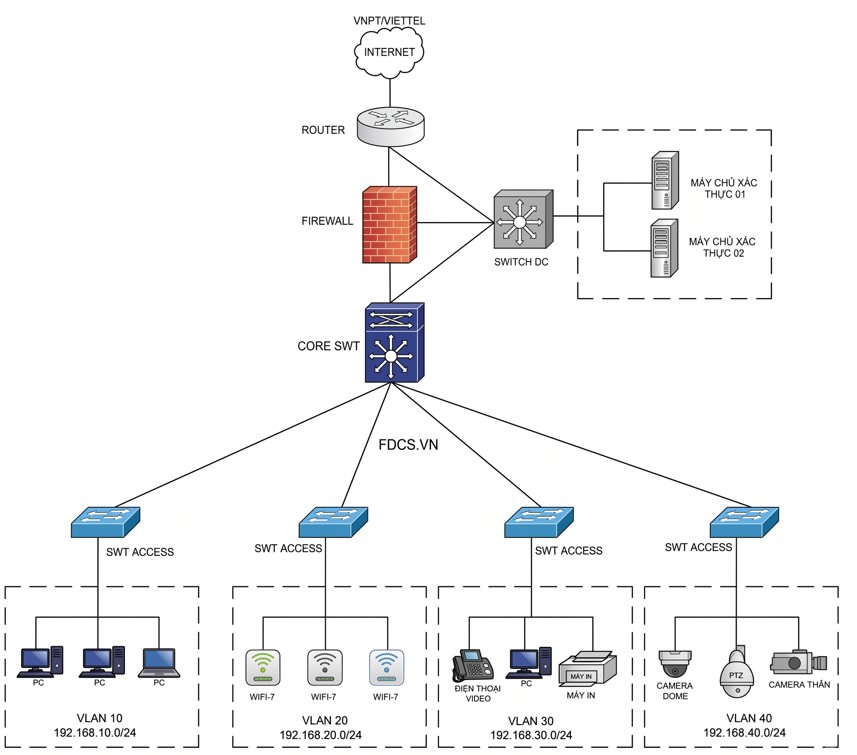 Máy chủ xác thực RADIUS (Remote Authentication Dial-In User Service) là một giao thức mạng chuẩn dòng doanh nghiệp, đóng vai trò như một "người gác cổng" trung tâm. Xem chi tiết
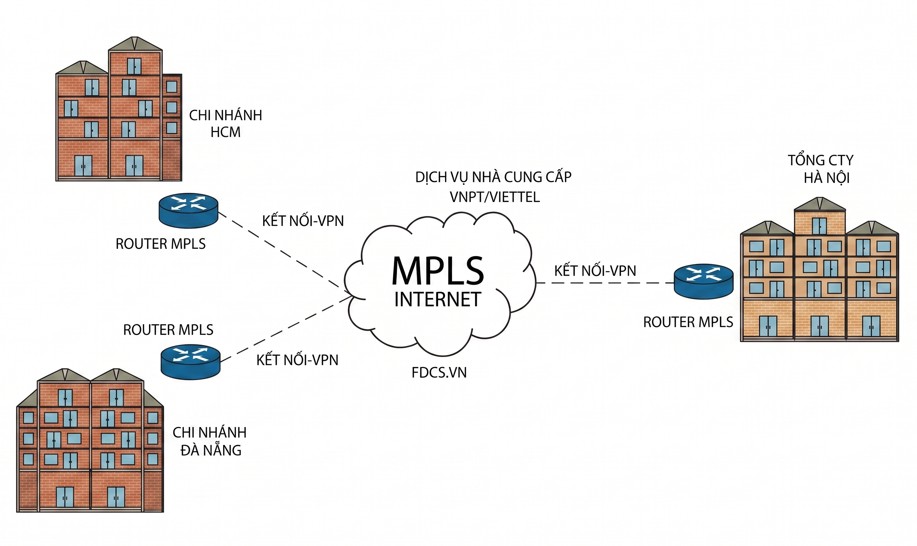 Giao diện web FMC (Firewall Management Center) của Cisco là trung tâm đầu não được sử dụng để quản lý tập trung các thiết bị tường lửa thế hệ mới Cisco Firepower Threat Defense (FTD). Xem chi tiết
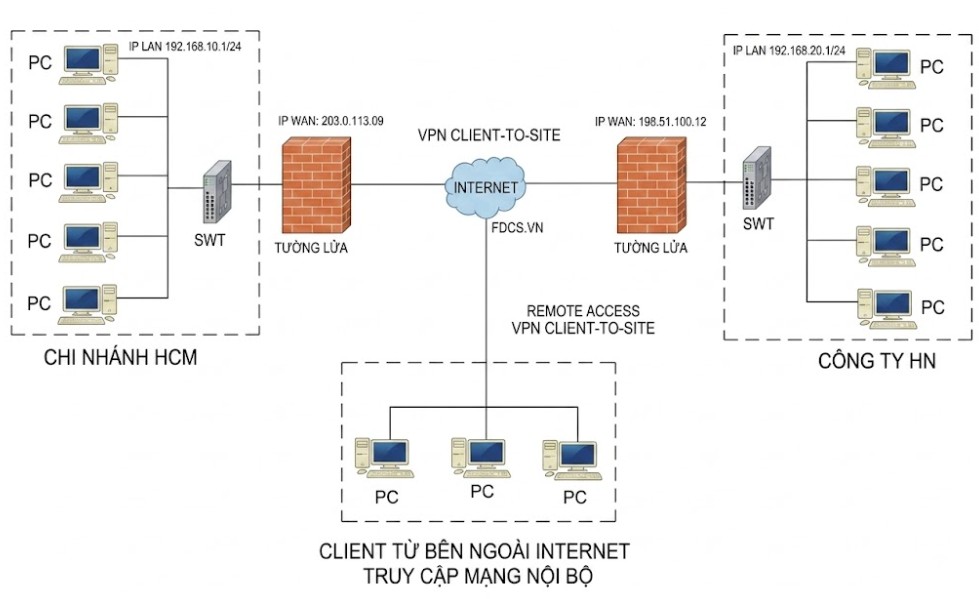 Việc cấu hình VPN remote access trên Cisco Firewall (thường là Cisco ASA hoặc Firepower Threat Defense - FTD) có một số điểm khác biệt so với router Cisco, chủ yếu liên quan đến các tính năng bảo mật và giao diện quản lý Xem chi tiết
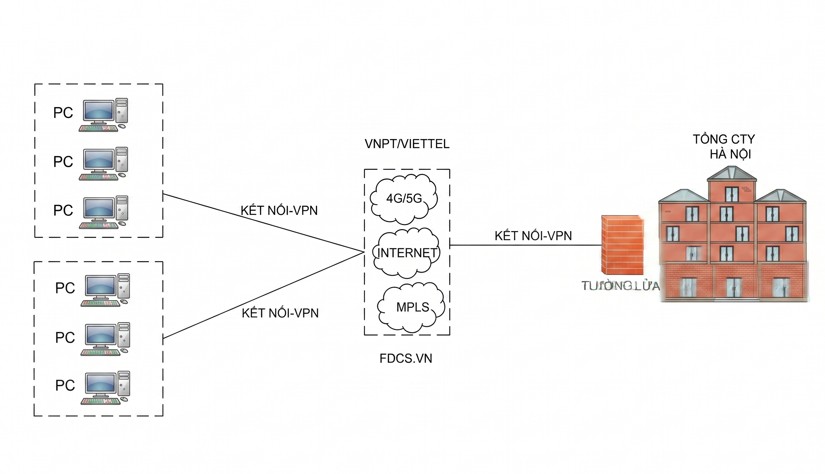 Cisco AnyConnect SSL VPN Client-to-Site (hiện nay được Cisco đổi tên thương mại thành Cisco Secure Client) là giải pháp kết nối từ xa độc quyền và là một trong những niềm tự hào lớn nhất của Cisco trong mảng bảo mật Network. Xem chi tiết
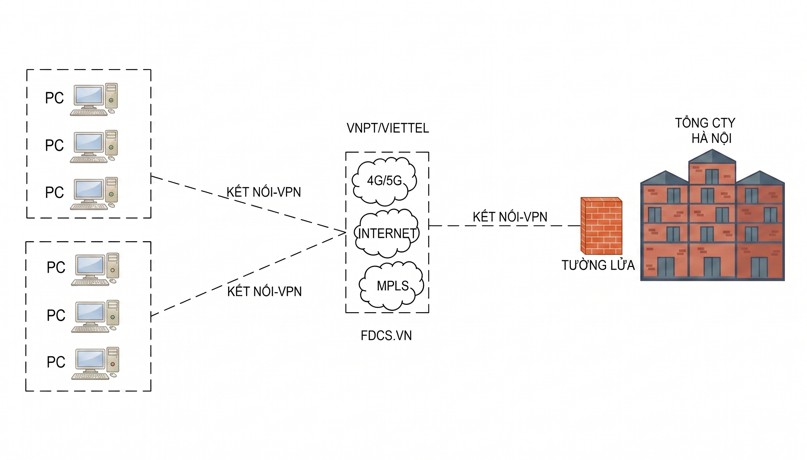 Cisco AnyConnect IPsec IKEv2 Client-to-Site VPN (nay thuộc bộ giải pháp Cisco Secure Client) là một giải pháp kết nối từ xa cao cấp được triển khai phổ biến trên các dòng Firewall Cisco (ASA và Firepower FTD). Xem chi tiết
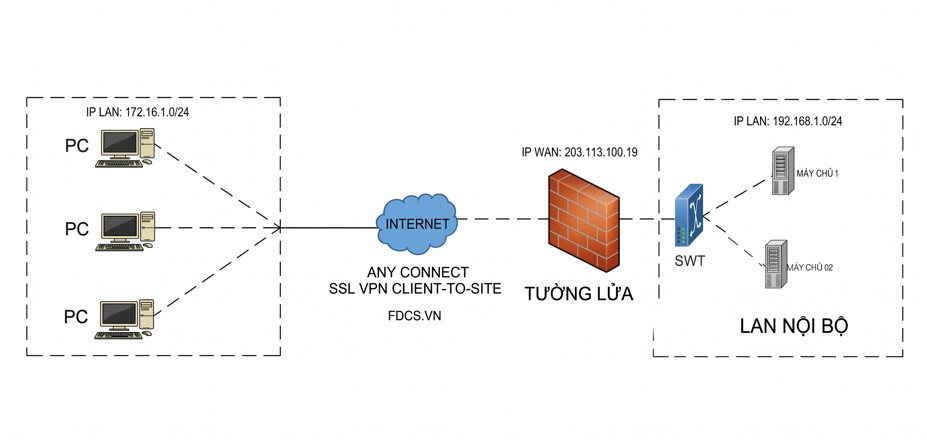 VPN Client-to-Site (hay còn gọi là Remote Access VPN) là giải pháp kết nối bảo mật cực kỳ quan trọng, đặc biệt bùng nổ trong xu hướng làm việc từ xa (Work From Home) hiện nay. Xem chi tiết
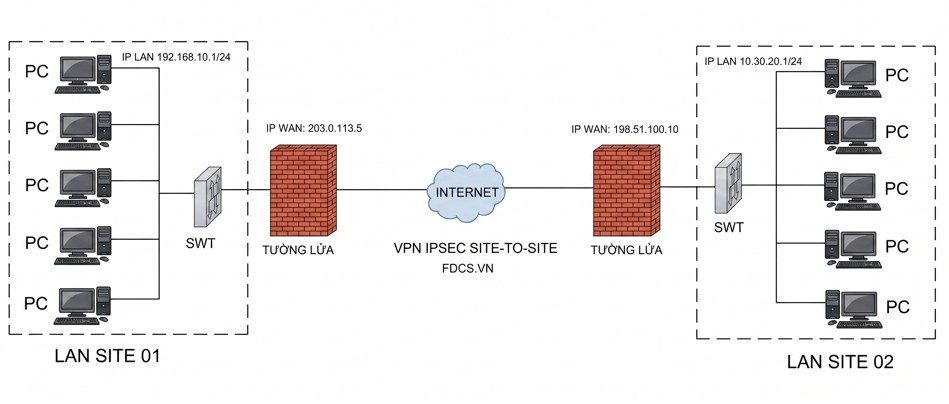 Các bước và câu lệnh chi tiết để cấu hình VPN Site-to-Site trên Firewall Cisco. Xem chi tiết
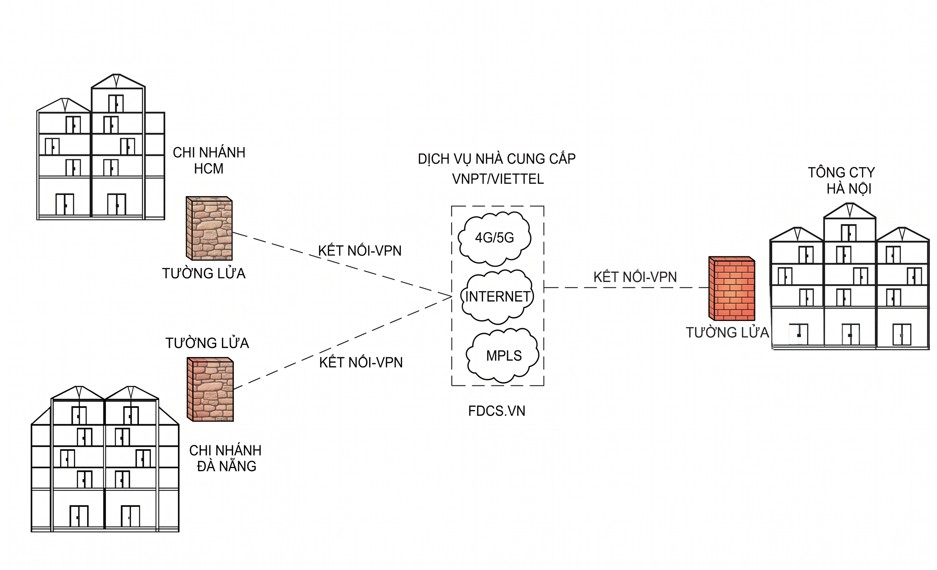 Cấu hình Site-to-Site VPN trên Firewall là một trong những giải pháp nền tảng và quan trọng nhất đối với hạ tầng mạng doanh nghiệp hiện đại. Xem chi tiết
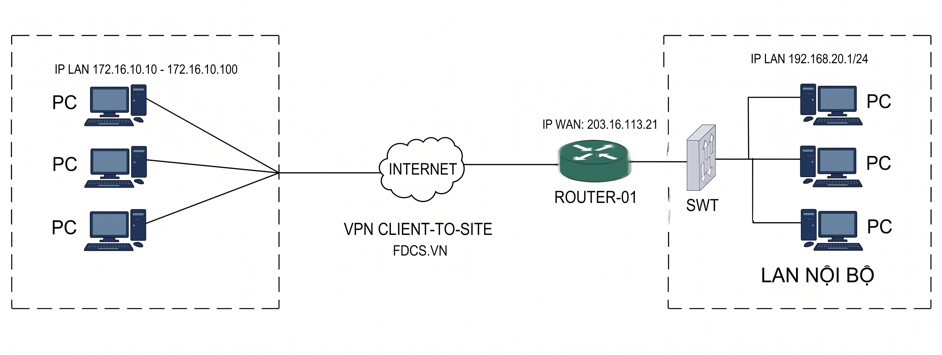 Đây là bài thực thành cấu hình Client-to-Site IPsec VPN với xác thực Pre-shared Key và cấp phát địa chỉ IP từ Local Pool trên router Cisco. Xem chi tiết
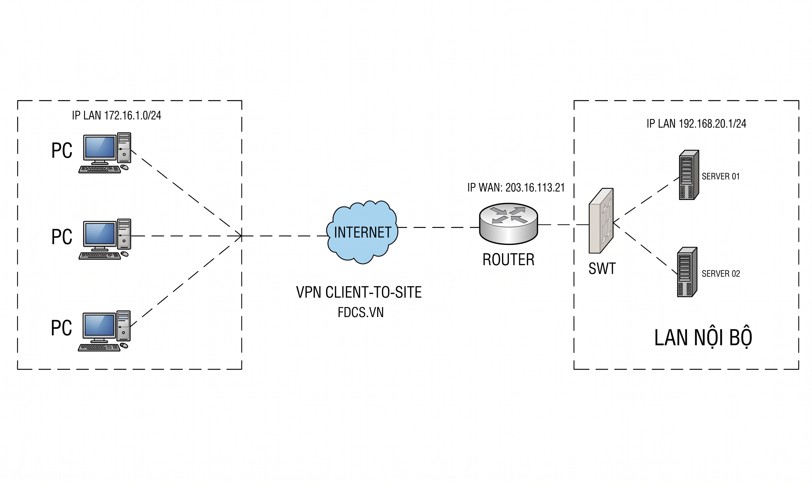 VPN Remote Access (Mạng riêng ảo truy cập từ xa) là giải pháp cho phép người dùng từ bên ngoài (như làm việc tại nhà, quán cà phê, hoặc khi đi công tác) thiết lập một đường truyền bảo mật, mã hóa vào mạng nội bộ (LAN) của công ty qua môi trường Internet. Xem chi tiết
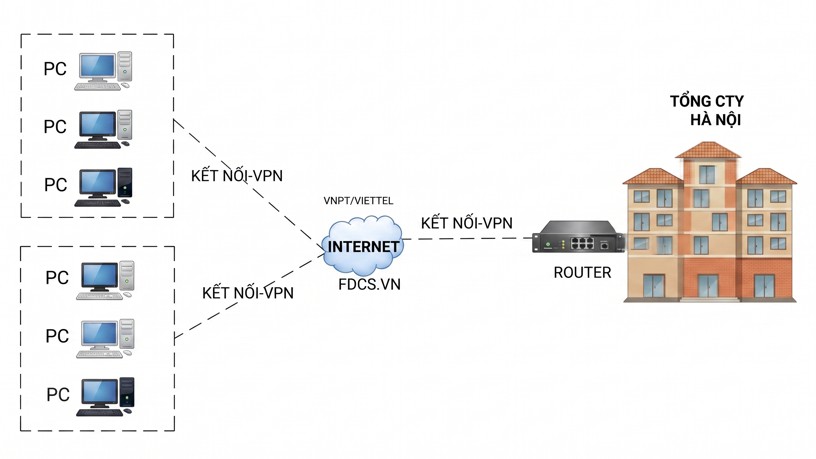 VPN IPsec Client-to-Site (hay còn gọi là Remote Access VPN) là giải pháp cho phép các thiết bị cá nhân của người dùng (Laptop, điện thoại, máy tính bảng) kết nối mã hóa an toàn từ xa qua môi trường Internet vào mạng nội bộ của một tổ chức/doanh nghiệp. Xem chi tiết
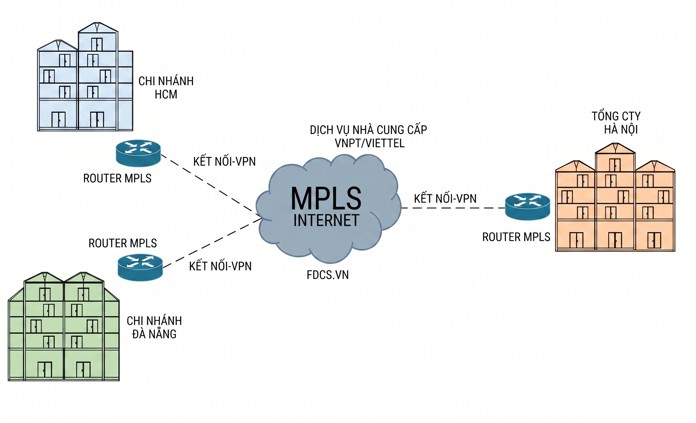 VPN IPsec Site-to-Site là một trong những giải pháp bảo mật đường truyền phổ biến nhất hiện nay dành cho doanh nghiệp. Dưới đây là định nghĩa chi tiết và các ứng dụng thực tế của công nghệ này. Xem chi tiết
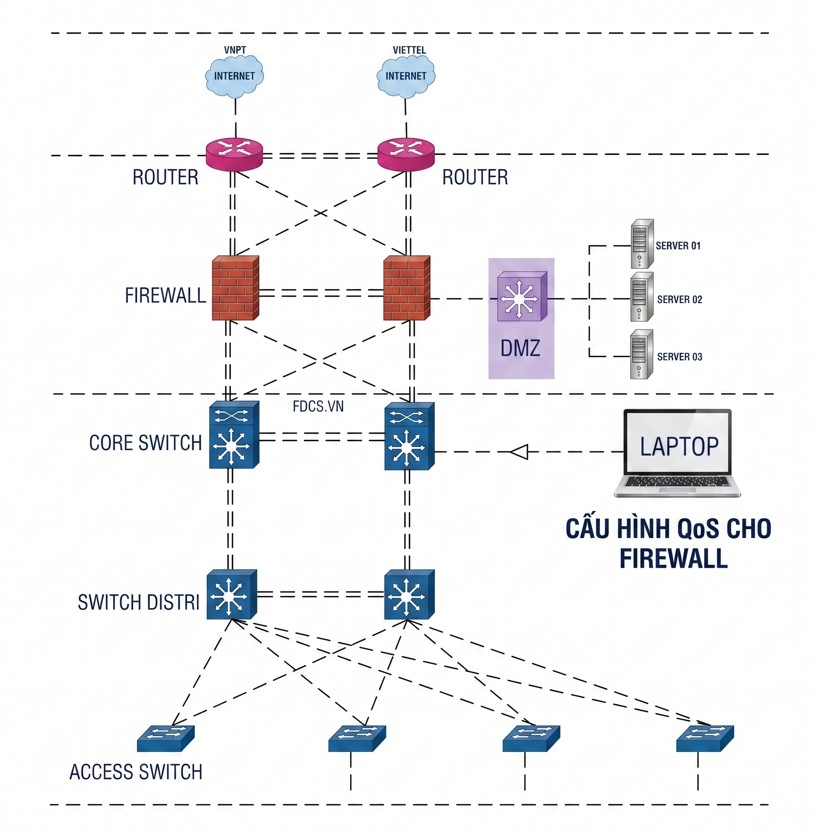 Trong những tính năng của thiết bị Cisco, dịch vụ policy-map QoS (Quality of Service) được sử dụng để định nghĩa các hành động QoS sẽ được áp dụng cho các lớp lưu lượng cụ thể Xem chi tiết
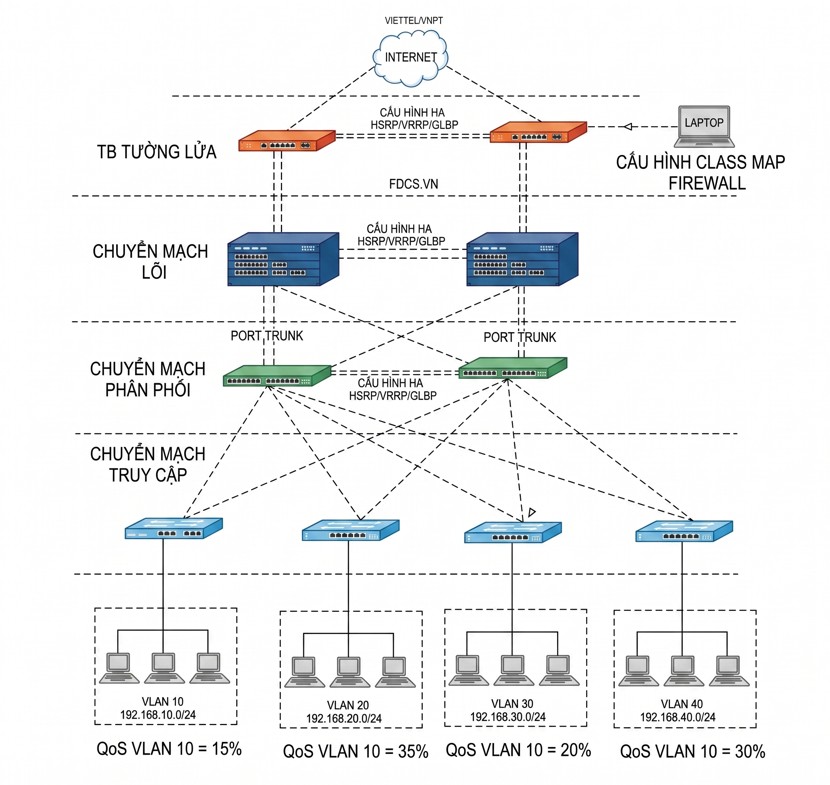 Trong kiến trúc phần mềm của Firewall Cisco (đặc biệt là Cisco ASA và hệ thống chạy phần mềm FTD), Class Map là thành phần đầu tiên và cốt lõi của mô hình MPF (Modular Policy Framework). Xem chi tiết
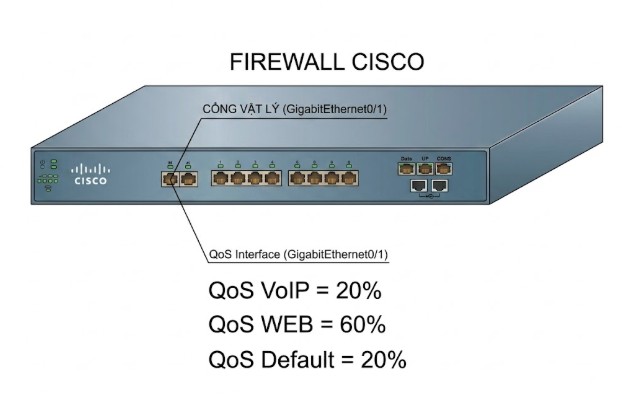 cấu hình QoS thường được thực hiện thông qua Modular QoS CLI (MQC), một khuôn khổ nhất quán cho phép bạn định nghĩa và áp dụng các chính sách QoS Xem chi tiết
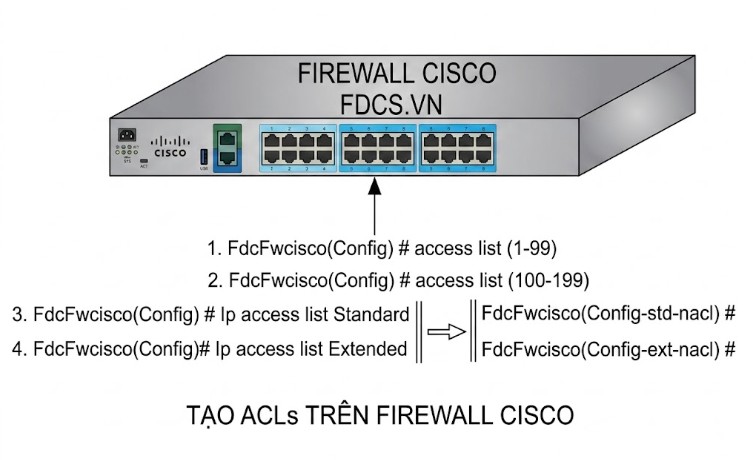 Đây là cú pháp truyền thống và phổ biến nhất được sử dụng trên Cisco ASA. Với cú pháp này, bạn không cần chỉ định rõ là "ip" cho các ACL IP tiêu chuẩn hoặc mở rộng. Xem chi tiết
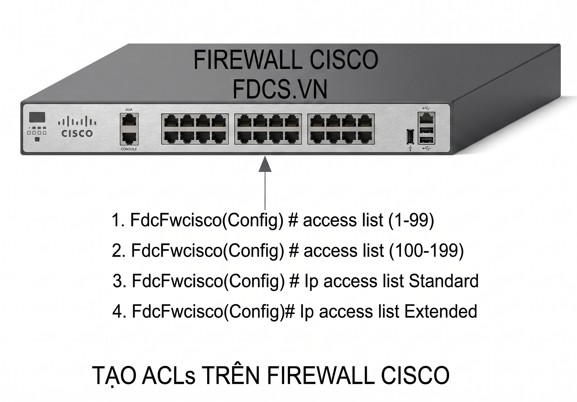 Phần mềm Cisco IOS sử dụng cả hai cách: định danh bằng Số (Numbered) hoặc bằng Tên (Named). Xem chi tiết
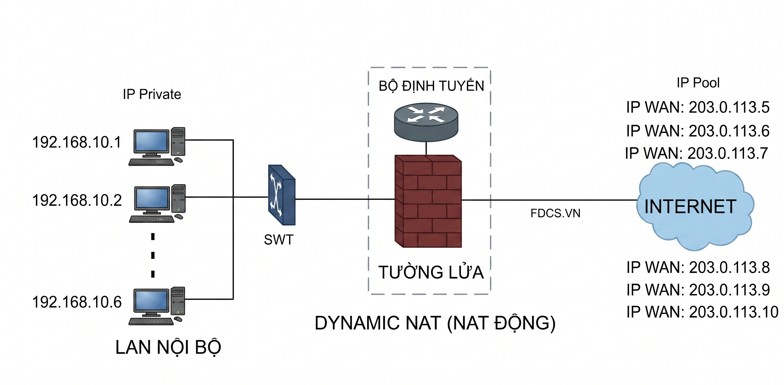 Trong cấu trúc quản lý của Firewall Cisco (cả dòng Cisco ASA truyền thống và dòng thế hệ mới Cisco Firepower/FTD), Object (Đối tượng) là một khái niệm nền tảng và cực kỳ quan trọng Xem chi tiết
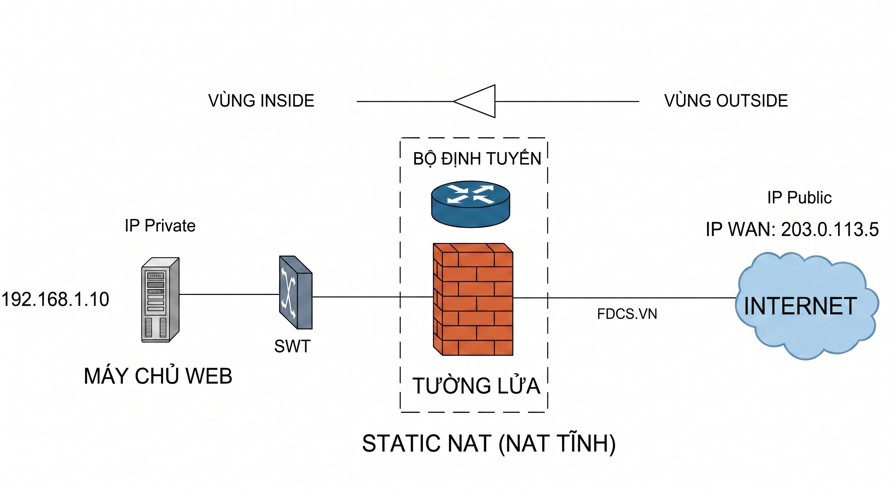 hi người dùng hoặc đối tác từ ngoài Internet muốn truy cập vào các máy chủ nằm trong mạng nội bộ (như Web Server, Mail Server, ERP, hoặc Database), Firewall Cisco sẽ đóng vai trò là "người gác cổng". Xem chi tiết
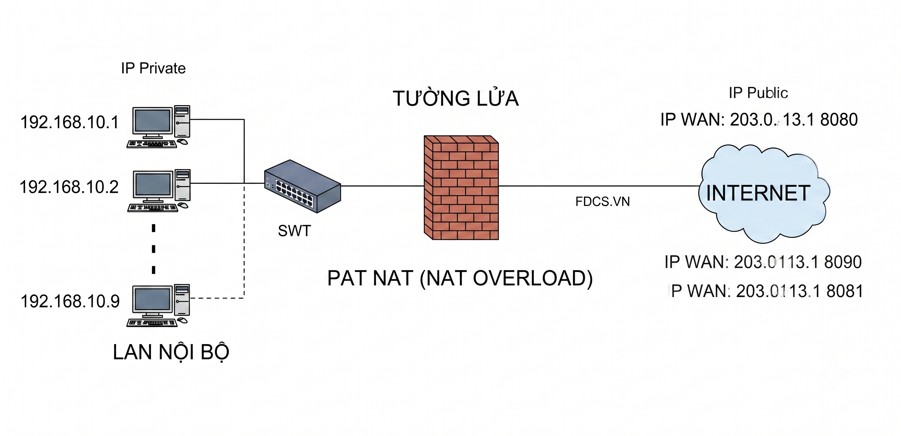 Trong các dòng Firewall của Cisco (như Cisco ASA hoặc Cisco Firepower/FTD), NAT (Network Address Translation) không chỉ đơn thuần là công cụ tiết kiệm địa chỉ IP Public, Xem chi tiết
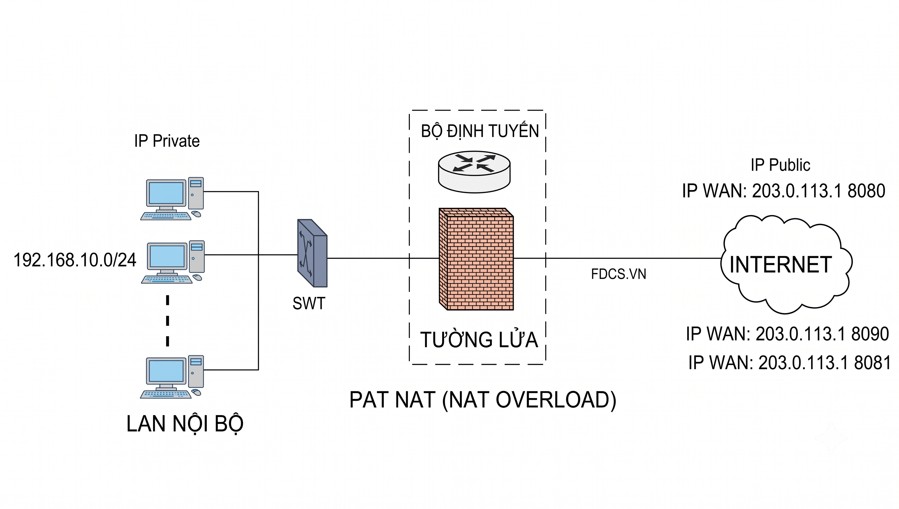 NAT (Network Address Translation) là một tiến trình quan trọng trong các thiết bị mạng Cisco, đặc biệt là router và firewall, cho phép nhiều thiết bị trong mạng nội bộ (sử dụng địa chỉ IP riêng Xem chi tiết
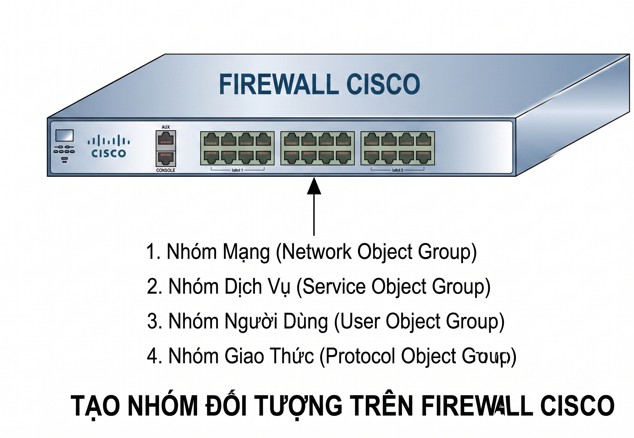 Lệnh tạo nhóm đối tượng (Object Groups) trong thiết bị Firewall Cisco là một tính năng cho phép bạn gom nhóm các đối tượng mạng, nhóm dịch vụ, nhóm giao thực mạng, hoặc người dùng lại với nhau dưới một tên duy nhất. Xem chi tiết
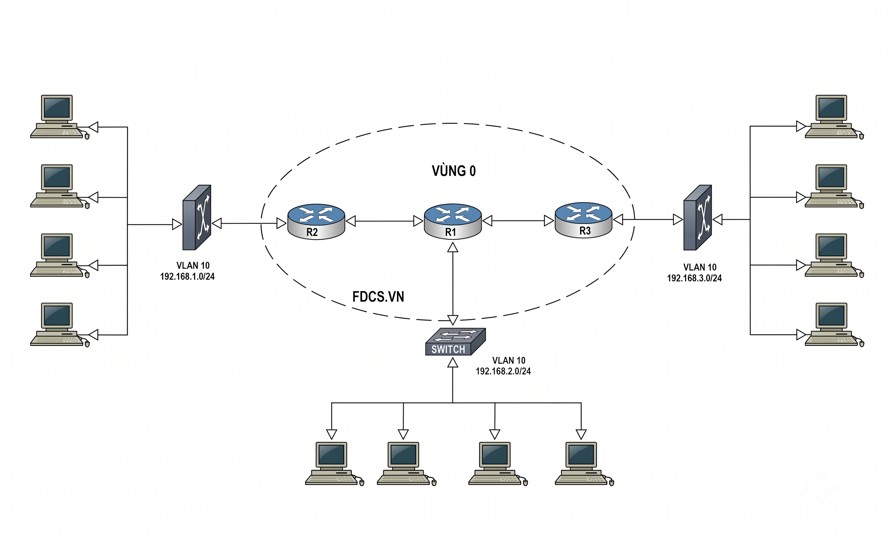 Định tuyến trên thiết bị Router Cisco, Firewall Cisco, Core Switch Cisco là một phần không thế thiếu trong cấu hình và định tuyến, chúng tôi sẽ chia sẻ thông tin về định tuyến trên thiết bị Cisco Xem chi tiết
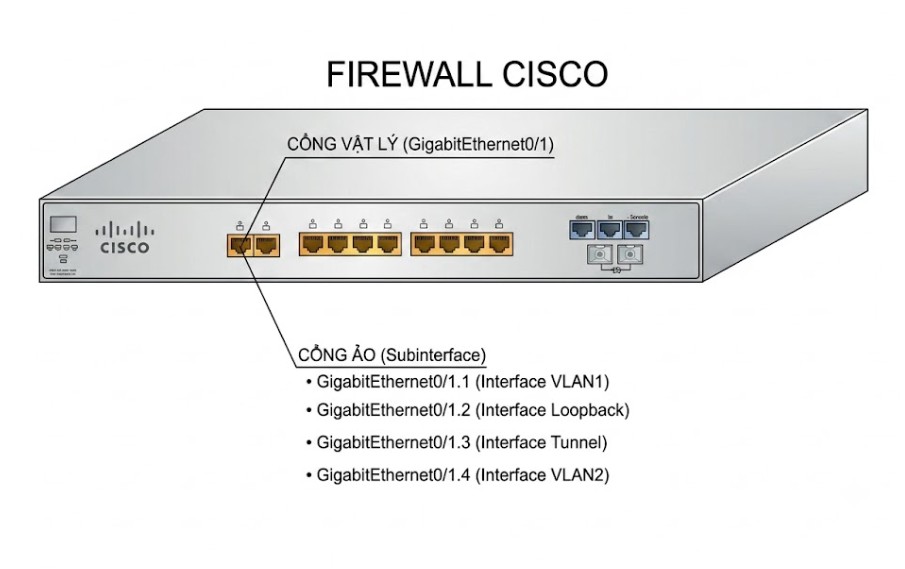 Interface ảo không tương ứng với một cổng vật lý cụ thể mà được tạo ra bằng phần mềm để phục vụ các mục đích khác nhau Xem chi tiết


