CẤU HÌNH VNP IPSEC SITE-TO-SITE TRÊN ROUTER CISCO
1-ĐỊNH NGHĨA VÀ CÁCH CẤU HÌNH VNP IPSEC SITE-TO-SITE TRÊN ROUTER CISCO
I. ĐỊNH NGHĨA VÀ ỨNG DỤNG CỦA VPN IPSEC SITE-TO-SITE
VPN IPsec Site-to-Site là một trong những giải pháp bảo mật đường truyền phổ biến nhất hiện nay dành cho doanh nghiệp. Dưới đây là định nghĩa chi tiết và các ứng dụng thực tế của công nghệ này.
1. Định nghĩa VPN IPsec Site-to-Site là gì?
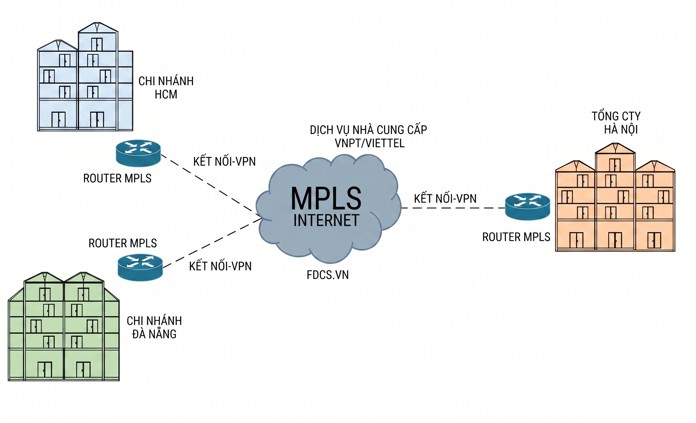
VPN Site-to-Site (Mạng riêng ảo giữa các chi nhánh): Là giải pháp kết nối cố định hai hoặc nhiều mạng nội bộ (LAN) ở các vị trí địa lý khác nhau (ví dụ: Trụ sở chính và Chi nhánh) thành một mạng thống nhất thông qua môi trường Internet công cộng.
IPsec (Internet Protocol Security): Là một tập hợp các giao thức bảo mật được sử dụng để thiết lập kết nối an toàn này. IPsec hoạt động ở tầng Network (Tầng 3 của mô hình OSI) và bảo vệ toàn bộ dữ liệu đi qua nó bằng 3 cơ chế cốt lõi:
Mã hóa (Encryption): Biến đổi dữ liệu gốc thành các chuỗi ký tự không thể đọc được (sử dụng các thuật toán mạnh như AES-256) để chống nghe lén.
Xác thực (Authentication): Đảm bảo rằng gói tin thực sự đến từ nguồn đáng tin cậy chứ không phải kẻ giả mạo (sử dụng Pre-shared Key hoặc Digital Certificates).
Toàn vẹn dữ liệu (Integrity): Đảm bảo dữ liệu không bị chỉnh sửa hay can thiệp trên đường truyền (sử dụng các hàm băm như SHA-256).
Cách hoạt động đơn giản: Khi máy tính ở Chi nhánh A muốn gửi dữ liệu cho máy chủ ở Trụ sở B, thiết bị Gateway (Firewall/Router) tại Chi nhánh A sẽ "gói" và mã hóa toàn bộ dữ liệu đó lại, gửi qua đường truyền Internet. Khi đến Gateway của Trụ sở B, thiết bị này sẽ giải mã và chuyển dữ liệu sạch vào mạng nội bộ. Người dùng cuối (End-user) hoàn toàn không nhận ra sự can thiệp này, họ cảm thấy như đang dùng chung một mạng LAN duy nhất.
2. Các ứng dụng thực tế của VPN IPsec Site-to-Site
VPN IPsec Site-to-Site là hạ tầng không thể thiếu trong thiết kế mạng doanh nghiệp (Enterprise Infrastructure Design), đặc biệt là trong các kịch bản sau:
Kênh truyền kết nối Trụ sở chính (Headquarters) và Chi nhánh (Branch Office)
Ứng dụng: Cho phép nhân viên tại các văn phòng đại diện, chi nhánh, hoặc nhà máy (FDI) truy cập trực tiếp vào các tài nguyên dùng chung đặt tại Trụ sở chính một cách an toàn.
Tài nguyên chia sẻ: Hệ thống quản lý doanh nghiệp (ERP, CRM, SAP), máy chủ cấu hình Active Directory Domain Services (AD DS), hệ thống chấm công tập trung (Time-Attendance), hoặc các phần mềm nội bộ khác.
Kết nối hạ tầng Hybrid Cloud (On-Premises lên Cloud)
Ứng dụng: Khi doanh nghiệp mở rộng hạ tầng từ trung tâm dữ liệu vật lý (Data Center) lên các nền tảng đám mây như AWS, Microsoft Azure, hoặc Google Cloud.
Lợi ích: Tạo ra một "đường ống" bảo mật cố định giữa các máy chủ vật lý chạy Windows Server/Linux ở dưới mặt đất với các máy ảo (VM) trên Cloud, giúp đồng bộ dữ liệu hoặc chạy các ứng dụng phân tán.
Tích hợp hệ thống IoT và Giám sát tập trung (Surveillance & Smart Building)
Ứng dụng: Trong các dự án tòa nhà thông minh hoặc quản lý nhà máy, VPN Site-to-Site được cấu hình trực tiếp trên các thiết bị đầu cuối ở các khu vực khác nhau.
Lợi ích: Truyền tải luồng dữ liệu camera IP (NVR), dữ liệu từ các thiết bị kiểm soát ra vào bằng khuôn mặt/vân tay (Biometric Access Control) về trung tâm điều hành chính một cách liên tục và bảo mật tuyệt đối, tránh nguy cơ bị hack luồng camera phát tán ra ngoài.
Kênh truyền dự phòng (Backup Link) cho đường truyền thuê riêng (Leased Line/MPLS)
Ứng dụng: Nhiều doanh nghiệp lớn sử dụng đường truyền kênh thuê riêng (MPLS) đắt đỏ để có băng thông cam kết tốt nhất. Tuy nhiên, họ vẫn cấu hình thêm một đường VPN IPsec Site-to-Site chạy qua Internet thông thường để làm phương án dự phòng (Failover).
Lợi ích: Nếu đường MPLS chính gặp sự cố (bị đứt cáp), lưu lượng mạng tự động chuyển hướng sang kênh VPN IPsec, đảm bảo hệ thống vận hành liên tục 24/7 mà không bị gián đoạn.
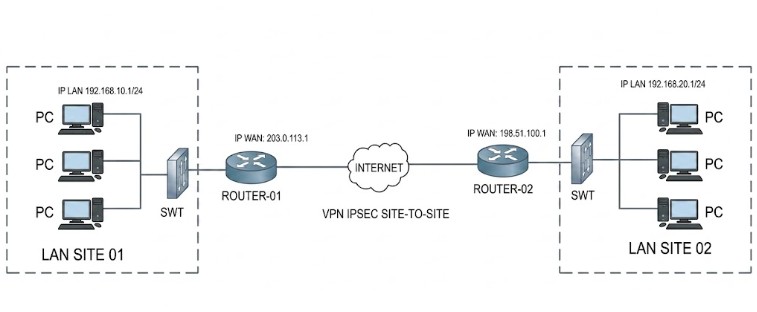
(Sơ đồ nguyên lý của VPN SITE-TO-SITE)
3. Ưu điểm và Nhược điểm
Ưu điểm (Pros) | Nhược điểm (Cons) |
Bảo mật tối đa: Mã hóa mạnh mẽ ở tầng Network, bảo vệ toàn bộ lưu lượng. | Phụ thuộc vào Internet: Chất lượng kênh truyền (độ trễ - latency, mất gói - packet loss) phụ thuộc hoàn toàn vào nhà mạng (ISP). |
Tiết kiệm chi phí: Tận dụng hạ tầng Internet sẵn có, rẻ hơn rất nhiều so với MPLS/Leased Line. | Yêu cầu phần cứng: Cần các thiết bị Gateway (Firewall, Router chuyên dụng) có chip xử lý mã hóa đủ mạnh ở cả hai đầu kết nối. |
Trong suốt với người dùng: Cấu hình một lần trên thiết bị mạng; người dùng không cần cài thêm phần mềm Client nào trên máy tính. | Cấu hình phức tạp: Đòi hỏi kỹ sư mạng phải có kiến thức tốt để cấu hình trùng khớp các tham số (Phase 1, Phase 2, ACL, NAT Traversal). |
II. CÁC BƯỚC CẤU HÌNH VPN IPSEC SITE-TO-SITE
Để cấu hình VPN trên thiết bị Router, Firewall Cisco, các bước chi tiết sẽ phụ thuộc vào loại VPN bạn muốn thiết lập (ví dụ: Site-to-Site VPN, Remote Access VPN) và giao thức bạn sử dụng (ví dụ: IPsec, OpenVPN, SSL VPN).
1. Xác định các thông số VPN:
Địa chỉ IP WAN của các thiết bị Cisco: Đây là địa chỉ IP công cộng mà các thiết bị sẽ sử dụng để thiết lập kết nối VPN.
Dải mạng LAN phía sau mỗi thiết bị Cisco: Đây là các mạng nội bộ mà bạn muốn cho phép giao tiếp qua VPN.
Giao thức mã hóa và xác thực (IKE và IPsec): Bạn cần chọn các thuật toán mã hóa (ví dụ: AES, 3DES), thuật toán băm (ví dụ: SHA-256, MD5), và phương thức xác thực (ví dụ: Pre-shared key, Certificates).
Chính sách IKE (ISAKMP): Xác định các tham số cho giai đoạn 1 của thiết lập IPsec, bao gồm thuật toán mã hóa, thuật toán băm, phương thức xác thực, nhóm Diffie-Hellman, và thời gian tồn tại của phiên IKE.
Chính sách IPsec (Transform Set): Xác định các tham số cho giai đoạn 2 của thiết lập IPsec, bao gồm giao thức bảo mật (AH hoặc ESP), thuật toán mã hóa (cho ESP), thuật toán băm (cho AH hoặc ESP), và chế độ (Tunnel hoặc Transport).
Pre-shared key (nếu sử dụng): Một chuỗi bí mật được chia sẻ giữa hai thiết bị để xác thực lẫn nhau.
Access Control Lists (ACLs): Xác định lưu lượng nào sẽ được mã hóa và gửi qua đường hầm VPN.
2. Cấu hình Giao thức Internet Key Exchange (IKE) - Giai đoạn 1:
Bật ISAKMP: Kích hoạt ISAKMP trên interface WAN của thiết bị.
FdcRcisco> enable
FdcRcisco# configure terminal
FdcRcisco(Config)# interface <tên_interface_wan>
FdcRcisco(Config-if)# ip address <địa_chỉ_ip> <mask>
FdcRcisco(Config-if)# ip nat outside
FdcRcisco(Config-if)# exit
FdcRcisco(Config)# crypto isakmp enable <tên_interface_wan>
FdcRcisco(Config)# exit
Tạo chính sách ISAKMP (isakmp policy): Định nghĩa các tham số bảo mật cho phiên IKE. Đảm bảo các chính sách này khớp với cấu hình trên thiết bị đối tác.
FdcRcisco(Config)# crypto isakmp policy <số_thứ_tự>
FdcRcisco(Config-crypto)# encryption <thuật_toán_mã_hóa>
FdcRcisco(Config-crypto)# hash <thuật_toán_băm>
FdcRcisco(Config-crypto)# authentication <phương_thức_xác_thực>
FdcRcisco(Config-crypto)# group <nhóm_diffie-hellman>
FdcRcisco(Config-crypto)# lifetime <thời_gian_tồn_tại_giây>
FdcRcisco(Config-crypto)# exit
Cấu hình Pre-shared key (nếu sử dụng): Liên kết pre-shared key với địa chỉ IP của thiết bị đối tác.
FdcRcisco(Config)# crypto isakmp key <chuỗi_pre_shared_key> address <địa_chỉ_ip_thiết_bị_đối_tác>
FdcRcisco(Config-crypto)# exit
3. Cấu hình IPsec - Giai đoạn 2:
Tạo Transform Set (crypto ipsec transform-set): Định nghĩa các giao thức và thuật toán bảo mật cho việc truyền dữ liệu.
FdcRcisco(Config)# crypto ipsec transform-set <tên_transform_set> <giao_thức_bảo_mật> <thuật_toán_mã_hóa> [hashing algorithm <thuật_toán_băm>]
FdcRcisco(Config-crypto)# mode tunnel
FdcRcisco(Config-crypto)# exit
Ví dụ: FdcRcisco(Config)# crypto ipsec transform-set ESP-AES-SHA esp-aes256 esp-sha512 mode tunnel
Tạo Crypto Map (crypto map): Liên kết các chính sách IKE, transform set, ACL, và địa chỉ IP của thiết bị đối tác.
FdcRcisco(Config)# crypto map <tên_crypto_map> <số_thứ_tự> ipsec-isakmp
FdcRcisco(Config-Cmap)# set peer <địa_chỉ_ip_thiết_bị_đối_tác>
FdcRcisco(Config-Cmap)# set transform-set <tên_transform_set>
FdcRcisco(Config-Cmap)# set security-association lifetime seconds <thời_gian_tồn_tại_giây> kilobytes <dung_lượng_tối_đa_kb>
FdcRcisco(Config-Cmap)# match address <tên_access_list>
FdcRcisco(Config-Cmap)# exit
Áp dụng Crypto Map lên Interface WAN:
FdcRcisco(Config)# interface <tên_interface_wan>
FdcRcisco(Config-if)# crypto map <tên_crypto_map>
FdcRcisco(Config)# exit
4. Cấu hình Access Control List (ACL):
Tạo một extended ACL để xác định lưu lượng nào sẽ được mã hóa và gửi qua đường hầm VPN. ACL này sẽ chỉ định lưu lượng từ mạng LAN của thiết bị này đến mạng LAN của thiết bị đối tác (và ngược lại).
FdcRcisco(Config)# access-list <số_acl_hoặc_tên_acl> permit ip <mạng_nguồn> <wildcard_mask_nguồn> <mạng_đích> <wildcard_mask_đích>
FdcRcisco(Config)# exit
Ví dụ: FdcRcisco(Config)# access-list 101 permit ip 192.168.1.0 0.0.0.255 192.168.2.0 0.0.0.255
5. Cấu hình Network Address Translation (NAT) (nếu cần):
Đảm bảo rằng lưu lượng VPN không bị NAT. Bạn có thể cần cấu hình NAT exemption để bỏ qua quá trình NAT cho lưu lượng được định nghĩa trong ACL của crypto map.
FdcRcisco(Config)# access-list NO_NAT extended permit ip <mạng_nguồn> <wildcard_mask_nguồn> <mạng_đích> <wildcard_mask_đích>
FdcRcisco(Config)# ip nat inside source list NO_NAT interface <tên_interface_wan> overload
(Giả sử bạn đang sử dụng NAT overload cho các lưu lượng khác)
6. Lưu cấu hình:
FdcRcisco# copy running-config startup-config
Lưu ý quan trọng:
Tính nhất quán: Các chính sách IKE và IPsec phải hoàn toàn giống nhau trên cả hai thiết bị Cisco tham gia VPN. Pre-shared key cũng phải khớp.
ACL đối xứng: ACL được cấu hình trên mỗi thiết bị sẽ xác định lưu lượng đi từ mạng LAN của thiết bị đó đến mạng LAN của thiết bị đối tác. Bạn cần đảm bảo rằng ACL trên cả hai thiết bị định nghĩa đúng chiều lưu lượng.
NAT: Nếu một trong các thiết bị nằm sau thiết bị NAT, bạn có thể cần cấu hình NAT traversal (NAT-T) để cho phép lưu lượng IPsec đi qua thiết bị NAT.
Kiểm tra: Sau khi cấu hình, hãy kiểm tra kết nối VPN bằng cách ping từ một máy tính trong mạng LAN của một site đến một máy tính trong mạng LAN của site kia. Sử dụng lệnh show crypto isakmp sa và show crypto ipsec sa trên cả hai thiết bị để kiểm tra trạng thái của các phiên IKE và IPsec.
Đây là các bước cơ bản cho cấu hình VPN IPsec Site-to-Site. Đối với các loại VPN khác như Remote Access VPN (sử dụng AnyConnect, IPsec Client, hoặc SSL VPN) hoặc các giao thức khác như OpenVPN, quy trình và các lệnh cấu hình sẽ khác nhau.
III. CẤU HÌNH CHI TIẾT VNP IPSEC SITE –TO – SITE (ROUTER CISCO)
Tuyệt vời! Để cấu hình VPN IPsec Site-to-Site trên router Cisco, đây là các câu lệnh chi tiết, đi kèm với giải thích để bạn dễ hình dung:
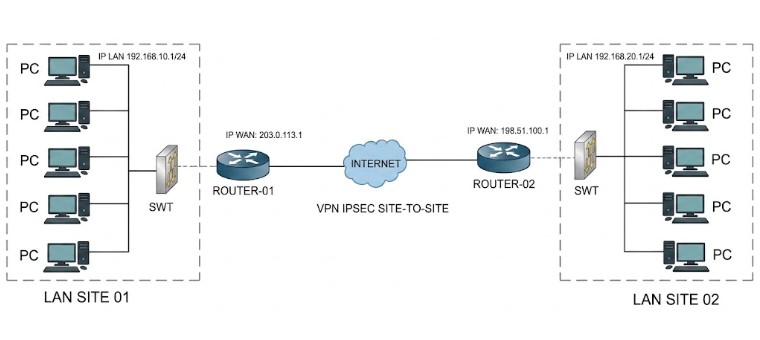
Giả định chúng ta có các thông số như sơ đồ nguyên lý trên:
Router A (Site 1):
Địa chỉ IP WAN: 203.0.113.1
Mạng LAN: 192.168.10.0/24
Router B (Site 2):
Địa chỉ IP WAN: 198.51.100.1
Mạng LAN: 192.168.20.0/24
Pre-shared key: CiscoSecureSecret
Chính sách IKE:
Encryption: aes 256
Hash: sha256
Authentication: pre-share
Group: 14 (modp2048)
Lifetime: 86400 giây
Chính sách IPsec (Transform Set):
Protocol: esp
Encryption: aes 256
Hash: sha256
Mode: tunnel
Cấu hình trên Router A (Site 1):
Vào chế độ cấu hình toàn cục:
FdcRcisco01> enable
FdcRcisco01# configure terminal
FdcRcisco01(Config)#
1. Cấu hình ISAKMP (IKE Phase 1):
Bật ISAKMP trên interface WAN (giả sử là GigabitEthernet0/0):
FdcRcisco01(Config)# interface GigabitEthernet0/0
FdcRcisco01(Config-if)# ip address 203.0.113.1 255.255.255.0
FdcRcisco01(Config-if)# ip nat outside
FdcRcisco01(Config-if)# crypto isakmp enable GigabitEthernet0/0
FdcRcisco01(Config-if)# exit
Tạo chính sách ISAKMP:
FdcRcisco01(Config)# crypto isakmp policy 10
FdcRcisco01(Config-crypto)# encryption aes 256
FdcRcisco01(Config-crypto)# hash sha256
FdcRcisco01(Config-crypto)# authentication pre-share
FdcRcisco01(Config-crypto)# group 14
FdcRcisco01(Config-crypto)# lifetime 86400
FdcRcisco01(Config-crypto)# exit
Cấu hình Pre-shared key:
FdcRcisco01(Config)# crypto isakmp key CiscoSecureSecret address 198.51.100.1
FdcRcisco01(Config)# exit
2. Cấu hình IPsec (Phase 2):
Tạo Transform Set:
FdcRcisco01(Config)# crypto ipsec transform-set ESP-AES256-SHA256 esp-aes 256 esp-sha256 mode tunnel
FdcRcisco01(Config)# exit
Tạo Crypto Map:
FdcRcisco01(Config)# crypto map VPN_SITE2 10 ipsec-isakmp
FdcRcisco01(Config-cmap)# set peer 198.51.100.1
FdcRcisco01(Config-cmap)# set transform-set ESP-AES256-SHA256
FdcRcisco01(Config-cmap)# set security-association lifetime seconds 3600 kilobytes 4096
FdcRcisco01(Config-cmap)# match address VPN_TO_SITE2
FdcRcisco01(Config-cmap)# exit
Áp dụng Crypto Map lên interface WAN:
FdcRcisco01(Config)# interface GigabitEthernet0/0
FdcRcisco01(Config-if)# crypto map VPN_SITE2
FdcRcisco01(Config-if)# exit
3. Cấu hình Access Control List (ACL) để xác định lưu lượng VPN:
FdcRcisco01(Config)# access-list VPN_TO_SITE2 permit ip 192.168.1.0 0.0.0.255 192.168.2.0 0.0.0.255
FdcRcisco01(Config-if)# exit
4. Cấu hình NAT Exemption (nếu cần):
Nếu bạn đang sử dụng NAT trên interface WAN, bạn cần cấu hình NAT exemption để lưu lượng VPN không bị NAT.
FdcRcisco01(Config)# access-list NO_NAT extended permit ip 192.168.1.0 0.0.0.255 192.168.2.0 0.0.0.255
FdcRcisco01(Config-if)# ip nat inside source list NO_NAT interface GigabitEthernet0/0 overload
(Giả sử GigabitEthernet0/0 là interface WAN và bạn đang sử dụng NAT overload cho các lưu lượng khác).
5. Lưu cấu hình:
FdcRcisco01# copy running-config startup-config
Cấu hình trên Router B (Site 2):
Các bước tương tự như trên Router A, nhưng với các thông số phù hợp cho Router B và đảo ngược địa chỉ IP nguồn và đích trong ACL:
1. Vào chế độ cấu hình toàn cục:
FdcRcisco02> enable
FdcRcisco02# configure terminal
FdcRcisco02(Config)#
2. Cấu hình ISAKMP (IKE Phase 1):
Bật ISAKMP trên interface WAN (giả sử là GigabitEthernet0/0):
FdcRcisco02(Config)# interface GigabitEthernet0/0
FdcRcisco02(Config-if)# ip address 198.51.100.1 255.255.255.0
FdcRcisco02(Config-if)# ip nat outside
FdcRcisco02(Config-if)# crypto isakmp enable GigabitEthernet0/0
FdcRcisco02(Config-if)# exit
Tạo chính sách ISAKMP (phải khớp với Router A):
FdcRcisco02(Config)# crypto isakmp policy 10
FdcRcisco02(Config-crypto)# encryption aes 256
FdcRcisco02(Config-crypto)# hash sha256
FdcRcisco02(Config-crypto)# authentication pre-share
FdcRcisco02(Config-crypto)# group 14
FdcRcisco02(Config-crypto)# lifetime 86400
FdcRcisco02(Config-crypto)# exit
Cấu hình Pre-shared key (phải khớp với Router A):
FdcRcisco02(Config)# crypto isakmp key CiscoSecureSecret address 203.0.113.1
FdcRcisco02(Config)# exit
3. Cấu hình IPsec (Phase 2):
Tạo Transform Set (phải khớp với Router A):
FdcRcisco02(Config)# crypto ipsec transform-set ESP-AES256-SHA256 esp-aes 256 esp-sha256 mode tunnel
FdcRcisco02(Config)# exit
Tạo Crypto Map:
FdcRcisco02(Config)# crypto map VPN_SITE1 10 ipsec-isakmp
FdcRcisco02(Config-crypto)# set peer 203.0.113.1
FdcRcisco02(Config-crypto)# set transform-set ESP-AES256-SHA256
FdcRcisco02(Config-crypto)# set security-association lifetime seconds 3600 kilobytes 4096
FdcRcisco02(Config-crypto)# match address VPN_TO_SITE1
FdcRcisco02(Config-crypto)# exit
Áp dụng Crypto Map lên interface WAN:
FdcRcisco02(Config)# interface GigabitEthernet0/0
FdcRcisco02(Config-if)# crypto map VPN_SITE1
FdcRcisco02(Config-crypto)# exit
4. Cấu hình Access Control List (ACL) để xác định lưu lượng VPN (đảo ngược nguồn và đích so với Router A):
FdcRcisco02(Config)# access-list VPN_TO_SITE1 permit ip 192.168.2.0 0.0.0.255 192.168.1.0 0.0.0.255
FdcRcisco02(Config)# exit
5. Cấu hình NAT Exemption (nếu cần):
FdcRcisco02(Config)# access-list NO_NAT extended permit ip 192.168.2.0 0.0.0.255 192.168.1.0 0.0.0.255
FdcRcisco02(Config)# ip nat inside source list NO_NAT interface GigabitEthernet0/0 overload
6. Lưu cấu hình:
Router# copy running-config startup-config


