CẤU HÌNH VPN CLIENT BẰNG IPSEC IKEV1 CLIENT-TO-SITE TRÊN FIREWALL CISCO
7- CẤU HÌNH VPN CLIENT BẰNG IPSEC IKEV1 CLIENT-TO-SITE TRÊN FIREWALL CISCO
I. ĐỊNH NGHĨA VPN CLIENT-TO-SITE TRÊN FIREWALL
VPN Client-to-Site (hay còn gọi là Remote Access VPN) là giải pháp kết nối bảo mật cực kỳ quan trọng, đặc biệt bùng nổ trong xu hướng làm việc từ xa (Work From Home) hiện nay.
Dưới đây là định nghĩa chi tiết và các ứng dụng thực tế của giải pháp này khi triển khai trên hệ thống Firewall của doanh nghiệp.
1. Định nghĩa VPN Client-to-Site là gì
VPN Client-to-Site là mô hình kết nối mạng riêng ảo cho phép các thiết bị đầu cuối cá nhân (như Laptop, PC, Điện thoại, Máy tính bảng) của người dùng từ xa kết nối một cách an toàn vào mạng nội bộ (LAN) của tổ chức thông qua môi trường Internet.
Khác với Site-to-Site (kết nối cố định giữa 2 thiết bị mạng với nhau), Client-to-Site là kết nối mang tính di động:
Phía Client (Người dùng): Thường sử dụng một phần mềm chuyên dụng (VPN Client) cài trên máy tính (ví dụ: Cisco Secure Client/AnyConnect, FortiClient, Palo Alto GlobalProtect) hoặc sử dụng tính năng VPN có sẵn trên hệ điều hành (Windows, macOS, iOS, Android).
Phía Site (Doanh nghiệp): Một thiết bị trung tâm đóng vai trò là VPN Gateway (thường là Firewall hoặc VPN Concentrator) để tiếp nhận, xác thực và giải mã các kết nối từ xa gửi về.
Cách hoạt động đơn giản: Khi bạn ngồi ở quán cà phê và bật phần mềm VPN lên, phần mềm này sẽ thiết lập một "đường hầm" (Tunnel) đã mã hóa xuyên qua Internet tới Firewall của công ty. Sau khi bạn nhập đúng tài khoản và mật khẩu, Firewall sẽ cấp cho máy tính của bạn một địa chỉ IP nội bộ của công ty. Lúc này, máy tính của bạn hoạt động giống hệt như đang cắm dây mạng trực tiếp tại văn phòng.
2. Các ứng dụng của VPN Client-to-Site trên Firewall
Trên hệ thống Firewall doanh nghiệp, VPN Client-to-Site không chỉ đơn thuần là "mở cổng" cho người dùng đi vào, mà nó là một hệ thống kiểm soát truy cập nâng cao nhờ tích hợp các tính năng bảo mật mạnh mẽ của Firewall:
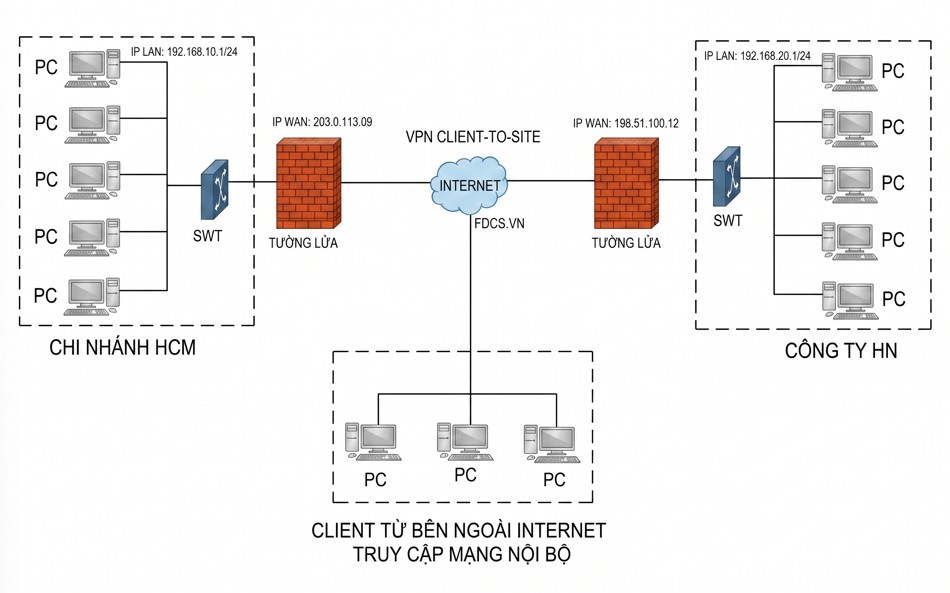
Cung cấp quyền truy cập tài nguyên nội bộ an toàn cho nhân viên từ xa
Ứng dụng: Đây là ứng dụng cơ bản nhất. Nhân viên kinh doanh đi công tác, kỹ sư hệ thống trực off-hours, hoặc nhân viên làm việc tại nhà có thể truy cập vào Server dữ liệu (File Server), hệ thống ERP, CRM, hoặc các ứng dụng web nội bộ (Intranet) mà không cần phải public các dịch vụ này ra Internet (tránh bị hacker dòm ngó, scan lỗ hổng).
Quản trị và giám sát hạ tầng CNTT từ xa (Remote Administration)
Ứng dụng: Dành riêng cho đội ngũ IT và Network Administrator.
Thực tế trên Firewall: Khi có sự cố vào ban đêm hoặc ngày nghỉ, IT có thể bật VPN Client-to-Site để SSH vào các thiết bị Switch, Router, cấu hình Active Directory (AD DS), hoặc truy cập vào chính giao diện Web GUI của Firewall để xử lý sự cố từ xa mà vẫn đảm bảo an toàn tuyệt đối, tránh nguy cơ bị tấn công Brute-Force.
Phân quyền truy cập chi tiết dựa trên danh tính (Identity-Based Access Control)
Khi cấu hình VPN Client-to-Site trên Firewall, doanh nghiệp không cấp quyền "cào bằng" cho tất cả mọi người. Firewall sẽ kết hợp với các máy chủ xác thực (như RADIUS, TACACS+, hoặc Microsoft Active Directory) để phân quyền:
Nhân viên kế toán: Sau khi kết nối VPN thành công, Firewall chỉ cho phép IP của họ truy cập duy nhất vào Server Kế toán.
Nhân viên IT: Được phép truy cập vào toàn bộ dải IP của phòng Server (Data Center).
Đối tác/Nhà thầu (Vendor): Chỉ được cấp quyền truy cập vào đúng thiết bị mà họ cần bảo trì trong một khung giờ nhất định.
Kiểm tra an toàn thiết bị đầu cuối trước khi cho phép kết nối (Endpoint Posture Assessment)
Ứng dụng: Các dòng Firewall thế hệ mới (Next-Generation Firewall - NGFW) có khả năng kiểm tra "sức khỏe" máy tính của người dùng trước khi cho phép thiết lập VPN.
Cách hoạt động: Nếu máy tính của nhân viên chưa bật Windows Defender, chưa cập nhật bản vá hệ điều hành, hoặc đang bị nhiễm mã độc, Firewall sẽ từ chối kết nối VPN hoặc đẩy vào một vùng mạng cách ly (Quarantine VLAN) để đảm bảo nhân viên không vô tình "rước" mã độc từ máy cá nhân lây lan vào mạng lưới của công ty.
Áp dụng chính sách bảo mật của công ty lên thiết bị từ xa (Full Tunneling Policy)
Ứng dụng: Khi cấu hình chế độ Full Tunnel, toàn bộ lưu lượng truy cập Internet của nhân viên (kể cả đọc báo, xem Youtube) đều phải đi qua đường hầm VPN về Firewall công ty rồi mới đi ra ngoài Internet.
Lợi ích: Firewall có thể áp dụng các tính năng bảo mật nâng cao như: Lọc nội dung web (Web Filtering), Chống mã độc (Anti-Malware), và Ngăn ngừa xâm nhập (IPS) lên chính máy tính của nhân viên ngay cả khi họ đang ngồi ngoài quán cà phê, bảo vệ họ khỏi các trang web độc hại.
3. So sánh nhanh giữa hai giao thức phổ biến trên Firewall: SSL VPN và IPsec VPN
Khi triển khai Client-to-Site trên Firewall, kỹ sư mạng thường lựa chọn giữa hai công nghệ:
Tiêu chí | SSL VPN (Web VPN/Clientless/AnyConnect SSL) | IPsec VPN (IKEv2/AnyConnect IPsec) |
Độ phổ biến | Rất phổ biến, dễ dùng. | Phổ biến trong các kết nối yêu cầu hiệu năng cao. |
Cơ chế hoạt động | Hoạt động ở tầng Application/Transport. Có thể chạy qua trình duyệt web hoặc phần mềm. | Hoạt động ở tầng Network. Bắt buộc phải có phần mềm VPN Client chuyên dụng. |
Khả năng xuyên Firewall/NAT | Rất tốt. Chạy trên port 443 (HTTPS) nên hầu như không bị chặn bởi các mạng công cộng (khách sạn, quán cafe). | Kém hơn. Có thể bị chặn ở một số mạng công cộng nếu họ khóa các port đặc thù (UDP 500, UDP 4500). |
Hiệu năng & Tốc độ | Thấp hơn IPsec một chút do có thêm chi phí đóng gói (overhead) của giao thức SSL/TLS. | Cao hơn, tối ưu phần cứng tốt hơn, độ trễ thấp hơn. |
II. CÁC BƯỚC CẤU HÌNH VPN IPSEC IKEV1 CLIENT –TO – SITE TRÊN FIREWALL CISCO
Cấu hình VPN Client-to-site trên Firewall Cisco (thường là Cisco ASA hoặc Firepower Threat Defense - FTD) bao gồm nhiều bước và câu lệnh tùy thuộc vào loại VPN bạn muốn thiết lập (IPsec IKEv1, IPsec IKEv2, hoặc AnyConnect SSL VPN). Dưới đây là hướng dẫn chi tiết cho từng loại VPN, tập trung vào các câu lệnh trên CLI (Command Line Interface).
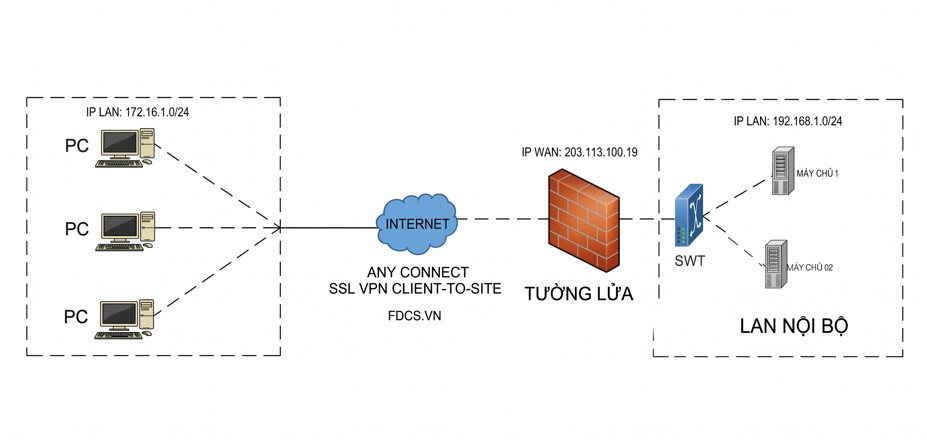
1. Cấu hình IPsec IKEv1 Client-to-site VPN
Đây là cấu hình cơ bản sử dụng giao thức IPsec và IKE phiên bản 1.
Các bước thực hiện:
1.Định nghĩa Nhóm địa chỉ IP cho VPN Clients: Xác định một dải địa chỉ IP riêng mà Firewall sẽ cấp phát cho các VPN client khi kết nối.
2.Cấu hình ISAKMP (IKE Phase 1): Thiết lập các chính sách bảo mật cho phiên trao đổi khóa IKE.
3.Cấu hình Transform Set (IPsec Phase 2): Xác định các giao thức và thuật toán bảo mật cho việc truyền dữ liệu.
4.Cấu hình Crypto Map: Liên kết các cấu hình IKE và IPsec, chỉ định interface mà VPN sẽ hoạt động và access-list xác định lưu lượng truy cập được bảo vệ.
5.Tạo Tunnel Group: Xác định các thuộc tính riêng cho các VPN client, bao gồm phương thức xác thực và nhóm địa chỉ IP.
6.Cấu hình AAA (Authentication, Authorization, Accounting) (tùy chọn): Thiết lập phương thức xác thực người dùng VPN (ví dụ: local database, RADIUS, TACACS+).
7.Cho phép lưu lượng VPN đi qua Interface bên ngoài: Tạo access-list cho phép lưu lượng IKE (UDP port 500, 4500) và ESP (protocol 50) đi vào interface bên ngoài.
VD CÁC CÂU LỆNH CẤU HÌNH CƠ BẢN:
Bước 1: Định nghĩa Nhóm địa chỉ IP cho VPN Clients
FdcFwcisco(config)# ip local pool VPN_POOL 192.168.10.1-192.168.10.254 mask 255.255.255.0
Bước 2: Cấu hình ISAKMP (IKE Phase 1)
FdcFwcisco(config)# crypto ikev1 policy 10
FdcFwcisco(config-ikev1-policy)# authentication pre-share
(Phương thức xác thực: Pre-shared key)
FdcFwcisco(config-ikev1-policy)# encryption aes-256
Thuật toán mã hóa: AES với khóa 256-bit
FdcFwcisco(config-ikev1-policy)#hash sha256
Thuật toán băm: SHA-256
FdcFwcisco(config-ikev1-policy)#group 2
Nhóm Diffie-Hellman: Group 2 (1024-bit)
FdcFwcisco(config-ikev1-policy)#lifetime 86400
Thời gian tồn tại của SA IKE (giây)
FdcFwcisco(config-ikev1-policy)#crypto ikev1 enable outside
Bật IKEv1 trên interface bên ngoài (thay "outside" bằng tên interface thực tế)
Bước 3: Cấu hình Transform Set (IPsec Phase 2)
FdcFwcisco(config)# crypto ipsec ikev1 transform-set ESP_AES256_SHA256 esp-aes 256 esp-sha-hmac
Ciscoasa(config-ikev1-policy)# mode tunnel
Bước 4: Cấu hình Crypto Map
FdcFwcisco(config)# crypto map VPN_MAP 10 ipsec-isakmp
FdcFwcisco(config-crypto-map)# set peer <IP Public của VPN Gateway> IP Public của Firewall
FdcFwcisco(config-crypto-map)#set transform-set ESP_AES256_SHA256
FdcFwcisco(config-crypto-map)#set ikev1 policy 10
FdcFwcisco(config-crypto-map)#match address VPN_TRAFFIC
Access-list xác định lưu lượng được bảo vệ
Tạo access-list để xác định lưu lượng từ mạng LAN được bảo vệ (ví dụ: mạng 192.168.1.0/24)
FdcFwcisco(config)# access-list VPN_TRAFFIC extended permit ip object NETWORK_LOCAL any
Thay "NETWORK_LOCAL" bằng object network hoặc network group đại diện cho mạng LAN của bạn
FdcFwcisco(config)# interface outside
FdcFwcisco(config-if)# crypto map VPN_MAP
Bước 5: Tạo Tunnel Group
FdcFwcisco(config)# tunnel-group VPN_CLIENTS type ipsec-l2l
FdcFwcisco(config-tunnel)# attribute
FdcFwcisco(config-tunnel- attribute)# authentication pre-share <YOUR_PRE_SHARED_KEY> (Pre-shared key (phải trùng với cấu hình client)
FdcFwcisco(config-tunnel)# group-policy VPN_POLICY
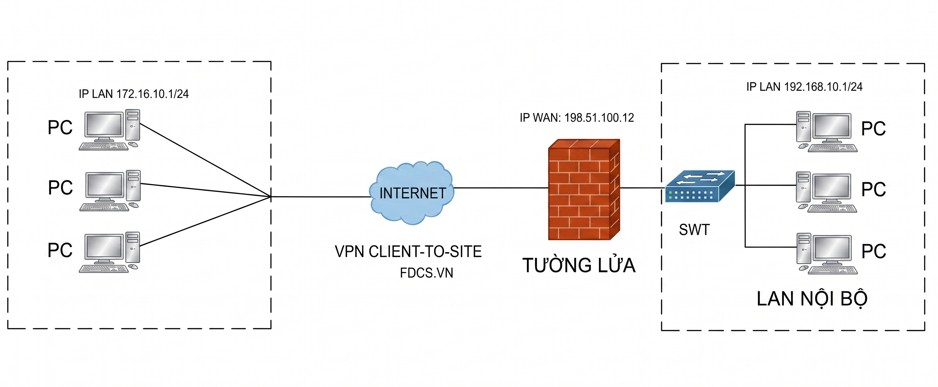
(Sơ đồ kết nối VPN Client-to-Site bằng ikev1)
Bước 6: Cấu hình Group Policy
FdcFwcisco(config)# group-policy VPN_POLICY attributes
FdcFwcisco(config-group-policy)#vpn-tunnel-protocol ikev1 ipsec
FdcFwcisco(config-group-policy)#address-pools value VPN_POOL
FdcFwcisco(config-group-policy)#split-tunnel policy tunnelall no-tunneled-networks ! Cấu hình split tunneling (tùy chọn)
Nếu không cấu hình split tunneling, bỏ dòng này
Bước 7: Cấu hình AAA (ví dụ: sử dụng local database)
FdcFwcisco(config)# username <VPN_USERNAME> password <VPN_PASSWORD>
Liên kết Tunnel Group với phương thức xác thực AAA (nếu sử dụng)
FdcFwcisco(config)# tunnel-group VPN_CLIENTS general-attributes
FdcFwcisco(config-tunnel-general)# authentication client-cert none
FdcFwcisco(config-tunnel-general)# authentication local
Bước 8: Cho phép lưu lượng VPN đi qua Interface bên ngoài
FdcFwcisco(config)# access-list outside_in extended permit udp any host <IP Public của Firewall> eq 500
FdcFwcisco(config)# access-list outside_in extended permit udp any host <IP Public của Firewall> eq 4500
FdcFwcisco(config)# access-list outside_in extended permit esp any host <IP Public của Firewall>
Áp dụng access-list vào interface
FdcFwcisco(config)# interface outside
FdcFwcisco(config-if)# access-group outside_in in


