ỨNG DỤNG CỦA NAT VÀ CÁC LOẠI NAT TRONG FIREWALL CISCO
8 - ỨNG DỤNG CỦA NAT VÀ CÁC LOẠI NAT TRONG FIREWALL CISCO
I. ỨNG DỤNG CỦA NAT TRONG FIREWALL CISCO
Trong các dòng Firewall của Cisco (như Cisco ASA hoặc Cisco Firepower/FTD), NAT (Network Address Translation) không chỉ đơn thuần là công cụ tiết kiệm địa chỉ IP Public, mà nó còn là một thành phần cốt lõi trong kiến trúc bảo mật. NAT giúp ẩn giấu cấu trúc mạng nội bộ và kiểm soát luồng dữ liệu đi qua các vùng bảo mật (Security Zones).
Dưới đây là các ứng dụng thực tế và quan trọng nhất của NAT trong Firewall Cisco:
1. Ẩn giấu cấu trúc mạng nội bộ (Dynamic NAT/PAT)
Đây là ứng dụng phổ biến nhất. Khi người dùng trong mạng LAN truy cập Internet, Firewall sẽ dịch chuyển các địa chỉ IP Private (như 192.168.1.x) thành một hoặc một vài địa chỉ IP Public hợp lệ.
PAT (Port Address Translation/NAT Overload): Firewall Cisco sử dụng các Port khác nhau để định danh cho từng phiên kết nối của từng máy nguồn.
Mục đích bảo mật: Hacker từ bên ngoài Internet không thể biết được cấu trúc IP thực tế bên trong mạng LAN của doanh nghiệp, ngăn chặn các cuộc tấn công dò quét trực tiếp vào máy trạm.
2. Public các dịch vụ ra Internet (Static NAT / Port Forwarding)
Khi doanh nghiệp triển khai các Server như Web Server, Mail Server, hoặc hệ thống Camera giám sát ở vùng nội bộ hoặc vùng DMZ (Demilitarized Zone), họ cần cho phép người dùng từ bên ngoài Internet truy cập vào.
Static NAT (NAT 1:1): Ánh xạ cố định một IP Private của Server với một IP Public riêng biệt.
Static PAT (Port Forwarding): Chỉ ánh xạ một Port cụ thể (ví dụ: Port 80/443 cho Web) của IP Public vào IP Private của Server. Phương pháp này giúp tiết kiệm IP Public và hạn chế tối đa các Port không cần thiết bị lộ ra ngoài.
3. Giải quyết xung đột IP khi kết nối VPN (Twice NAT / Policy NAT)
Khi cấu hình VPN Site-to-Site giữa hai công ty (hoặc giữa công ty mẹ và công ty con), rất thường xảy ra trường hợp trùng dải IP nội bộ (ví dụ cả hai bên đều dùng dải 192.168.1.0/24). Nếu để nguyên, Router/Firewall sẽ không thể định tuyến được.
Ứng dụng Twice NAT trên Cisco: Firewall Cisco cho phép cấu hình dịch cả IP nguồn (Source) và IP đích (Destination) cùng lúc trong một Policy.
Cách hoạt động: Khi gói tin đi qua Tunnel VPN, Firewall sẽ dịch dải 192.168.1.0/24 thực tế thành một dải IP ảo (ví dụ 172.16.1.0/24) để giao tiếp với đối tác, giải quyết triệt để vấn đề trùng lặp.
4. Kiểm soát phân vùng bảo mật (DMZ Isolation)
Firewall Cisco hoạt động dựa trên các Security Level (mức độ tin cậy từ 0 đến 100) hoặc các Zones (Inside, Outside, DMZ). NAT được ứng dụng để điều hướng và kiểm soát chặt chẽ luồng dữ liệu giữa các vùng này.
Khi dữ liệu đi từ vùng DMZ (mức độ tin cậy trung bình) ra Outside (Internet), Firewall có thể áp dụng Dynamic NAT.
Khi dữ liệu từ Inside (Tin cậy cao) truy cập vào DMZ, Firewall có thể chọn không NAT (Identity NAT) hoặc NAT sang một dải quản lý riêng để dễ dàng kiểm soát bằng Access Control List (ACL).
5. Định tuyến lưu lượng Internet qua nhiều ISP (Policy-Based NAT)
Với các hệ thống chạy Dual-WAN (2 đường truyền Internet của 2 nhà mạng khác nhau), NAT kết hợp với Policy-Based Routing (PBR) giúp tối ưu hóa băng thông:
Định hướng lưu lượng của phòng ban A đi qua ISP 1 và sử dụng IP Public của ISP 1 để NAT.
Định hướng lưu lượng của phòng ban B (hoặc lưu lượng Mail/Data quan trọng) đi qua ISP 2 và sử dụng IP Public của ISP 2 để NAT.
II.CHI TIẾT CÁC LOẠI NAT TRONG FIREWALL CISCO
Các khái niệm cơ bản về NAT:
Inside Network: Mạng nội bộ của bạn, thường sử dụng địa chỉ IP private (ví dụ: 10.0.0.0/8, 172.16.0.0/16, 192.168.10.0/24).
Outside Network: Mạng bên ngoài, thường là Internet, sử dụng địa chỉ IP public.
Inside Local Address: Địa chỉ IP private của các thiết bị trong mạng nội bộ.
Inside Global Address: Địa chỉ IP public được NAT ánh xạ cho các thiết bị bên trong khi truy cập ra ngoài.
Outside Local Address: Địa chỉ IP private của các thiết bị ở mạng bên ngoài (thường không quan trọng trong cấu hình NAT của bạn).
Outside Global Address: Địa chỉ IP public của các thiết bị ở mạng bên ngoài.
Các loại NAT phổ biến:
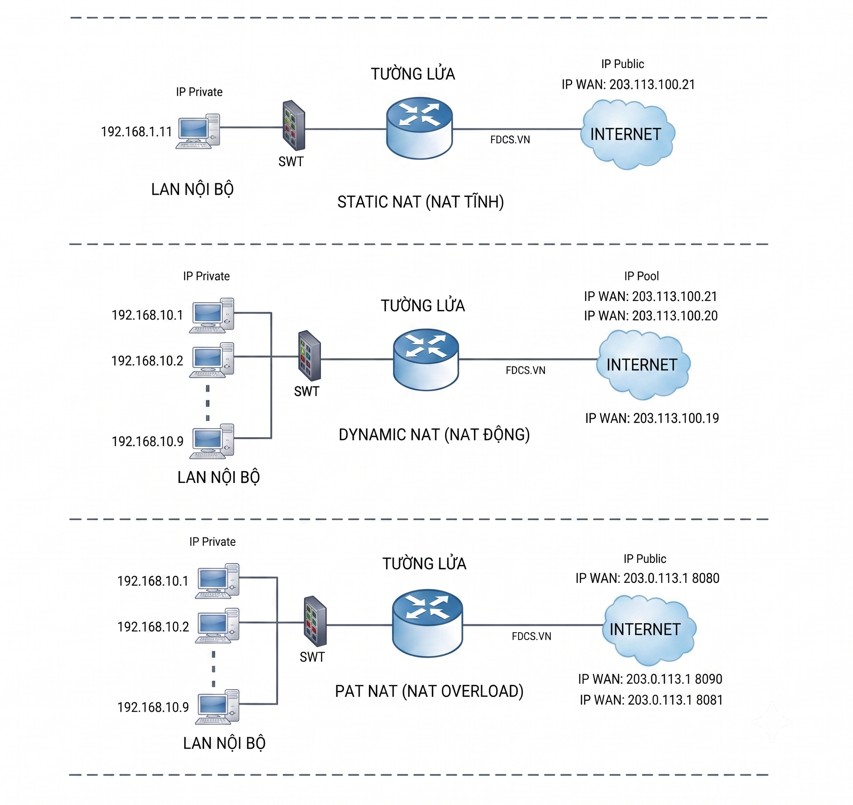
1.Static NAT: Ánh xạ một địa chỉ IP private duy nhất với một địa chỉ IP public duy nhất. Thường dùng cho các server cần truy cập từ bên ngoài.
2.Dynamic NAT: Ánh xạ nhiều địa chỉ IP private với một nhóm các địa chỉ IP public. Router sẽ chọn một địa chỉ public khả dụng để ánh xạ.
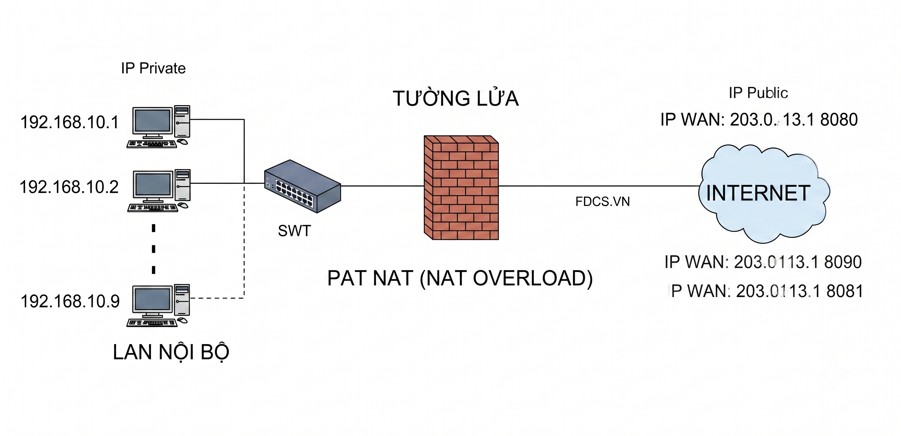
3.Port Address Translation (PAT)/NAT Overload: Ánh xạ nhiều địa chỉ IP private với một địa chỉ IP public duy nhất bằng cách sử dụng các cổng (port) khác nhau. Đây là loại NAT phổ biến nhất cho phép nhiều thiết bị trong mạng nội bộ chia sẻ một địa chỉ IP public để truy cập Internet.
Các bước cấu hình NAT cơ bản:
1.Xác định các interface Inside và Outside: Cho router biết interface nào kết nối với mạng nội bộ và interface nào kết nối với mạng bên ngoài (Internet).
2.Định nghĩa Access Control List (ACL) (cho Dynamic NAT và PAT): Tạo một ACL để xác định các địa chỉ IP private nào sẽ được NAT.
3.Cấu hình NAT: Sử dụng các câu lệnh ip nat để thiết lập các quy tắc NAT.
4.Áp dụng cấu hình NAT lên các interface: Chỉ định interface nào là inside và interface nào là outside cho NAT hoạt động.
1. Static NAT:
Bước 1: Xác định interface Inside và Outside
FdcFwCisco> enable
FdcFwCisco# configure terminal
FdcFwCisco(config)# interface GigabitEthernet0/0 (Ví dụ: Interface kết nối mạng nội bộ)
FdcFwCisco(config-if)# ip nat inside
FdcFwCisco(config-if)# exit
FdcFwCisco(config)# interface GigabitEthernet0/1 (Ví dụ: Interface kết nối Internet)
FdcFwCisco(config-if)# ip nat outside
FdcFwCisco(config-if)# exit
Bước 2: Cấu hình Static NAT
FdcFwCisco(config)# ip nat inside source static <địa_chỉ_IP_private> <địa_chỉ_IP_public>
FdcFwCisco(config)# exit
+ <địa_chỉ_IP_private>: Địa chỉ IP private của thiết bị bạn muốn ánh xạ.
+ <địa_chỉ_IP_public>: Địa chỉ IP public bạn muốn ánh xạ tới.
Ví dụ: Ánh xạ địa chỉ private 192.168.1.10 với địa chỉ public 203.0.113.5
FdcFwCisco(config)# ip nat inside source static 192.168.1.10 203.0.113.5
2. Dynamic NAT:
Bước 1: Xác định interface Inside và Outside (tương tự như Static NAT)
FdcFwCisco> enable
FdcFwCisco# configure terminal
FdcFwCisco(config)# interface GigabitEthernet0/0
FdcFwCisco(config-if)# ip nat inside
FdcFwCisco(config-if)# exit
FdcFwCisco(config)# interface GigabitEthernet0/1
FdcFwCisco(config-if)# ip nat outside
FdcFwCisco(config-if)# exit
Bước 2: Định nghĩa Access Control List (ACL)
FdcFwCisco(config)# access-list <số_ACL> permit ip <nguồn_mạng_private> <wildcard_mask> any
FdcFwCisco(config)# exit
+ <số_ACL>: Số hiệu của ACL (ví dụ: 1-99 cho standard ACL, 100-199 cho extended ACL).
+ permit ip: Cho phép lưu lượng IP.
+ <nguồn_mạng_private>: Dải mạng private bạn muốn NAT (ví dụ: 192.168.1.0).
+ <wildcard_mask>: Inverse mask của subnet mask (ví dụ: subnet mask 255.255.255.0 có wildcard mask là 0.0.0.255).
+ any: Bất kỳ địa chỉ đích nào.
Ví dụ: Cho phép NAT cho toàn bộ mạng 192.168.1.0/24
FdcFwCisco(config)# access-list 1 permit ip 192.168.1.0 0.0.0.255 any
Bước 3: Cấu hình Dynamic NAT
FdcFwCisco(config)# ip nat inside source list <số_ACL> pool <tên_pool>
FdcFwCisco(config)# ip nat pool <tên_pool> <địa_chỉ_IP_public_bắt_đầu> <địa_chỉ_IP_public_kết_thúc> netmask <subnet_mask_public>
FdcFwCisco(config)# exit
+ <số_ACL>: Số hiệu ACL bạn đã định nghĩa ở bước 2.
+ <tên_pool>: Tên bạn đặt cho pool địa chỉ IP public (ví dụ: PUBLIC_POOL).
+ <địa_chỉ_IP_public_bắt_đầu>: Địa chỉ IP public đầu tiên trong dải.
+ <địa_chỉ_IP_public_kết_thúc>: Địa chỉ IP public cuối cùng trong dải.
+ <subnet_mask_public>: Subnet mask của dải địa chỉ IP public.
Ví dụ: Sử dụng ACL 1 và pool có tên MY_PUBLIC_IPS với dải địa chỉ public từ 203.0.113.10 đến 203.0.113.20 và subnet mask 255.255.255.0
FdcFwCisco(config)#ip nat inside source list 1 pool MY_PUBLIC_IPS
FdcFwCisco(config)#ip nat pool MY_PUBLIC_IPS 203.0.113.10 203.0.113.20 netmask 255.255.255.0
3. Port Address Translation (PAT)/NAT Overload:
Bước 1: Xác định interface Inside và Outside (tương tự như trên)
FdcFwCisco> enable
FdcFwCisco# configure terminal
FdcFwCisco(Config)# interface GigabitEthernet0/0
FdcFwCisco(Config-if)# ip nat inside
FdcFwCisco(Config-if)# exit
FdcFwCisco(Config)# interface GigabitEthernet0/1
FdcFwCisco(Config-if)# ip nat outside
FdcFwCisco(Config-if)# exit
Bước 2: Định nghĩa Access Control List (ACL) (tương tự như Dynamic NAT)
FdcFwCisco(Config)# access-list <số_ACL> permit ip <nguồn_mạng_private> <wildcard_mask> any
FdcFwCisco(Config)# exit
Ví dụ: Cho phép NAT cho toàn bộ mạng 192.168.1.0/24
FdcFwCisco(Config)# access-list 1 permit ip 192.168.1.0 0.0.0.255 any
Bước 3: Cấu hình PAT Overload
FdcFwCisco(Config)# ip nat inside source list <số_ACL> interface <tên_interface_outside> overload
FdcFwCisco(Config)# exit
+ <số_ACL>: Số hiệu ACL bạn đã định nghĩa.
+ <tên_interface_outside>: Tên của interface kết nối với mạng bên ngoài (ví dụ: GigabitEthernet0/1).
+ overload: Từ khóa quan trọng để bật PAT, cho phép nhiều địa chỉ private chia sẻ một địa chỉ public thông qua các cổng khác nhau.
Ví dụ: Sử dụng ACL 1 và interface GigabitEthernet0/1 để thực hiện PAT
FdcFwCisco(Config)# ip nat inside source list 1 interface GigabitEthernet0/1 overload
Kiểm tra cấu hình NAT:
Xem cấu hình NAT hiện tại:
FdcFwCisco# show ip nat translations
Xem thống kê NAT:
FdcFwCisco# show ip nat statistics
Kiểm tra kết nối từ thiết bị bên trong ra bên ngoài: Sử dụng lệnh ping hoặc truy cập một trang web.
Lưu ý quan trọng:
Thay thế các tên interface (GigabitEthernet0/0, GigabitEthernet0/1) và các địa chỉ IP trong ví dụ bằng cấu hình thực tế của bạn.
Hãy đảm bảo rằng bạn đã cấu hình địa chỉ IP và default gateway chính xác trên các interface của router.
Khi cấu hình NAT, đặc biệt là PAT, hãy cân nhắc về vấn đề bảo mật và có thể kết hợp với các biện pháp bảo mật khác như Access Control List (ACL) trên các interface.


