CẤU HÌNH VPN REMOTE ACCESS VÀO MẠNG LAN NỘI BỘ TRÊN ROUTER CISCO
3-CẤU HÌNH VPN REMOTE ACCESS VÀO MẠNG LAN NỘI BỘ TRÊN ROUTER CISCO
I. ỨNG DỤNG CỦA VPN REMOTE ACCESS
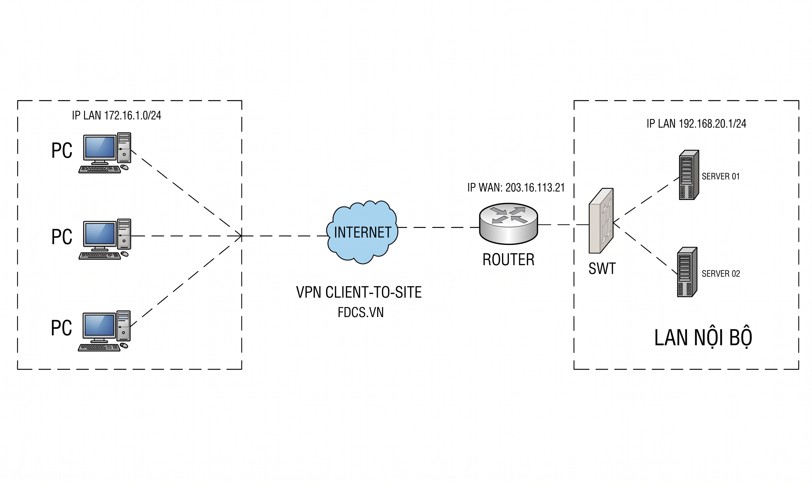
VPN Remote Access (Mạng riêng ảo truy cập từ xa) là giải pháp cho phép người dùng từ bên ngoài (như làm việc tại nhà, quán cà phê, hoặc khi đi công tác) thiết lập một đường truyền bảo mật, mã hóa vào mạng nội bộ (LAN) của công ty qua môi trường Internet.
Dưới đây là các ứng dụng thực tế và quan trọng nhất của VPN Remote Access trong hệ thống mạng doanh nghiệp hiện nay:
1. Hỗ trợ làm việc từ xa (Work từ Home/Hybrid Work)
Đây là ứng dụng phổ biến nhất của Remote Access VPN.
Truy cập tài nguyên nội bộ: Nhân viên ngồi tại nhà nhưng vẫn có thể truy cập vào các máy chủ file (File Server), hệ thống ERP, CRM, hay các phần mềm kế toán nội bộ vốn chỉ mở trong mạng LAN công ty.
Đảm bảo năng suất: Giúp doanh nghiệp vận hành liên tục mà không bị giới hạn bởi không gian địa lý, đặc biệt tối ưu cho các mô hình làm việc linh hoạt (Hybrid).
2. Quản trị hệ thống và hỗ trợ kỹ thuật từ xa (Remote Administration)
Đối với đội ngũ IT và các kỹ sư hệ thống, Remote Access VPN là công cụ không thể thiếu:
Quản lý hạ tầng: IT có thể kết nối an toàn vào mạng để cấu hình thiết bị switch, router, firewall, hoặc quản trị domain trên Windows Server (Active Directory, GPO) mà không cần phải có mặt tại phòng Server.
Xử lý sự cố khẩn cấp: Cho phép đội ngũ kỹ thuật ứng cứu hệ thống 24/7 từ bất kỳ đâu khi xảy ra sự cố mạng hoặc máy chủ.
3. Kết nối an toàn cho các bên thứ ba (Vendors/Contractors)
Doanh nghiệp thường xuyên phải làm việc với các đối tác, nhà thầu hoặc đơn vị hỗ trợ phần mềm bên ngoài.
Cấp quyền truy cập giới hạn: Thay vì mở port công khai trên Internet (rất nguy hiểm), doanh nghiệp cấp tài khoản VPN Remote Access cho đối tác để họ vào bảo trì hệ thống.
Kiểm soát an ninh: IT có thể kết hợp với các hệ thống xác thực (RADIUS/TACACS+, MFA) và chính sách tường lửa để giới hạn nhà thầu chỉ được truy cập đúng máy chủ họ cần làm việc, đồng thời ngắt kết nối ngay khi hoàn thành.
4. Bảo vệ dữ liệu trên đường truyền Internet công cộng
Khi nhân viên đi công tác và sử dụng Wi-Fi công cộng (khách sạn, sân bay, quán cà phê), nguy cơ bị tấn công nghe lén (Man-in-the-middle) hoặc đánh cắp thông tin là rất cao.
Mã hóa lưu lượng: VPN Remote Access tạo ra một "đường hầm" (Tunnel) được mã hóa an toàn (sử dụng các giao thức như SSL/TLS hoặc IPsec). Toàn bộ dữ liệu truyền đi từ máy tính nhân viên đến mạng công ty đều được bảo vệ, ngăn chặn việc rò rỉ các thông tin nhạy cảm như mật khẩu hay tài liệu kinh doanh.
Mô hình hoạt động cơ bản
Thông thường, mô hình này bao gồm các thành phần:
1.VPN Client: Phần mềm cài trên máy tính/điện thoại của người dùng (ví dụ: Cisco Secure Client/AnyConnect, FortiClient, Palo Alto GlobalProtect).
2.VPN Gateway: Thiết bị đầu cuối tại văn phòng (thường là Next-Generation Firewall hoặc Router chuyên dụng) chịu trách nhiệm xác thực người dùng, giải mã dữ liệu và cấp IP nội bộ cho Client.
Tối ưu bảo mật cho VPN Remote Access
Để ứng dụng này thực sự an toàn, các doanh nghiệp thường triển khai kết hợp với:
MFA (Multi-Factor Authentication): Xác thực đa thành tố (nhập mật khẩu kết hợp mã OTP) để tránh việc lộ tài khoản.
Posturing/Host Scan: Kiểm tra độ an toàn của thiết bị đầu cuối (máy tính có bật firewall không, có cài antivirus không) trước khi cho phép kết nối vào mạng LAN.
II. CÁC LOẠI VPN REMOTE ACCESS HIỆN NAY
Trên hệ thống mạng hiện nay, giao thức kết nối mạng qua VPN có rất nhiều loại, loại VPN remote access trên router Cisco gồm nhiều loại
1.Client-to-Site IPsec VPN: (Sử dụng IPsec để kết nối các máy khách từ xa vào mạng nội bộ)
2.SSL VPN (Client-based): (Sử dụng Cisco AnyConnect hoặc các client SSL khác)
3.SSL VPN (Clientless - WebVPN): (Truy cập tài nguyên mạng thông qua trình duyệt web)
Mỗi loại VPN sẽ có các câu lệnh cấu hình khác nhau.
Trong trường hợp bạn muốn cấu hình Client-to-Site IPsec VPN (ví dụ phổ biến nhất cho remote access), đây là các câu lệnh chi tiết và giải thích, tương tự như phản hồi trước nhưng có thể có một vài điều chỉnh nhỏ để rõ ràng hơn:
III. CẤU HÌNH CLIENT-TO-SITE IPSEC VPN
Chi tiết cấu hình Client-to-Site IPsec VPN (Pre-shared Key, Local IP Pool) trên Router Cisco:
Giả sử các thông số mạng tương tự như ví dụ trước:
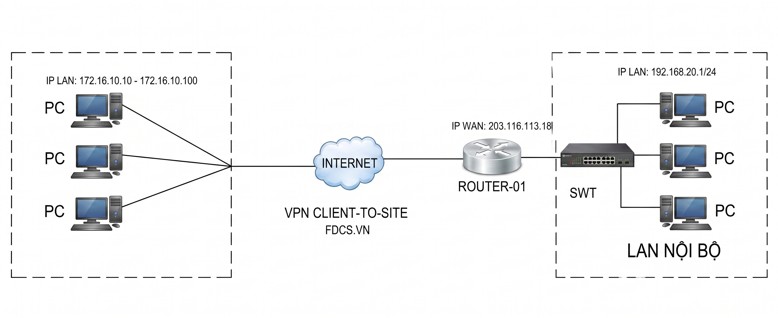
Interface public: GigabitEthernet0/0 (IP: 203.116.113.18)
Mạng LAN: 192.168.20.0/24
Dải IP cấp phát cho VPN client: 172.16.10.10 - 172.16.10.100
Pre-shared key: SecureVPNKey
Bước 1: Cấu hình Internet Key Exchange (IKE) Phase 1
Định nghĩa ISAKMP policy
FdcRcisco(config)# crypto isakmp policy 10
FdcRcisco(config-crypto)# encr aes 256
Thuật toán mã hóa AES 256-bit
FdcRcisco(config-crypto)# hash sha256
Thuật toán băm SHA-256
FdcRcisco(config-crypto)# authentication pre-share
Phương thức xác thực: Pre-shared key
FdcRcisco(config-crypto)# group 14
Nhóm Diffie-Hellman 14 (2048-bit)
FdcRcisco(config-crypto)# lifetime 86400
Thời gian tồn tại ISAKMP SA (86400 giây = 1 ngày)
Cấu hình Pre-shared Key
FdcRcisco(config)# crypto isakmp key SecureVPNKey address 0.0.0.0 0.0.0.0
Key cho mọi địa chỉ IP
Bật ISAKMP trên interface public
FdcRcisco(config)# interface GigabitEthernet0/0
FdcRcisco(config-if)# crypto isakmp enable
Bước 2: Cấu hình IPsec Phase 2
Định nghĩa IPsec transform-set
FdcRcisco(config)# crypto ipsec transform-set ESP-AES256-SHA256 esp-aes 256 esp-sha256-hmac
FdcRcisco(config-crypto)# mode tunnel
Chế độ tunnel (mã hóa toàn bộ gói IP)
Bước 3: Cấu hình Local IP Address Pool
FdcRcisco(config)# ip local pool VPN-POOL 172.16.10.10 172.16.10.100
Bước 4: Cấu hình Extended Access Control List (ACL) cho lưu lượng VPN
ACL này xác định lưu lượng từ mạng LAN đến mạng VPN client sẽ được mã hóa
FdcRcisco(config)# access-list 100 permit ip 192.168.20.0 0.0.0.255 172.16.10.0 0.0.0.255
Bước 5: Cấu hình Crypto Map
FdcRcisco(config)# crypto map VPN-MAP 10 ipsec-isakmp
FdcRcisco(config-crypto)# set peer 0.0.0.0
Địa chỉ IP của VPN client (0.0.0.0 cho client quay số động)
FdcRcisco(config-crypto)# set transform-set ESP-AES256-SHA256
Liên kết với transform-set
FdcRcisco(config-crypto)# set pfs group14
Bật Perfect Forward Secrecy (tùy chọn nhưng nên dùng)
FdcRcisco(config-crypto)# match address 100
Liên kết với ACL xác định lưu lượng
Bước 6: Cấu hình Virtual Template Interface
Interface ảo để gán thuộc tính cho các phiên VPN client
FdcRcisco(config)# interface Virtual-Template1 type tunnel
FdcRcisco(config-if)# ip unnumbered GigabitEthernet0/0
Sử dụng IP của interface vật lý
FdcRcisco(config-if)# tunnel mode ipsec ipv4
Chế độ tunnel IPsec IPv4
FdcRcisco(config-if)# tunnel source GigabitEthernet0/0
Interface nguồn của tunnel
FdcRcisco(config-if)# tunnel destination 0.0.0.0
Điểm cuối tunnel (cho client quay số động)
FdcRcisco(config-if)# ip address 172.16.10.1 255.255.255.0
Địa chỉ mạng cho VPN client
Bước 7: Cấu hình ISAKMP Profile
Liên kết các thuộc tính cho kết nối IKE của client
FdcRcisco(config)# isakmp profile REMOTE-VPN
FdcRcisco(config-isakmp)# match identity address 0.0.0.0 0.0.0.0 sub 0.0.0.0
Chấp nhận mọi địa chỉ IP client
FdcRcisco(config-isakmp)# client authentication list default
Sử dụng danh sách xác thực mặc định (local)
FdcRcisco(config-isakmp)# virtual-template 1
Liên kết với Virtual-Template
Bước 8: Áp dụng Crypto Map lên Interface Public
FdcRcisco(config)# interface GigabitEthernet0/0
FdcRcisco(config-if)# crypto map VPN-MAP
Bước 9: Cấu hình Route cho Mạng VPN Clien
Để router biết đường đi đến mạng IP của VPN client
FdcRcisco(config)# ip route 172.16.10.0 255.255.255.0 Virtual-Template1 local
Bước 10 (Tùy chọn): Cấu hình Local Authentication (nếu không dùng AAA)
FdcRcisco(config)# aaa new-model
FdcRcisco(config)# aaa authentication login default local
FdcRcisco(config)# username vpnuser password vpnpassword
Bước 11 (Tùy chọn): Liên kết Local Authentication với ISAKMP Profile
Nếu bạn muốn sử dụng local database cho xác thực
FdcRcisco(config)# isakmp profile REMOTE-VPN
FdcRcisco(config-isak-profile)# match identity address 0.0.0.0 0.0.0.0 sub 0.0.0.0
FdcRcisco(config-isak-profile)# client authentication list default group radius local virtual-template 1
Giải thích chi tiết hơn:
crypto isakmp policy: Định nghĩa các tham số bảo mật cho giai đoạn 1 của IKE (thiết lập kênh an toàn).
crypto isakmp key: Cấu hình khóa bí mật chia sẻ (pre-shared key) để xác thực với VPN client.
crypto isakmp enable: Kích hoạt IKE trên interface mà VPN client sẽ kết nối đến.
crypto ipsec transform-set: Định nghĩa các giao thức và thuật toán bảo mật cho giai đoạn 2 của IPsec (bảo vệ dữ liệu).
ip local pool: Tạo một dải địa chỉ IP mà router sẽ cấp phát cho các VPN client khi chúng kết nối.
access-list: Xác định lưu lượng mạng nào sẽ được mã hóa và bảo vệ bởi VPN tunnel.
crypto map: Liên kết tất cả các thành phần cấu hình IPsec (policy, transform-set, ACL, peer) lại với nhau.
interface Virtual-Template: Một interface ảo được tạo ra để đại diện cho kết nối VPN của client. Nó cho phép gán các thuộc tính IP và tunnel cụ thể cho phiên VPN.
ip unnumbered: Sử dụng địa chỉ IP của một interface vật lý khác (thường là interface public) cho interface ảo.
tunnel mode ipsec ipv4: Chỉ định rằng đây là một tunnel IPsec IPv4.
tunnel source: Interface vật lý mà lưu lượng VPN sẽ đi ra.
tunnel destination: Địa chỉ IP của VPN peer (trong trường hợp client-to-site, thường là 0.0.0.0).
ip address trên Virtual-Template: Định nghĩa mạng IP cho các VPN client.
isakmp profile: Liên kết các thuộc tính xác thực và interface ảo cho các kết nối IKE.
match identity address: Xác định cách router xác thực danh tính của VPN client.
client authentication list: Chỉ định phương thức xác thực người dùng VPN (ví dụ: local database).
virtual-template trong isakmp profile: Liên kết profile với interface ảo.
crypto map trên interface vật lý: Áp dụng cấu hình crypto map lên interface public để kích hoạt VPN.
ip route ... local: Thêm một route tĩnh để router biết cách định tuyến lưu lượng đến mạng IP của VPN client thông qua interface ảo.
aaa new-model: Bật mô hình AAA để quản lý xác thực, ủy quyền và kế toán.
aaa authentication login default local: Cấu hình phương thức xác thực đăng nhập mặc định là sử dụng cơ sở dữ liệu cục bộ.
username ... password ...: Tạo tài khoản người dùng cục bộ trên router.


