ĐỊNH NGHĨA VÀ PHÂN LOẠI CÁC INTERFACE ẢO TRONG THIẾT BỊ CISCO
4 - ĐỊNH NGHĨA VÀ PHÂN LOẠI CÁC INTERFACE ẢO TRONG THIẾT BỊ CISCO
Hiểu thế nào cho đúng Interface ảo không tương ứng với một cổng vật lý cụ thể mà được tạo ra bằng phần mềm để phục vụ các mục đích khác nhau, chẳng hạn như:
Subinterface: Chia một interface vật lý thành nhiều interface logic, thường dựa trên VLAN tagging (802.1Q).
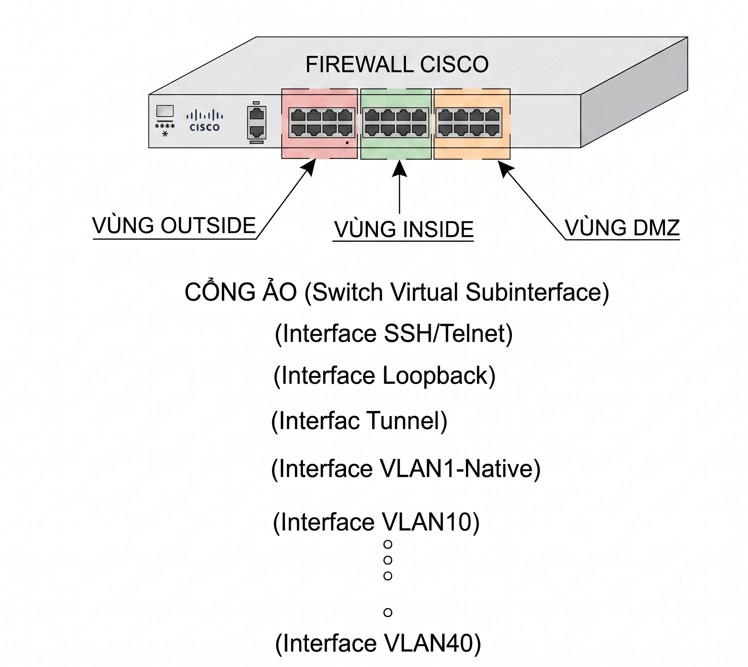
VLAN Interface (Switch Virtual Interface - SVI): Interface lớp 3 đại diện cho một VLAN trên switch, cho phép switch có địa chỉ IP trong VLAN đó để quản lý hoặc định tuyến.
Loopback Interface: Interface ảo luôn ở trạng thái "up" và thường được sử dụng cho mục đích kiểm thử, quảng bá định tuyến, hoặc làm địa chỉ nguồn/đích ổn định cho các tiến trình.
Tunnel Interface (ví dụ: GRE, IPsec): Interface ảo được sử dụng để thiết lập các đường hầm (tunnel) cho VPN hoặc các mục đích khác.
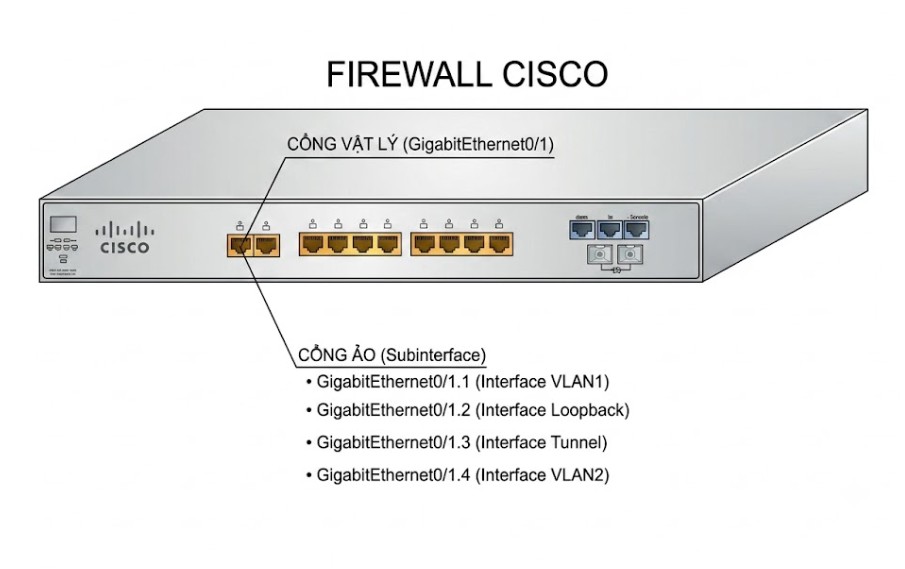
(Chia một cổng Interface vật lý thành nhiều cổng Interface ảo)
Các bước và lệnh cấu hình cho từng loại Interface ảo:
1. Subinterface (802.1Q Encapsulation):
Chọn Interface vật lý:
FdcFwCisco(config)# interface <physical-interface>
Ví dụ: (config)# interface GigabitEthernet 0/1
Tạo Subinterface: Sử dụng dấu chấm (.) theo sau là số VLAN ID.
FdcFwCisco(config)# interface GigabitEthernet 0/1. <subinterface-number>
Ví dụ: (config)# interface GigabitEthernet 0/1.10 (tạo subinterface cho VLAN 10)
Cấu hình Encapsulation: Chỉ định VLAN ID cho subinterface.
FdcFwCisco(config-if)# encapsulation dot1q <vlan-id> [native]
<vlan-id>: Số VLAN ID.
native: Chỉ định VLAN này là native VLAN (không tag).
Ví dụ:
FdcFwCisco(config-if)# encapsulation dot1q 10
FdcFwCisco(config-if)# encapsulation dot1q 99 native
Cấu hình địa chỉ IP và các thuộc tính khác (tương tự như interface vật lý):
FdcFwCisco(config-if)# ip address 192.168.10.1 255.255.255.0
FdcFwCisco(config-if)# description Kết nối VLAN 10 Users
FdcFwCisco(config-if)# no shutdown
2. VLAN Interface (SVI):
Tạo VLAN (nếu chưa tồn tại):
FdcFwCisco(config)# vlan <vlan-id>
FdcFwCisco(config-vlan)# name <vlan-name> (tùy chọn)
FdcFwCisco(config-vlan)# exit
Ví dụ:
FdcFwCisco(config)# vlan 20
FdcFwCisco(config-vlan)# name VLAN_Data
FdcFwCisco(config-vlan)# exit
Tạo VLAN Interface (SVI):
FdcFwCisco(config)# interface vlan <vlan-id>
Ví dụ: (config)# interface vlan 20
Cấu hình địa chỉ IP và các thuộc tính khác:
FdcFwCisco(config-if)# ip address 192.168.20.1 255.255.255.0
FdcFwCisco(config-if)# description Interface quản lý cho VLAN 20
FdcFwCisco(config-if)# no shutdown
3. Loopback Interface:
Tạo Loopback Interface: Sử dụng lệnh interface loopback theo sau là một số logic (thường bắt đầu từ 0).
FdcFwCisco(config)# interface loopback <number>
Ví dụ: (config)# interface loopback 0
Cấu hình địa chỉ IP và mô tả (thường chỉ cần IP và description):
FdcFwCisco(config-if)# ip address 10.255.255.1 255.255.255.255
FdcFwCisco(config-if)# description Loopback cho mục đích định tuyến
Loopback interface luôn ở trạng thái "up" nên không cần lệnh no shutdown.
4. Tunnel Interface (ví dụ: GRE):
Tạo Tunnel Interface:
FdcFwCisco(config)# interface tunnel <number>
Ví dụ: FdcFwCisco(config)# interface tunnel 1
Cấu hình các thuộc tính của Tunnel:
FdcFwCisco(config)# tunnel source <interface | ip-address>: Interface vật lý hoặc địa chỉ IP nguồn của tunnel.
FdcFwCisco(config)# tunnel destination <ip-address>: Địa chỉ IP đích của tunnel.
FdcFwCisco(config)# tunnel mode gre ip: Chỉ định chế độ tunnel là GRE over IP.
FdcFwCisco(config)# ip address <ip-address> <subnet-mask>: Địa chỉ IP cho interface tunnel (thuộc về mạng tunnel).
FdcFwCisco(config)# description <text>
FdcFwCisco(config)# no shutdown
Ví dụ:
FdcFwCisco(config)# interface tunnel 1
FdcFwCisco(config-if)# tunnel source GigabitEthernet 0/0
FdcFwCisco(config-if)# tunnel destination 203.0.113.10
FdcFwCisco(config-if)# tunnel mode gre ip
FdcFwCisco(config-if)# ip address 172.16.100.1 255.255.255.30
FdcFwCisco(config-if)# description GRE Tunnel to Remote Site
FdcFwCisco(config-if)# no shutdown
Lưu ý quan trọng:
Tên và số hiệu của interface có thể khác nhau tùy thuộc vào model thiết bị Cisco. Sử dụng lệnh show ip interface brief hoặc show interface brief để xem danh sách các interface hiện có.
Khi cấu hình interface ảo, bạn vẫn có thể cần cấu hình interface vật lý cơ sở (ví dụ: gán VLAN cho port vật lý để subinterface hoạt động).
Luôn kiểm tra cấu hình bằng các lệnh show running-config interface <interface-name> hoặc show interface <interface-name>.
Lưu cấu hình sau khi hoàn tất.
HIỂU VỀ TUNEL TRONG CISCO: (KẾT NỐI ĐƯỜNG HẦM)
Các thuộc tính của Tunnel trong Cisco có ý nghĩa quan trọng trong việc thiết lập và duy trì kết nối mạng an toàn và linh hoạt. Dưới đây là một số thuộc tính chính và ý nghĩa của chúng:
1. Interface Tunnel (Giao diện Tunnel):
Ý nghĩa: Đây là một giao diện ảo được tạo ra trên router Cisco để đại diện cho tunnel. Nó hoạt động tương tự như một giao diện vật lý, có thể được gán địa chỉ IP và cấu hình các thuộc tính khác.
Ví dụ: interface Tunnel0
2. Tunnel Source (Nguồn của Tunnel):
Ý nghĩa: Xác định địa chỉ IP hoặc giao diện vật lý của router Cisco được sử dụng làm điểm đầu của tunnel. Đây là địa chỉ mà các gói tin được đóng gói (encapsulated) sẽ xuất phát từ đó.
Ví dụ:
FdcFwCisco(config)# interface tunnel 1
FdcFwCisco(config-if)# tunnel source GigabitEthernet0/0 (sử dụng giao diện GigabitEthernet0/0 làm nguồn)
FdcFwCisco(config-if)# tunnel source 203.0.113.5 (sử dụng địa chỉ IP 203.0.113.5 làm nguồn)
3. Tunnel Destination (Đích của Tunnel):
Ý nghĩa: Xác định địa chỉ IP của router hoặc thiết bị ở đầu kia của tunnel. Đây là địa chỉ mà các gói tin đã được đóng gói sẽ được gửi đến.
Ví dụ: tunnel destination 198.51.100.10
4. Tunnel Mode (Chế độ Tunnel):
Ý nghĩa: Xác định giao thức đóng gói được sử dụng cho tunnel. Các chế độ phổ biến bao gồm:
GRE (Generic Routing Encapsulation): Một giao thức đóng gói linh hoạt của Cisco, cho phép đóng gói nhiều giao thức lớp mạng khác nhau bên trong gói IP. Hỗ trợ multicast.
Ví dụ: tunnel mode gre ip
IPsec (IP Security): Một bộ giao thức được sử dụng để bảo mật truyền thông IP bằng cách xác thực và/hoặc mã hóa mỗi gói tin IP. Có hai chế độ chính:
Tunnel Mode: Toàn bộ gói IP ban đầu được đóng gói và bảo vệ.
Ví dụ: tunnel mode ipsec ipv4
Transport Mode: Chỉ phần payload của gói IP được bảo vệ, header IP gốc vẫn giữ nguyên. Ít được sử dụng cho tunnel site-to-site.
Lưu ý: Hai đầu của tunnel phải được cấu hình với cùng một chế độ tunnel.
5. Tunnel Protection (Bảo vệ Tunnel):
Ý nghĩa: Khi sử dụng chế độ IPsec, thuộc tính này liên kết tunnel interface với một cấu hình IPsec profile đã được định nghĩa trước đó. IPsec profile chỉ định các thuật toán bảo mật (ví dụ: mã hóa, xác thực) và các tham số liên quan đến việc thiết lập phiên bảo mật (ví dụ: ISAKMP/IKE).
Ví dụ: tunnel protection ipsec profile MY_IPSEC_PROFILE
6. IP Address (Địa chỉ IP):
Ý nghĩa: Giống như các giao diện vật lý, giao diện tunnel cũng cần được gán địa chỉ IP. Địa chỉ này thường thuộc một mạng riêng (private network) được sử dụng cho việc giao tiếp giữa hai đầu tunnel.
Ví dụ: ip address 10.1.1.1 255.255.255.252
7. MTU (Maximum Transmission Unit) và TCP MSS (Maximum Segment Size):
Ý nghĩa: Do việc đóng gói thêm header, kích thước gói tin sau khi đi qua tunnel có thể lớn hơn MTU của đường truyền vật lý. Việc cấu hình MTU trên giao diện tunnel và điều chỉnh TCP MSS có thể giúp tránh phân mảnh gói tin, gây ra hiệu suất kém.
Ví dụ:
FdcFwCisco(config-if)# ip mtu 1400
FdcFwCisco(config-if)# ip tcp adjust-mss 1360
8. Tunnel Keepalive:
Ý nghĩa: Gửi các gói tin keepalive định kỳ qua tunnel để kiểm tra trạng thái hoạt động của kết nối. Nếu một đầu không nhận được gói tin keepalive trong một khoảng thời gian nhất định, tunnel có thể được đánh dấu là down.
Ví dụ: keepalive 10 3 (gửi gói keepalive mỗi 10 giây, và đánh dấu tunnel down nếu không nhận được 3 gói liên tiếp)
Tóm lại, các thuộc tính của tunnel trong Cisco cho phép bạn:
Tạo một đường hầm ảo: Để truyền dữ liệu một cách an toàn và riêng tư qua một mạng công cộng hoặc không tin cậy.
Mở rộng mạng riêng: Kết nối các mạng riêng lẻ ở các vị trí địa lý khác nhau như thể chúng nằm trên cùng một mạng LAN.
Hỗ trợ các giao thức không phải IP: Với GRE, bạn có thể đóng gói các giao thức như IPv6 bên trong gói IPv4.
Áp dụng các chính sách bảo mật: Sử dụng IPsec để mã hóa và xác thực lưu lượng truy cập qua tunnel.
Quản lý và giám sát kết nối: Sử dụng các thuộc tính như địa chỉ IP và keepalive để quản lý và theo dõi trạng thái của tunnel.


