CẤU HÌNH VNP SITE –TO – SITE TRÊN FIREWALL CISCO
5- CÁC BƯỚC CẤU HÌNH VNP SITE –TO – SITE TRÊN FIREWALL CISCO
I. ỨNG DỤNG CỦA VPN FIREWALL CHO DOANH NGHIỆP:
Cấu hình Site-to-Site VPN trên Firewall là một trong những giải pháp nền tảng và quan trọng nhất đối với hạ tầng mạng doanh nghiệp hiện đại. Nó cho phép kết nối các mạng nội bộ (LAN) ở các vị trí địa lý khác nhau thành một hệ thống mạng nhất quán, bảo mật thông qua môi trường Internet.
Dưới đây là các ứng dụng thực tế và điển hình nhất của Site-to-Site VPN trong doanh nghiệp:
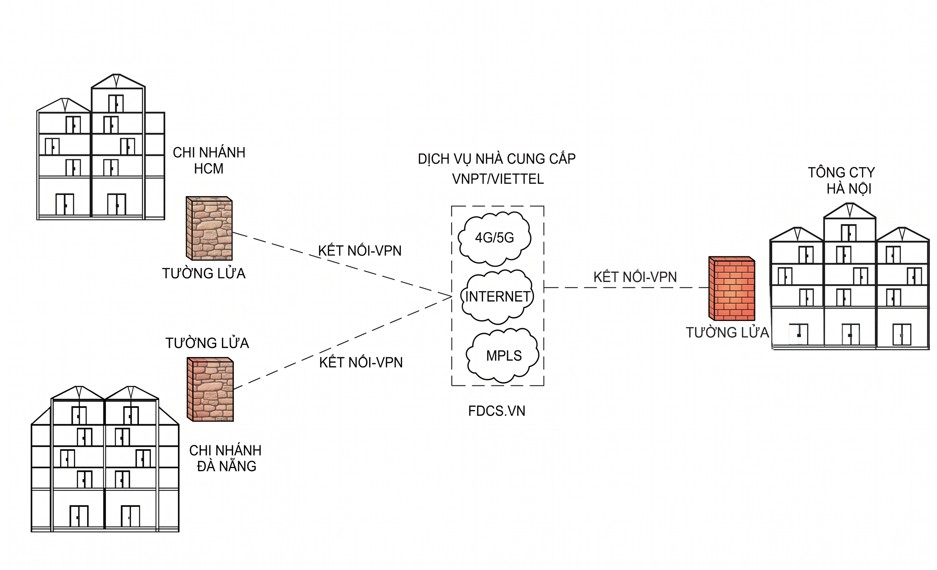
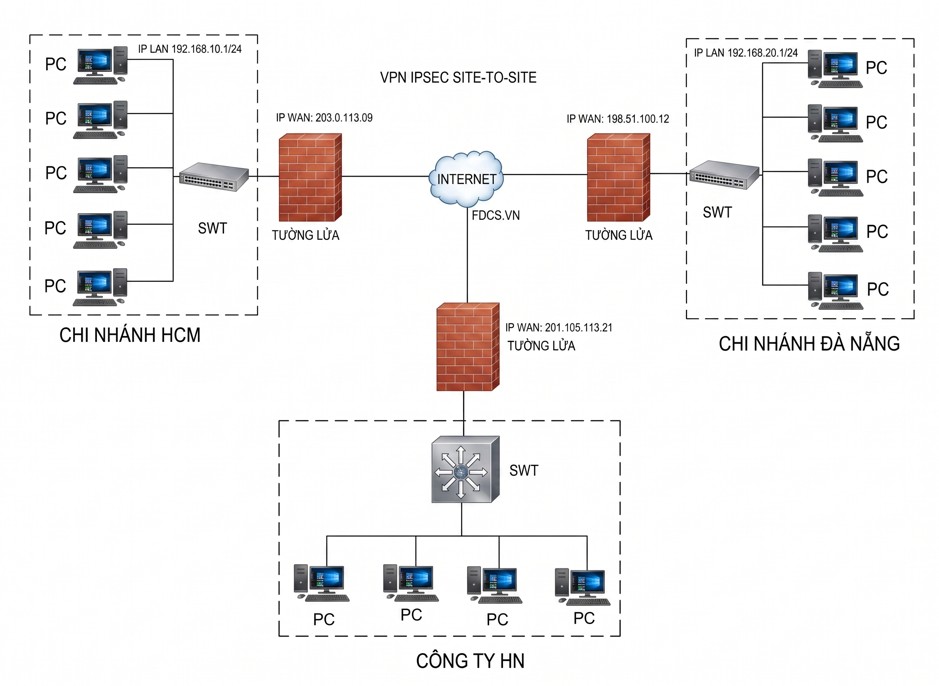
1. Kết nối Trụ sở chính (Headquarter) với các Chi nhánh (Branches)
Đây là ứng dụng phổ biến nhất. Khi doanh nghiệp mở rộng quy mô, các văn phòng chi nhánh, cửa hàng bán lẻ hoặc kho bãi cần truy cập vào tài nguyên chung.
Ứng dụng thực tế: Nhân viên tại chi nhánh có thể truy cập thẳng vào các hệ thống nội bộ đặt tại trụ sở chính như: phần mềm kế toán, hệ thống ERP (SAP, Oracle), dữ liệu dùng chung (File Server), CRM, hoặc hệ thống chấm công mã nguồn nội bộ.
Trải nghiệm người dùng: Toàn bộ dữ liệu được định tuyến an toàn qua đường truyền mã hóa mã hóa (IPsec), nhân viên chi nhánh thao tác như thể họ đang ngồi làm việc trực tiếp tại trụ sở.
2. Kết nối hạ tầng On-Premises lên Cloud (Hybrid Cloud)
Khi doanh nghiệp chuyển dịch một phần hạ tầng lên các nền tảng điện toán đám mây (AWS, Azure, Google Cloud, Viettel IDC, CMC Cloud...), Site-to-Site VPN đóng vai trò là chiếc cầu nối an toàn.
Ứng dụng thực tế: Tạo một kênh truyền bảo mật giữa hệ thống Firewall vật lý tại văn phòng và Firewall ảo (Virtual Appliance/VPN Gateway) trên Cloud.
Lợi ích: Giúp doanh nghiệp triển khai mô hình Hybrid Cloud Architecture. Cơ sở dữ liệu nhạy cảm có thể giữ ở hạ tầng local (On-Premises), trong khi các ứng dụng web phục vụ khách hàng chạy trên Cloud vẫn có thể truy vấn dữ liệu an toàn theo thời gian thực.
3. Kết nối đến các Nhà máy sản xuất và Khu công nghiệp (FDI Factories)
Đối với các doanh nghiệp có khối văn phòng đặt tại trung tâm thành phố (như Hà Nội) và nhà máy đặt tại các khu công nghiệp (như Bắc Ninh, Hải Phòng, Vĩnh Phúc...):
Ứng dụng thực tế: Site-to-Site VPN kết nối mạng văn phòng điều hành với mạng OT/IT dưới nhà máy.
Tác vụ triển khai: Giám sát hệ thống camera an ninh tập trung, truyền dữ liệu từ các máy IoT/SCADA, quản lý dây chuyền sản xuất từ xa, và đồng bộ dữ liệu xuất-nhập kho liên tục về trung tâm.
4. Tích hợp hệ thống với Đối tác chiến lược (B2B VPN)
Trong nhiều ngành nghề, doanh nghiệp cần chia sẻ dữ liệu liên tục và bảo mật với một bên thứ ba (nhà cung ứng, ngân hàng liên kết, đối tác Logistics).
Ứng dụng thực tế: Thiết lập một đường truyền Site-to-Site VPN giới hạn (chỉ cho phép truy cập vào một vài IP hoặc Service cụ thể qua Access Control List - ACL).
Lợi ích: Đảm bảo dữ liệu trao đổi giữa hai tập đoàn không bị lộ lọt ra Internet, tối ưu hóa quy trình Supply Chain (chuỗi cung ứng) mà không làm ảnh hưởng đến an toàn bảo mật chung của toàn bộ mạng nội bộ.
5. Phục vụ kịch bản Dự phòng thảm họa (Disaster Recovery - DR Site)
Để đảm bảo hoạt động kinh doanh liên tục (Business Continuity), các doanh nghiệp lớn thường có một trung tâm dữ liệu dự phòng (DR Site) đặt cách xa trụ sở chính.
Ứng dụng thực tế: Đường truyền Site-to-Site VPN (thường cấu hình dạng chạy song song hoặc dự phòng Backup cho kênh thuê riêng Leased Line/MPLS) sẽ chịu trách nhiệm đồng bộ dữ liệu liên tục (Replication) giữa các Server Active và Standby.
Ý nghĩa: Nếu trụ sở chính gặp sự cố (mất điện, thiên tai), dữ liệu tại DR Site vẫn được cập nhật đến thời điểm gần nhất và sẵn sàng thay thế.
II. CẤU HÌNH VPN SITE-TO-SITE TRÊN FIREWALL
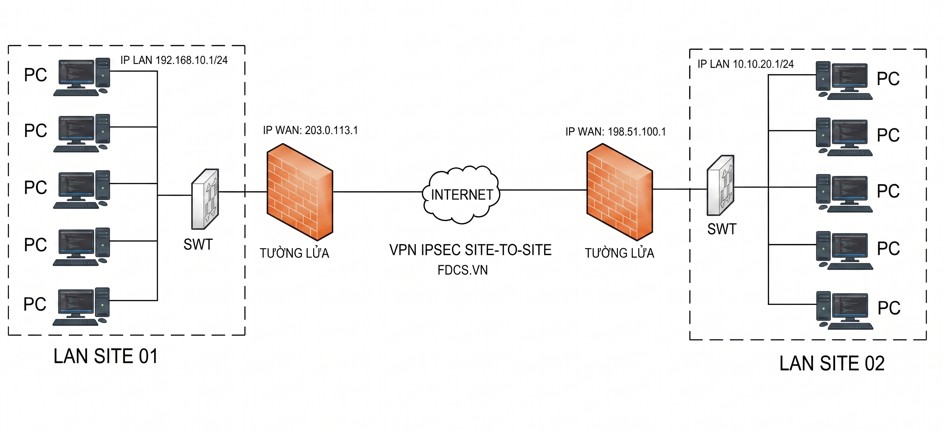
Site A (FIREWALL A):
Địa chỉ IP Public: 203.0.113.5
Mạng LAN: 192.168.10.0/24
Site B (FIREWALL B):
Địa chỉ IP Public: 198.51.100.10
Mạng LAN: 10.10.20.0/24
Chúng ta sẽ cấu hình VPN IPsec IKEv1 với pre-shared key.
Các bước cấu hình trên FIREWALL A:
1. Định nghĩa các đối tượng mạng (Network Objects) cho mạng LAN ở site đối diện:
FdcFwcisco01(config)# object network OBJ_NET_B
FdcFwcisco01(config- object network )# subnet 10.10.20.0 255.255.255.0
2. Định nghĩa địa chỉ IP public của site đối diện (Host Object):
FdcFwcisco01(config)# object network HOST_IP_B
FdcFwcisco01(config- object network )# host 198.51.100.10
3. Cấu hình ISAKMP (IKE Phase 1) Policy:
FdcFwcisco01(config)# crypto ikev1 policy 10
FdcFwcisco01(config-ikev1-policy)# authentication pre-share
FdcFwcisco01(config-ikev1-policy)# encryption aes-256
FdcFwcisco01(config-ikev1-policy)# hash sha256
FdcFwcisco01(config-ikev1-policy)# group 2
FdcFwcisco01(config-ikev1-policy)# lifetime 86400
4. Bật IKEv1 trên interface bên ngoài:
FdcFwcisco01(config)# crypto ikev1 enable outside
5. Cấu hình Transform Set (IPsec Phase 2):
FdcFwcisco01(config)# crypto ipsec ikev1 transform-set ESP_AES256_SHA256 esp-aes 256 esp-sha-hmac
FdcFwcisco01(config- ipsec-ikev1)# mode tunnel
6. Cấu hình Crypto Map:
FdcFwcisco01(config)# crypto map VPN_SITE_TO_SITE 10 ipsec-isakmp
FdcFwcisco01(config-crypto-map)# set peer 198.51.100.10
FdcFwcisco01(config-crypto-map)# set transform-set ESP_AES256_SHA256
FdcFwcisco01(config-crypto-map)# set ikev1 policy 10
FdcFwcisco01(config-crypto-map)# match address ACL_VPN_TRAFFIC
7. Tạo Access Control List (ACL) xác định lưu lượng truy cập được bảo vệ:
FdcFwcisco01(config)# access-list ACL_VPN_TRAFFIC extended permit ip object OBJ_NET_A object OBJ_NET_B
Giả sử bạn đã có object network cho mạng LAN Site A
FdcFwcisco01(config)# object network OBJ_NET_A
FdcFwcisco01(config- object network)# subnet 192.168.10.0 255.255.255.0
8. Liên kết Crypto Map với interface bên ngoài:
FdcFwcisco01(config)# interface outside
FdcFwcisco01(config-if)# crypto map VPN_SITE_TO_SITE
9. Cấu hình Tunnel Group (cho mục đích quản lý và pre-shared key):
FdcFwcisco01(config)# tunnel-group 198.51.100.10 type ipsec-l2l
FdcFwcisco01(config- tunnel-group)# general-attributes
FdcFwcisco01(config- tunnel-group- general)# default-group-policy GROUP_POLICY_SITE_TO_SITE
FdcFwcisco01(config- tunnel-group)# ipsec-attributes
FdcFwcisco01(config- tunnel-group-ipsec)# ikev1 pre-shared-key <YOUR_PRE_SHARED_KEY>
10. Cấu hình Group Policy (tùy chọn, có thể dùng để cấu hình các thuộc tính cụ thể cho tunnel):
FdcFwcisco01(config)# group-policy GROUP_POLICY_SITE_TO_SITE internal
Ciscoasa(config)# group-policy GROUP_POLICY_SITE_TO_SITE attributes
FdcFwcisco01(config- group-policy)# vpn-tunnel-protocol ikev1 ipsec
Các bước cấu hình trên FIREWALL B:
Bạn sẽ thực hiện các bước tương tự, nhưng đảo ngược địa chỉ IP public và mạng LAN.
1. Định nghĩa các đối tượng mạng cho mạng LAN ở site đối diện:
FdcFwcisco02(config)# object network OBJ_NET_A
FdcFwcisco02(config- object network)# subnet 192.168.10.0 255.255.255.0
2. Định nghĩa địa chỉ IP public của site đối diện:
FdcFwcisco02(config)# object network HOST_IP_A
FdcFwcisco02(config- object network)# host 203.0.113.5
3. Cấu hình ISAKMP (IKE Phase 1) Policy (phải trùng khớp với Site A):
FdcFwcisco02(config)# crypto ikev1 policy 10
FdcFwcisco02(config-ikev1-policy)# authentication pre-share
FdcFwcisco02(config-ikev1-policy)# encryption aes-256
FdcFwcisco02(config-ikev1-policy)# hash sha256
FdcFwcisco02(config-ikev1-policy)# group 2
FdcFwcisco02(config-ikev1-policy)# lifetime 86400
4. Bật IKEv1 trên interface bên ngoài:
FdcFwcisco02(config)#crypto ikev1 enable outside
5. Cấu hình Transform Set (IPsec Phase 2) (phải trùng khớp với Site A):
FdcFwcisco02(config)# crypto ipsec ikev1 transform-set ESP_AES256_SHA256 esp-aes 256 esp-sha-hmac
FdcFwcisco02(config- ipsec ikev1)# mode tunnel
6. Cấu hình Crypto Map:
FdcFwcisco02(config)# crypto map VPN_SITE_TO_SITE 10 ipsec-isakmp
FdcFwcisco02(config-crypto-map)# set peer 203.0.113.5
FdcFwcisco02(config-crypto-map)# set transform-set ESP_AES256_SHA256
FdcFwcisco02(config-crypto-map)# set ikev1 policy 10
FdcFwcisco02(config-crypto-map)# match address ACL_VPN_TRAFFIC
7. Tạo Access Control List (ACL) xác định lưu lượng truy cập được bảo vệ:
FdcFwcisco02(config)# access-list ACL_VPN_TRAFFIC extended permit ip object OBJ_NET_B object OBJ_NET_A
Giả sử bạn đã có object network cho mạng LAN Site B
FdcFwcisco02(config)# object network OBJ_NET_B
FdcFwcisco02(config- object-network)# subnet 10.10.20.0 255.255.255.0
8. Liên kết Crypto Map với interface bên ngoài:
FdcFwcisco02(config)# interface outside
FdcFwcisco02(config)# crypto map VPN_SITE_TO_SITE
9. Cấu hình Tunnel Group (cho mục đích quản lý và pre-shared key):
FdcFwcisco02(config)# tunnel-group 203.0.113.5 type ipsec-l2l
FdcFwcisco02(config-tunnel-ipsec)# general-attributes
FdcFwcisco02(config-tunnel-ipsec- general)# default-group-policy GROUP_POLICY_SITE_TO_SITE
FdcFwcisco02(config-tunnel-ipsec)# ipsec-attributes
FdcFwcisco02(config-tunnel-ipsec)# ikev1 pre-shared-key <YOUR_PRE_SHARED_KEY>
10. Cấu hình Group Policy (tùy chọn, phải trùng khớp với Site A nếu sử dụng):
FdcFwcisco02(config)# group-policy GROUP_POLICY_SITE_TO_SITE internal
FdcFwcisco02(config)# group-policy GROUP_POLICY_SITE_TO_SITE attributes
FdcFwcisco02(config- group-policy)# vpn-tunnel-protocol ikev1 ipsec
Lưu ý quan trọng:
Thay thế <YOUR_PRE_SHARED_KEY> bằng khóa bí mật chia sẻ mà bạn muốn sử dụng (phải giống nhau trên cả hai ASA).
Đảm bảo các chính sách IKE (Phase 1) và IPsec (Phase 2) phải hoàn toàn giống nhau trên cả hai ASA để VPN có thể thiết lập.
ACL ACL_VPN_TRAFFIC phải định nghĩa chính xác lưu lượng nào được phép đi qua tunnel VPN từ mạng LAN này sang mạng LAN kia.
Đảm bảo rằng các interface bên ngoài của cả hai ASA có thể ping được nhau.
Kiểm tra cấu hình firewall ở giữa (nếu có) để đảm bảo các giao thức và cổng cần thiết cho IKE (UDP port 500, 4500) và ESP (protocol 50) được cho phép đi qua.
Bạn có thể sử dụng IKEv2 thay cho IKEv1, cấu hình sẽ có một số khác biệt.
Kiểm tra cấu hình và kết nối:
Sử dụng lệnh show crypto ikev1 sa hoặc show crypto ikev2 sa để kiểm tra trạng thái của phiên IKE.
Sử dụng lệnh show crypto ipsec sa để kiểm tra trạng thái của phiên IPsec.
Thực hiện ping từ một host trong mạng LAN Site A đến một host trong mạng LAN Site B (và ngược lại) để kiểm tra kết nối qua VPN tunnel.
Xem log trên ASA bằng lệnh show log hoặc cấu hình syslog server để theo dõi các sự kiện VPN.
Đây là cấu hình cơ bản cho VPN Site-to-Site IPsec IKEv1 trên Cisco ASA. Tùy thuộc vào yêu cầu cụ thể của bạn, có thể có các tùy chọn cấu hình nâng cao khác.


