CÂU LỆNH CẤU HÌNH ACL
12 - CÁC CÚ PHÁP VÀ CÂU LỆNH CẤU HÌNH ACL
(Access Control Lists (ACLs)
I. CÚ PHÁP VÀ CÂU LỆNH TRONG ACLs
1. CÚ PHÁP TRUYỀN THỐNG
FdcCiscoasa(config)# access-list <tên_ACL> {standard | extended} {permit | deny} <các tham số khác>
Đây là cú pháp truyền thống và phổ biến nhất được sử dụng trên Cisco ASA. Với cú pháp này, bạn không cần chỉ định rõ là "ip" cho các ACL IP tiêu chuẩn hoặc mở rộng. ASA sẽ tự động hiểu rằng bạn đang cấu hình ACL cho lưu lượng IP nếu không có tùy chọn nào khác được chỉ định
- <tên_ACL>: Tên bạn đặt cho ACL.
- standard: Để tạo ACL tiêu chuẩn (chỉ lọc dựa trên địa chỉ nguồn).
- extended: Để tạo ACL mở rộng (lọc dựa trên địa chỉ nguồn, địa chỉ đích, giao thức, cổng,...).
- permit | deny: Hành động cho phép hoặc từ chối lưu lượng khớp với dòng ACL.
- <các tham số khác>: Các thông tin về nguồn, đích, giao thức, cổng,... tùy thuộc vào loại ACL.
Ví dụ (sử dụng access-list):
Fdcciscoasa(config)# access-list INSIDE_TRAFFIC extended permit tcp any host 192.168.1.10 eq 80
Fdcciscoasa(config)# access-list OUTSIDE_BLOCK extended deny ip 10.0.0.0 255.255.255.0 any
Dùng tên (Named) (<tên_ACL>):
FdcCiscoasa(config)# access-list <tên_ACL> standard {permit | deny} <các tham số khác>
FdcCiscoasa(config)# access-list <tên_ACL> extended {permit | deny} <các tham số khác>
Dùng số (Numbered)(<1-200>):
FdcCiscoasa(config)# access-list <1-99> {permit | deny} <Nguồn> Chỉ lọc địa chỉ IP nguồn được thôi
FdcCiscoasa(config)# access-list <100-199> {permit | deny} <Nguồn> <Đích> Lọc được tất cả các giao thức của địa chỉ IP nguồn và địa chỉ IP Đích
2. CÚ PHÁP TƯỜNG MINH
FdcCiscoasa(config)# ip access-list {standard <tên_ACL> | extended <tên_ACL>}
Đây là cú pháp tường minh hơn, được giới thiệu trong các phiên bản ASA mới hơn (thường là 8.3 trở lên).
Với cú pháp này, bạn bắt buộc phải chỉ định standard hoặc extended sau ip access-list để xác định loại ACL IP bạn muốn tạo.
Cú pháp chung cho ACL IP (tiêu chuẩn hoặc mở rộng) như sau:
Sau khi bạn nhập lệnh này, bạn sẽ vào chế độ cấu hình con để thêm các dòng (ACE - Access Control Entry) cho ACL đó.
FdcCiscoasa(config)# ip access-list standard <tên_ACL>
FdcCiscoasa(config)# ip access-list extended <tên_ACL>
Ví dụ (sử dụng ip access-list):
FdcCiscoasa(config)# ip access-list extended INSIDE_TRAFFIC
FdcCiscoasa(config-ext-nacl)# permit tcp any host 192.168.1.10 eq 80
FdcCiscoasa(config-ext-nacl)# exit
FdcCiscoasa(config)# ip access-list extended OUTSIDE_BLOCK
FdcCiscoasa(config-ext-nacl)# deny ip 10.0.0.0 255.255.255.0 any
FdcCiscoasa(config-ext-nacl)# exit
TÓM TẮT SỰ KHÁC BIỆT GIỮ CÚ PHÁP TRUYỀN THỐNG VÀ CÚ PHÁP TƯỜNG MINH
Tính năng | ciscoasa(config)# access-list | ciscoasa(config)# ip access-list |
Tính tường minh | Ít tường minh hơn (ngầm định IP) | Tường minh hơn (bắt buộc chỉ định) |
Phiên bản ASA | Phổ biến trên nhiều phiên bản | Thường thấy trên 8.3 trở lên |
Cú pháp | access-list <tên_ACL> {standard | Ip access-list <tên_ACL> {extended} ... |
Chế độ cấu hình | Tất cả các dòng ACL được cấu hình trên cùng một dòng lệnh | Tạo ACL trước, sau đó vào chế độ con để thêm các dòng |
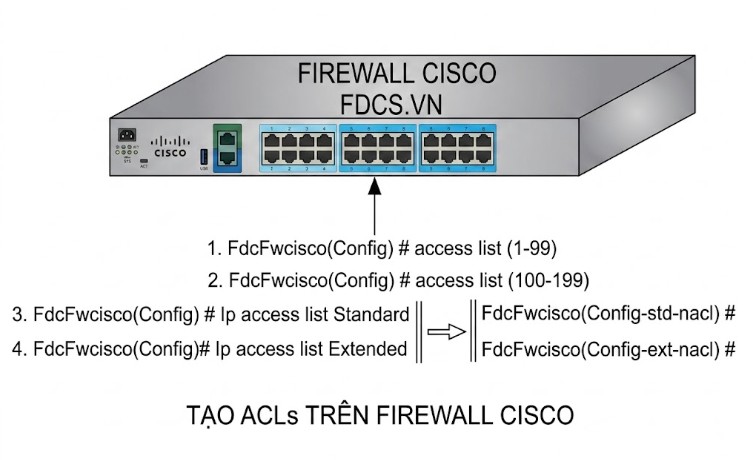
Vậy nên sử dụng câu lệnh nào
Trong các phiên bản ASA mới hơn, ip access-list được khuyến khích sử dụng vì nó rõ ràng và dễ đọc hơn. Nó giúp bạn không bị nhầm lẫn với các loại ACL khác (ví dụ: EtherType ACL).
access-list vẫn hoạt động tốt và bạn có thể thấy nó trong nhiều cấu hình cũ hoặc tài liệu tham khảo.
SAU KHI ĐỊNH NGHĨA CÂU LỆNH CỦA ACLs THÌ PHẢI ÁP DỤNG CHÚNG VÀO INTERFACE
Sau khi định nghĩa ACL bằng một trong hai câu lệnh trên, bạn cần áp dụng nó vào một interface bằng câu lệnh access-group để nó có hiệu lực.
FdcFwCisco(config)# access-group <tên_ACL> {in | out} interface <tên_interface>
Hoặc
FdcFwCisco(config)# access-group <tên_ACL> {in | out} global
3. Dải số 1-99 (Standard ACLs):
Loại ACL: Đây là dải số dành cho Standard IP Access Lists.
Chức năng lọc: Standard ACLs chỉ có khả năng lọc lưu lượng truy cập dựa trên địa chỉ IP nguồn. Chúng không xem xét địa chỉ IP đích, giao thức (TCP, UDP, ICMP), hoặc số cổng.
Vị trí triển khai: Theo nguyên tắc chung, Standard ACLs nên được triển khai gần với đích của lưu lượng truy cập mà bạn muốn kiểm soát. Điều này giúp tránh việc chặn lưu lượng hợp lệ trên đường đi.
Câu lệnh cấu hình: Câu lệnh cơ bản để tạo một Standard Numbered ACL là:
FdcCiscoasa(config)# access-list <số_acl> {permit | deny} <nguồn> [<wildcard_mask_nguồn>] [log]
<số_acl>: Một số từ 1 đến 99.
permit | deny: Hành động được thực hiện nếu lưu lượng khớp với điều kiện.
<nguồn>: Địa chỉ IP nguồn (có thể là một địa chỉ cụ thể, một mạng, hoặc any).
[<wildcard_mask_nguồn>]: Wildcard mask tương ứng với địa chỉ nguồn (nếu bỏ qua, mặc định là 0.0.0.0, chỉ khớp với địa chỉ nguồn cụ thể).
[log]: Tùy chọn để ghi lại các gói tin khớp với dòng ACL này.
4. Dải số 100-199 (Extended ACLs)
Loại ACL: Đây là dải số dành cho Extended IP Access Lists.
Chức năng lọc: Extended ACLs cung cấp khả năng lọc mạnh mẽ hơn nhiều. Chúng có thể lọc lưu lượng truy cập dựa trên nhiều tiêu chí, bao gồm:
Địa chỉ IP nguồn.
Địa chỉ IP đích.
Giao thức (ví dụ: TCP, UDP, ICMP).
Số cổng nguồn và đích (cho TCP và UDP).
Các tùy chọn khác như DSCP, TOS, fragments.
Vị trí triển khai: Extended ACLs thường được triển khai gần với nguồn của lưu lượng truy cập mà bạn muốn kiểm soát. Điều này giúp lọc lưu lượng không mong muốn càng sớm càng tốt trong mạng.
Câu lệnh cấu hình: Câu lệnh cơ bản để tạo một Extended Numbered ACL là:
FdcCiscoasa(config)# access-list <số_acl> {permit | deny} <giao_thức> <nguồn> [<wildcard_mask_nguồn>] <đích> [<wildcard_mask_đích>] [eq <cổng_nguồn>] [eq <cổng_đích>] [established] [log]
<số_acl>: Một số từ 100 đến 199.
<giao_thức>: Giao thức (ví dụ: ip, tcp, udp, icmp).
<nguồn>: Địa chỉ IP nguồn.
[<wildcard_mask_nguồn>]: Wildcard mask cho địa chỉ nguồn.
<đích>: Địa chỉ IP đích.
[<wildcard_mask_đích>]: Wildcard mask cho địa chỉ đích.
[eq <cổng_nguồn>]: Số cổng nguồn (nếu giao thức là TCP hoặc UDP).
[eq <cổng_đích>]: Số cổng đích (nếu giao thức là TCP hoặc UDP).
[established]: Chỉ áp dụng cho các kết nối TCP đã được thiết lập.
[log]: Tùy chọn ghi log.
Tính năng | Standard ACL (1-99) | Extended ACL (100-199) |
Phạm vi số | 1-99 | 100-199 |
Lọc dựa trên | Địa chỉ IP nguồn | Địa chỉ IP nguồn, đích, giao thức, cổng,... |
Vị trí triển khai | Gần đích | Gần nguồn |
Độ phức tạp | Đơn giản | Phức tạp hơn |
II. ỨNG DỤNG CỦA ACLs TRUYỀN THỐNG
2.1 ACL Standard (Access Control List) có số từ 1 đến 99 với câu lệnh như sau
FdcFwCisco(config)# access-list <number> {permit | deny} {source [source-wildcard] | host < source -address> | any} [log]
Định danh cho danh sách kiểm soát truy cập: Mỗi ACL cần có một số để phân biệt với các ACL khác trên thiết bị. Dãy số 1-99 được Cisco dành riêng cho các ACL tiêu chuẩn.
Lọc lưu lượng dựa trên địa chỉ nguồn: ACL tiêu chuẩn chỉ có khả năng kiểm tra và lọc lưu lượng truy cập dựa trên địa chỉ IP nguồn. Chúng sẽ cho phép hoặc từ chối lưu lượng truy cập dựa trên địa chỉ IP gửi đi.
<number>: Số nhận dạng của ACL (1-99 hoặc 1300-1999).
permit | deny: Hành động (cho phép hoặc từ chối) nếu lưu lượng khớp với điều kiện.
source: Địa chỉ IP nguồn hoặc mạng nguồn.
source-wildcard: Mặt nạ wildcard để xác định phần nào của địa chỉ nguồn cần khớp. 0 có nghĩa là khớp chính xác bit đó, 1 có nghĩa là bỏ qua bit đó. Sử dụng host <address> tương đương với <address> 0.0.0.0, và any tương đương với 0.0.0.0 255.255.255.255.
log: Tùy chọn ghi lại các gói tin khớp với dòng ACL này.
Áp dụng gần đích: Theo nguyên tắc thiết kế ACL, các ACL tiêu chuẩn nên được áp dụng càng gần địa chỉ đích của lưu lượng càng tốt. Điều này giúp tránh việc chặn các lưu lượng có thể được phép đến các đích khác.
Tóm lại, số ALC từ 1-99 trên Cisco dùng để tạo và quản lý các danh sách kiểm soát truy cập tiêu chuẩn, cho phép bạn kiểm soát lưu lượng mạng bằng cách lọc dựa trên địa chỉ IP nguồn.
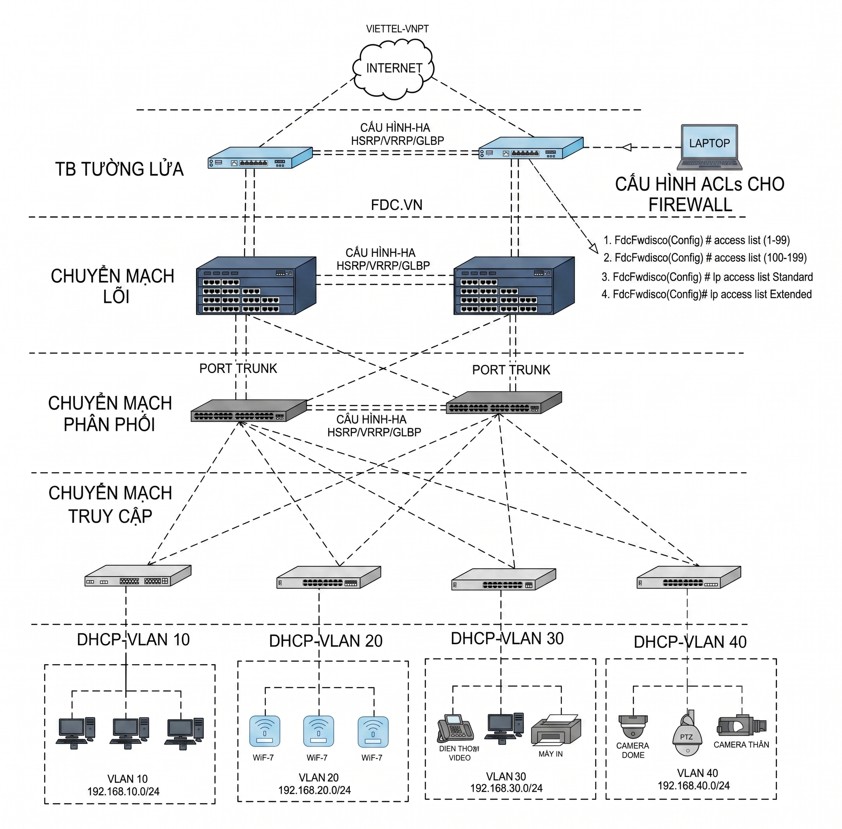
Ví dụ về cấu hình một Standard ACL:
Standard ACL:
Cho phép lưu lượng truy cập từ mạng 192.168.1.0/24
FdcFwCisco(config)# access-list 10 permit 192.168.1.0 0.0.0.255
Từ chối tất cả lưu lượng còn lại
FdcFwCisco(config)# access-list 10 deny any
Áp dụng ACL 10 theo hướng inbound trên giao diện FastEthernet 0/0
FdcFwCisco(config)# interface FastEthernet 0/0
FdcFwCisco(config-if)# ip access-group 10 in
FdcFwCisco(config)# exit
Để áp dụng ACL này lên một interface, bạn dùng lệnh:
FdcFwCisco (config)# interface GigabitEthernet0/1
FdcFwCisco (config)# ip access-group 10 in (Áp dụng ACL 10 theo hướng vào (inbound))
Hoặc
FdcFwCisco (config)# ip access-group 20 out (Áp dụng ACL 20 theo hướng ra (outbound))
Ngoài dãy số 1-99, Cisco còn có một dãy số mở rộng cho Standard ACL là 1300-1999. Chúng có chức năng tương tự như 1-99 nhưng cung cấp nhiều số hơn để sử dụng khi cần nhiều ACL tiêu chuẩn.
2.2 ACL Extended: có số ALC từ 100 đến 199 và 2000 đến 2699 trên thiết bị Cisco được gọi là Extended IP Access Lists. Chúng có ý nghĩa quan trọng hơn nhiều so với Standard ACL vì khả năng lọc lưu lượng chi tiết hơn:
Định danh cho danh sách kiểm soát truy cập mở rộng: Tương tự như Standard ACL, các số này dùng để định danh và phân biệt các Extended ACL khác nhau trên thiết bị.
Lọc lưu lượng dựa trên nhiều tiêu chí: Điểm khác biệt lớn nhất là Extended ACL có khả năng kiểm tra và lọc lưu lượng dựa trên nhiều thông tin hơn, bao gồm:
Giao thức (Protocol): Ví dụ: TCP, UDP, ICMP.
Địa chỉ IP nguồn (Source IP Address): Địa chỉ IP của thiết bị gửi gói tin.
Địa chỉ IP đích (Destination IP Address): Địa chỉ IP của thiết bị nhận gói tin.
Số cổng nguồn (Source Port): Cổng mà gói tin được gửi đi (áp dụng cho TCP và UDP).
Số cổng đích (Destination Port): Cổng mà gói tin được gửi đến (áp dụng cho TCP và UDP).
Các tùy chọn khác: Ví dụ: DSCP, TOS flags.
Các tùy chọn khác: Một số tùy chọn nâng cao khác như DSCP, ToS,...
Áp dụng gần nguồn: Theo nguyên tắc thiết kế ACL, các Extended ACL nên được áp dụng càng gần địa chỉ nguồn của lưu lượng càng tốt. Điều này giúp lọc bỏ lưu lượng không mong muốn sớm nhất có thể, tiết kiệm tài nguyên mạng.
Tóm lại, số ALC từ 100-199 và 2000-2699 trên Cisco dùng để tạo và quản lý các danh sách kiểm soát truy cập mở rộng, cho phép bạn kiểm soát lưu lượng mạng một cách linh hoạt và chi tiết dựa trên nhiều tiêu chí khác nhau.
Ví dụ về cấu hình một Extended ACL:
FdcFwCisco(config)# access-list 101 deny tcp any host 192.168.2.1 eq 80 (Chặn tất cả lưu lượng TCP từ bất kỳ đâu đến host 192.168.2.1 trên cổng 80 (HTTP))
FdcFwCisco(config)# access-list 101 permit ip 192.168.1.0 0.0.0.255 192.168.2.0 0.0.0.255 (Cho phép tất cả lưu lượng IP giữa mạng 192.168.1.0/24 và 192.168.2.0/24)
Để áp dụng ACL này lên một interface, bạn cũng dùng lệnh ip access-group:
FdcFwCisco(config)# interface GigabitEthernet0/0
FdcFwCisco(config-if)# ip access-group 101 in (Áp dụng ACL 101 theo hướng vào)
Hoặc
FdcFwCisco(config-if)# ip access-group 101 out (Áp dụng ACL 101 theo hướng ra)
Extended ACL là một công cụ mạnh mẽ để tăng cường bảo mật và kiểm soát lưu lượng mạng trên các thiết bị Cisco. Việc hiểu rõ ý nghĩa của dải số ACL này giúp bạn cấu hình và quản lý hệ thống mạng hiệu quả hơn.
III. ỨNG DỤNG CỦA ACLs TƯỜNG MINH
Để đặt tên cho Access Control List (ACL) trong Cisco, bạn sử dụng câu lệnh sau ở chế độ cấu hình toàn cục (global configuration mode):
Ciscoasa(config)# ip access-list {standard | extended} <tên_ACL>
Trong đó:
ip access-list: Đây là câu lệnh chính để tạo hoặc chỉnh sửa một ACL có tên.
standard | extended: Bạn chọn loại ACL muốn tạo:
- standard: ACL tiêu chuẩn, chỉ lọc dựa trên địa chỉ nguồn.
- extended: ACL mở rộng, lọc dựa trên địa chỉ nguồn, địa chỉ đích, giao thức, và cổng.
<tên_ACL>: Đây là tên bạn muốn đặt cho ACL. Tên này có thể là một chuỗi ký tự chữ và số, không chứa khoảng trắng. Nên đặt tên mô tả chức năng của ACL để dễ quản lý.
Ví dụ:
Để tạo một Standard ACL có tên là SALES_ACCESS, bạn dùng lệnh:
FdcFwCisco(config)# ip access-list standard SALES_ACCESS
Sau khi nhập lệnh này, bạn sẽ chuyển sang chế độ cấu hình cho ACL có tên (config-std-nacl hoặc config-ext-nacl) để định nghĩa các rule (permit hoặc deny) bên trong ACL. Ví dụ:
FdcFwCisco(config)# ip access-list standard SALES_ACCESS
FdcFwCisco(config-std-nacl)# permit host 192.168.1.10
FdcFwCisco(config-std-nacl)# deny any
FdcFwCisco(config-std-nacl)# exit
FdcFwCisco(config)#
Để tạo một Extended ACL có tên là WEB_FILTER, bạn dùng lệnh:
FdcFwCisco(config)# ip access-list extended WEB_FILTER
Tương tự, sau đó bạn sẽ cấu hình các rule cho ACL này:
FdcFwCisco(config)# ip access-list extended WEB_FILTER
FdcFwCisco(config-ext-nacl)# deny tcp any host 10.0.0.5 eq 80
FdcFwCisco(config-ext-nacl)# permit ip any any
FdcFwCisco(config-ext-nacl)# exit
FdcFwCisco(config)#
Ứng dụng ACLs Lên Interface
Việc sử dụng ACL tường minh có tên giúp quản lý và nhận diện chức năng của ACL dễ dàng hơn so với ACL số. Bạn có thể chỉnh sửa các ACL có tên mà không cần xóa và tạo lại toàn bộ.
Sau khi tạo và cấu hình các rule, bạn cần áp dụng ACL này lên interface theo hướng in (vào) hoặc out (ra) bằng câu lệnh
FdcFwCisco(config-if)# ip access-group <tên_ACL> {in | out} trong chế độ cấu hình interface.


