ĐỊNH NGHĨA VÀ ỨNG DỤNG CỦA NAT TRONG THIẾT BỊ MẠNG
7 - ĐỊNH NGHĨA VÀ ỨNG DỤNG CỦA NAT TRONG THIẾT BỊ MẠNG
I. ĐỊNH NGHĨA VỀ NAT
NAT (Network Address Translation) là một tiến trình quan trọng trong các thiết bị mạng Cisco, đặc biệt là router và firewall, cho phép nhiều thiết bị trong mạng nội bộ (sử dụng địa chỉ IP riêng) có thể truy cập Internet thông qua một hoặc một vài địa chỉ IP công cộng.
Dưới đây là một cái nhìn chi tiết về NAT trên thiết bị:
1. Mục đích của NAT:
Tiết kiệm địa chỉ IP công cộng: NAT cho phép nhiều thiết bị sử dụng một số lượng giới hạn địa chỉ IP công cộng để giao tiếp với thế giới bên ngoài. Điều này đặc biệt quan trọng khi số lượng địa chỉ IPv4 đang cạn kiệt.
Tăng cường bảo mật: NAT ẩn địa chỉ IP riêng của các thiết bị bên trong mạng, làm cho chúng khó bị tấn công trực tiếp từ Internet hơn.
Giải quyết vấn đề trùng lặp địa chỉ IP: Khi sáp nhập các mạng có không gian địa chỉ IP trùng lặp, NAT có thể được sử dụng để cho phép các mạng này giao tiếp với nhau mà không cần phải thay đổi toàn bộ sơ đồ địa chỉ.
Linh hoạt trong việc thay đổi nhà cung cấp dịch vụ Internet (ISP): Khi thay đổi ISP, địa chỉ IP công cộng có thể thay đổi, nhưng các thiết bị bên trong mạng không cần phải cấu hình lại địa chỉ IP riêng.
2. Các loại NAT phổ biến trên thiết bị Cisco:
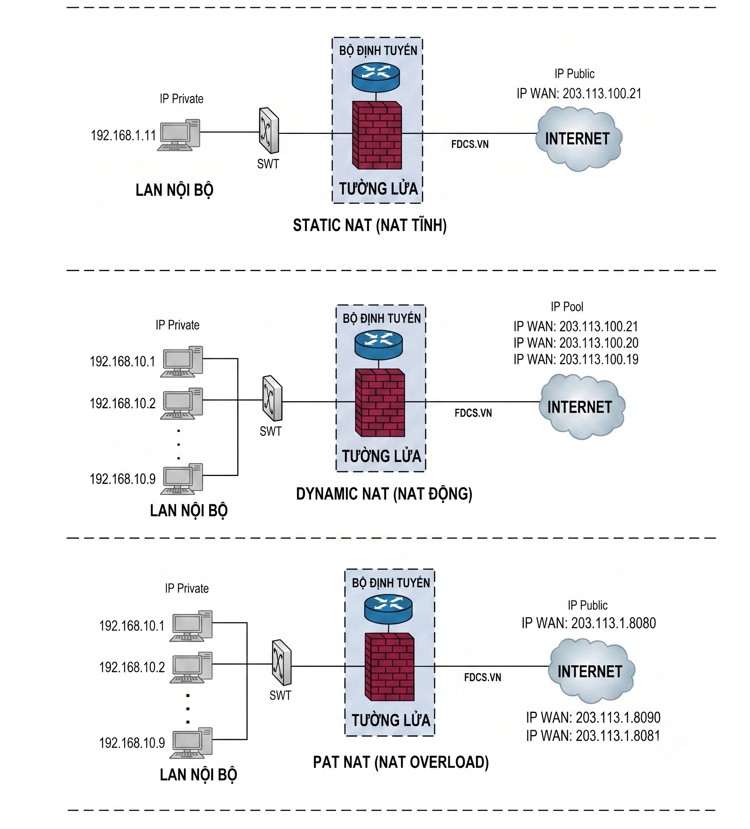
A. Static NAT (NAT tĩnh):
Tạo một ánh xạ cố định một-đối-một giữa một địa chỉ IP riêng bên trong và một địa chỉ IP công cộng bên ngoài.
Ánh xạ này là tĩnh và được cấu hình thủ công.
Thường được sử dụng cho các máy chủ nội bộ cần được truy cập từ Internet (ví dụ: web server, mail server).
Ưu điểm: Cho phép các kết nối được khởi tạo từ bên ngoài vào máy chủ bên trong.
Nhược điểm: Mỗi địa chỉ IP riêng cần một địa chỉ IP công cộng riêng.
B. Dynamic NAT (NAT động):
Tạo một ánh xạ động giữa các địa chỉ IP riêng bên trong và một nhóm (pool) các địa chỉ IP công cộng bên ngoài.
Khi một thiết bị bên trong khởi tạo kết nối ra bên ngoài, NAT sẽ gán cho nó một địa chỉ IP công cộng khả dụng từ pool.
Ánh xạ này là tạm thời và chỉ tồn tại trong thời gian kết nối.
Ưu điểm: Cho phép nhiều thiết bị chia sẻ một nhóm địa chỉ IP công cộng.
Nhược điểm: Các kết nối không thể được khởi tạo từ bên ngoài vào các thiết bị bên trong trừ khi có cấu hình đặc biệt (ví dụ: port forwarding).
C. PAT (Port Address Translation)/NAT Overload:
Đây là loại NAT phổ biến nhất, cho phép nhiều thiết bị bên trong mạng chia sẻ một địa chỉ IP công cộng duy nhất.
NAT theo dõi các kết nối bằng cách sử dụng số cổng (port number). Khi nhiều thiết bị bên trong gửi lưu lượng truy cập ra bên ngoài, NAT sẽ gán cho mỗi kết nối một số cổng khác nhau, cho phép nó phân biệt các phản hồi khi chúng quay trở lại.
Ưu điểm: Tiết kiệm tối đa địa chỉ IP công cộng, cho phép nhiều thiết bị truy cập Internet với chỉ một địa chỉ IP công cộng.
Nhược điểm: Các kết nối thường không thể được khởi tạo từ bên ngoài vào các thiết bị bên trong một cách trực tiếp.
3. Các thuật ngữ quan trọng trong NAT:
Inside Local Address: Địa chỉ IP riêng của một thiết bị bên trong mạng.
Inside Global Address: Địa chỉ IP công cộng mà địa chỉ Inside Local được dịch ra khi đi ra Internet.
Outside Local Address: Địa chỉ IP riêng của một thiết bị bên ngoài mạng (ví dụ: một máy chủ trên Internet) khi được nhìn thấy bởi các thiết bị bên trong mạng. Trong nhiều trường hợp, nó giống với Outside Global Address.
Outside Global Address: Địa chỉ IP công cộng thực tế của một thiết bị bên ngoài mạng.
4. Quá trình hoạt động của NAT:
1.Thiết bị bên trong gửi yêu cầu: Một thiết bị bên trong mạng (với địa chỉ Inside Local) muốn truy cập một tài nguyên trên Internet (với địa chỉ Outside Global).
2.Gói tin đi qua thiết bị NAT: Gói tin này đi qua router hoặc firewall Cisco đã được cấu hình NAT.
3.Dịch địa chỉ nguồn: Thiết bị NAT thay đổi địa chỉ nguồn từ Inside Local thành Inside Global (hoặc địa chỉ IP công cộng và số cổng trong trường hợp PAT). Nó cũng lưu trữ thông tin về ánh xạ này trong bảng NAT translation.
4.Gói tin đến đích: Gói tin với địa chỉ nguồn đã được dịch (Inside Global) được gửi đến máy chủ đích trên Internet.
5.Máy chủ đích phản hồi: Máy chủ đích gửi phản hồi trở lại địa chỉ Inside Global.
6.Gói tin phản hồi đi qua thiết bị NAT: Gói tin phản hồi đến thiết bị NAT.
7.Dịch địa chỉ đích: Thiết bị NAT sử dụng bảng NAT translation để xác định địa chỉ Inside Local tương ứng với Inside Global và thay đổi địa chỉ đích của gói tin phản hồi thành Inside Local.
8.Gói tin đến thiết bị bên trong: Gói tin phản hồi được chuyển đến thiết bị bên trong mạng.
5. Cấu hình NAT trên thiết bị Cisco (ví dụ Router IOS):
Để cấu hình NAT trên router Cisco, bạn cần xác định các giao diện là inside (kết nối với mạng nội bộ) và outside (kết nối với Internet). Sau đó, bạn cấu hình các quy tắc NAT.
6. Kiểm tra và gỡ lỗi NAT:
Các lệnh thường được sử dụng để kiểm tra và gỡ lỗi NAT trên thiết bị Cisco bao gồm:
FdcFwCisco# show ip nat translations: Hiển thị bảng NAT translation hiện tại.
FdcFwCisco# clear ip nat translations *: Xóa tất cả các mục trong bảng NAT translation.
FdcFwCisco# debug ip nat: Bật chế độ gỡ lỗi cho các sự kiện liên quan đến NAT (cần thận trọng khi sử dụng lệnh này trên hệ thống production vì nó có thể tạo ra lượng lớn output).
FdcFwCisco# show ip nat statistics: Hiển thị thống kê về hoạt động của NAT.
7. Các yếu tố cần xem xét khi triển khai NAT:
Hiệu suất: NAT có thể gây ra một chút overhead cho việc xử lý gói tin, đặc biệt là khi có lượng lớn lưu lượng truy cập.
Ứng dụng: Một số ứng dụng (ví dụ: VoIP, game online) có thể gặp vấn đề với NAT do cách chúng xử lý kết nối. Trong trường hợp này, có thể cần cấu hình đặc biệt như port forwarding hoặc sử dụng các giao thức hỗ trợ NAT traversal.
Tính phức tạp: Cấu hình NAT phức tạp có thể gây khó khăn trong việc quản lý và gỡ lỗi.
II. VÍ DỤ CƠ BẢN VỀ NAT TRÊN THIẾT BỊ
Ví dụ cấu hình Static NAT:
Xác định giao diện inside và outside (tương tự như trên)
Cấu hình static NAT cho máy chủ có địa chỉ 192.168.1.10 dịch sang địa chỉ công cộng 203.0.113.10
FdcFwCisco(config)# ip nat inside source static 192.168.1.10 203.0.113.10
Cấu hình ánh xạ cổng (Static PAT) cho web server (port 80)
FdcFwCisco(config)# ip nat inside source static tcp 192.168.1.20 80 203.0.113.20 80
Ví dụ cấu hình PAT (NAT Overload):
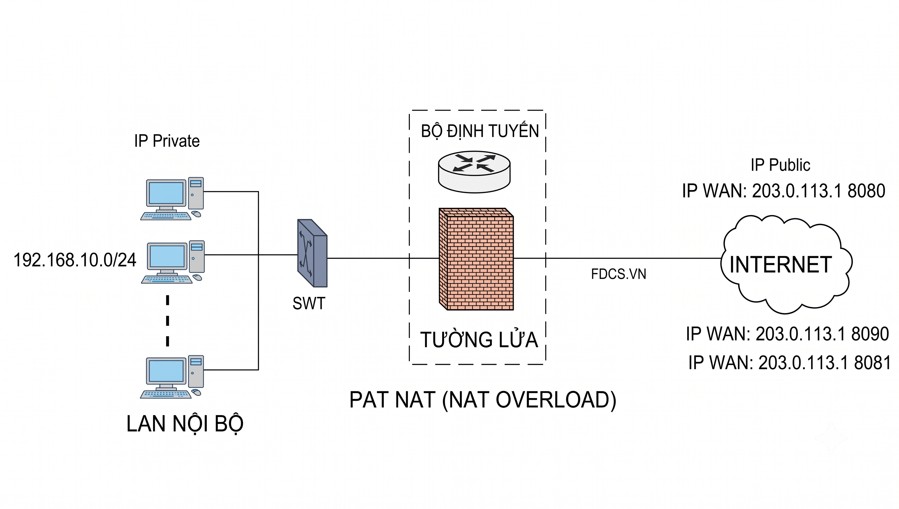
Xác định giao diện inside và outside
FdcFwCisco(config)# interface GigabitEthernet0/0
FdcFwCisco(config-if)# ip address 192.168.10.1 255.255.255.0
FdcFwCisco(config-if)# ip nat inside
FdcFwCisco(config)#interface GigabitEthernet0/1
FdcFwCisco(config-if)# ip address 203.0.113.1 255.255.255.252
FdcFwCisco(config-if)# ip nat outside
Tạo Access Control List (ACL) để xác định lưu lượng truy cập cần NAT
FdcFwCisco(config)# access-list 10 permit 192.168.10.1 0.0.0.255
Cấu hình NAT overload sử dụng ACL 10 và giao diện outside
FdcFwCisco(config)# ip nat inside source list 10 interface GigabitEthernet0/1 overload
Định tuyến mặc định ra Internet (ví dụ)
FdcFwCisco(config)# ip route 0.0.0.0 0.0.0.0 203.0.113.1
VÍ DỤ VÀ GIẢI THÍCH CÂU LỆNH NAT:
FdcFwCisco(config)# ip nat inside source list 10 interface GigabitEthernet0/1 overload
GIẢI THÍCH CÂU LỆNH TRÊN:
FdcFwCisco(config)#: Đây là dấu nhắc lệnh cho biết bạn đang ở chế độ cấu hình toàn cục (global configuration mode) trên thiết bị Cisco ASA.
Ip nat inside source list 10: Phần này định nghĩa quy tắc NAT cho các kết nối đi từ bên trong mạng ra bên ngoài.
Ip nat inside source: Lệnh cơ bản để cấu hình NAT cho các nguồn bên trong.
List 10: Tham chiếu đến một Access Control List (ACL) có số hiệu là 10. ACL này sẽ định nghĩa những địa chỉ IP hoặc mạng nào từ bên trong sẽ được NAT. Chỉ những traffic khớp với các điều khoản trong ACL 10 mới được áp dụng quy tắc NAT này.
Source: Chỉ định rằng ACL 10 đang được sử dụng để xác định địa chỉ nguồn (source IP addresses) cần được NAT.
interface GigabitEthernet0/1 overload: Phần này chỉ định giao diện bên ngoài và phương pháp NAT được sử dụng.
Interface GigabitEthernet0/1: Xác định giao diện GigabitEthernet0/1 của ASA là giao diện bên ngoài (outside interface) được sử dụng cho việc NAT. Địa chỉ IP của giao diện này sẽ được sử dụng làm địa chỉ IP công cộng cho các kết nối được NAT.
Overload: Đây là tùy chọn quan trọng, nó kích hoạt Port Address Translation (PAT), còn được gọi là NAT overload. Khi sử dụng overload, nhiều địa chỉ IP bên trong có thể được ánh xạ đến một địa chỉ IP công cộng duy nhất (địa chỉ IP của giao diện GigabitEthernet0/1) bằng cách sử dụng các số cổng (port numbers) khác nhau. Điều này cho phép nhiều thiết bị bên trong mạng chia sẻ một địa chỉ IP công cộng duy nhất để truy cập internet.
Tóm lại, ý nghĩa của toàn bộ câu lệnh là:
"Hãy thực hiện Network Address Translation (NAT) cho tất cả các lưu lượng truy cập có địa chỉ nguồn khớp với các điều khoản được định nghĩa trong Access Control List (ACL) số 10. Khi thực hiện NAT, hãy sử dụng địa chỉ IP của giao diện GigabitEthernet0/1 làm địa chỉ IP công cộng và sử dụng Port Address Translation (PAT) để cho phép nhiều thiết bị bên trong mạng có thể chia sẻ địa chỉ IP công cộng này."
Để câu lệnh này hoạt động hiệu quả, bạn cần đảm bảo rằng ACL số 10 đã được cấu hình để xác định chính xác các địa chỉ IP hoặc mạng bên trong mà bạn muốn NAT ra ngoài internet thông qua giao diện GigabitEthernet0/1.


