CÁC THÀNH PHẦN VÀ TÍNH NĂNG TRONG THIẾT BỊ FIREWALL
15-CÁC THÀNH PHẦN VÀ TÍNH NĂNG THIẾT BỊ FIREWALL
CÁC THÀNH PHẦN VÀ TÍNH NĂNG CỦA FIREWALL
Firewall (Tường lửa) là thiết bị bảo mật cốt lõi, đóng vai trò như một "lực lượng kiểm soát biên giới" đặt giữa vùng mạng nội bộ an toàn (Trusted Zone/LAN) và vùng mạng bên ngoài nhiều rủi ro (Untrusted Zone/Internet). Nhiệm vụ của nó là theo dõi, phân tích và lọc toàn bộ lưu lượng dữ liệu đi ra/đi vào dựa trên các quy tắc bảo mật được thiết lập trước.
Ngày nay, phần lớn các doanh nghiệp đều sử dụng NGFW (Next-Generation Firewall - Tường lửa thế hệ mới). Dưới đây là bóc tách chi tiết về các thành phần cấu tạo và các tính năng từ cơ bản đến nâng cao của thiết bị này.
I. Các thành phần chính của Firewall
Để xử lý một lượng lớn dữ liệu và thực hiện các thuật toán giải mã, kiểm tra sâu gói tin (Deep Packet Inspection - DPI) mà không gây nghẽn mạng, Firewall có kiến trúc phần cứng đặc thù.
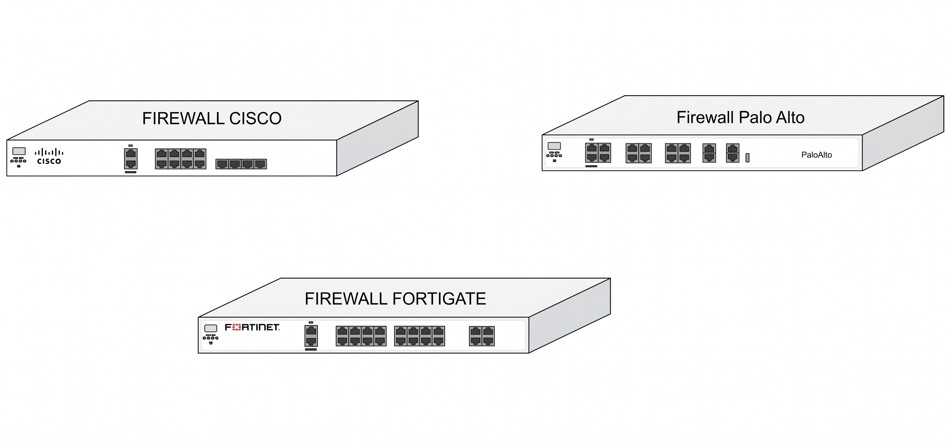
1. Thành phần phần cứng bên ngoài (Physical Interfaces)
Các cổng mạng phân vùng (Interfaces/Ports): * WAN / Outside Port: Kết nối trực tiếp với Router hoặc nhà mạng (ISP).
LAN / Inside Port: Kết nối xuống Core Switch để đi vào mạng nội bộ.
DMZ (Demilitarized Zone) Port: Cổng dành riêng cho các máy chủ muốn công khai ra Internet (Web Server, Mail Server, DNS) nhưng vẫn được cách ly độc lập để bảo vệ vùng LAN nếu có sự cố bị tấn công.
Cổng quản trị chuyên dụng (Management/Console): Cổng RJ45 hoặc Type-C kết nối trực tiếp (Out-of-Band) để cấu hình qua giao diện dòng lệnh (CLI) hoặc giao diện web độc lập, không dùng chung băng thông với các cổng dữ liệu.
High Availability (HA) Ports: Các cổng chuyên dụng tốc độ cao dùng để kết nối trực tiếp giữa hai thiết bị Firewall chạy song song (Active-Active hoặc Active-Passive), phục vụ việc đồng bộ trạng thái luồng dữ liệu (State Synchronization) và nhịp tim (Heartbeat).
2. Linh kiện phần cứng bên trong (Hardware Architecture)
ASIC/FPGA chuyên dụng: Các hãng lớn như Fortinet (với SPUs/CPUs) hay Palo Alto Networks sử dụng các chip xử lý phần cứng chuyên dụng (Content Processor, Network Processor) để tăng tốc xử lý mã hóa VPN, kiểm tra mã độc và lọc gói tin ở tốc độ dây dẫn (Wirespeed), giảm tải hoàn toàn cho CPU chính.
CPU đa nhân (Multi-core CPU): Chịu trách nhiệm quản lý hệ thống, xử lý các tác vụ quản trị, thiết lập chính sách (Control Plane) và tính toán các luồng dữ liệu phức tạp cần phân tích sâu (Data Plane).
Bộ nhớ RAM & Storage (SSD/Flash):
RAM dung lượng lớn: Lưu trữ bảng trạng thái kết nối (Session/State Table) – đây là thành phần cực kỳ quan trọng quyết định thiết bị hỗ trợ tối đa bao nhiêu kết nối đồng thời.
SSD tốc độ cao: Dùng để lưu trữ Hệ điều hành bảo mật (ví dụ: FortiOS, PAN-OS) và lưu trữ nhật ký hệ thống (Log/Syslog) cục bộ phục vụ việc điều tra sự cố.
II. Các tính năng cốt lõi của Firewall (Từ L3/L4 đến Next-Gen)
Một Firewall hiện đại không chỉ chặn cổng (Port) hay địa chỉ IP thô sơ mà sở hữu các tính năng thông minh ở tầng ứng dụng (Layer 7).
1. Tính năng Tường lửa trạng thái (Stateful Inspection)
Đây là tính năng nền tảng (Layer 3/Layer 4). Firewall không chỉ kiểm tra gói tin độc lập mà nó theo dõi trạng thái của toàn bộ phiên kết nối (Session) từ khi bắt đầu đến khi kết thúc.
Nếu một máy tính trong mạng LAN chủ động thiết lập kết nối ra ngoài Web Server, Firewall sẽ ghi nhận phiên này vào Session Table.
Khi Web Server gửi dữ liệu phản hồi về, Firewall kiểm tra thấy trùng khớp với phiên đang mở và tự động cho phép đi qua mà không cần cấu hình luật mở cổng chiều về (Inbound).
2. Kiểm soát ứng dụng và người dùng (App-ID & User-ID)
Application Control (L7): Chặn hoặc cho phép dựa trên bản chất ứng dụng chứ không phụ thuộc vào cổng dịch vụ. Ví dụ: Nó có thể chặn ứng dụng BitTorrent hoặc Facebook Games ngay cả khi các ứng dụng này cố tình ngụy trang chạy trên cổng 80 (HTTP) hoặc 443 (HTTPS).
User-ID (Định danh người dùng): Tích hợp sâu với mạng doanh nghiệp (như Microsoft Active Directory) để áp đặt chính sách theo Tên người dùng hoặc Phòng ban (ví dụ: Phòng Kế toán được vào ứng dụng Thuế, Phòng Nhân sự được vào LinkedIn) thay vì áp luật theo địa chỉ IP động vốn hay thay đổi.
3. Giải mã và kiểm tra sâu gói tin (SSL/TLS Decryption & DPI)
Hiện nay hơn 90% lưu lượng mạng được mã hóa qua HTTPS (SSL/TLS). Mã độc và virus thường ẩn nấp bên trong các luồng dữ liệu mã hóa này để vượt qua tường lửa.
Tính năng SSL Decryption cho phép Firewall đóng vai trò trung gian, giải mã luồng dữ liệu HTTPS, thực hiện kiểm tra sâu bên trong (Deep Packet Inspection - DPI) để tìm virus/mã độc, sau đó mã hóa lại và gửi đến đích ban đầu một cách an toàn.
4. Hệ thống ngăn ngừa xâm nhập (IPS - Intrusion Prevention System)
Phân tích các luồng dữ liệu để phát hiện và ngăn chặn trực tiếp các hành vi khai thác lỗ hổng bảo mật (Exploits), các cuộc tấn công DoS/DDoS, quét cổng (Port Scanning), hoặc mã độc đang cố gắng lây lan trong mạng theo thời gian thực dựa trên bộ cơ sở dữ liệu nhận dạng (Signatures) liên tục cập nhật.
5. Các tính năng bảo mật nâng cao (Security Profiles)
Gateway Anti-Virus / Anti-Malware: Quét và loại bỏ virus, Trojan, Worm, Ransomware ngay tại cửa ngõ trước khi chúng kịp tải xuống máy tính người dùng.
URL/Web Filtering: Phân loại và chặn truy cập các trang web theo danh mục (như Đồi trụy, Cờ bạc, Độc hại, Phản động) hoặc lọc theo mức độ danh tiếng của tên miền (Domain Reputation).
Sandboxing (Hộp cát): Đối với các file lạ chưa từng có trong danh sách nhận diện (Zero-day), Firewall sẽ cô lập và gửi file đó lên môi trường ảo (Cloud hoặc Appliance) để kích hoạt thử xem file có hành vi phá hoại hay không trước khi cho phép người dùng tải về.
6. Kết nối bảo mật và mạng (VPN & Routing)
IPsec VPN (Site-to-Site): Thiết lập đường hầm mã hóa kết nối các chi nhánh hoặc nhà máy về trung tâm dữ liệu một cách an toàn qua Internet.
SSL VPN / IPsec Remote Access: Cho phép người dùng di động, nhân viên làm việc từ xa kết nối bảo mật vào tài nguyên nội bộ công ty.
SD-WAN (Software-Defined WAN): Tính năng thông minh trên NGFW giúp tự động đo đạc chất lượng các đường truyền Internet (độ trễ, mất gói) và tự động định tuyến luồng dữ liệu quan trọng (như Voice, Zoom) sang đường truyền tốt nhất.
Firewall để thiết lập phân vùng bảo mật (như phân chia vùng LAN, DMZ), cấu hình chính sách lọc Layer 7 cho doanh nghiệp
III.VỊ TRÍ VÀ ỨNG DỤNG CỦA FIREWALL TRONG HỆ THỐNG MẠNG LAN
Tiếp nối vị trí của Router, Firewall (Tường lửa) chính là "người gác cổng" nghiêm ngặt nhất của hệ thống mạng. Nếu Router chịu trách nhiệm tìm đường đi cho dữ liệu, thì Firewall chịu trách nhiệm kiểm tra tư cách và lọc bỏ các gói tin độc hại để bảo vệ toàn bộ tài nguyên bên trong mạng LAN.
Dưới đây là chi tiết về vị trí, các mô hình triển khai và ứng dụng thực tế của Firewall trong hệ thống mạng doanh nghiệp.
1. Vị trí của Firewall trong sơ đồ mạng (Topology)
Vị trí của Firewall phụ thuộc vào mục đích bảo vệ: ngăn chặn hiểm họa từ Internet (External) hay kiểm soát an ninh giữa các phòng ban nội bộ (Internal).
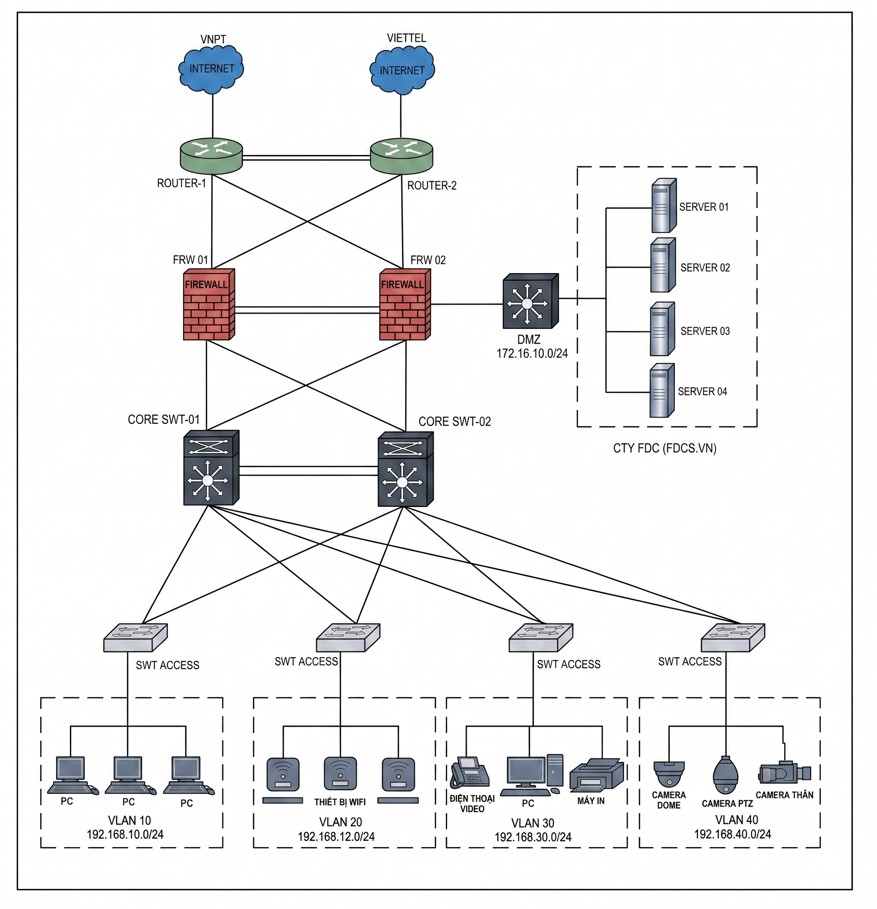
Vị trí 1: Perimeter Firewall (Tường lửa biên - Phổ biến nhất)
Firewall được đặt ngay tại ranh giới giữa mạng nội bộ (LAN) và mạng bên ngoài (Internet/WAN).
Sơ đồ tuyến tính:
INTERNET -> ROUTER -> FIREWALL -> CORE SWTICH -> LAN NỘI BỘ
Vai trò: Kiểm soát toàn bộ lưu lượng ra/vào doanh nghiệp (North-South traffic). Mọi dữ liệu từ Internet muốn đi vào máy tính của nhân viên hoặc Server nội bộ đều phải qua sự kiểm duyệt của Firewall này.
Vị trí 2: Internal/Segmented Firewall (Tường lửa nội bộ)
Firewall được đặt giữa các vùng mạng nội bộ (các VLAN khác nhau) nhằm cô lập và bảo vệ các khu vực trọng yếu.
Sơ đồ kết nối:
CORE SWITCH -> FIREWALL -> VÙNG DỮ LIỆU NHẢY CẢM
Vai trò: Kiểm soát lưu lượng di chuyển ngang bên trong doanh nghiệp (East-West traffic). Nếu một máy tính của nhân viên bị nhiễm mã độc, Firewall nội bộ sẽ ngăn không cho mã độc đó lây lan sang vùng Server hoặc vùng nhà máy/sản xuất.
Vị trí 3: Triển khai vùng DMZ (Demilitarized Zone - Vùng phi quân sự)
Đối với doanh nghiệp tự vận hành các Server công cộng (Web Server, Mail Server, VPN Gateway), Firewall sẽ đứng ở trung tâm và chia mạng thành 3 vùng biệt lập:
1.Outside: Vùng Internet (Không tin cậy).
2.Inside: Vùng LAN nội bộ (Tin cậy cao, cần bảo vệ tuyệt đối).
3.DMZ: Vùng trung gian chứa Server công cộng (Tin cậy vừa phải). Người dùng Internet có thể truy cập vào DMZ nhưng bị cấm tuyệt đối đi tiếp từ DMZ vào vùng Inside.
2. Các ứng dụng thực tế của Firewall trong mạng LAN doanh nghiệp
Ngày nay, các dòng Firewall thế hệ mới (NGFW - Next-Generation Firewall) không chỉ chặn cổng (Port) đơn thuần mà tích hợp rất nhiều ứng dụng chuyên sâu:
A. Kiểm soát truy cập và Phân quyền (Access Control)
Thiết lập Luật (Firewall Rules / ACL): Chỉ cho phép những phòng ban nhất định truy cập vào các tài nguyên cụ thể (Ví dụ: Chỉ VLAN Kế toán được kết nối đến Server Tài chính; chặn IP của phòng Hành chính truy cập vào vùng Source Code của phòng R&D).
Định danh người dùng (User-ID): Tích hợp với Active Directory (AD) để áp đặt chính sách bảo mật theo tên nhân viên/chức vụ chứ không chỉ dựa vào địa chỉ IP tĩnh hay động.
B. Bảo mật chuyên sâu và Chống tấn công (Threat Prevention)
Hệ thống ngăn chặn xâm nhập (IPS/IDS): Nhận diện và tự động block các hành vi dò quét mạng, tấn công khai thác lỗ hổng (Exploit) vào hệ điều hành hoặc Server.
Kiểm soát ứng dụng (App-ID): Nhận diện chính xác ứng dụng đang chạy qua Firewall. Bạn có thể cho phép nhân viên dùng ứng dụng Facebook nhưng cấm dùng Facebook Games, hoặc cho phép dùng Google Drive nhưng cấm dùng BitTorrent để tải file lậu.
Lọc nội dung Web (URL Filtering): Chặn nhân viên truy cập các trang web độc hại, web đen, cờ bạc, hoặc mạng xã hội trong giờ làm việc để tối ưu năng suất và băng thông.
C. Tách lọc và Giám sát mã độc (Anti-malware & Sandbox)
Quét virus, mã độc trực tiếp trên các file được tải về từ Internet.
Gửi các file nghi vấn vào môi trường ảo (Sandbox) để kích hoạt thử. Nếu phát hiện file có hành vi mã hóa dữ liệu (Ransomware), Firewall sẽ lập tức chặn lại trước khi nó kịp xuống máy người dùng.
D. Kết nối từ xa an toàn (VPN Gateway)
SSL VPN/IPsec VPN: Cho phép nhân viên làm việc từ xa (Work from home) hoặc các kỹ sư hệ thống kết nối mã hóa an toàn về mạng LAN của công ty để xử lý công việc từ xa mà không sợ bị lộ lọt dữ liệu trên đường truyền Internet.


