CÁC THÀNH PHẦN VÀ TÍNH NĂNG TRONG THIẾT BỊ SWITCH
16-CÁC THÀNH PHẦN VÀ TÍNH NĂNG TRONG THIẾT BỊ SWITCH
CÁC THÀNH PHẦN VÀ TÍNH NĂNG CỦA SWITCH TRONG HỆ THỐNG MẠNG LAN
Thiết bị Switch (Thiết bị chuyển mạch) là thành phần cốt lõi trong mạng LAN, đóng vai trò kết nối các thiết bị phần cứng (máy tính, máy in, server, camera...) và định tuyến dữ liệu giữa chúng dựa trên địa chỉ MAC.
Để hiểu rõ về Switch, chúng ta có thể chia làm hai phần chính: Thành phần cấu tạo (Phần cứng & Phần mềm) và Các tính năng cốt lõi.
I. Các thành phần chính của Switch
Một thiết bị Switch được cấu thành từ các thành phần vật lý bên ngoài, linh kiện bên trong và hệ điều hành điều khiển.
1. Thành phần phần cứng bên ngoài (Hardware)
Cổng kết nối (Ports):
Access Port: Các cổng chuẩn RJ45 (tốc độ 1Gbps, 2.5Gbps, 10Gbps) để kết nối với thiết bị đầu cuối.
Uplink Port: Thường là cổng SFP, SFP+ (quang học) hoặc RJ45 tốc độ cao (10Gbps, 40Gbps, 100Gbps) để kết nối lên Switch tầng trên, Core Switch hoặc Router.
Cổng quản trị (Management Ports): Cổng Console (RJ45 hoặc Type-C) và cổng MGMT chuyên dụng để cấu hình trực tiếp bằng CLI (Command Line Interface).
Đèn LED tín hiệu: Hiển thị trạng thái hoạt động của nguồn (System), trạng thái kết nối và tốc độ của từng cổng (Link/Act/Speed), trạng thái PoE.
Nguồn cấp điện (Power Supply): Có thể là nguồn trong (Internal), nguồn ngoài (Adapter), hoặc các dòng Switch doanh nghiệp lớn hỗ trợ Nguồn dự phòng kép (Redundant Power Supplies - RPS) có thể tháo nóng (Hot-swappable).
Hệ thống tản nhiệt: Quạt tản nhiệt (Fan) hoặc tản nhiệt thụ động (Fanless - thường thấy trên các dòng Switch nhỏ hoặc Industrial Switch).
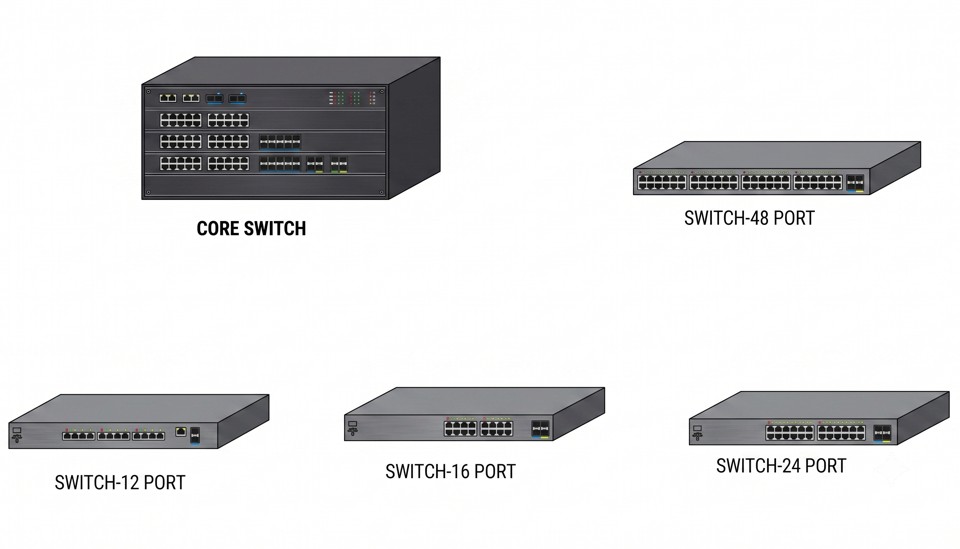
2. Thành phần linh kiện bên trong
ASIC (Application-Specific Integrated Circuit): Đây là "trái tim" của Switch. Chip xử lý chuyên dụng này giúp Switch chuyển mạch dữ liệu ở tốc độ phần cứng (Wirespeed) cực nhanh mà không làm tăng tải cho CPU.
CPU (Central Processing Unit): Xử lý các tác vụ quản trị, chạy hệ điều hành, tính toán các giao thức mạng (STP, OSPF, BGP) và quản lý cấu hình.
Bộ nhớ (Memory):
RAM: Lưu trữ bảng địa chỉ MAC (MAC address table), bảng định tuyến, và các tiến trình đang chạy.
Flash Memory: Lưu trữ hệ điều hành (OS) của Switch (ví dụ: Cisco IOS, ArubaOS).
NVRAM: Lưu trữ file cấu hình khởi động (Startup-config).
Packet Buffer: Bộ nhớ đệm lưu trữ tạm thời các gói tin khi xảy ra hiện tượng nghẽn mạng tại một cổng nào đó.
II. CÁC TÍNH NĂNG CỐT LÕI CỦA SWITCH
Tùy thuộc vào loại Switch (Unmanaged - cắm là chạy, Smart Managed - quản lý cơ bản, hay Fully Managed Layer 2/Layer 3 - quản lý chuyên sâu) mà các tính năng sẽ khác nhau. Dưới đây là các tính năng phổ biến trên dòng Switch doanh nghiệp:
1. Tính năng Layer 2 (Chuyển mạch cơ bản)
Học và chuyển tiếp địa chỉ MAC (MAC Learning & Forwarding): Tự động xây dựng bảng CAM (Content Addressable Memory) để mapping giữa địa chỉ MAC của thiết bị và cổng vật lý, giúp gửi dữ liệu chính xác tới đích mà không bị gập (Flooding) như Hub.
VLAN (Virtual Local Area Network): Phân chia một Switch vật lý thành nhiều mạng logic độc lập, giúp tăng tính bảo mật, giảm miền quảng bá (Broadcast Domain).
Trunking & Encapsulation: Gộp chung nhiều VLAN trên một đường truyền vật lý giữa các Switch với nhau (sử dụng chuẩn chuẩn hóa 802.1Q).
Spanning Tree Protocol (STP / RSTP / MSTP): Ngăn chặn hiện tượng vòng lặp trong mạng (Loop Layer 2) khi có các đường truyền dự phòng, đảm bảo mạng không bị sập do Broadcast Storm.
Link Aggregation (LACP / EtherChannel): Gộp nhiều cổng vật lý thành một cổng logic để tăng băng thông và tạo cơ chế dự phòng (nếu một dây đứt, các dây khác vẫn chạy).
2. Tính năng Layer 3 (Định tuyến - Trên L3 Switch)
Inter-VLAN Routing: Định tuyến trực tiếp dữ liệu giữa các VLAN thông qua các giao diện ảo SVI (Switched Virtual Interface) mà không cần đẩy lên Router, giúp tăng tốc độ mạng nội bộ.
Static Routing & Dynamic Routing: Hỗ trợ định tuyến tĩnh và các giao thức định tuyến động như RIP, OSPF, EIGRP, BGP để kết nối các mạng phức tạp.
3. Tính năng bảo mật (Security Features)
Port Security: Giới hạn số lượng hoặc chỉ đích danh địa chỉ MAC nào được phép kết nối vào một cổng cụ thể. Nếu sai địa chỉ MAC, cổng sẽ tự động khóa (Shutdown).
Access Control List (ACL): Bộ lọc kiểm soát lưu lượng truy cập, cho phép hoặc chặn các gói tin dựa trên IP, MAC, hoặc Port (Giao thức).
802.1X Authentication: Xác thực danh tính người dùng (qua Server RADIUS/TACACS+) trước khi cấp quyền truy cập vào mạng.
DHCP Snooping & ARP Inspection (DAI): Ngăn chặn các cuộc tấn công giả mạo DHCP Server hoặc giả mạo gói tin ARP (Man-in-the-middle).
4. Các tính năng nâng cao và quản trị
PoE (Power over Ethernet): Cấp nguồn điện trực tiếp qua dây cáp mạng (chuẩn PoE 802.3af, PoE+ 802.3at, PoE++ 802.3bt) cho các thiết bị như IP Phone, Wi-Fi Access Point, Camera IP.
QoS (Quality of Service): Ưu tiên băng thông cho các dịch vụ quan trọng, nhạy cảm với độ trễ như Voice (Bảo thoại) và Video Conference (Hội nghị truyền hình).
Switch Stacking: Công nghệ "xếp chồng", kết nối nhiều Switch vật lý lại với nhau bằng cáp chuyên dụng để quản lý như một Switch logic duy nhất, tăng mật độ cổng và tính dự phòng cao.
Giao thức quản trị: Hỗ trợ giám sát và cấu hình qua SNMP, RMON, Syslog, NetFlow/sFlow, giao diện Web (GUI) hoặc dòng lệnh (CLI).
III. VỊ TRÍ VÀ ỨNG DỤNG CỦA SWITCH TRONG HỆ THỐNG MẠNG LAN
Nếu Router là "người điều phối giao thông" hướng ra ngoài Internet, Firewall là "người gác cổng" bảo mật, thì Switch (Bộ chuyển mạch) chính là "xương sống" và là "nút giao thông trung tâm" của toàn bộ mạng LAN. Switch chịu trách nhiệm kết nối tất cả các thiết bị trong nội bộ văn phòng, nhà máy hoặc tòa nhà lại với nhau để chúng có thể chia sẻ dữ liệu ở tốc độ cao.
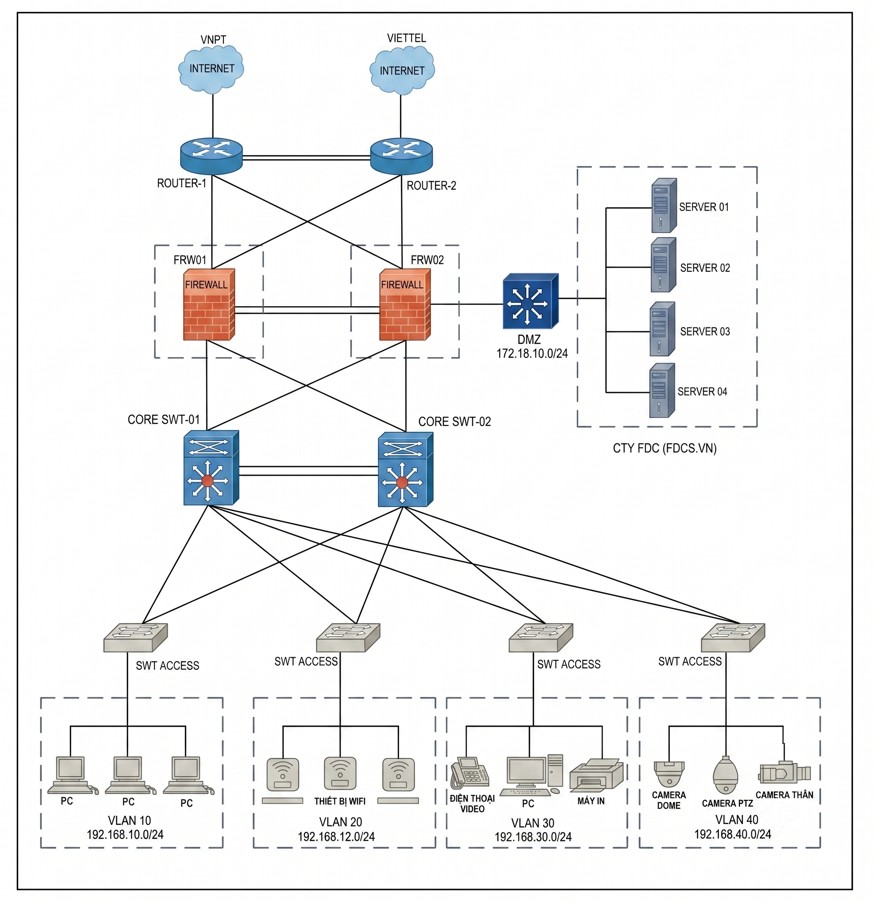
(Hệ thống Mạng LAN của Doanh Nghiệp)
1. Vị trí của Switch trong sơ đồ mạng (Topology)
Trong mô hình thiết kế mạng tiêu chuẩn dành cho doanh nghiệp (Cisco Hierarchical Network Design), Switch không chỉ đứng ở một vị trí mà được chia thành các tầng cấp bậc (Layer) rõ rệt để tối ưu hiệu năng và khả năng mở rộng:
Tầng 1: Access Switch (Switch tiếp cận Switch nhánh)
Vị trí: Đây là tầng dưới cùng, tiếp xúc trực tiếp với các thiết bị đầu cuối. Các cổng trên Access Switch sẽ cắm dây mạng trực tiếp đến PC, Laptop, Máy in, IP Phone, Camera IP, và các bộ phát Wifi (Access Point).
Kết nối đi đâu: Các Access Switch nằm rải rác ở các phòng ban hoặc các tầng của tòa nhà, sau đó gom toàn bộ dây mạng mạng cáp đồng (Category 6) để chạy về phòng Server trung tâm, cắm vào tầng tiếp theo.
Tầng 2: Distribution Switch (Switch phân phối) - Tùy chọn cho mạng vừa & lớn
Vị trí: Đứng trung gian giữa tầng Access và tầng Core.
Vai trò: Làm điểm hội tụ dữ liệu từ nhiều Access Switch gửi lên. Nó thực hiện việc phân luồng, cấu hình chính sách (Policy), định tuyến giữa các phòng ban (Inter-VLAN routing) và lọc lưu lượng cơ bản trước khi đẩy lên trung tâm.
Tầng 3: Core Switch (Switch lõi/Switch trung tâm)
Vị trí: Nằm ở vị trí "trái tim" của phòng máy chủ (Data Center/Server Room).
Kết nối đi đâu: Core Switch kết nối trực tiếp lên Firewall / Router để đi ra ngoài Internet, đồng thời kết nối trực tiếp với các Server dùng chung của công ty (NAS, Active Directory, ERP).
Vai trò: Nhiệm vụ duy nhất của Core Switch là chuyển mạch dữ liệu với tốc độ cực cao (High-speed switching). Nó không thực hiện các tác vụ lọc dữ liệu phức tạp để tránh gây nghẽn mạch hệ thống.
Mẹo thiết kế: Với các doanh nghiệp quy mô nhỏ (dưới 100-150 user), người ta thường gộp tầng Core và tầng Distribution lại làm một, gọi là mô hình Collapsed Core.
2. Các ứng dụng thực tế của Switch trong mạng LAN
Switch không chỉ đơn thuần là một "ổ cắm điện nhiều lỗ" cho dây mạng. Đối với các dòng Managed Switch (Switch quản lý được), nó sở hữu những ứng dụng cực kỳ quan trọng:
A. Chia vùng mạng ảo (VLAN - Virtual LAN)
Đây là ứng dụng cốt lõi nhất của Switch doanh nghiệp. Switch cho phép chia một thiết bị vật lý thành nhiều mạng nội bộ ảo độc lập.
Ví dụ: Bạn có thể chia Switch thành VLAN 10 (Khối Văn phòng), VLAN 20 (Khối Nhà xưởng/Sản xuất), VLAN 30 (Hệ thống Camera), và VLAN 40 (Khách).
Tác dụng: Giúp tăng tính bảo mật (khách không thể truy cập vào mạng văn phòng) và giảm thiểu nghẽn mạng do dữ liệu rác (Broadcast storm).
B. Cấp nguồn qua dây mạng (PoE - Power over Ethernet)
Các dòng PoE Switch có khả năng truyền cả nguồn điện và dữ liệu trên cùng một sợi cáp mạng Cat6.
Ứng dụng: Cấp nguồn trực tiếp cho Camera IP giám sát, các bộ phát Wifi (Access Point) gắn trần, hoặc điện thoại IP Phone mà không cần phải đi thêm dây điện hay lắp ổ cắm nguồn riêng tại vị trí lắp thiết bị.
C. Gộp băng thông và Dự phòng lỗi (Link Aggregation/EtherChannel)
Doanh nghiệp có thể gộp từ 2 đến 8 cổng vật lý giữa các Switch lại với nhau thành một đường truyền logic duy nhất.
Ứng dụng: Nếu gộp 4 cổng 1Gbps, bạn sẽ có một đường truyền liên thông giữa 2 Switch lên tới 4Gbps. Ngoài ra, nếu vô tình có 1-2 sợi cáp bị đứt, mạng vẫn hoạt động bình thường trên các sợi cáp còn lại mà không bị gián đoạn (High Availability).
D. Bảo mật tại cổng kết nối (Port Security)
Ứng dụng này giúp ngăn chặn các truy cập trái phép từ bên trong. Người quản trị có thể cấu hình khóa cổng: Chỉ duy nhất địa chỉ MAC của máy tính nhân viên đó được phép cắm vào cổng Switch đó.
Ứng dụng: Nếu có người lạ (như khách hoặc hacker) rút dây mạng ra và cắm laptop của họ vào, Switch sẽ lập tức tắt (Shutdown) cổng đó hoàn toàn và gửi cảnh báo về cho IT.
E. Quản lý chất lượng dịch vụ (QoS - Quality of Service)
Switch có thể nhận diện và ưu tiên băng thông cho các gói tin nhạy cảm với độ trễ như Giọng nói (Voice IP) hoặc Hội nghị truyền hình (Video Conference).
Ứng dụng: Dù nhân viên đang tải file dữ liệu rất nặng, cuộc gọi điện thoại của Giám đốc hoặc cuộc họp trực tuyến với đối tác vẫn diễn ra mượt mà, không bị rè hay giật lag.
3. Phân biệt nhanh vai trò của Switch Layer 2 và Switch Layer 3
Khi thiết kế mạng LAN, bạn sẽ thường xuyên phải lựa chọn giữa hai loại này:
Switch Layer 2: Chỉ làm việc với địa chỉ MAC. Thường dùng làm Access Switch để kết nối trực tiếp tới máy tính nhân viên, camera. Nó không thể tự định tuyến (Routing) dữ liệu giữa các VLAN khác nhau nếu không có thiết bị định tuyến đứng trên hỗ trợ.
Switch Layer 3: Có đầy đủ tính năng của Layer 2 nhưng được tích hợp thêm khả năng định tuyến phần cứng (Routing bằng IP) giống như Router. Thường được chọn làm Core Switch để xử lý việc giao tiếp tốc độ cao giữa các phòng ban (VLAN) trong nội bộ mà không cần đẩy lưu lượng lên Router/Firewall biên, giúp giảm tải tối đa cho cửa ngõ hệ thống.


