CẤU HÌNH BẢO MẬT FIREWALL SECURITY LEVELS (OUTSIDE, INSIDE, DMZ)
2 - CẤU HÌNH BẢO MẬT FIREWALL SECURITY LEVELS (OUTSIDE, INSIDE, DMZ)
I. LÝ THUYẾT CHUNG VỀ SECURITY LEVEL
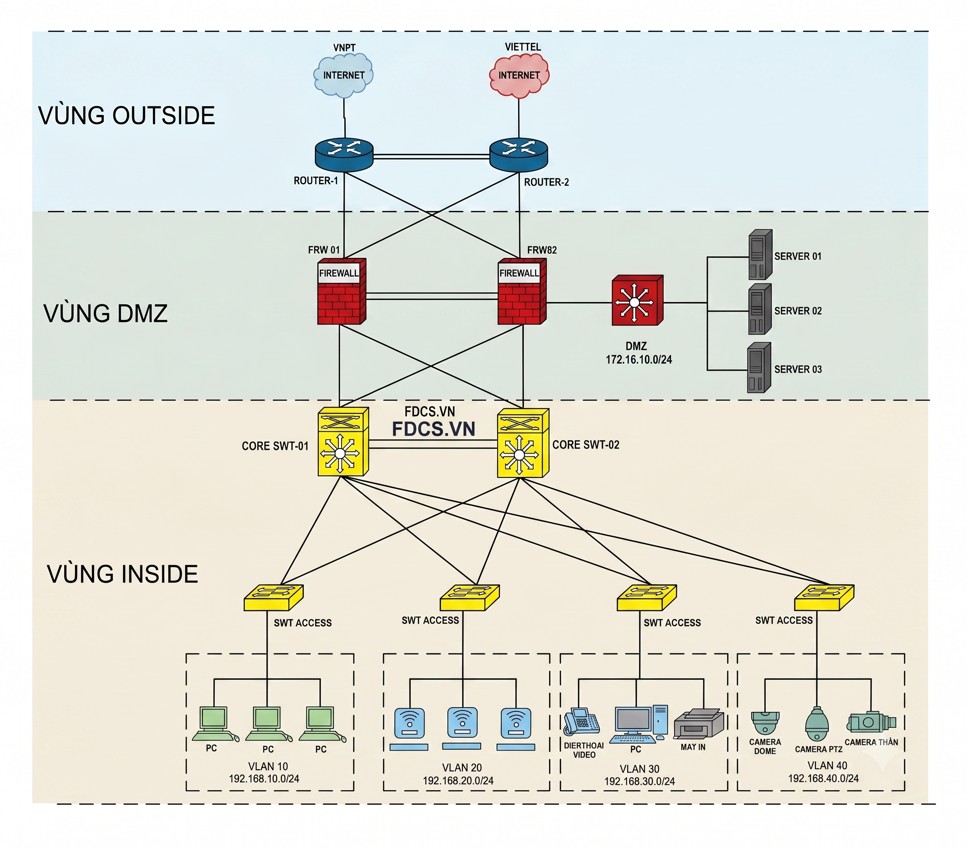
Trong thiết bị tường lửa (Firewall) Cisco và các hãng tường lửa khác, trong quá trình cấu hình chúng ta thường được gán các cổng với các mức độ bảo mật (Security Levels) khác nhau để kiểm soát lưu lượng truy cập giữa chúng. Mức độ bảo mật thường được gán các mức độ bảo mất với Levell từ 0 đến 100, trong đó:
Mức 0: Mức độ bảo mật thấp nhất, thường được gán cho các cổng kết nối với mạng không tin cậy như Internet.
Mức 100: Mức độ bảo mật cao nhất, thường được gán cho các cổng kết nối với mạng nội bộ tin cậy.
Mức từ 1 đến 99: Các mức độ bảo mật trung gian, có thể được gán cho các vùng mạng DMZ (Demilitarized Zone) hoặc các phân đoạn mạng có mức độ tin cậy khác nhau.
Quy tắc chung về lưu lượng giữa các cổng có mức độ bảo mật khác nhau là:
Lưu lượng từ cổng có mức độ bảo mật cao hơn có thể đi đến cổng có mức độ bảo mật thấp hơn theo mặc định. Ví dụ, lưu lượng từ cổng Level 100 (mạng nội bộ) có thể đi đến cổng Level 50 (DMZ) hoặc Level 0 (Internet) mà không cần cấu hình đặc biệt.
Lưu lượng từ cổng có mức độ bảo mật thấp hơn bị chặn theo mặc định khi cố gắng truy cập cổng có mức độ bảo mật cao hơn. Ví dụ, lưu lượng từ cổng Level 0 (Internet) sẽ bị chặn khi cố gắng truy cập cổng Level 100 (mạng nội bộ) trừ khi có các quy tắc tường lửa (Access Control Lists - ACLs) cho phép điều này một cách rõ ràng.
Lưu lượng giữa các cổng có cùng mức độ bảo mật thường bị chặn theo mặc định. Để cho phép lưu lượng giữa các cổng này, bạn cần cấu hình tường lửa để bỏ qua kiểm tra mức độ bảo mật giữa các giao diện cùng mức.
Một số lưu ý về lưu lượng giữa các cổng:
Các cổng có Level 100 (mức độ bảo mật cao nhất) có thể đi sang cổng có Level 50 hoặc Level 0 theo mặc định. Điều này là do lưu lượng luôn được phép đi từ giao diện có mức độ bảo mật cao hơn đến giao diện có mức độ bảo mật thấp hơn.
Tuy nhiên, điều quan trọng cần lưu ý là các quy tắc tường lửa cụ thể (ACLs) (Tạo các luật cho tường lửa) có thể được cấu hình để thay đổi hành vi mặc định này.
Ví dụ: Chúng ta có thể tạo một quy tắc tường lửa để chặn lưu lượng cụ thể từ cổng Level 100 đến một dịch vụ cụ thể trên cổng Level 50 hoặc Level 0.
II. CÁC CÂU LỆNH CẤU HÌNH CHI TIẾT VỀ SECURITY LEVEL
Để cấu hình Security Levels (mức độ bảo mật) trong Firewall nói chung và Firwall Cisco nói riêng, các câu lệnh chi tiết sẽ khác nhau tùy thuộc vào từng nhà sản xuất, từng phần mềm và dòng sản phẩm Firewall bạn đang sử dụng. Tuy nhiên, chung có thể cung cấp cho bạn các khái niệm chung và các ví dụ lệnh thường gặp trên một số nền tảng phổ biến như Cisco ASA và các firewall dựa trên zone (vùng bảo mật) bạn có thể tham khảo.
1. Firewall Cisco ASA (Adaptive Security Appliance):
Cisco ASA sử dụng khái niệm Security Levels (mức độ bảo mật) được gán cho từng interface (giao diện). Mức độ bảo mật là một giá trị số từ 0 đến 100, trong đó 100 là mức độ tin cậy cao nhất (thường là mạng nội bộ) và 0 là mức độ tin cậy thấp nhất (thường là Internet).
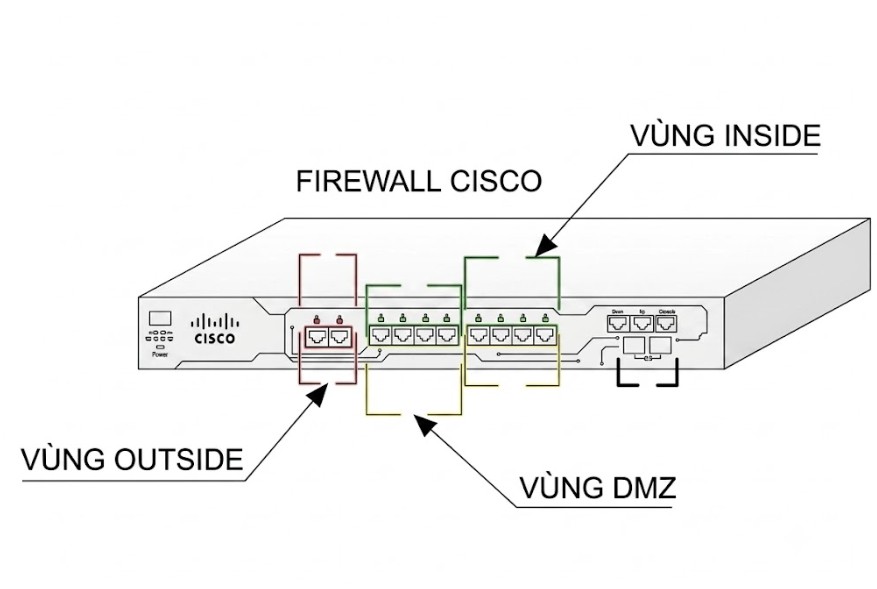
Các câu lệnh chính:
Chuyển sang chế độ cấu hình:
FdcFwCisco> Enable
FdcFwCisco# configure terminal
Hoặc viết tắt là: conf t
Chọn interface để cấu hình:
FdcFwCisco(config)# interface <tên_interface>
FdcFwCisco(config)# interface GigabitEthernet0/0
Gán Security Level cho interface:
FdcFwCisco(config-if)# security-level <mức_độ>
Gán mức độ bảo mật 100 cho interface bên trong (inside):
FdcFwCisco(config-if)# security-level 100
Gán mức độ bảo mật 0 cho interface bên ngoài (outside):
FdcFwCisco(config-if)# security-level 0
Gán mức độ bảo mật 50 cho interface DMZ:
FdcFwCisco(config-if)# security-level 50
Gán tên cho interface (tùy chọn nhưng nên thực hiện để dễ quản lý):
FdcFwCisco(config-if)# nameif <tên_giao_diện>
FdcFwCisco(config-if)# nameif inside
FdcFwCisco(config-if)# nameif outside
FdcFwCisco(config-if)# nameif dmz
Gán địa chỉ IP và subnet mask cho interface:
FdcFwCisco(config-if)# ip address <địa_chỉ_ip> <subnet_mask>
FdcFwCisco(config-if)# ip address 192.168.1.1 255.255.255.0
Bật interface:
FdcFwCisco(config-if)# no shutdown
Lưu cấu hình:
FdcFwCisco(config)# write memory
Hoặc viết tắt là wr mem hoặc copy running-config startup-config
Ví dụ cấu hình 3 interface với các Security Levels khác nhau:
FdcFwCisco# configure terminal
FdcFwCisco(config)# interface GigabitEthernet0/0
FdcFwCisco(config-if)# nameif outside
FdcFwCisco(config-if)# security-level 0
FdcFwCisco(config-if)# ip address 203.0.113.2 255.255.255.252
FdcFwCisco(config-if)# no shutdown
FdcFwCisco(config)# interface GigabitEthernet0/1
FdcFwCisco(config-if)# nameif inside
FdcFwCisco(config-if)# security-level 100
FdcFwCisco(config-if)# ip address 192.168.1.1 255.255.255.0
FdcFwCisco(config-if)# no shutdown
FdcFwCisco(config)# interface GigabitEthernet0/2
FdcFwCisco(config-if)# nameif dmz
FdcFwCisco(config-if)# security-level 50
FdcFwCisco(config-if)# ip address 10.0.1.1 255.255.255.0
FdcFwCisco(config-if)# no shutdown
FdcFwCisco(config)# exit
FdcFwCisco# write memory
Lưu ý quan trọng trên Cisco ASA:
Theo mặc định, lưu lượng truy cập được phép đi từ interface có Security Level cao hơn đến interface có Security Level thấp hơn.
Lưu lượng truy cập từ interface có Security Level thấp hơn đến interface có Security Level cao hơn bị chặn theo mặc định và cần được cho phép thông qua Access Control Lists (ACLs).
Lưu lượng truy cập giữa các interface có cùng Security Level bị chặn theo mặc định (intra-interface traffic).
III. CÁCH CẤU HÌNH ĐỂ LƯU LƯỢNG GIỮA INTERFACE CÙNG CẤP ĐỘ SECURITY LEVEL CÓ THỂ CHUYỂN TIẾP DỮ LIỆU QUA LẠI
Để cấu hình lưu lượng giữa các cổng (interfaces) có cùng một Security Level trên Firewall Cisco ASA, bạn cần thay đổi hành vi mặc định. Theo mặc định, lưu lượng giữa các interface có cùng Security Level bị chặn (intra-interface traffic). Để cho phép lưu lượng này, bạn cần sử dụng lệnh
ciscoasa(config)# same-security-traffic permit intra-interface.
Dưới đây là các bước và câu lệnh chi tiết:
Bước 1: Truy cập chế độ cấu hình:
ciscoasa> Enable
ciscoasa#configure terminal
Hoặc viết tắt là conf t
Bước 2: Bật tính năng cho phép lưu lượng giữa các interface có cùng Security Level:
Sử dụng lệnh same-security-traffic permit intra-interface ở chế độ cấu hình toàn cục (global configuration mode).
FdcFwCisco(config)# same-security-traffic permit intra-interface
Giải thích lệnh:
same-security-traffic: Đây là lệnh cấu hình liên quan đến lưu lượng giữa các interface có cùng mức độ bảo mật.
permit: Tùy chọn này cho phép lưu lượng.
intra-interface: Tùy chọn này chỉ định rằng bạn muốn cho phép lưu lượng đi vào và ra khỏi cùng một interface (ví dụ: lưu lượng từ một VLAN trên interface này sang một VLAN khác trên cùng interface).
Ví dụ cấu hình:
Giả sử bạn có một Firewall ASA với một interface GigabitEthernet0/0 được cấu hình với Security Level 100. Bạn có ba VLAN (ví dụ: VLAN 20, VLAN 30, và VLAN 40) được cấu hình trên interface này (thông qua subinterfaces hoặc VLAN interfaces). Theo mặc định, các thiết bị trong VLAN 20 sẽ không thể giao tiếp trực tiếp với các thiết bị trong VLAN 30 và VLAN 40 thông qua Firewall. Để cho phép điều này, bạn cần thực hiện lệnh sau:
FdcFwCisco# configure terminal
FdcFwCisco(config)# same-security-traffic permit intra-interface
FdcFwCisco(config)# exit
FdcFwCisco# write memory
Sau khi thực hiện lệnh này, Firewall ASA sẽ cho phép lưu lượng đi qua giữa các subinterface (hoặc VLAN interfaces) được gán cho cùng một interface vật lý và có cùng Security Level.
Lưu ý quan trọng:
Lệnh (ciscoasa(config)# same-security-traffic permit intra-interface) cho phép lưu lượng giữa các interface vật lý khác nhau nhưng có cùng Security Level. Ví dụ: nếu bạn có GigabitEthernet0/0 (Level 100) và GigabitEthernet0/1 (Level 100), lệnh này sẽ cho phép lưu lượng giữa chúng.
Nếu bạn muốn cho phép lưu lượng đi vào và ra khỏi cùng một interface (ví dụ: lưu lượng loopback hoặc lưu lượng được định tuyến trở lại cùng một interface), bạn cần sử dụng lệnh (ciscoasa(config)# same-security-traffic permit inter-interface)
Bước 3 (tùy chọn): Cho phép lưu lượng vào và ra khỏi cùng một interface:
Nếu bạn có các tình huống mà lưu lượng cần phải đi vào và ra khỏi cùng một interface (ví dụ: cho các mục đích kiểm tra hoặc các cấu hình đặc biệt), bạn có thể sử dụng lệnh sau:
FdcFwCisco# configure terminal
FdcFwCisco(config)# same-security-traffic permit inter-interface
FdcFwCisco(config)# exit
FdcFwCisco# write memory
Giải thích lệnh:
inter-interface: Tùy chọn này chỉ định rằng bạn muốn cho phép lưu lượng đi vào và ra khỏi cùng một interface.
Tóm tắt các lệnh:
Cho phép lưu lượng giữa các interface khác nhau có cùng Security Level:
FdcFwCisco# configure terminal
FdcFwCisco(config)# same-security-traffic permit intra-interface
FdcFwCisco(config)# exit
FdcFwCisco# write memory
Cho phép lưu lượng vào và ra khỏi cùng một interface (loopback traffic):
FdcFwCisco# configure terminal
FdcFwCisco(config)# same-security-traffic permit inter-interface
FdcFwCisco(config)# exit
FdcFwCisco# write memory
Hãy nhớ lưu cấu hình sau khi thực hiện các thay đổi bằng lệnh write memory.
Việc cho phép lưu lượng giữa các interface có cùng Security Level có thể làm giảm mức độ bảo mật của mạng, vì vậy hãy cân nhắc kỹ lưỡng các yêu cầu và chỉ bật tính năng này khi thực sự cần thiết. Đảm bảo rằng bạn có các biện pháp kiểm soát truy cập khác (ví dụ: ACLs) để hạn chế lưu lượng không mong muốn.


