CẤU HÌNH GIAO DIỆN TRÊN INTERFACE & GIAO DIỆN CON TRÊN INTERFACE
3 - CẤU HÌNH GIAO DIỆN TRÊN INTERFACE & GIAO DIỆN CON TRÊN INTERFACE (SUB-COMMANDS)
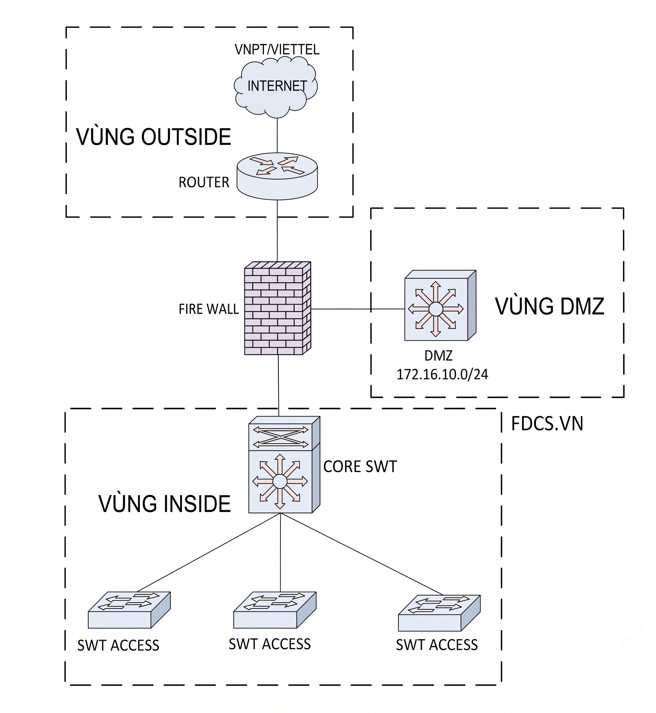
I. ĐỊNH NGHĨA VÀ ỨNG DỤNG GIAO DIỆN CON TRÊN INTERFAC(SUB-CONMANDS)
Trong cấu hình Firewall Cisco (đặc biệt là dòng Cisco ASA và Cisco Firepower/FTD chạy ASA code), khái niệm "giao diện con" thường được hiểu theo hai ngữ cảnh kỹ thuật: Sub-interface (Giao diện phụ) và các Sub-commands (Lệnh con) nằm trong chế độ cấu hình Interface.
Dưới đây là định nghĩa chi tiết và ứng dụng thực tế của từng khái niệm để bạn dễ dàng phân biệt và áp dụng.
1. Định nghĩa Sub-interface (Giao diện phụ)
Sub-interface là các giao diện ảo được chia nhỏ từ một giao diện vật lý duy nhất (Physical Interface). Mỗi sub-interface hoạt động như một cổng độc lập, có cấu hình IP riêng, Security Level riêng và được định danh bằng một cổng vật lý kèm theo dấu chấm và số ID (Ví dụ: Ethernet0/1.10, GigabitEthernet0/0.20).
Để Firewall phân biệt được lưu lượng traffic thuộc về sub-interface nào, nó bắt buộc phải sử dụng giao thức đóng gói 802.1Q (VLAN Tagging).
Ứng dụng thực tế:
Tiết kiệm cổng vật lý (Router-on-a-stick/Firewall-on-a-stick): Khi Firewall có số lượng cổng vật lý hạn chế nhưng bạn cần quản lý, chia tách và lọc traffic cho rất nhiều mạng VLAN khác nhau (VLAN Kế toán, VLAN Nhân sự, VLAN Khách...).
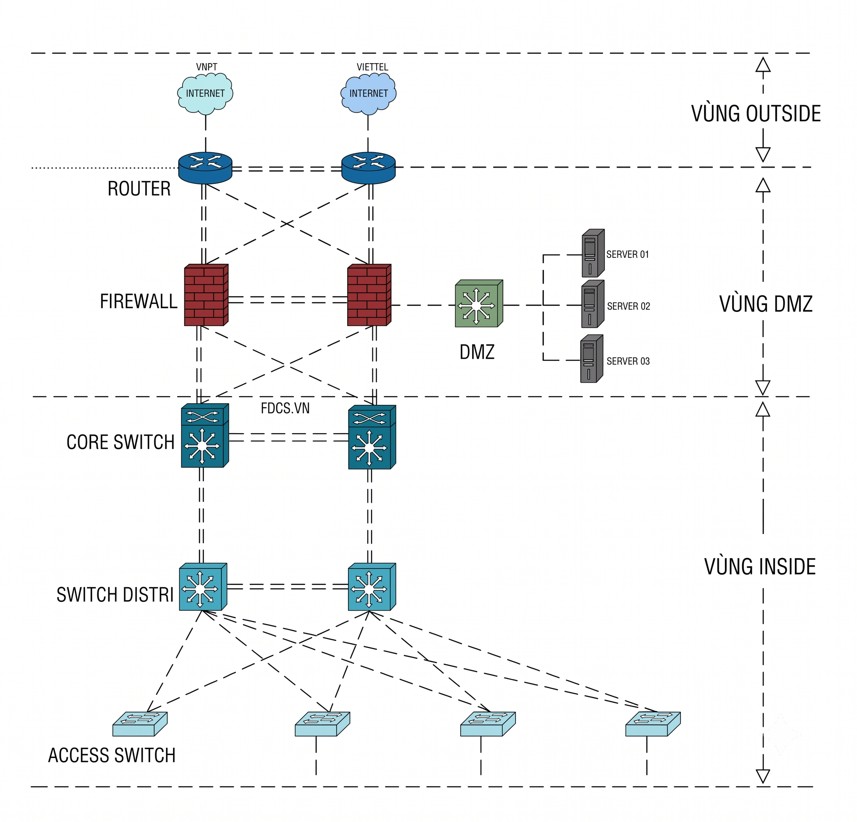
Phân chia vùng bảo mật (Security Zones): Trên Cisco ASA, mỗi sub-interface có thể được đặt một tên (nameif) và một cấp độ bảo mật (security-level) riêng biệt. Nhờ đó, bạn có thể thiết lập các chính sách Access Control List (ACL) nghiêm ngặt giữa các VLAN với nhau ngay trên một đường cáp vật lý trunking nối từ Switch lên Firewall.
2. Định nghĩa Sub-commands (Các lệnh con trong Interface)
Khi bạn truy cập vào chế độ cấu hình của một interface (hoặc sub-interface) bằng lệnh interface <tên_cổng>, dấu nhắc lệnh sẽ chuyển sang dạng ciscoasa(config-if)#.
Các lệnh bạn gõ tại đây chính là Sub-commands (Lệnh con). Chúng là các tập lệnh đặc thù dùng để định nghĩa thuộc tính vật lý, logic và các tính năng bảo mật riêng cho giao diện đó.
Các Sub-commands phổ biến và Ứng dụng:
Lệnh con (Sub-command) | Ý nghĩa và Ứng dụng thực tế |
Nameif <tên> | Ứng dụng tối quan trọng trên Cisco Firewall. Dùng để đặt tên chức năng cho cổng (ví dụ: inside, outside, dmz). Cisco ASA dựa vào tên này để áp các chính sách cấu hình như NAT, ACL thay vì dùng số cổng vật lý. |
Security-level <0-100> | Định nghĩa độ tin cậy của vùng mạng mạng đó (Mặc định inside là 100 - tin cậy nhất, outside là 0 - ít tin cậy nhất). Ứng dụng: Firewall mặc định cho phép traffic đi từ vùng có security-level cao sang vùng thấp hơn, và chặn chiều ngược lại nếu không có ACL. |
Ip address <ip_address> <subnet_mask> | Cấp địa chỉ IP cho giao diện để làm Default Gateway cho lớp mạng bên trong, hoặc nhận IP tĩnh/động từ nhà mạng (ISP). |
Vlan <vlan_id> | Lệnh con bắt buộc khi cấu hình trên Sub-interface. Nó dùng để chỉ định sub-interface này sẽ đón và xử lý các gói tin được tag VLAN ID tương ứng từ Switch gửi lên. |
Shutdown/No shutdown | Tắt hoặc bật giao diện. Thường dùng trong quản trị hoặc cô lập nhanh một vùng mạng khi xảy ra sự cố bảo mật (như bị tấn công DDoS hoặc nhiễm mã độc lan truyền). |
Speed/Duplex | Cấu hình tốc độ và chế độ truyền dẫn (Full/Half). Ứng dụng: Ép cấu hình cố định khi kết nối với các thiết bị cũ của đối tác hoặc ISP không tự động bắt tay (Auto-negotiation) được tín hiệu. |
II. CÁC BƯỚC CẤU HÌNH GIAO DIỆN CON TRÊN INTERFAC(SUB-CONMANDS)
2.1 PHÂN LOẠI CÁC LOẠI INTERFACE TRÊN THIẾT BỊ:
Để cấu hình được interface trên thiết bị Cisco (Router, Core switch, Firewall ASA) chúng ta cần phải truy cập chế độ cấu hình Interface và một số lệnh con chi tiết thường được sử dụng, lưu ý các lệnh cụ thể có thể khác nhau tùy thuộc vào loại interface (ví dụ: Ethernet, Serial, VLAN), loại thiết bị Cisco (ví dụ: Router, Core switch, Firewall ASA) và phiên bản IOS/firmware.
Chọn Interface để cấu hình: Từ chế độ cấu hình toàn cục FdcFwCisco(Config)#, chúng ta sẽ chọn sử dụng lệnh interface theo tên của các interfac tùy thuộc vào từng thiết bị, dưới đây là một số interface phổ biến.
Đối với interface Ethernet (ví dụ: GigabitEthernet0/0):
FdcFwCisco(Config)# interface GigabitEthernet0/0
FdcFwCisco(Config-if)#
Đối với interface FastEthernet (ví dụ: FastEthernet0/1):
FdcFwCisco(Config)# interface FastEthernet0/1
FdcFwCisco(Config-if)#
Đối với interface Serial (ví dụ: Serial0/0/0):
FdcFwCisco(Config)# interface Serial0/0/0
FdcFwCisco(Config-if)#
Đối với VLAN interface (ví dụ: VLAN 10):
FdcFwCisco(Config)# interface VLAN 10
FdcFwCisco(Config-if)#
Đối với Port-channel interface (ví dụ: Port-channel 1):
FdcFwCisco(Config)# interface Port-channel 1
FdcFwCisco(Config-if)#
Sau khi nhập lệnh interface, bạn sẽ chuyển vào chế độ cấu hình interface (Interface Configuration mode, dấu nhắc thường là FdcFwCisco(config-if)#
2.2 CÁCH CẤU HÌNH CHIA INTERFACE VẬT LÝ THÀNH CÁC SUB INTERFACE(INTERFACE ẢO) TRÊN THIẾT BỊ
Câu lệnh chia Interface Vật lý thành các interface ảo được thực hiện theo các bước để cấu hình nameif cho một Interface:
Truy cập chế độ cấu hình toàn cục (Global Configuration mode): Từ chế độ đặc quyền, nhập lệnh:
FdcFwCisco> Enable
FdcFwCisco# configure terminal
FdcFwCisco(config)#
Dấu nhắc sẽ là (config)#.
Chọn Interface để cấu hình: Sử dụng lệnh interface theo sau là tên của interface vật lý hoặc ảo bạn muốn cấu hình. Ví dụ:
Đối với interface vật lý GigabitEthernet0/0: (Interface vật lý của thiết bị)
FdcFwCisco(config)# interface GigabitEthernet0/0
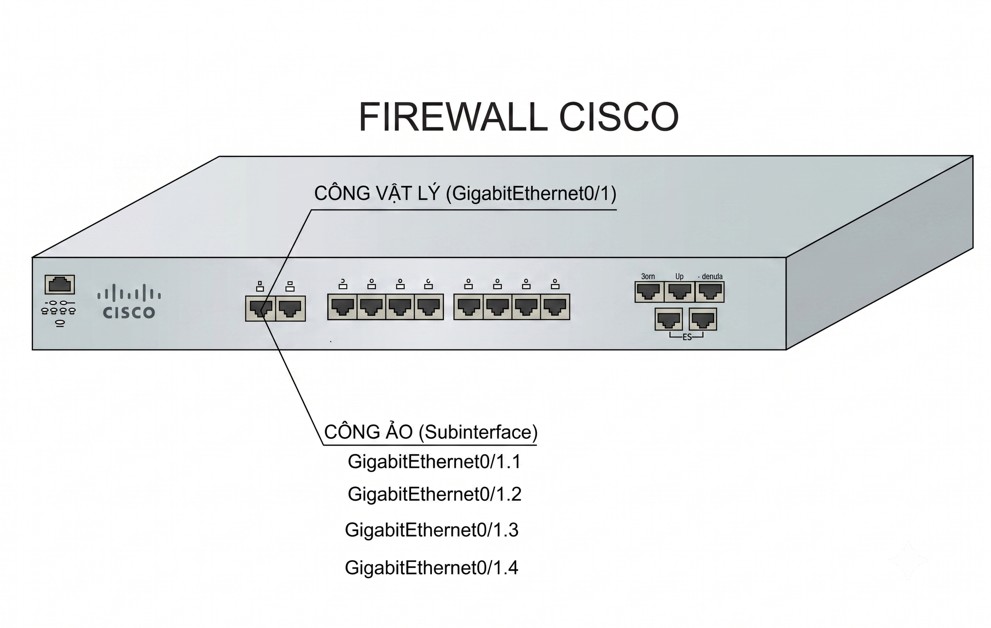
Đối với subinterface GigabitEthernet0/1 (Một interface vật lý chia thành nhiều Interface ảo)
FdcFwCisco(config)# interface GigabitEthernet0/1.1
FdcFwCisco(config)# interface GigabitEthernet0/1.2
FdcFwCisco(config)# interface GigabitEthernet0/1.3
FdcFwCisco(config)# interface GigabitEthernet0/1.4
Dấu nhắc sẽ chuyển sang chế độ cấu hình interface: (config-if)#.
[Trong ví dụ trên, chúng ta có một giao diện vật lý (GE0/1) được chia thành hai giao diện con (GE0 / 1.1, GE0/1.2, GE0/1.3, GE0/1.4) thuộc VLAN khác nhau với các IP và mức độ bảo mật khác nhau]
Ý nghĩa của câu lệnh
Interface gigabitethernet 0/1: Chọn cổng vật lý GigabitEthernet 0/1 giao diện vật lý
((0/1.2 hoặc 0/1.3 hoặc 0/1.4)) Đây là tạo interface con hay interfac ảo (Subinterface) số 2, 3, 4 trên cổng vật lý GigabitEthernet 0/1.
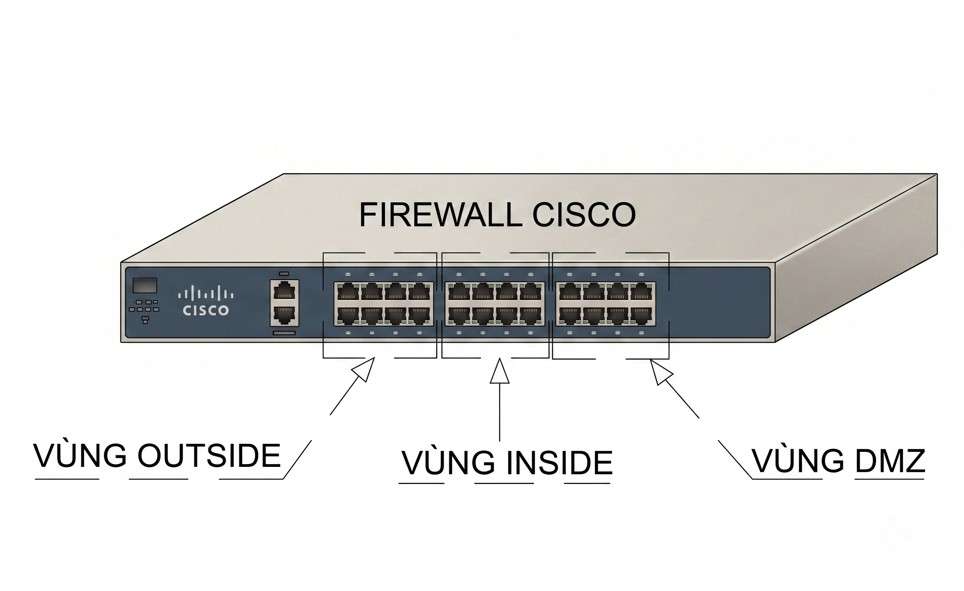
Việc chia subinterface này thường được dùng khi bạn muốn triển khai Router-on-a-stick hoặc chia Firewall thành nhiều vùng bảo mật khác nhau (DMZ, Inside, Outside...) đi qua cùng một cổng vật lý, kết nối với một Switch trunking.
Sử dụng lệnh nameif để gán tên logic: Trong chế độ cấu hình interface, sử dụng lệnh nameif theo sau là tên logic bạn muốn gán và một mức độ bảo mật (security level) cho interface đó. Cú pháp là:
FdcFwCisco(config-if)# nameif <tên-logic> security-level <mức-độ-bảo-mật>
<tên-logic>: Đây là tên bạn muốn gán cho interface. Tên này thường mang tính mô tả, ví dụ: outside, inside, dmz, mgmt. Tên này sẽ được sử dụng để tham chiếu đến interface trong các cấu hình khác.
security-level <mức-độ-bảo-mật>: Đây là một giá trị số từ 0 đến 100, biểu thị mức độ tin cậy của mạng được kết nối với interface này.
0: Mức độ tin cậy thấp nhất (thường dành cho internet hoặc các mạng không tin cậy).
100: Mức độ tin cậy cao nhất (thường dành cho mạng nội bộ).
Các giá trị trung gian có thể được sử dụng cho các mạng DMZ hoặc các mạng có mức độ tin cậy trung bình.
VÙNG OUTSIDE
Gán tên outside và mức độ bảo mật 0 cho interface GigabitEthernet0/0:
FdcFwCisco(config-if)# nameif outside security-level 0
VÙNG INSIDE
Gán tên inside và mức độ bảo mật 100 cho interface GigabitEthernet0/1.1
FdcFwCisco(config-if)# nameif inside1 security-level 100
Gán tên inside và mức độ bảo mật 90 cho interface GigabitEthernet0/1.2
FdcFwCisco(config-if)# nameif inside2 security-level 90
Gán tên inside và mức độ bảo mật 80 cho interface GigabitEthernet0/1.3
FdcFwCisco(config-if)# nameif inside3 security-level 80
VÙNG DMZ
Gán tên dmz và mức độ bảo mật 50 cho subinterface GigabitEthernet0/1.4
FdcFwCisco(config-if)# nameif dmz security-level 50
Cấu hình địa chỉ IP: Sau khi gán tên logic và mức độ bảo mật, bạn thường sẽ cấu hình địa chỉ IP cho interface:
FdcFwCisco(config-if)# ip address <địa-chỉ-ip> <subnet-mask>
VÙNG OUTSIDE
FdcFwCisco(config-if)# ip address 203.0.113.5 255.255.255.0
VÙNG INSIDE
FdcFwCisco(config-if)# ip address 192.168.10.1 255.255.255.0
FdcFwCisco(config-if)# ip address 192.168.20.1 255.255.255.0
FdcFwCisco(config-if)# ip address 192.168.30.1 255.255.255.0
VÙNG DMZ
FdcFwCisco(config-if)# ip address 172.16.1.1 255.255.255.0
Kích hoạt Interface: Đảm bảo interface được kích hoạt bằng lệnh no shutdown:
FdcFwCisco (config-if)# no shutdown
Thoát khỏi chế độ cấu hình interface và lưu cấu hình: Sử dụng lệnh exit để trở về chế độ cấu hình toàn cục, và sau đó sử dụng write memory hoặc copy running-config startup-config để lưu cấu hình vào bộ nhớ NVRAM.
FdcFwCisco (config-if)# exit
FdcFwCisco# write memory
Hoặc
FdcFwCisco# copy running-config startup-config
Chú ý:
Subinterfaces: Đối với các interface vật lý, bạn có thể tạo các subinterface (interface logic) bằng cách sử dụng dấu chấm và một số VLAN ID (ví dụ: GigabitEthernet0/1.1; GigabitEthernet0/1.2; GigabitEthernet0/1.3). Mỗi subinterface có thể có nameif, mức độ bảo mật và địa chỉ IP riêng, cho phép bạn phân chia lưu lượng mạng dựa vào nhiều VLAN trên một interface vật lý của thiết bị Firewall
2.3 CÁCH CẤU HÌNH SUB INTERFACE(INTERFACE ẢO) TRÊN THIẾT BỊ
Sau khi cấu hình chia 1 interface vật lý thành nhiều các interface ảo như ở hướng dẫn ở trên, chúng ta vào sâu chế độ interface ảo FdcFwCisco(Config-if)# lúc trước chúng đã chia (ví dụ: GigabitEthernet0/1.1; GigabitEthernet0/1.2; GigabitEthernet0/1.3) sau đó chúng ta có thể cấu hình bình thường như Interface vật lý
a. Cấu hình địa chỉ IP và các thông số liên quan:
FdcFwCisco(config-if)# ip address <ip-address> <mask> [secondary]: Gán địa chỉ IP và subnet mask cho interface. Từ khóa secondary được sử dụng để gán địa chỉ IP thứ hai cho interface.
FdcFwCisco(config-if)# ip address 192.168.1.10 255.255.255.0
FdcFwCisco(config-if)# ip address 10.0.0.1 255.255.255.0 secondary
FdcFwCisco(config-if)# no ip address: Xóa cấu hình địa chỉ IP khỏi interface.
FdcFwCisco(config-if)# no ip address
FdcFwCisco(config-if)# ip helper-address <ip-address>: Chỉ định địa chỉ IP của DHCP server hoặc các server hỗ trợ khác (ví dụ: TFTP, DNS) để chuyển tiếp các broadcast từ client trên interface này.
FdcFwCisco(config-if)# ip helper-address 192.168.1.1
FdcFwCisco(config-if)# ip nat {inside | outside}: Chỉ định interface là interface bên trong (private network) hoặc bên ngoài (public network) cho mục đích Network Address Translation (NAT).
FdcFwCisco(config-if)# ip nat inside
FdcFwCisco(config-if)# ip nat outside
FdcFwCisco(config-if)# ip access-group <access-list-name | access-list-number> {in | out}: Áp dụng Access Control List (ACL) cho interface để kiểm soát lưu lượng ra vào.
FdcFwCisco(config-if)# ip access-group TRAFFIC_FILTER in
FdcFwCisco(config-if)# ip access-group 101 out
b. Cấu hình trạng thái và tốc độ/duplex:
shutdown: Vô hiệu hóa (down) interface. Interface sẽ không truyền hoặc nhận lưu lượng.
FdcFwCisco(config-if)# shutdown
no shutdown: Kích hoạt (up) interface.
FdcFwCisco(config-if)# no shutdown
speed {10 | 100 | 1000 | auto}: Cấu hình tốc độ truyền dữ liệu cho interface (đơn vị là Mbps). auto cho phép tự động thương lượng tốc độ. Lệnh này thường áp dụng cho Ethernet interface.
FdcFwCisco(config-if)# speed 100
FdcFwCisco(config-if)# speed auto
duplex {half | full | auto}: Cấu hình chế độ song công (half-duplex hoặc full-duplex) cho interface. auto cho phép tự động thương lượng chế độ song công. Lệnh này thường áp dụng cho Ethernet interface.
FdcFwCisco(config-if)# duplex full
FdcFwCisco(config-if)# duplex auto
c. Cấu hình VLAN (cho switch hoặc router có hỗ trợ VLAN):
FdcSwtCisco(config)#switchport mode {access | trunk}: Cấu hình chế độ hoạt động của port trên switch. access cho một VLAN duy nhất, trunk cho phép mang nhiều VLAN.
FdcSwtCisco(config-if)# switchport mode access
FdcSwtCisco(config-if)# switchport mode trunk
FdcSwtCisco(config)#switchport access vlan <vlan-id>: Chỉ định VLAN mà port ở chế độ access thuộc về.
FdcSwtCisco(config-if)# switchport access vlan 20
FdcSwtCisco(config)#switchport trunk allowed vlan {add | all | except | remove} <vlan-list>: Cấu hình các VLAN được phép truyền qua port ở chế độ trunk.
FdcSwtCisco(config-if)# switchport trunk allowed vlan 10,20,30
FdcSwtCisco(config-if)# switchport trunk allowed vlan add 40
FdcSwtCisco(config-if)# switchport trunk allowed vlan except 1
FdcSwtCisco(config)#switchport trunk native vlan <vlan-id>: Cấu hình native VLAN cho port ở chế độ trunk.
FdcSwtCisco(config-if)# switchport trunk native vlan 99
d. Cấu hình các giao thức định tuyến (trên router):
FdcR1Cisco(config)# ip ospf network {broadcast | non-broadcast | point-to-multipoint | point-to-point}: Cấu hình loại mạng OSPF trên interface.
FdcR1Cisco(config)# ip ospf cost <value>: Cấu hình cost của interface cho giao thức OSPF.
FdcR1Cisco(config)# ip router eigrp <as-number>: Kích hoạt EIGRP trên interface thuộc về autonomous system (AS) cụ thể.
FdcR1Cisco(config)# passive-interface: Ngăn chặn việc gửi và nhận các gói tin routing trên interface (thường dùng cho các interface kết nối đến mạng LAN).
e. Cấu hình các giao thức khác:
FdcR1Cisco(config)# encapsulation {dot1q <vlan-id> | ppp | hdlc | frame-relay}: Cấu hình phương thức đóng gói cho interface (ví dụ: cho subinterface hoặc WAN interface).
FdcR1Cisco(config)# ppp authentication {chap | pap}: Cấu hình phương thức xác thực PPP.
FdcR1Cisco(config)# frame-relay interface-dlci <dlci-number>: Gán DLCI (Data-Link Connection Identifier) cho subinterface Frame Relay.
f. Mô tả và các tùy chọn khác:
FdcR1Cisco(config)# description <text>: Thêm mô tả cho interface, giúp dễ dàng quản lý và theo dõi.
(config-if)# description Kết nối đến Server chính
FdcR1Cisco(config)# mtu <bytes>: Cấu hình Maximum Transmission Unit (MTU) cho interface.
FdcR1Cisco(config)# mac-address <mac-address>: Gán địa chỉ MAC tĩnh cho interface (thường không khuyến khích trừ các trường hợp đặc biệt).
Lưu ý quan trọng:
Để xem cấu hình hiện tại của một interface, bạn có thể sử dụng lệnh show running-config interface <interface-name> hoặc show interface <interface-name> ở chế độ đặc quyền (#).
Các lệnh có thể có thêm các tùy chọn và tham số khác. Bạn có thể sử dụng dấu ? sau một lệnh để xem cú pháp đầy đủ và các tùy chọn có sẵn. Ví dụ: ip address ?.
Luôn lưu cấu hình sau khi thực hiện các thay đổi bằng lệnh write memory hoặc copy running-config startup-config ở chế độ đặc quyền.
III. TÓM TẮT CÂU LỆNH CHIA SUB INTERFAC TRONG FIREWALL CISCO
FdcFwCisco# configure terminal
FdcFwCisco(config)# interface GigabitEthernet0/0
FdcFwCisco(config-if)# nameif outside security-level 0
FdcFwCisco(config-if)# ip address 203.0.113.5 255.255.255.0
FdcFwCisco(config-if)# no shutdown
FdcFwCisco(config-if)# exit
FdcFwCisco(config)# interface Gigabitethernet 0/1.1
FdcFwCisco(config-subif)# vlan 10
FdcFwCisco(config-subif)# nameif inside1
FdcFwCisco(config-subif)# security-level 100
FdcFwCisco(config-subif)# ip address 192.168.10.1 255.255.255.0
FdcFwCisco(config)# interface Gigabitethernet 0/1.2
FdcFwCisco(config-subif)# vlan 20
FdcFwCisco(config-subif)# nameif inside2
FdcFwCisco(config-subif)# security-level 90
FdcFwCisco(config-subif)# ip address 192.168.20.1 255.255.255.0
FdcFwCisco(config)# interface Gigabitethernet 0/1.3
FdcFwCisco(config-subif)# vlan 30
FdcFwCisco(config-subif)# nameif inside3
FdcFwCisco(config-subif)# security-level 80
FdcFwCisco(config-subif)# ip address 192.168.30.1 255.255.255.0
FdcFwCisco(config)# interface Gigabitethernet 0/1.4
FdcFwCisco(config-subif)# vlan 40
FdcFwCisco(config-subif)# nameif DMZ
FdcFwCisco(config-subif)# security-level 50
FdcFwCisco(config-subif)# ip address 172.16.1.1 255.255.255.0
[Trong ví dụ trên, chúng ta có một giao diện vật lý (GE0/1) được chia thành hai giao diện con (GE0 / 1.1, GE0/1.2, GE0/1.3, GE0/1.4) thuộc VLAN khác nhau với các IP và mức độ bảo mật khác nhau]
Ý nghĩa của câu lệnh
interface gigabitethernet 0/1: Chọn cổng vật lý GigabitEthernet 0/1.
.2: Tạo một giao diện phụ (Subinterface) số 2 trên cổng vật lý đó.
Việc chia subinterface này thường được dùng khi bạn muốn triển khai Router-on-a-stick hoặc chia Firewall thành nhiều vùng bảo mật khác nhau (DMZ, Inside, Outside...) đi qua cùng một cổng vật lý, kết nối với một Switch trunking.


