CẤU HÌNH SECURITY VÀ MANAGEMET TRONG THIẾT BỊ SWITCH CISCO
1- CÁC BƯỚC CẤU HÌNH SECURITY VÀ MANAGEMET TRONG THIẾT BỊ SWITCH CISCO
CÁC BƯỚC CẤU HÌNH SECURITY VÀ MANAGEMET TRONG THIẾT BỊ SWITCH CISCO
I. VÌ SAO PHẢI QUẢN LÝ VÀ BẢO MẬT THIẾT BỊ
Quản lý và bảo mật hệ thống Mạng và thiết bị Mạng là trụ cột cốt lõi giúp các thiết bị Cisco (Switch, Router, Firewall) vận hành ổn định, an toàn và giảm thiểu rủi ro trước các cuộc tấn công mạng, chúng tôi giới thiệu và tổng hợp các tính năng quản lý và bảo mật quan trọng nhất được tích hợp trên hệ sinh thái thiết bị Cisco.
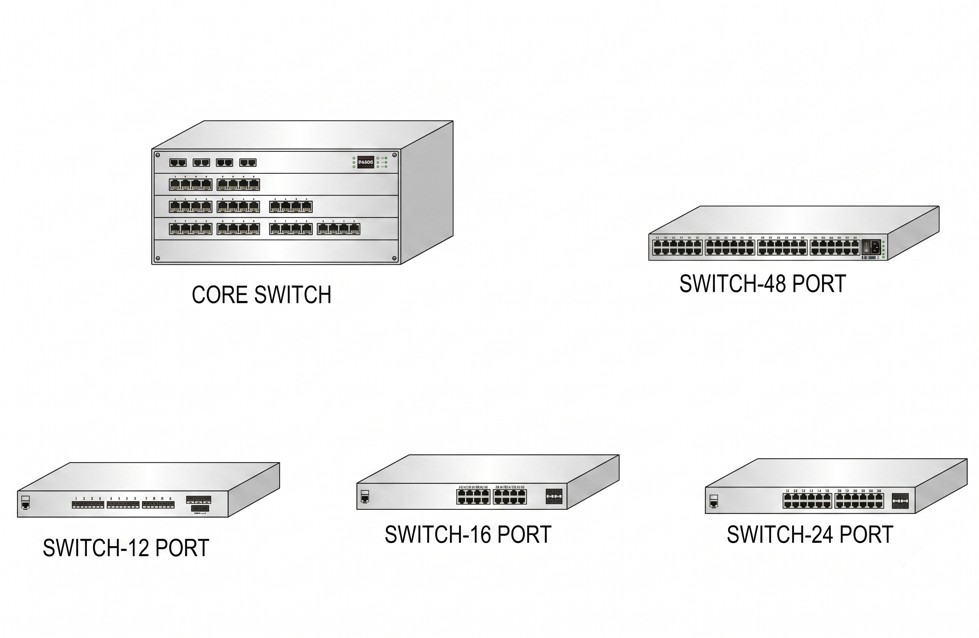
(Các Port của Switch trên thị trường)
1. Các tính năng Quản lý (Management Features)
Các tính năng này giúp kỹ sư hệ thống cấu hình, giám sát, khắc phục sự cố và tự động hóa vận hành thiết bị một cách hiệu quả.
Quản lý truy cập và cấu hình
CLI (Command Line Interface): Giao diện dòng lệnh truyền thống nhưng mạnh mẽ, cho phép cấu hình chi tiết thông qua các giao thức bảo mật như SSH (thay thế cho Telnet lỗi thời).
Web UI/Cisco DNA Center/Catalyst Center: Giao diện đồ họa (GUI) trực quan và các nền tảng quản lý tập trung, giúp quản lý hàng trăm thiết bị cùng lúc, tự động hóa việc triển khai (Zero-Touch Provisioning) và cập nhật OS.
Giám sát và Phân tích (Monitoring & Analytics)
SNMP (Simple Network Management Protocol): Giao thức giám sát tài nguyên thiết bị (CPU, RAM, trạng thái cổng) bằng các phần mềm bên thứ ba. Cisco khuyến nghị dùng SNMPv3 vì có hỗ trợ mã hóa và xác thực.
Syslog: Thu thập và gửi nhật ký hoạt động (logs) của thiết bị về máy chủ tập trung để phân tích và cảnh báo khi có sự cố.
NetFlow/Flexible NetFlow: Tính năng độc quyền (đã thành tiêu chuẩn ngành) giúp phân tích chi tiết lưu lượng mạng (IP nguồn/đích, ứng dụng nào đang chiếm băng thông) nhằm tối ưu hóa đường truyền và phát hiện bất thường.
Cisco IP SLA: Đo lường hiệu suất mạng liên tục (độ trễ - latency, độ mất gói - packet loss, jitter) để đảm bảo chất lượng cho các dịch vụ nhạy cảm như Voice hoặc Video.
2. Các tính năng Bảo mật (Security Features)
Các loại thiết bị Cisco cung cấp bộ tính năng bảo mật chiều sâu (Defense-in-Depth) từ lớp truy cập (Access) cho đến lõi (Core) của thiết bị.
Xác thực và Phân quyền (AAA)
AAA (Authentication, Authorization, Accounting):
Authentication: Xác thực danh tính người đăng nhập.
Authorization: Phân quyền (privilege 1, IT Senior được sửa đổi - privilege 15).
Accounting: Ghi lại nhật ký ai đã gõ lệnh gì trên thiết bị.
TACACS+ và RADIUS: Các giao thức kết nối thiết bị Cisco với máy chủ xác thực tập trung (như Cisco ISE - Identity Services Engine). Trong đó, TACACS+ mã hóa toàn bộ gói tin và tách biệt hoàn toàn giữa Authentication và Authorization, rất tối ưu cho quản trị thiết bị.
Bảo mật lớp ứng dụng và kiểm soát lưu lượng
ACL (Access Control List): Bộ lọc lưu lượng dựa trên IP, Protocol, Port. Gồm Standard ACL, Extended ACL, và Named ACL, đóng vai trò như một bức tường lửa cơ bản trên Router/Switch.
Control Plane Policing (CoPP): Tính năng bảo vệ "vùng não" (CPU/RAM) của thiết bị Cisco. CoPP giới hạn lưu lượng traffic hướng trực tiếp đến CPU (như ping, routing protocol), ngăn chặn các cuộc tấn công từ chối dịch vụ (DoS/DDoS) làm treo thiết bị.
Bảo mật lớp tầng 2 (Layer 2/Switch Security)
Đây là các tính năng cực kỳ quan trọng để chống lại các cuộc tấn công nội bộ (Internal Attacks):
Port Security: Giới hạn số lượng địa chỉ MAC được phép kết nối vào một cổng Switch. Nếu có thiết bị lạ cắm vào, cổng sẽ tự động khóa (shutdown).
DHCP Snooping: Ngăn chặn kẻ tấn công cắm Router/Server DHCP giả mạo vào mạng để cấp IP sai hướng, đồng thời xây dựng bảng cơ sở dữ liệu MAC-IP hợp lệ.
Dynamic ARP Inspection (DAI): Sử dụng bảng dữ liệu của DHCP Snooping để chặn các cuộc tấn công ARP Spoofing / Man-in-the-Middle (kẻ gian mạo danh Gateway để chặn bắt lưu lượng).
IP Source Guard: Ngăn chặn việc giả mạo địa chỉ IP (IP Spoofing) ở các cổng access.
802.1X (Dot1x): Chuẩn bảo mật yêu cầu bất kỳ thiết bị nào (PC, Laptop, IP Phone) khi cắm dây vào Switch hoặc kết nối Wi-Fi đều phải nhập User/Password hoặc có Certificate hợp lệ thì mới được cấp quyền vào mạng.
II. CÁC BƯỚC CẤU HÌNH QUẢN LÝ VÀ BẢO MẬT THIẾT BỊ CISCO
Mục tiêu của cấu hình quản lý là cho phép bạn giám sát, cấu hình và bảo trì switch một cách hiệu quả.
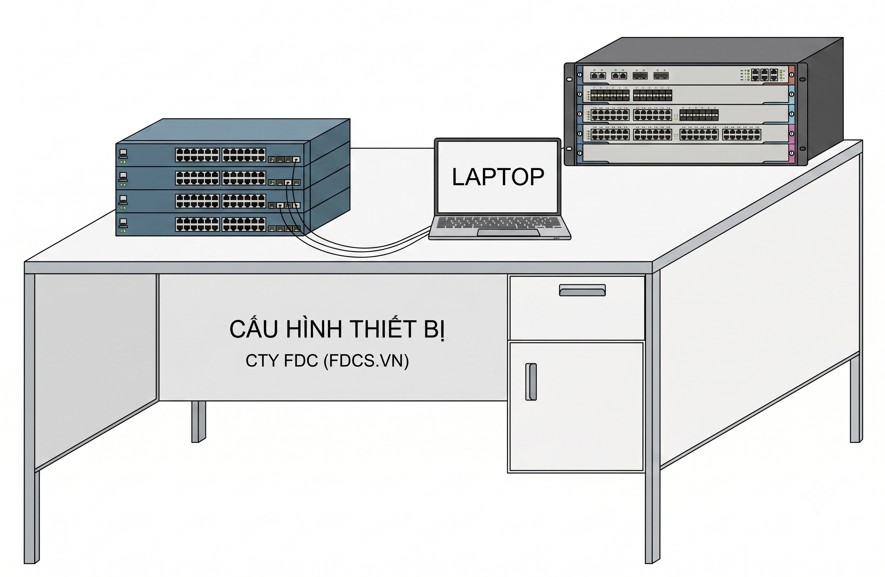
1. Địa chỉ IP và Default Gateway:
Cách thức gán địa chỉ IP cho switch để có thể quản trị thiết bị từ xa, Chúng ta nên gán IP cho một VLAN giao diện (SVI - Switch Virtual Interface).
FdcSwtcisco(config)#interface vlan 20
FdcSwtcisco(config-if)#ip address 192.168.40.2 255.255.255.0
FdcSwtcisco(config-if)#no shutdown
FdcSwtcisco(config)#ip default-gateway 192.168.40.1
2. Hostname:
Đặt tên duy nhất cho switch để dễ dàng nhận diện.
FdcSwtcisco(config)#hostname FdcSwtcisco
3. DNS (Domain Name System):
Cấu hình DNS server để switch có thể phân giải tên miền trên hệ thống Mạng
FdcSwtcisco(config)#ip name-server 8.8.8.8
4. NTP (Network Time Protocol):
Đồng bộ thời gian cho switch với NTP server để đảm bảo tính nhất quán của log và các sự kiện.
FdcSwtcisco(config)#ntp server <ip_address>
FdcSwtcisco(config)#clock timezone <timezone_name> <offset_hours>
FdcSwtcisco(config)#clock summer-time <zone_name> recurring
5. Logging (Ghi nhật ký):
Cấu hình logging để ghi lại các sự kiện quan trọng trên switch.
A. Logging console: Hiển thị log trên cổng console.
FdcSwtcisco(config)#logging console informational
B. Logging buffer: Lưu log vào bộ nhớ đệm của switch.
FdcSwtcisco(config)#logging buffered informational
C. Logging syslog: Gửi log đến một syslog server tập trung.
FdcSwtcisco(config)#logging <syslog_server_ip>
FdcSwtcisco(config)#logging trap informational
6. SNMP (Simple Network Management Protocol):
Cho phép các hệ thống quản lý mạng (NMS) giám sát và quản lý switch.
A. Cấu hình community string (cho SNMPv2c):
FdcSwtcisco (config)#snmp-server community <community_string> ro (Chỉ đọc)
FdcSwtcisco(config)#snmp-server community <community_string> rw ((Đọc và ghi cẩn trọng khi sử dụng)
B. Cấu hình SNMPv3 (bảo mật hơn): Yêu cầu cấu hình user, group và view.
FdcSwtcisco(config)#snmp-server user <username> <groupname> [auth {md5 | sha} <auth_password>] [priv {des | aes} <priv_password>]
FdcSwtcisco(config)#snmp-server group <groupname> v3 {auth | no-auth | priv} [read <viewname>] [write <viewname>] [notify <viewname>] [access <aclname>]
FdcSwtcisco(config)#snmp-server view <viewname> <mib_oid> included | excluded
FdcSwtcisco(config)#snmp-server enable traps
7. CDP/LLDP (Cisco Discovery Protocol/Link Layer Discovery Protocol):
Cho phép thiết bị switch cisco có thể khám phá các thiết bị Cisco/chuẩn IEEE 802.1ab ở trong một hệ thống mạng và vùng lân cận, Chúng ta có thể tắt trên các cổng không cần thiết vì lý do bảo mật.
FdcSwtcisco(config)# no cdp run (Tắt CDP toàn cục)
FdcSwtcisco(config)# interface <type number>
FdcSwtcisco(config-if)# no cdp enable (Tắt CDP trên một cổng)
FdcSwtcisco(config)# lldp run (Bật LLDP toàn cục)
FdcSwtcisco(config)# interface <type number>
FdcSwtcisco(config-if)# lldp transmit disable
FdcSwtcisco(config-if)# lldp receive disable
8. Sao lưu và phục hồi cấu hình:
Thường xuyên sao lưu cấu hình của switch để phòng trường hợp lỗi hoặc cần khôi phục.
A. Sao lưu vào TFTP server:
FdcSwtcisco# copy running-config tftp:
Address or name of remote host <tftp_server_ip>
Destination filename [switch-confg] <filename>
B. Phục hồi từ TFTP server:
FdcSwtcisco # copy tftp: running-config
Address or name of remote host<tftp_server_ip>
Source filename <filename>
Destination filename [running-config]?
II. Cấu hình Bảo mật vật lý (Cấu hình bảo mật thiết bị)
Mục tiêu của cấu hình bảo mật là ngăn chặn truy cập trái phép, bảo vệ dữ liệu và đảm bảo tính toàn vẹn của hệ thống mạng, đảm bảo cho hệ thống hoạt động an toàn
2.1 Bảo mật truy cập vật lý (Physical Security):
Vị trí đặt thiết bị: Đặt switch ở nơi an toàn, có khóa và chỉ những người có thẩm quyền mới được phép tiếp cận.
Khóa cổng (Port Security): Giới hạn số lượng địa chỉ MAC được phép kết nối trên một cổng cụ thể. Điều này giúp ngăn chặn các thiết bị lạ cắm vào mạng trái phép.
FdcSwtcisco(config)#interface <type number>
FdcSwtcisco(config-if)#switchport mode access
FdcSwtcisco(config-if)#switchport port-security
FdcSwtcisco(config-if)#switchport port-security maximum <number>
FdcSwtcisco(config-if)#switchport port-security mac-address sticky (Tự động học địa chỉ MAC)
FdcSwtcisco(config-if)#switchport port-security violation {protect | restrict | shutdown}
FdcSwtcisco(config-if)#exit
<type number>: Loại và số hiệu cổng (ví dụ: FastEthernet 0/1, GigabitEthernet 1/0/1).
<number>: Số lượng địa chỉ MAC tối đa được phép trên cổng.
sticky: Địa chỉ MAC của các thiết bị được kết nối lần đầu tiên sẽ tự động được lưu vào cấu hình.
violation: Hành động khi có vi phạm bảo mật:
protect: Gói tin từ địa chỉ MAC không được phép sẽ bị hủy bỏ, nhưng không có thông báo nào được gửi đi.
restrict: Tương tự protect, nhưng có gửi thông báo SNMP và tăng bộ đếm lỗi.
shutdown: Cổng sẽ bị tắt và cần cấu hình lại bằng lệnh no shutdown.
Bảo mật VLAN (VLAN Security): Ngăn chặn các cuộc tấn công liên quan đến VLAN, chẳng hạn như VLAN hopping.
Sử dụng VLAN riêng cho quản lý (Management VLAN): Cô lập lưu lượng quản lý trên một VLAN riêng biệt.
Tắt DTP (Dynamic Trunking Protocol) trên các cổng không phải trunk: Ngăn chặn việc tự động tạo trunk không mong muốn.
FdcSwtcisco(config)#interface <type number>
FdcSwtcisco(config-if)#switchport mode access
FdcSwtcisco(config-if)#switchport nonegotiate
Switch(config-if)#exit
Cấu hình VLAN truy cập tĩnh (Static Access VLAN): Gán VLAN truy cập một cách rõ ràng cho từng cổng.
2. Bảo mật truy cập logic (Logical Security):
2.1 Mật khẩu (Passwords):Bảo vệ quyền truy cập vào thiết bị.
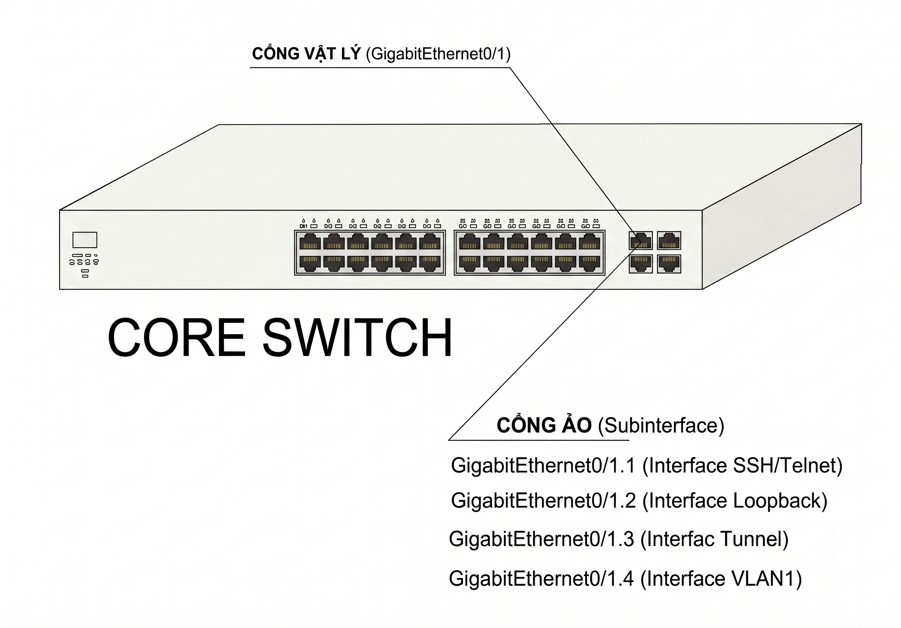
A. Mật khẩu enable: Bảo vệ quyền truy cập vào chế độ cấu hình đặc quyền (privileged EXEC mode).
FdcSwtcisco(config)#enable secret <password> (Mã hóa mật khẩu mạnh hơn)
B. Mật khẩu console: Bảo vệ quyền truy cập vật lý thông qua cổng console.
FdcSwtcisco(config)# line console 0
FdcSwtcisco(config-line)# password <password>
FdcSwtcisco(config-line)# login
FdcSwtcisco(config-line)# exit
C. Mật khẩu VTY (Virtual Terminal): Bảo vệ quyền truy cập từ xa thông qua Telnet hoặc SSH.
FdcSwtcisco(config)# line vty 0 15 (Cho phép tối đa 16 kết nối VTY đồng thời)
FdcSwtcisco(config-line)# password <password>
FdcSwtcisco(config-line)# login
FdcSwtcisco(config-line)# transport input ssh (Chỉ cho phép SSH)
FdcSwtcisco(config-line)# exit
D. SSH (Secure Shell): Sử dụng SSH thay vì Telnet để mã hóa lưu lượng quản lý, tăng cường bảo mật cho các kết nối từ xa.
Cấu hình tên miền (hostname):
FdcSwtcisco(config)#hostname <hostname>
Cấu hình tên miền IP (ip domain-name):
FdcSwtcisco(config)#ip domain-name <domain_name>
Tạo khóa mã hóa (crypto key generate rsa):
FdcSwtcisco(config)#crypto key generate rsa
The name for the keys will be: Switch.yourdomain.com
Choose the size of the key modulus in the range of 360-4096 for your
General Purpose Keys. Choosing a key modulus greater than 512 may take
How many bits in the modulus [512]: 2048 (Nên chọn giá trị từ 1024 trở lên)
Bật SSH trên các dòng VTY: (đã được đề cập ở phần mật khẩu VTY)
2.1 AAA (Authentication, Authorization, and Accounting): Triển khai AAA để quản lý quyền truy cập và theo dõi hoạt động của người dùng. Có thể sử dụng RADIUS hoặc TACACS+ server.
FdcSwtcisco(config)#aaa new-model
FdcSwtcisco(config)#aaa authentication login default group radius local (Thử RADIUS trước, sau đó dùng local)
FdcSwtcisco(config)#aaa authorization exec default group radius local
FdcSwtcisco(config)#radius server <name>
FdcSwtcisco(config-rserver)#address ipv4 <ip_address> auth-port <port> acct-port <port>
FdcSwtcisco(config-rserver)#key <shared_secret>
FdcSwtcisco(config(config-line)#login authentication default
FdcSwtcisco(config-line)#authorization exec default
A. ACL (Access Control Lists): Kiểm soát lưu lượng mạng dựa trên địa chỉ nguồn/đích, cổng, và giao thức.
Standard ACL: Lọc dựa trên địa chỉ nguồn.
FdcSwtcisco(config)#access-list <number> {permit | deny} <source> <wildcard>
FdcSwtcisco(config)#interface <type number>
FdcSwtcisco(config-if)#ip access-group <number> {in | out}
B. Extended ACL: Lọc dựa trên địa chỉ nguồn/đích, cổng, và giao thức.
FdcSwtcisco(config)#access-list <number> {permit | deny} <protocol> <source> <wildcard> <destination> <wildcard> [eq <port>]
FdcSwtcisco(config)#interface <type number>
FdcSwtcisco(config-if)#ip access-group <number> {in | out}
C. DHCP Snooping: Ngăn chặn các máy chủ DHCP giả mạo (rogue DHCP server) cấp phát địa chỉ IP không hợp lệ.
FdcSwtcisco(config)#ip dhcp snooping vlan <vlan_list>
FdcSwtcisco(config)#ip dhcp snooping
FdcSwtcisco(config)#interface <trusted_interface>
FdcSwtcisco(config-if)#ip dhcp snooping trust
FdcSwtcisco(config)#interface <untrusted_interface>
FdcSwtcisco(config-if)#ip dhcp snooping limit rate <rate>
D. Dynamic ARP Inspection (DAI): Ngăn chặn các cuộc tấn công ARP spoofing bằng cách xác thực các gói tin ARP.
FdcSwtcisco(config)#ip arp inspection vlan <vlan_list>
FdcSwtcisco(config)#ip arp inspection validate src-mac ip-address arp-payload
FdcSwtcisco(config)#interface <trusted_interface>
FdcSwtcisco(config-if)#ip arp inspection trust
E. Storm Control: Ngăn chặn lưu lượng broadcast, multicast, và unicast không mong muốn làm nghẽn mạng.
FdcSwtcisco(config)#interface <type number>
FdcSwtcisco(config-if)#storm-control broadcast level <percentage>
FdcSwtcisco(config-if)#storm-control multicast level <percentage>
FdcSwtcisco(config-if)#storm-control unicast level <percentage>
Lưu ý quan trọng:
Thực hiện cấu hình cẩn thận: Các lệnh cấu hình sai có thể gây ra gián đoạn mạng.
Kiểm tra kỹ lưỡng sau khi cấu hình: Đảm bảo các tính năng bảo mật và quản lý hoạt động đúng như mong đợi.
Lưu trữ cấu hình an toàn: Bảo vệ file cấu hình đã sao lưu để tránh bị truy cập trái phép.
Cập nhật phần mềm thường xuyên: Đảm bảo switch đang chạy phiên bản phần mềm mới nhất để vá các lỗ hổng bảo mật đã biết.
Tuân thủ các chính sách bảo mật của tổ chức: Đảm bảo cấu hình switch phù hợp với các quy định và tiêu chuẩn bảo mật của công ty bạn.


