CẤU HÌNH XÁC THỰC AAA TRÊN THIẾT BỊ CISCO
1-CẤU HÌNH XÁC THỰC AAA TRÊN THIẾT BỊ CISCO
I. CÁC LOẠI PHƯƠNG THỨC XÁC THỰC THIẾT BỊ CISCO
1. Phương pháp xác thực cục bộ (Local Authentication):
Username/Password: Đây là phương pháp cơ bản nhất, người dùng được xác thực bằng tên người dùng và mật khẩu được lưu trữ trực tiếp trên thiết bị Cisco (ví dụ: router, switch).
Enable Password/Secret: Xác thực để truy cập vào chế độ đặc quyền (privileged EXEC mode) trên thiết bị. enable password lưu mật khẩu dưới dạng văn bản thuần (ít bảo mật hơn), trong khi enable secret mã hóa mật khẩu (bảo mật hơn).
Line Passwords: Xác thực cho các kết nối đến các interface dòng lệnh như console (line console 0), auxiliary (line aux 0), và virtual terminal (Telnet/SSH - line vty 0 4).
2. Phương pháp xác thực từ xa (Remote Authentication) sử dụng máy chủ AAA:
AAA (Authentication, Authorization, and Accounting) là một framework để quản lý quyền truy cập mạng. Cisco hỗ trợ các giao thức sau để xác thực từ xa:
RADIUS (Remote Authentication Dial-In User Service): Một giao thức client/server phổ biến, thường được sử dụng để xác thực và ủy quyền truy cập mạng cho người dùng. Máy chủ RADIUS (ví dụ: Cisco ISE, FreeRADIUS) chứa cơ sở dữ liệu người dùng và chính sách truy cập.
TACACS+ (Terminal Access Controller Access-Control System Plus): Một giao thức độc quyền của Cisco, cung cấp các dịch vụ AAA riêng biệt. TACACS+ thường được ưu tiên hơn RADIUS cho việc quản lý thiết bị (ví dụ: xác thực quản trị viên).
3. Xác thực cho các dịch vụ cụ thể như SAU: (CÁC KẾT NỐI HAY SỬ DỤNG DỊCH VỤ XÁC THỰC)
802.1X: Một giao thức xác thực dựa trên cổng (port-based network access control), thường được sử dụng trong mạng LAN có dây và không dây để xác thực người dùng và thiết bị trước khi cho phép truy cập mạng. RADIUS thường được sử dụng làm máy chủ xác thực backend cho 802.1X.
PAP (Password Authentication Protocol) và CHAP (Challenge Handshake Authentication Protocol): Các giao thức xác thực được sử dụng trong kết nối Point-to-Point Protocol (PPP), thường thấy trong các kết nối WAN. CHAP an toàn hơn PAP vì nó sử dụng cơ chế "challenge-response" để tránh việc truyền mật khẩu thuần túy.
SSH (Secure Shell): Có thể sử dụng xác thực bằng username/password hoặc bằng khóa công khai (public key authentication) để truy cập an toàn vào thiết bị Cisco.
VPN (Virtual Private Network) Authentication: Các phương pháp xác thực khác nhau được sử dụng để xác thực người dùng truy cập VPN, bao gồm username/password, chứng chỉ số (digital certificates), và các giao thức như SAML.
Wireless Authentication: Trong hệ thống mạng không dây, các phương pháp xác thực bao gồm Open Authentication, WEP (kém an toàn), WPA/WPA2/WPA3 Personal (sử dụng Pre-Shared Key - PSK), và WPA/WPA2/WPA3 Enterprise (sử dụng 802.1X và máy chủ RADIUS).
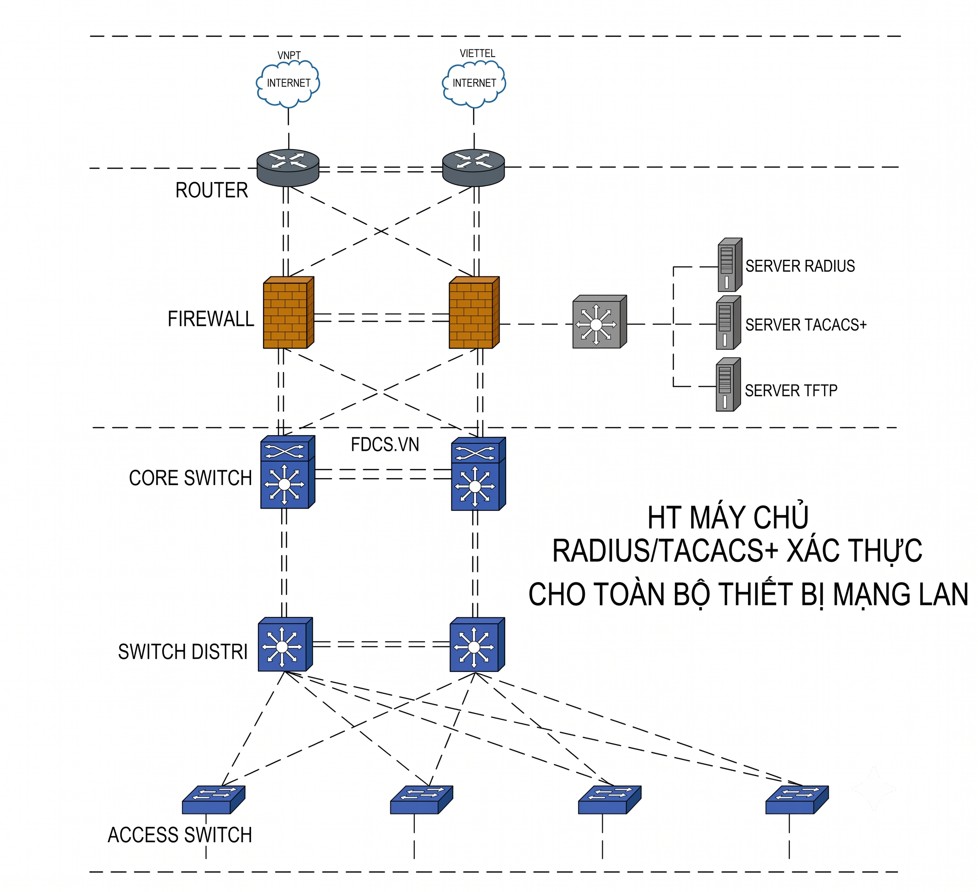
II. CÁCH THỨC CẤU HÌNH AAA TRÊN THIẾT BỊ CISCO
Để cấu hình xác thực AAA (Authentication, Authorization, and Accounting) trên thiết bị Cisco, chúng ta cần trải qua các bước sau đây cùng với các câu lệnh tùy biến theo từng yêu cầu cụ thể, Bạn có thể tham khảo ở bên dưới
Bước 1: Bật AAA
Lệnh này kích hoạt framework AAA trên router, firewall hoặc Core switch của bạn.
FdcFwCisco> enable
FdcFwCisco# configure terminal
FdcFwCisco(Config)# aaa new-model
Bước 2: Các loại phương thức xác thực (Authentication Methods)
Các phương thức phổ biến bao gồm:
Local: Xác thực dựa trên cơ sở dữ liệu người dùng cục bộ trên thiết bị.
RADIUS (Remote Authentication Dial-In User Service): Xác thực thông qua một RADIUS server bên ngoài.
TACACS+ (Terminal Access Controller Access-Control System Plus): Tương tự RADIUS nhưng có các giao thức và chức năng khác biệt.
Bước 3 Chi tiết về phương thức xác thực, ủy quyền, kết toán:
a. Định nghĩa phương thức xác thực (authentication)
FdcFwCisco(Config)# aaa authentication {login | enable | dot1x | web-auth | ...} default {group <group-name> | local}: Câu lệnh này định nghĩa danh sách các phương thức xác thực (authentication) mặc định cho một loại truy cập cụ thể.
login: Xác thực người dùng cố gắng truy cập vào thiết bị thông qua console, AUX hoặc VTY lines.
enable: Xác thực mật khẩu enable để chuyển từ user EXEC mode sang privileged EXEC mode.
dot1x: Xác thực dựa trên chuẩn IEEE 802.1X (thường sử dụng RADIUS hoặc TACACS+).
web-auth: Xác thực người dùng thông qua một trang web (thường dùng cho guest access).
default: Áp dụng cho tất cả các interface hoặc line trừ khi có cấu hình cụ thể khác.
group <group-name>: Chỉ định một nhóm server (RADIUS hoặc TACACS+) để thực hiện xác thực. Bạn cần định nghĩa nhóm server này trước (xem phần 3).
local: Sử dụng cơ sở dữ liệu người dùng cục bộ của thiết bị để xác thực (được cấu hình bằng lệnh username). Phương thức local thường được sử dụng như một phương án dự phòng nếu các server bên ngoài không khả dụng.
b. Định nghĩa phương thức ủy quyền (authorization)
FdcFwCisco(Config)# aaa authorization {network | exec | commands <level> | ...} default {group <group-name> | local}: Câu lệnh này định nghĩa danh sách các phương thức ủy quyền (authorization) mặc định cho các hoạt động khác nhau. Ủy quyền xác định những gì người dùng được phép làm sau khi đã xác thực thành công.
network: Ủy quyền cho các dịch vụ mạng như PPP, SLIP, ARAP.
exec: Ủy quyền cho các lệnh EXEC mode (sau khi người dùng đã đăng nhập vào thiết bị).
commands <level>: Ủy quyền cho các lệnh cụ thể ở một mức độ đặc quyền nhất định (từ 0 đến 15). Ví dụ: aaa authorization commands 15 default group tacacs+ local sẽ ủy quyền các lệnh ở mức 15 bằng cách thử server TACACS+ trước, sau đó đến cơ sở dữ liệu cục bộ.
default: Áp dụng cho tất cả các trường hợp trừ khi có cấu hình cụ thể khác.
group <group-name>: Chỉ định nhóm server để thực hiện ủy quyền.
local: Sử dụng các thuộc tính cục bộ (ví dụ: nhóm đặc quyền được gán cho người dùng cục bộ).
c. Định nghĩa phương thức kế toán (accounting)
FdcFwCisco(Config)# aaa accounting {default | system | network | exec | commands <level> | ...} {start-stop | stop-only | none} {group <group-name> | local}: Câu lệnh này định nghĩa danh sách các phương thức kế toán (accounting) mặc định để ghi lại các hoạt động của người dùng.
default: Áp dụng cho tất cả các dịch vụ trừ khi có cấu hình cụ thể khác.
system: Ghi lại các sự kiện liên quan đến hệ thống (ví dụ: khởi động lại).
network: Ghi lại thông tin về các phiên kết nối mạng (ví dụ: PPP, SLIP).
exec: Ghi lại thông tin về các phiên EXEC mode (thời gian bắt đầu, thời gian kết thúc).
commands <level>: Ghi lại các lệnh đã được thực thi ở một mức độ đặc quyền nhất định.
start-stop: Gửi thông tin bắt đầu và kết thúc phiên.
stop-only: Chỉ gửi thông tin khi phiên kết thúc.
none: Không thực hiện kế toán.
group <group-name>: Chỉ định nhóm server để gửi thông tin kế toán.
local: Lưu trữ thông tin kế toán cục bộ (thường ít được sử dụng).
d. Định nghĩa phương thức Xác thực Cục bộ (Local Authentication):
FdcFwCisco(Config)# username <username> password <password> [privilege <level>] [secret <encrypted-password>]: Câu lệnh này tạo một tài khoản người dùng cục bộ trên thiết bị.
<username>: Tên người dùng.
password <password>: Mật khẩu không được mã hóa (thường không khuyến khích).
secret <encrypted-password>: Mật khẩu đã được mã hóa (nên sử dụng để bảo mật).
privilege <level>: Gán mức đặc quyền cho người dùng (từ 0 đến 15, với 15 là cao nhất). Mức đặc quyền này ảnh hưởng đến các lệnh mà người dùng được phép thực hiện.
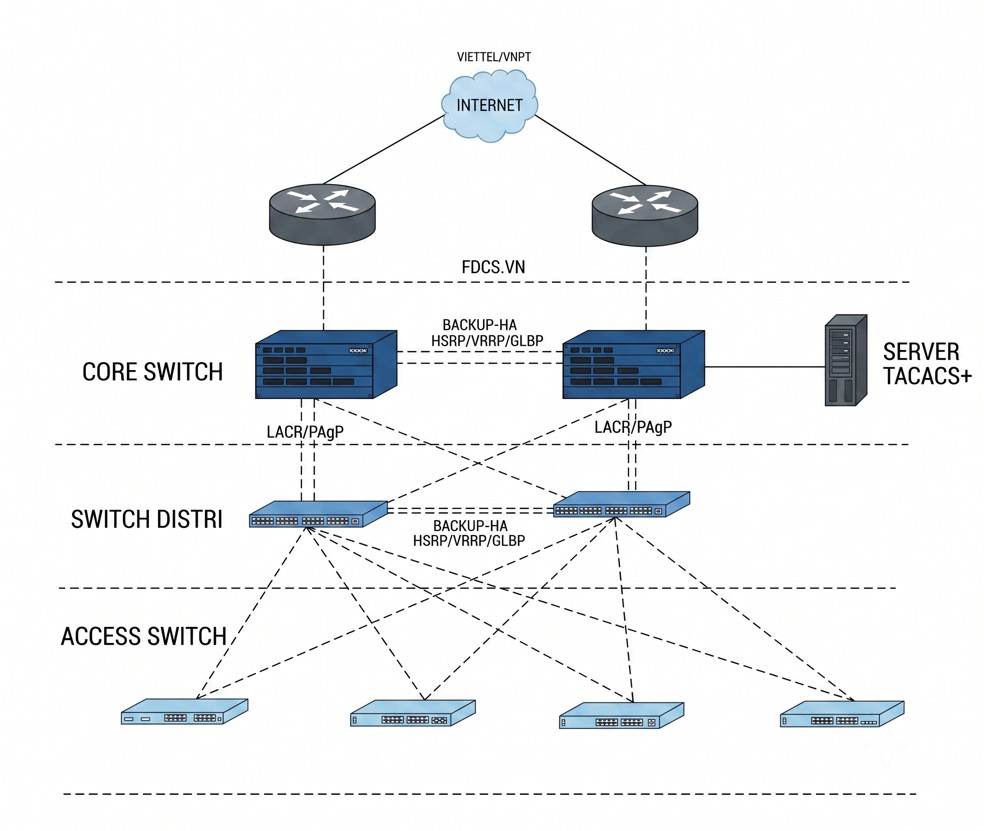
Bước 4: Định nghĩa Các cấu hình các server (nếu sử dụng RADIUS hoặc TACACS+)
4.1 RADIUS Server:
FdcFwCisco(Config)# radius server <server-name>
FdcFwCisco(Config-if)# address ipv4 <ip-address> auth-port <auth-port> acct-port <acct-port> key <shared-secret>
<server-name>: Tên bạn đặt cho server.
<ip-address>: Địa chỉ IP của RADIUS server.
<auth-port>: Cổng xác thực (thường là 1812).
<acct-port>: Cổng kế toán (thường là 1813).
<shared-secret>: Khóa bí mật được chia sẻ giữa thiết bị Cisco và RADIUS server.
4.2 TACACS+ Server:
FdcFwCisco(Config)# tacacs server <server-name>
FdcFwCisco(Config-if)# address ipv4 <ip-address> port <port-number> key <encryption-key>
<server-name>: Tên bạn đặt cho server.
<ip-address>: Địa chỉ IP của TACACS+ server.
<port-number>: Cổng (thường là 49).
<encryption-key>: Khóa mã hóa được chia sẻ.
Bước 5: Áp dụng các danh sách phương thức vào các interface hoặc line
5. Áp dụng Phương Thức AAA cho Các Interface và Lines:
5.1 Trên Interface (ví dụ: cho 802.1X hoặc Web Authentication):
FdcFwCisco(Config)# interface <type> <number>: Chọn interface cần cấu hình.
FdcFwCisco(Config)# authentication port-control {auto | force-authorized | force-unauthorized}: Bật hoặc tắt kiểm soát cổng 802.1X.
FdcFwCisco(Config)# authentication host-mode {multi-host | single-host}: Cấu hình chế độ host cho 802.1X.
FdcFwCisco(Config)# authentication order {dot1x | mab | webauth}: Xác định thứ tự các phương thức xác thực.
FdcFwCisco(Config)# authentication priority {dot1x | mab | webauth}: Xác định độ ưu tiên của các phương thức xác thực.
FdcFwCisco(Config)# authentication violation {shutdown | restrict | protect}: Hành động khi có vi phạm xác thực.
FdcFwCisco(Config)# mab: Bật MAC Authentication Bypass (MAB).
FdcFwCisco(Config)# ip access-group <access-list-name> in: Áp dụng Access Control List (ACL) cho lưu lượng truy cập trước khi xác thực web.
FdcFwCisco(Config)# ip access-group <access-list-name> out: Áp dụng ACL cho lưu lượng truy cập sau khi xác thực web.
FdcFwCisco(Config)# ip http server: Bật HTTP server cho web authentication.
FdcFwCisco(Config)# ip http authentication aaa: Sử dụng AAA cho xác thực HTTP.
5.2 Trên Line (cho truy cập console, AUX, VTY):
Áp dụng console access (line console 0):
FdcFwCisco(Config)# line console 0
FdcFwCisco(Config-line)# login authentication default
FdcFwCisco(Config-line)# enable authentication default
FdcFwCisco(Config-line)# exit
Áp dụng cho vty access (line vty 0 4 hoặc line vty 0 15 tùy thuộc vào số lượng session đồng thời):
FdcFwCisco(Config)# line vty 0 4
FdcFwCisco(Config-line)# login authentication vty_auth
FdcFwCisco(Config-line)# enable authentication default
FdcFwCisco(Config-line)# transport input ssh telnet
FdcFwCisco(Config-line)# exit
Áp dụng cho các interface (ví dụ: PPP authentication):
FdcFwCisco(Config)# interface Serial0/0/0
FdcFwCisco(Config-if)# ppp authentication chap pap list ppp_auth
FdcFwCisco(Config-if)# exit
6. Các Câu Lệnh Kiểm Tra và gỡ lỗi:
FdcFwCisco# show running-config | include aaa: Hiển thị các cấu hình AAA hiện tại.
FdcFwCisco# show aaa servers: Hiển thị thông tin về các server AAA đã được cấu hình (RADIUS và TACACS+).
FdcFwCisco#show running-config | include aaa: Hiển thị các dòng cấu hình liên quan đến AAA trong running configuration.
FdcFwCisco# show aaa group server: Hiển thị thông tin về các nhóm server AAA.
FdcFwCisco# test aaa group {group-name} {username} {password} [method]: Kiểm tra khả năng
FdcFwCisco#debug aaa authentication: Bật chế độ debug cho quá trình xác thực AAA (sử dụng cẩn thận trong môi trường production vì nó có thể tạo ra rất nhiều output).
FdcFwCisco#debug radius: Bật chế độ debug cho giao tiếp RADIUS.
FdcFwCisco#debug tacacs+: Bật chế độ debug cho giao tiếp TACACS+.
FdcFwCisco #test aaa group <group-name> <username> <password> {login | enable}: Kiểm tra cấu hình AAA bằng cách mô phỏng một yêu cầu xác thực.
FdcFwCisco#clear line <line-number>: Ngắt kết nối của một line cụ thể (có thể hữu ích khi gỡ lỗi các vấn đề về xác thực).
FdcFwCisco# debug aaa authentication: Bật gỡ lỗi cho quá trình xác thực AAA.
FdcFwCisco# debug aaa authorization: Bật gỡ lỗi cho quá trình ủy quyền AAA.
FdcFwCisco# debug aaa accounting: Bật gỡ lỗi cho quá trình kế toán AAA.


