CÂU LỆNH CẤU HÌNH AVAILABILITY (HA) BACKUP GIỮA HAI THIẾT BỊ CISCO
16 - CÂU LỆNH CẤU HÌNH AVAILABILITY (HA) BACKUP GIỮA HAI THIẾT BỊ CISCO
I. ĐỊNH NGHĨA VỀAVAILABILITY (HA) BACKUP
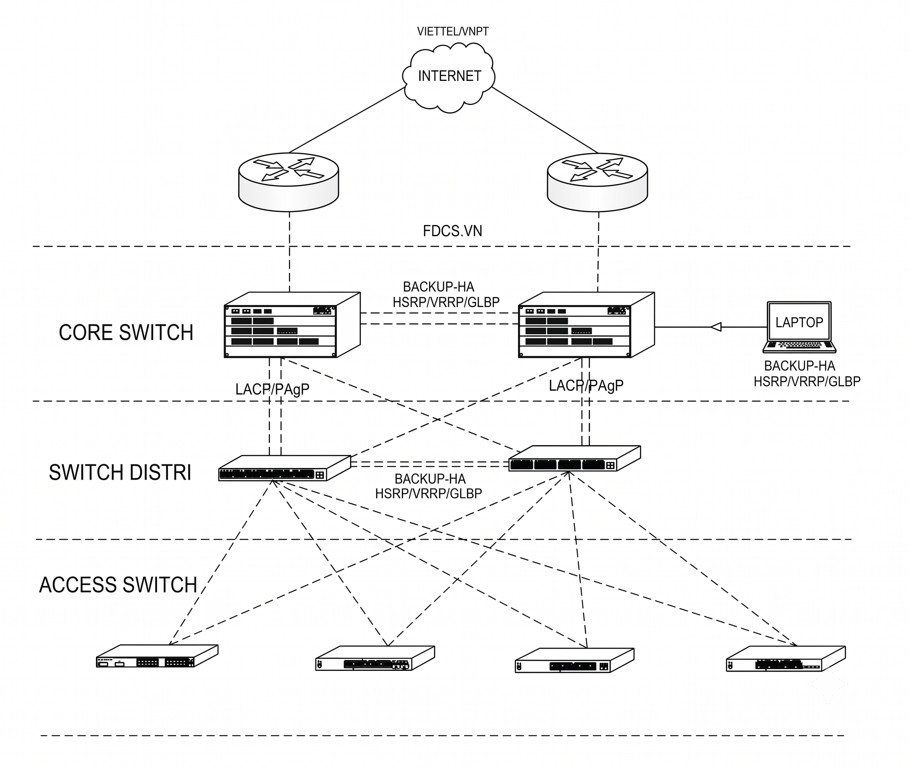
Cấu hình High Availability (HA) backup giữa hai thiết bị Cisco như Router, Firewall Cisco, Switch Core cisco nhằm đảm bảo tính liên tục của dịch vụ và giảm thiểu thời gian chết khi một trong hai thiết bị gặp sự cố. Có nhiều phương pháp để triển khai HA ở lớp mạng (Layer 3) trên thiết bị Cisco, trong đó phổ biến nhất là sử dụng các giao thức dự phòng Router (First Hop Redundancy Protocols - FHRP). Dưới đây là các bước và khái niệm chung liên quan đến việc cấu hình HA backup sử dụng FHRP:
Các giao thức FHRP phổ biến trên thiết bị Cisco:
HSRP (Hot Standby Router Protocol): Một giao thức độc quyền của Cisco, cho phép hai hoặc nhiều router chia sẻ một địa chỉ IP và địa chỉ MAC ảo. Một router hoạt động (Active) và chuyển tiếp lưu lượng, trong khi router khác ở chế độ chờ (Standby) và sẽ tiếp quản nếu router Active bị lỗi.
VRRP (Virtual Router Redundancy Protocol): Một giao thức tiêu chuẩn mở (RFC 5798) cung cấp chức năng tương tự như HSRP, cho phép nhiều router tạo thành một router ảo.
GLBP (Gateway Load Balancing Protocol): Một giao thức độc quyền của Cisco, cung cấp khả năng cân bằng tải lưu lượng đi qua nhiều router trong cùng một nhóm dự phòng, đồng thời vẫn đảm bảo tính dự phòng.
Để cấu hình High Availability (HA) backup trong thiết bị Cisco, chúng ta sẽ cần thực hiện các bước sau. Lưu ý rằng các bước cụ thể có thể khác nhau tùy thuộc vào loại thiết bị Cisco (ví dụ: router, switch, firewall), kiến trúc mạng và giao thức HA bạn muốn sử dụng. Tuy nhiên, đây là các bước chung và phổ biến nhất:

1. Xác định yêu cầu HA:
Loại dự phòng: Bạn muốn dự phòng cho chức năng gì? (ví dụ: gateway mặc định, kết nối VPN, tường lửa, v.v.)
Thời gian chuyển đổi (failover time): Mức độ nhanh chóng mà bạn muốn hệ thống chuyển sang thiết bị dự phòng khi có sự cố.
Cân bằng tải (Load Balancing): Bạn có muốn phân phối lưu lượng giữa các thiết bị khi cả hai đều hoạt động không?
Ngân sách và thiết bị hiện có: Xác định các thiết bị Cisco bạn có và ngân sách cho việc triển khai HA.
2. Lựa chọn giao thức HA:
Dựa trên yêu cầu của bạn, hãy chọn giao thức HA phù hợp. Đối với thiết bị Cisco Layer 3 (router, switch có chức năng routing), các giao thức phổ biến bao gồm:
First Hop Redundancy Protocols (FHRP):
HSRP (Hot Standby Router Protocol): Độc quyền của Cisco, cung cấp một router Active và một hoặc nhiều router Standby.
VRRP (Virtual Router Redundancy Protocol): Tiêu chuẩn mở, chức năng tương tự HSRP.
GLBP (Gateway Load Balancing Protocol): Độc quyền của Cisco, cho phép cân bằng tải trên nhiều router đồng thời cung cấp dự phòng.
Stacking (cho switch): Kết hợp nhiều switch vật lý thành một switch logic duy nhất, tăng băng thông và tính dự phòng.
Virtual PortChannel (vPC) / Multi-chassis EtherChannel (MEC) (cho switch): Tạo một EtherChannel trải dài trên hai thiết bị switch riêng biệt, tăng băng thông và khả năng chịu lỗi ở lớp 2.
Stateful Failover (cho firewall): Duy trì thông tin trạng thái kết nối khi chuyển đổi sang thiết bị dự phòng, đảm bảo phiên làm việc không bị gián đoạn.
3. Lên kế hoạch địa chỉ IP và VLAN:
Địa chỉ IP thực: Xác định địa chỉ IP riêng cho từng interface vật lý hoặc VLAN interface trên cả hai thiết bị HA.
Địa chỉ IP ảo (Virtual IP Address): Địa chỉ IP mà các host trong mạng sẽ sử dụng làm gateway (cho FHRP) hoặc địa chỉ IP chung cho các dịch vụ HA. Địa chỉ này phải nằm trong cùng subnet với các interface liên quan.
Địa chỉ MAC ảo (Virtual MAC Address): Địa chỉ MAC được chia sẻ bởi nhóm HA (cho HSRP/VRRP).
4. Cấu hình các thiết bị HA:
Các bước cấu hình cụ thể sẽ phụ thuộc vào giao thức bạn đã chọn. Dưới đây là các bước chung cho một số giao thức phổ biến:
II. CÁC BƯỚC VÀ CÁC CÂU LỆNH CẤU HÌNH AVAILABILITY (HA) BACKUP
a) Cấu hình HSRP (Ví dụ cho Layer 3 Interface):
Trên thiết bị chính (Active Primary):
FdcSwtcisco01# configure terminal
FdcSwtcisco01(config)# interface <tên_interface_layer3> (ví dụ: GigabitEthernet0/0 hoặc VLAN 10)
FdcSwtcisco01(config-if)# ip address <địa_chỉ_IP_thực_thiết_bị_1> <subnet_mask>
FdcSwtcisco01(config-if)# standby version 2 (khuyến nghị)
FdcSwtcisco01(config-if)# standby <group_number> ip <địa_chỉ_IP_ảo>
FdcSwtcisco01(config-if)# standby <group_number> priority <giá_trị_ưu_tiên_cao_hơn> (ví dụ: 110)
FdcSwtcisco01(config-if)# standby <group_number> preempt (cho phép thiết bị có độ ưu tiên cao hơn chiếm quyền)
FdcSwtcisco01(config-if)# standby <group_number> track <object_number> [decrement <giá_trị_giảm>] (tùy chọn, theo dõi trạng thái interface)
FdcSwtcisco01(config-if)# exit
Trên thiết bị dự phòng (Standby):
FdcSwtcisco02# configure terminal
FdcSwtcisco02(config)# interface <tên_interface_layer3>
FdcSwtcisco02(config-if)# ip address <địa_chỉ_IP_thực_thiết_bị_2> <subnet_mask>
FdcSwtcisco02(config-if)# standby version 2
FdcSwtcisco02(config-if)# standby <group_number> ip <địa_chỉ_IP_ảo> (phải giống với thiết bị chính)
FdcSwtcisco02(config-if)# standby <group_number> priority <giá_trị_ưu_tiên_thấp_hơn> (ví dụ: 100)
FdcSwtcisco02(config-if)# standby <group_number> preempt
FdcSwtcisco02(config-if)# standby <group_number> track <object_number> [decrement <giá_trị_giảm>] (tùy chọn, cấu hình tương tự thiết bị chính)
FdcSwtcisco02(config-if)# exit
b) Cấu hình VRRP (Ví dụ cho Layer 3 Interface):
Trên thiết bị chính (Master Primary):
FdcSwtcisco01# configure terminal
FdcSwtcisco01(config)# interface <tên_interface_layer3>
FdcSwtcisco01(config-if)# ip address <địa_chỉ_IP_thực_thiết_bị_1> <subnet_mask>
FdcSwtcisco01(config-if)# vrrp <group_number> ip <địa_chỉ_IP_ảo>
FdcSwtcisco01(config-if)# vrrp <group_number> priority <giá_trị_ưu_tiên_cao_hơn> (ví dụ: 110)
FdcSwtcisco01(config-if)# vrrp <group_number> preempt
FdcSwtcisco01(config-if)# vrrp <group_number> track <object_number> [decrement <giá_trị_giảm>] (tùy chọn)
FdcSwtcisco01(config-if)# exit
Trên thiết bị dự phòng (Backup):
FdcSwtcisco02# configure terminal
FdcSwtcisco02(config)# interface <tên_interface_layer3>
FdcSwtcisco02(config-if)# ip address <địa_chỉ_IP_thực_thiết_bị_2> <subnet_mask>
FdcSwtcisco02(config-if)# vrrp <group_number> ip <địa_chỉ_IP_ảo> (phải giống với thiết bị chính)
FdcSwtcisco02(config-if)# vrrp <group_number> priority <giá_trị_ưu_tiên_thấp_hơn> (ví dụ: 100)
FdcSwtcisco02(config-if)# vrrp <group_number> preempt
FdcSwtcisco02(config-if)# vrrp <group_number> track <object_number> [decrement <giá_trị_giảm>] (tùy chọn, cấu hình tương tự thiết bị chính)
FdcSwtcisco02(config-if)# exit
c) Cấu hình Stacking (cho Switch):
Các bước cấu hình stacking sẽ phụ thuộc vào dòng switch cụ thể. Thông thường, bạn sẽ cần:
Kết nối các switch bằng cáp stacking chuyên dụng.
Cấu hình số thứ tự stack member và priority (trên một số dòng).
Khởi động lại các switch để chúng hình thành một stack.
Sau khi stack hình thành, bạn có thể quản lý nó như một thiết bị logic duy nhất.
d) Cấu hình vPC (Virtual PortChannel) / MEC (Multi-chassis EtherChannel) (cho Switch):
Cấu hình vPC/MEC phức tạp hơn và đòi hỏi các switch phải hỗ trợ tính năng này. Các bước chung bao gồm:
Cấu hình domain vPC.
Cấu hình peer-link (kết nối lớp 2 giữa hai switch).
Cấu hình peer-gateway (cho phép các switch đóng vai trò là gateway cho nhau).
Cấu hình virtual port-channel trên cả hai switch, bao gồm các port vật lý kết nối đến cùng một thiết bị ở hạ tầng.
e) Cấu hình Stateful Failover (cho Firewall):
Cấu hình stateful failover trên firewall thường liên quan đến:
Cấu hình interface đồng bộ (failover link) để trao đổi thông tin trạng thái.
Cấu hình địa chỉ IP failover cho các interface.
Xác định chế độ failover (Active/Standby hoặc Active/Active trên một số dòng).
Cấu hình các tham số failover khác như thời gian giữ kết nối, v.v.
f. Cấu hình theo dõi đối tượng (Object Tracking):
Để tăng cường độ tin cậy của HA, bạn nên cấu hình theo dõi các đối tượng quan trọng (ví dụ: trạng thái interface vật lý, khả năng ping đến một địa chỉ IP cụ thể). Nếu đối tượng được theo dõi bị lỗi, độ ưu tiên của thiết bị sẽ giảm xuống, kích hoạt quá trình failover.
g. Kiểm tra và giám sát:
Sau khi cấu hình HA, bạn cần thực hiện các bước kiểm tra sau:
Kiểm tra cấu hình: Sử dụng các lệnh show (ví dụ: show standby brief, show vrrp brief, show etherchannel summary, show vpc, show failover) để đảm bảo cấu hình chính xác.
Thực hiện kiểm tra failover: Mô phỏng sự cố bằng cách ngắt kết nối hoặc tắt một trong các thiết bị HA để xem thiết bị còn lại có tiếp quản thành công hay không.
Giám sát: Thiết lập hệ thống giám sát để theo dõi trạng thái của các thiết bị HA và nhận cảnh báo khi có sự cố xảy ra.
Lưu ý quan trọng:
Đảm bảo rằng các thiết bị HA có cấu hình phần cứng và phần mềm tương thích.
Cấu hình HA cần được thực hiện cẩn thận và tuân theo tài liệu hướng dẫn của Cisco cho từng loại thiết bị và giao thức.
Lập kế hoạch địa chỉ IP và VLAN một cách cẩn thận để tránh xung đột.
Kiểm tra kỹ lưỡng sau khi cấu hình và trong quá trình vận hành để đảm bảo tính ổn định của hệ thống HA.
III. VÍ DỤ CHI TIẾT VỀ CÁC CÂU LỆNH CẤU HÌNH (HA)
A. Cấu hình HSRP (Ví dụ):
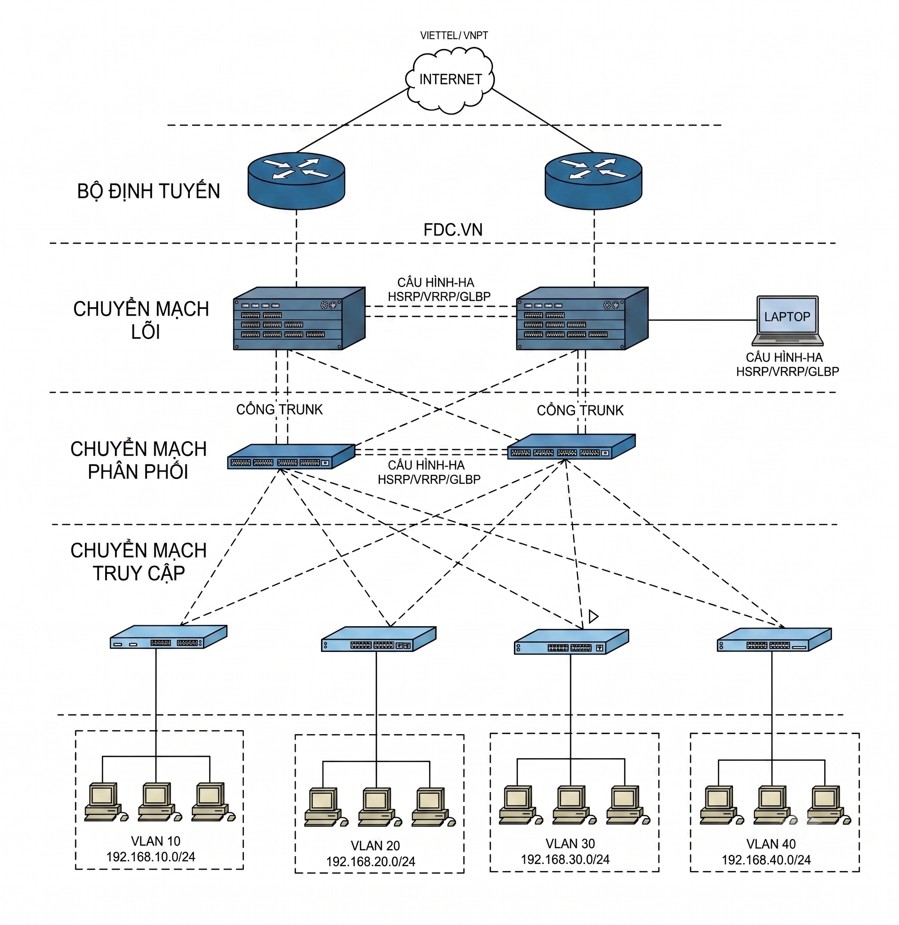
Giả sử bạn có hai router (Router A và Router B) kết nối với cùng một VLAN 10, và bạn muốn cấu hình HSRP trên interface VLAN 10 của cả hai router.
Trên Router A (Active Primary):
FdcSwtcisco01# configure terminal
FdcSwtcisco01(Config)# interface vlan 10
FdcSwtcisco01(Config-if)# ip address 192.168.10.1 255.255.255.0 (Địa chỉ IP thực của Router A)
FdcSwtcisco01(Config-if)# standby version 2 (Khuyến nghị sử dụng version 2)
FdcSwtcisco01(Config-if)# standby 10 ip 192.168.10.254 (Địa chỉ IP ảo)
FdcSwtcisco01(Config-if)# standby 10 priority 110 (Giá trị ưu tiên, router có giá trị cao hơn sẽ là Active)
FdcSwtcisco01(Config-if)# standby 10 preempt (Cho phép router có độ ưu tiên cao hơn chiếm quyền Active)
FdcSwtcisco01(Config-if)# exit
Trên Router B (Standby):
FdcSwtcisco02#configure terminal
FdcSwtcisco02(Config)# interface vlan 10
FdcSwtcisco02(Config-if)# ip address 192.168.10.2 255.255.255.0 (Địa chỉ IP thực của Router B)
FdcSwtcisco02(Config-if)# standby version 2
FdcSwtcisco02(Config-if)# standby 10 ip 192.168.10.254 (Địa chỉ IP ảo - phải giống với Router A)
FdcSwtcisco02(Config-if)# standby 10 priority 100 (Giá trị ưu tiên thấp hơn Router A)
FdcSwtcisco02(Config-if)# standby 10 preempt
FdcSwtcisco02(Config-if)# exit
GIẢI THÍCH CẤU HÌNH HSRP:
Standby version 2: Sử dụng phiên bản 2 của HSRP, hỗ trợ nhiều địa chỉ multicast hơn và có một số cải tiến so với phiên bản 1.
Standby <group-number> ip <virtual-ip>: Định cấu hình địa chỉ IP ảo cho nhóm HSRP. Các host trong VLAN 10 sẽ sử dụng địa chỉ này làm gateway. <group-number> là một số định danh cho nhóm HSRP (ví dụ: 10).
Standby <group-number> priority <value>: Xác định độ ưu tiên của router trong nhóm HSRP. Router có giá trị ưu tiên cao nhất sẽ trở thành Active. Giá trị mặc định là 100.
Standby <group-number> preempt: Cho phép router có độ ưu tiên cao hơn chiếm quyền Active nếu nó trở lại hoạt động sau khi bị lỗi.
B. Cấu hình VRRP (Ví dụ):
Tương tự như HSRP, bạn có thể cấu hình VRRP.
Trên Router A (Master Primary):
FdcSwtcisco01# configure terminal
FdcSwtcisco01(Config)# interface vlan 10
FdcSwtcisco01(Config-if)# ip address 192.168.10.1 255.255.255.0
FdcSwtcisco01(Config-if)# vrrp 10 ip 192.168.10.254 (Địa chỉ IP ảo)
FdcSwtcisco01(Config-if)# vrrp 10 priority 110
FdcSwtcisco01(Config-if)# vrrp 10 preempt
FdcSwtcisco01(Config-if)# exit
Trên Router B (Backup):
FdcSwtcisco02# configure terminal
FdcSwtcisco02(Config)# interface vlan 10
FdcSwtcisco02(Config-if)# ip address 192.168.10.2 255.255.255.0
FdcSwtcisco02(Config-if)# vrrp 10 ip 192.168.10.254 (Địa chỉ IP ảo - phải giống với Router A)
FdcSwtcisco02(Config-if)# vrrp 10 priority 100
FdcSwtcisco02(Config-if)# vrrp 10 preempt
FdcSwtcisco02(Config-if)# exit
Giải thích cấu hình VRRP:
vrrp <group-number> ip <virtual-ip>: Định cấu hình địa chỉ IP ảo cho nhóm VRRP.
vrrp <group-number> priority <value>: Xác định độ ưu tiên của router trong nhóm VRRP. Router có giá trị ưu tiên cao nhất sẽ trở thành Master. Giá trị mặc định là 100.
vrrp <group-number> preempt: Tương tự như HSRP, cho phép router có độ ưu tiên cao hơn chiếm quyền Master.
C. Cấu hình GLBP (Ví dụ):
GLBP phức tạp hơn một chút vì nó liên quan đến việc bầu chọn một Active Virtual Gateway (AVG) và có thể có nhiều Active Forwarder (AVF).
Trên Router A:
FdcSwtcisco01# configure terminal
FdcSwtcisco01(Config)# interface vlan 10
FdcSwtcisco01(Config-if)# ip address 192.168.10.1 255.255.255.0
FdcSwtcisco01(Config-if)# glbp 10 ip 192.168.10.254 (Địa chỉ IP ảo)
FdcSwtcisco01(Config-if)# glbp 10 priority 110
FdcSwtcisco01(Config-if)# glbp 10 preempt
FdcSwtcisco01(Config-if)# glbp 10 load-balancing round-robin (Ví dụ về cơ chế cân bằng tải)
FdcSwtcisco01(Config-if)# exit
Trên Router B:
FdcSwtcisco02# configure terminal
FdcSwtcisco02(Config-if)# interface vlan 10
FdcSwtcisco02(Config-if)# ip address 192.168.10.2 255.255.255.0
FdcSwtcisco02(Config-if)# glbp 10 ip 192.168.10.254 (Địa chỉ IP ảo - phải giống với Router A)
FdcSwtcisco02(Config-if)# glbp 10 priority 100
FdcSwtcisco02(Config-if)# glbp 10 preempt
FdcSwtcisco02(Config-if)# glbp 10 load-balancing round-robin
FdcSwtcisco02(Config-if)# exit
Giải thích cấu hình GLBP:
glbp <group-number> ip <virtual-ip>: Định cấu hình địa chỉ IP ảo cho nhóm GLBP.
glbp <group-number> priority <value>: Xác định độ ưu tiên để bầu chọn AVG.
glbp <group-number> preempt: Cho phép router có độ ưu tiên cao hơn trở thành AVG.
glbp <group-number> load-balancing <method>: Xác định phương pháp cân bằng tải (ví dụ: round-robin, host-dependent, weighted).
D. Cấu hình theo dõi interface (Interface Tracking - tùy chọn nhưng quan trọng):
Để tăng cường tính dự phòng, bạn có thể cấu hình để nhóm FHRP theo dõi trạng thái của một hoặc nhiều interface vật lý. Nếu interface được theo dõi bị down, độ ưu tiên của router sẽ giảm đi, làm cho router dự phòng có cơ hội cao hơn để trở thành Active/Master.
Ví dụ cấu hình theo dõi interface (trên Router A):
FdcSwtcisco# configure terminal
FdcSwtcisco(Config)# track 1 interface GigabitEthernet0/0 line-protocol
FdcSwtcisco(Config)# interface vlan 10
FdcSwtcisco(Config-if)# standby 10 track 1 decrement 20 (Giảm độ ưu tiên đi 20 nếu track 1 bị down)
FdcSwtcisco(Config-if)# exit
E. Kiểm tra và giám sát:
Sau khi cấu hình, bạn cần kiểm tra kỹ lưỡng để đảm bảo HA hoạt động đúng như mong đợi. Các lệnh kiểm tra phổ biến:
FdcSwtcisco# show standby brief (cho HSRP)
FdcSwtcisco# show vrrp brief (cho VRRP)
FdcSwtcisco# show glbp brief (cho GLBP)
Bạn nên thực hiện các thử nghiệm failover bằng cách ngắt kết nối hoặc tắt một trong hai thiết bị để xem thiết bị còn lại có tiếp quản thành công hay không.
Lưu ý quan trọng:
Đảm bảo rằng cấu hình FHRP (group number, địa chỉ IP ảo, phiên bản, v.v.) phải giống nhau trên cả hai thiết bị trong cùng một nhóm dự phòng.
Cấu hình theo dõi interface cẩn thận để tránh các tình huống failover không mong muốn.
Xem xét cấu hình các tính năng bổ sung như authentication cho các giao thức FHRP để tăng cường bảo mật.
Tài liệu tham khảo chi tiết về cấu hình FHRP cho từng dòng thiết bị Cisco có thể được tìm thấy trên trang web của Cisco.


