CÂU LỆNH CẤU HÌNH INTER-VLAN TRÊN THIẾT BỊ SWITCH CISCO
11 - CÁC CÂU LỆNH CẤU HÌNH INTER-VLAN TRÊN THIẾT BỊ SWITCH CISCO
I. ĐỊNH NGHĨA VÀ ỨNG DỤNG INTER-VLAN
Inter-VLAN Routing (Định tuyến giữa các VLAN) là một kỹ thuật mạng cốt lõi nhằm giải quyết bài toán giao tiếp trong hạ tầng mạng doanh nghiệp sau khi chúng ta đã thực hiện chia nhỏ các phân khu logic (VLAN).
1. Định nghĩa về Inter-VLAN Routing
Như đã biết, bản chất của VLAN là chia nhỏ một Switch vật lý thành các mạng LAN ảo độc lập và cô lập hoàn toàn lưu lượng ở Lớp 2 (Layer 2). Thiết bị ở VLAN 10 (ví dụ: phòng Kế toán) mặc định không thể gửi gói tin trực tiếp sang VLAN 20 (phòng Kỹ thuật), dù chúng cắm chung một Switch.
Inter-VLAN Routing là quá trình cấu hình một thiết bị hoạt động ở Tầng mạng (Layer 3)—như Router hoặc Switch Layer 3—để làm cầu nối, tiếp nhận gói tin từ một VLAN, thực hiện định tuyến và chuyển tiếp gói tin đó sang một VLAN khác một cách hợp lệ.
2. Các mô hình triển khai Inter-VLAN Routing phổ biến
Trong thực tế thiết kế hạ tầng mạng Cisco, có 3 phương pháp kinh điển để hiện thực hóa việc định tuyến giữa các VLAN:
2.1. Mô hình truyền thống (Legacy Inter-VLAN Routing)
Cách hoạt động: Người quản trị sử dụng một con Router độc lập nối với Switch. Với mỗi VLAN được tạo ra trên Switch, IT phải sử dụng một sợi dây cáp vật lý riêng biệt nối từ một cổng Access của VLAN đó vào một cổng vật lý tương ứng trên Router.
Nhược điểm: Mô hình này hiện nay đã bị khai tử vì cực kỳ lãng phí cổng phần cứng (cả trên Switch lẫn Router) và không có khả năng mở rộng khi doanh nghiệp có hàng chục VLAN.
2.2. Mô hình Router-on-a-Stick (ROAS)
Đây là giải pháp nâng cấp của mô hình truyền thống, thường áp dụng cho các mạng quy mô vừa và nhỏ khi doanh nghiệp sử dụng Switch Layer 2 kết nối lên Router biên.
Cách hoạt động: 1. Chỉ sử dụng duy nhất một sợi cáp vật lý kết nối giữa Switch và Router. Cổng kết nối này phía Switch được cấu hình làm đường Trunk để gom tất cả lưu lượng VLAN đi lên. 2. Trên cổng vật lý của Router, người ta tiến hành "chia nhỏ" cổng này thành các cổng ảo, gọi là Sub-interfaces (giao diện phụ). Mỗi Sub-interface sẽ đại diện cho một VLAN, được cấu hình đóng gói chuẩn dot1q và gán một địa chỉ IP đóng vai trò là Default Gateway cho VLAN đó.
Ưu điểm: Tiết kiệm tối đa cổng vật lý, dễ triển khai.
Nhược điểm: Sợi dây cáp duy nhất nối lên Router sẽ trở thành điểm nghẽn cổ chai (Bottleneck) nếu lưu lượng trao đổi giữa các phòng ban quá lớn.
2.3. Mô hình sử dụng Switch Layer 3 (SVI - Switch Virtual Interface)
Đây là giải pháp tối ưu, chuẩn mực và được áp dụng rộng rãi nhất trong các mạng doanh nghiệp hiện đại (Enterprise Network).
Cách hoạt động: Doanh nghiệp sử dụng một thiết bị Switch có khả năng định tuyến (Switch Layer 3/Core Switch). Người quản trị sẽ tạo ra các giao diện ảo trực tiếp bên trong Switch gọi là SVI (Switch Virtual Interface) thông qua câu lệnh interface vlan [số_VLAN]. Mỗi SVI này sẽ được cấp một IP để làm Default Gateway cho VLAN tương ứng.
Ưu điểm vượt trội: * Quá trình định tuyến diễn ra ngay bên trong bo mạch phần cứng (ASIC) của Switch nên tốc độ truyền mạch cực kỳ nhanh (băng thông đạt tốc độ Bus của Switch, thường là hàng chục đến hàng trăm Gbps).
Triệt tiêu hoàn toàn hiện tượng nghẽn cổ chai của mô hình Router-on-a-Stick.
Không tốn thêm bất kỳ sợi dây cáp vật lý nào để làm nhiệm vụ định tuyến nội bộ.
3. Ứng dụng thực tế của Inter-VLAN Routing
Inter-VLAN Routing không đơn thuần là "thông mạng", mà nó là công cụ để người quản trị điều phối dòng chảy dữ liệu một cách thông minh:
3.1. Cho phép chia sẻ tài nguyên dùng chung một cách có kiểm soát
Bài toán: Bạn đã chia tách mạng thành VLAN Nhân viên (VLAN 10) và VLAN Khách (VLAN 90) để bảo mật. Tuy nhiên, trong mạng có một phân vùng chứa Máy in mạng (Network Printer) hoặc Máy chủ dữ liệu (File Server) nằm ở VLAN Server (VLAN 50) mà tất cả mọi người đều cần truy cập.
Ứng dụng: Inter-VLAN Routing sẽ mở đường cho các máy tính từ VLAN 10 và VLAN 90 đi tới VLAN 50 để lấy dữ liệu hoặc in ấn tài liệu mà không cần phải chuyển các máy tính này về chung một mạng.
3.2. Áp đặt chính sách bảo mật tối cao với ACL (Access Control List)
Nếu chỉ chia VLAN mà không định tuyến thì các mạng bị cô lập hoàn toàn. Nếu định tuyến thông thường thì các mạng lại tự do thông với nhau (mất đi ý nghĩa bảo mật của VLAN).
Ứng dụng: Khi dòng dữ liệu giữa các VLAN bắt buộc phải đi qua thiết bị Layer 3 (Router hoặc Switch L3), người quản trị sẽ đặt các "trạm kiểm soát" tại đây bằng công nghệ ACL (Access Control List) hoặc Firewall.
Ví dụ chính sách: * Cho phép VLAN Kỹ thuật (VLAN 20) kết nối vào VLAN Server (VLAN 50) qua tất cả các cổng.
Chỉ cho phép VLAN Nhân viên (VLAN 10) kết nối vào VLAN Server qua cổng Web (port 80/443).
Chặn đứng hoàn toàn không cho VLAN Khách (VLAN 90) nhìn thấy VLAN Server.
II. CẤU HÌNH INTER-VLAN
Cấu hình Inter-VLAN routing trên switch Cisco cho phép các thiết bị trong các VLAN khác nhau có thể giao tiếp với nhau. Có hai phương pháp chính để thực hiện Inter-VLAN routing trên switch Cisco:
Legacy Inter-VLAN Routing (Sử dụng Router): Yêu cầu một router có nhiều giao diện vật lý, mỗi giao diện kết nối với một VLAN khác nhau trên switch. Phương pháp này ít được sử dụng cho các switch layer 3 hiện đại.
Router-on-a-Stick (Sử dụng Router và Subinterface): Yêu cầu một router có một kết nối trunk với switch. Router sẽ sử dụng các subinterface (giao diện logic) để xử lý lưu lượng cho từng VLAN.
Layer 3 Switching (Sử dụng Switch Layer 3): Các switch layer 3 có khả năng định tuyến trực tiếp giữa các VLAN bằng cách sử dụng các giao diện VLAN interface (SVI - Switched Virtual Interface) và bảng định tuyến IP. Đây là phương pháp phổ biến nhất cho các mạng doanh nghiệp nhỏ và vừa.
Dưới đây là các bước và câu lệnh cho phương pháp Layer 3 Switching, vì nó hiệu quả và thường được sử dụng nhất trên các switch Cisco có khả năng layer 3:
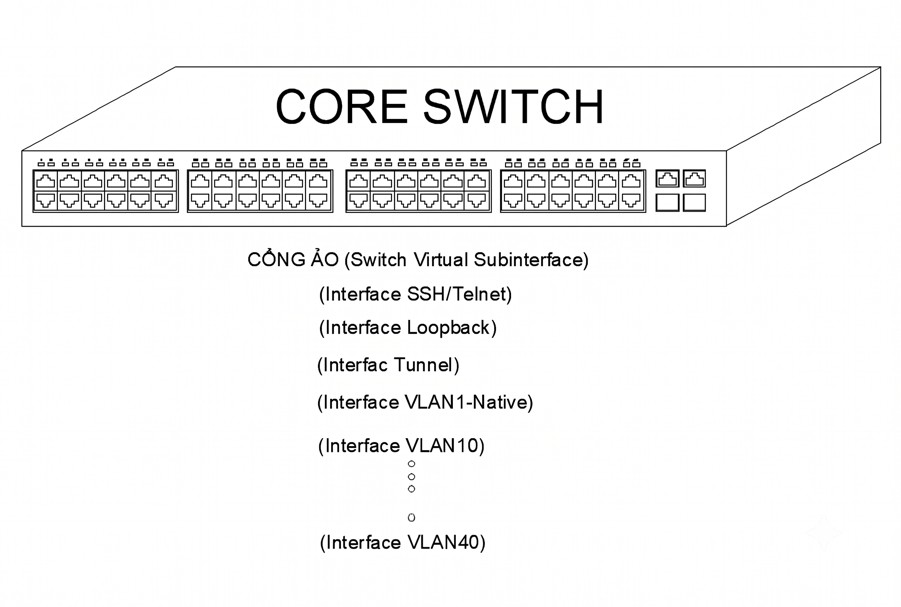
(Trên thiết bị Layer3 chúng ta có thể cấu hình nhiều cổng ảo như hình trên)
Bước 1: Kích hoạt chức năng định tuyến (Routing) trên Switch Layer 3
Truy cập vào chế độ cấu hình toàn cục (Global Configuration Mode):
FdcSwtcisco> enable
FdcSwtcisco# configure terminal
Bật chức năng định tuyến bằng lệnh ip routing:
FdcSwtcisco(config)# ip routing
Bước 2: Tạo Switched Virtual Interface (SVI) cho mỗi VLAN
Bạn cần tạo một SVI cho mỗi VLAN mà bạn muốn tham gia vào quá trình định tuyến. SVI là một giao diện logic (ảo) được liên kết với một VLAN. Bạn sẽ gán địa chỉ IP và subnet mask cho SVI, và địa chỉ IP này sẽ đóng vai trò là gateway mặc định cho các thiết bị trong VLAN đó.
Vào chế độ cấu hình giao diện VLAN bằng lệnh interface vlan:
FdcSwtcisco(config)# interface vlan <ID_VLAN>
Ví dụ, để tạo SVI cho VLAN 10:
FdcSwtcisco(config)# interface vlan 10
Gán địa chỉ IP và subnet mask cho SVI bằng lệnh ip address:
FdcSwtcisco(config-if)# ip address <địa_chỉ_IP> <subnet_mask>
Ví dụ, gán địa chỉ IP 192.168.10.1 và subnet mask 255.255.255.0 cho VLAN 10:
FdcSwtcisco(config-if)# ip address 192.168.10.1 255.255.255.0
Kích hoạt giao diện SVI bằng lệnh no shutdown:
FdcSwtcisco(config-if)# no shutdown
Tao SVI cho VLAN 20:
FdcSwtcisco(config)# interface vlan 20
FdcSwtcisco(config-if)# ip address 192.168.20.1 255.255.255.0
FdcSwtcisco(config-if)# no shutdown
FdcSwtcisco(config-if)# exit
Lặp lại các bước trên cho tất cả các VLAN bạn muốn định tuyến. Ví dụ, cho VLAN 30:
FdcSwtcisco(config)# interface vlan 30
FdcSwtcisco(config-if)# ip address 192.168.30.1 255.255.255.0
FdcSwtcisco(config-if)# no shutdown
FdcSwtcisco(config-if)# exit
Bước 3: Cấu hình Default Gateway trên các thiết bị đầu cuối
Trên mỗi thiết bị trong một VLAN, bạn cần cấu hình địa chỉ IP của SVI tương ứng làm default gateway. Ví dụ:
Các thiết bị trong VLAN 10 sẽ có default gateway là 192.168.10.1.
Các thiết bị trong VLAN 20 sẽ có default gateway là 192.168.20.1.
Các thiết bị trong VLAN 20 sẽ có default gateway là 192.168.30.1.
Bước 4: (Tùy chọn) Cấu hình định tuyến (nếu cần thiết)
Trong hầu hết các trường hợp Inter-VLAN cơ bản trên một switch layer 3, bạn không cần cấu hình thêm các giao thức định tuyến (như RIP, OSPF). Switch sẽ tự động định tuyến giữa các mạng con được kết nối trực tiếp (các SVI).
Tuy nhiên, nếu bạn có một mạng phức tạp hơn với nhiều switch layer 3 hoặc cần định tuyến đến các mạng bên ngoài, bạn có thể cần cấu hình các giao thức định tuyến.
Bước 5: Lưu cấu hình
FdcSwtcisco(config)# exit
FdcSwtcisco# copy running-config startup-config
Tóm tắt các lệnh cấu hình Inter-VLAN Routing (Layer 3 Switching):
FdcSwtcisco> enable
FdcSwtcisco# configure terminal
FdcSwtcisco(config)# ip routing
FdcSwtcisco(config)# interface vlan 10
FdcSwtcisco(config-if)# ip address 192.168.10.1 255.255.255.0
FdcSwtcisco(config-if)# no shutdown
FdcSwtcisco(config-if)# exit
FdcSwtcisco(config)# interface vlan 20
Router(config-if)# ip address 192.168.20.1 255.255.255.0
FdcSwtcisco(config-if)# no shutdown
FdcSwtcisco(config-if)# exit
FdcSwtcisco(config)# interface vlan 30
Router(config-if)# ip address 192.168.30.1 255.255.255.0
FdcSwtcisco(config-if)# no shutdown
FdcSwtcisco(config-if)# exit
FdcSwtcisco(config)# exit
FdcSwtcisco#copy running-config startup-config
Các lệnh kiểm tra cấu hình Inter-VLAN Routing:
FdcSwtcisco# show ip route: Hiển thị bảng định tuyến IP của switch. Bạn sẽ thấy các mạng con của các VLAN được kết nối trực tiếp (thông qua các SVI).
FdcSwtcisco# show ip route
FdcSwtcisco# show interface vlan <ID_VLAN>: Hiển thị thông tin về giao diện SVI, bao gồm trạng thái, địa chỉ IP và giao thức.
FdcSwtcisco# show interface vlan 10
FdcSwtcisco# ping <địa_chỉ_IP_thiết_bị_khác_VLAN>: Ping từ một thiết bị trong một VLAN đến một thiết bị trong VLAN khác để kiểm tra kết nối. Đảm bảo rằng các thiết bị có cấu hình IP chính xác và default gateway trỏ đến địa chỉ IP của SVI tương ứng.
Lưu ý quan trọng:
Đảm bảo switch của bạn là switch layer 3 (có khả năng định tuyến IP). Các switch layer 2 thông thường không hỗ trợ ip routing và SVI cho mục đích định tuyến.
Địa chỉ IP của SVI phải thuộc cùng mạng con với các thiết bị trong VLAN tương ứng và được sử dụng làm default gateway cho các thiết bị đó.
Đảm bảo các VLAN đã được tạo trên switch và các cổng của switch đã được gán vào đúng VLAN.
Bằng cách cấu hình Layer 3 Switching với các SVI, bạn có thể cho phép các thiết bị trong các VLAN khác nhau giao tiếp một cách hiệu quả trên switch Cisco của mình.
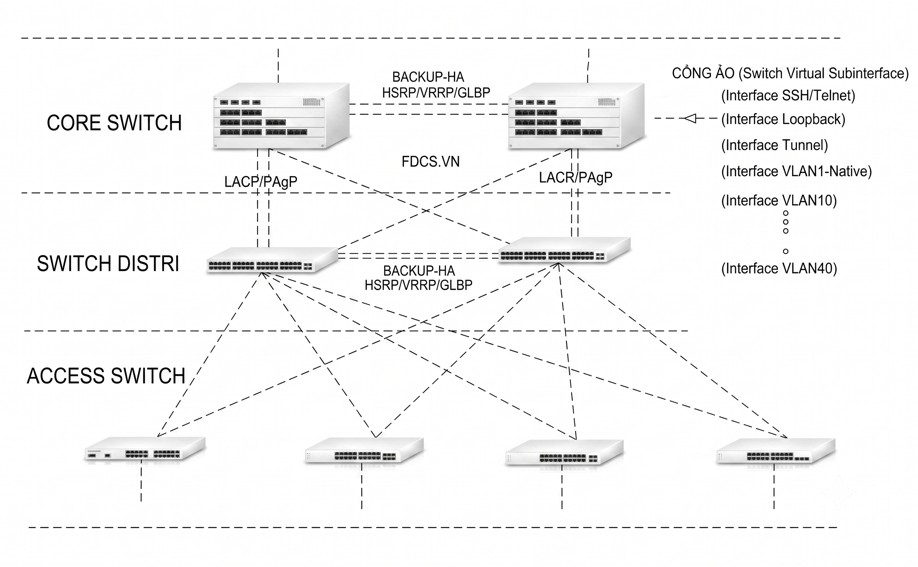
III. CẤU HÌNH ĐỊNH TUYẾN TRÊN VLAN TRÊN SWITCH LAYER 3 CISCO
Dưới đây là các câu lệnh cấu hình định tuyến giữa các VLAN trên Switch layer 3 Cisco:
1. Tạo VLAN và gán vào cổng:
FdcSwtcisco(config)#vlan 10
FdcSwtcisco(config-vlan)#name VLAN_10
FdcSwtcisco(config-vlan)#exit
FdcSwtcisco(config)#vlan 20
FdcSwtcisco(config-vlan)#name VLAN_20
FdcSwtcisco(config-vlan)#exit
FdcSwtcisco(config)#interface range fastEthernet 0/1-10
FdcSwtcisco(config-if-range)#switchport mode access
FdcSwtcisco(config-if-range)#switchport access vlan 10
FdcSwtcisco(config-if-range)#exit
FdcSwtcisco(config)#interface range fastEthernet 0/11-20
FdcSwtcisco(config-if-range)#switchport mode access
FdcSwtcisco(config-if-range)#switchport access vlan 20
FdcSwtcisco(config-if-range)#exit
Nhưng ghi chú giải thích:
Vlan 10: Tạo VLAN 10.
Name VLAN_10: Đặt tên cho VLAN 10.
Interface range fastEthernet 0/1-10: Chọn các cổng từ Fa0/1 đến Fa0/10.
Switchport mode access: Đặt chế độ cổng là access.
Switchport access vlan 10: Gán các cổng vào VLAN 10.
2. Kích hoạt định tuyến lớp 3:
FdcSwtcisco(config)# ip routing
Ip routing: Kích hoạt tính năng định tuyến IP trên switch.
3. Kiểm tra cấu hình:
FdcSwtcisco# show ip route (Hiển thị bảng định tuyến IP)
FdcSwtcisco# show vlan brief (Hiển thị thông tin tóm tắt về VLAN.
FdcSwtcisco# show ip interface brief (Hiển thị thông tin tóm tắt về giao diện IP.


