CÂU LỆNH CẤU HÌNH VTP TRONG SWITCH CISCO
10 - ỨNG DỤNG VÀ CÁC CÂU LỆNH CẤU HÌNH VTP TRONG SWITCH CISCO
I. ĐỊNH NGHĨA VÀ ỨNG DỤNG CỦA VTP TRONG THIẾT BỊ CISCO
VTP (VLAN Trunking Protocol) là một giao thức độc quyền của Cisco (mặc dù hiện nay đã có các tiêu chuẩn mở tương tự) đóng vai trò như một "trợ lý đắc lực" giúp người quản trị đồng bộ hóa cấu hình VLAN trong toàn bộ hạ tầng mạng quy mô lớn.
Dưới đây là định nghĩa chi tiết và các ứng dụng thực tế của VTP trên thiết bị Cisco.
1. Định nghĩa về VTP là gì
VTP (VLAN Trunking Protocol) là giao thức hoạt động ở Tầng liên kết dữ liệu (Layer 2), có nhiệm vụ quản lý và đồng bộ hóa tự động cơ sở dữ liệu VLAN (như thêm, xóa, đổi tên VLAN) giữa các thiết bị Switch Cisco trong cùng một phân vùng quản trị (gọi là VTP Domain).
Thay vì phải đăng nhập vào từng con Switch một để tạo hàng chục VLAN giống nhau, với VTP, bạn chỉ cần đứng ở một con Switch chính làm "đầu não", thực hiện cấu hình một lần duy nhất. Con Switch này sẽ tự động gửi thông điệp (VTP Advertisements) qua các đường truyền Trunk để cập nhật cho tất cả các Switch còn lại trong hệ thống.
1.1. Các chế độ hoạt động của VTP (VTP Modes)
Một Switch Cisco khi tham gia vào hệ thống VTP bắt buộc phải cấu hình chạy ở một trong ba chế độ cơ bản sau:
VTP Server (Mặc định): Đóng vai trò là "đầu não". Tại đây, Admin có quyền tạo mới, xóa bỏ hoặc đổi tên VLAN. Switch Server sẽ lưu cấu hình này vào bộ nhớ NVRAM và quảng bá ra toàn mạng.
VTP Client: Đóng vai trò "nghe lời". Switch ở chế độ này không thể tự tạo, xóa hay sửa VLAN. Nó chỉ nhận thông tin đồng bộ từ VTP Server gửi xuống và tự động cập nhật bảng VLAN của chính nó. Cấu hình này không lưu vào NVRAM (sẽ mất khi khởi động lại nếu không nhận được cập nhật mới).
VTP Transparent (Trong suốt): Đóng vai trò "độc lập". Nó hoàn toàn bỏ qua các cập nhật từ VTP Server và tự quản lý bảng VLAN của riêng mình. Tuy nhiên, nếu nó nhận được gói tin quảng bá VTP từ Server, nó vẫn sẽ chuyển tiếp (forward) gói tin đó ra các cổng Trunk khác để các Switch Client phía sau nhận được.
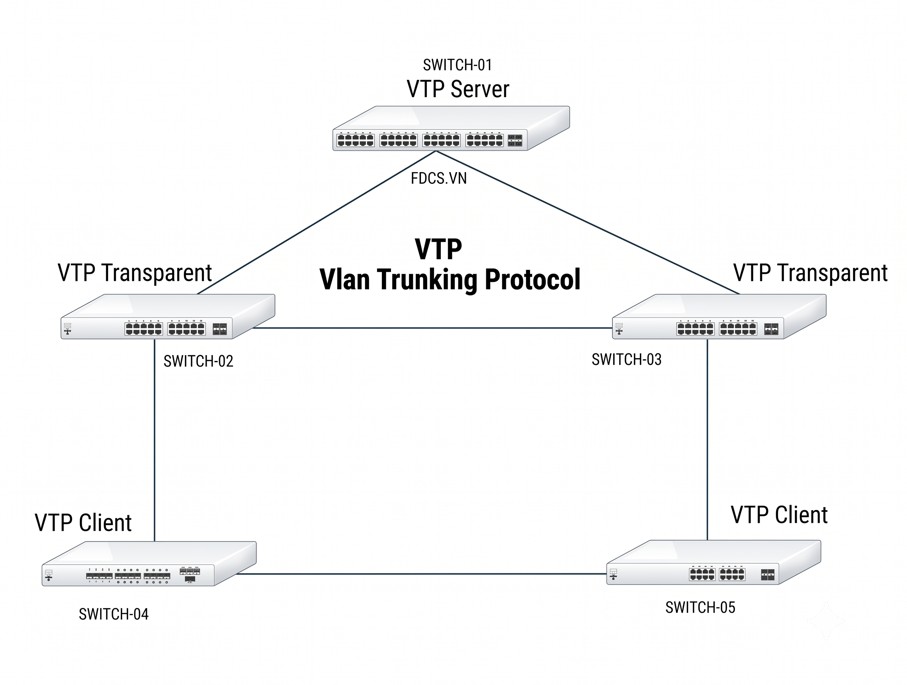
1.2. Chỉ số quan trọng: Configuration Revision Number
Mỗi khi bảng cấu hình VLAN trên VTP Server thay đổi (thêm/xóa/sửa), chỉ số Revision Number sẽ tự động tăng lên 1 đơn vị. Các Switch Client khi nhận được gói tin quảng bá sẽ so sánh chỉ số Revision này với chỉ số hiện tại của mình:
Nếu Revision nhận được lớn hơn Thiết bị sẽ đè cấu hình mới lên cấu hình cũ.
Nếu Revision nhận được nhỏ hơn hoặc bằng Thiết bị sẽ bỏ qua.
2. Ứng dụng thực tế của VTP trong thiết bị Cisco
VTP là công cụ tuyệt vời dành cho các hệ thống mạng doanh nghiệp vừa và lớn, mang lại những ứng dụng và lợi ích thực tế sau:
2.1. Quản trị tập trung và tiết kiệm thời gian (Centralized Management)
Bài toán: Bạn quản lý một tòa nhà 10 tầng với hệ thống khoảng 60 thiết bị Cisco bao gồm cả Core Switch, Distribution Switch và Access Switch. Công ty yêu cầu triển khai một VLAN mới cho phòng ban vừa thành lập.
Ứng dụng: Thay vì phải gõ lệnh cấu hình trên cả 60 con Switch, bạn chỉ cần lên con Core Switch (VTP Server) tạo VLAN đó. Trong vòng vài giây, toàn bộ 59 con Switch còn lại (VTP Client) sẽ tự động xuất hiện VLAN mới này.
2.2. Giảm thiểu sai sót cấu hình (Consistency)
Khi cấu hình thủ công cho hàng chục Switch, việc gõ sai một chữ cái trong tên VLAN hoặc gõ nhầm số VLAN ID (ví dụ: gõ nhầm VLAN 10 thành VLAN 100) giữa các Switch là điều rất dễ xảy ra, dẫn đến việc mất kết nối đường Trunk. VTP đảm bảo toàn bộ các Switch trong mạng luôn có một cơ sở dữ liệu VLAN đồng nhất 100%.
2.3. Tối ưu băng thông đường Trunk với VTP Pruning
Mặc định, đường truyền Trunk sẽ cho phép tất cả các VLAN đi qua. Nếu Switch A gửi gói tin Broadcast của VLAN 10, gói tin này sẽ chạy qua đường Trunk sang Switch B, ngay cả khi Switch B không có bất kỳ cổng vật lý nào thuộc VLAN 10. Điều này gây lãng phí băng thông đường trục.
Ứng dụng: Tính năng VTP Pruning khi được kích hoạt sẽ giúp Switch tự động trao đổi thông tin với nhau. Nếu Switch B báo rằng "Tôi không có cổng nào thuộc VLAN 10", Switch A sẽ chủ động chặn (prune) không cho lưu lượng VLAN 10 chạy qua đường Trunk hướng đó nữa, giúp tối ưu hóa băng thông đường truyền trục.
3. Cảnh báo bảo mật cực kỳ quan trọng về VTP (VTP Bombing)
Mặc dù rất tiện lợi, nhưng VTP ẩn chứa một rủi ro bảo mật hệ thống cực kỳ nghiêm trọng, thường được gọi là hiện tượng "VTP Bombing" hay lỗi đồng bộ đè.
Kịch bản tai họa: Một kỹ sư mạng lấy một con Switch cũ từ kho ra để mang đi lắp thêm (hoặc switch lab mang vào mạng thật). Con Switch này trước đó đang chạy chế độ VTP Server (hoặc Client) và có chỉ số Revision Number rất cao (ví dụ: 100), trong khi mạng thật đang chạy ổn định ở Revision 20.
Hậu quả: Khi vừa cắm con Switch cũ này vào mạng qua cổng Trunk, nó sẽ lập tức phát tán quảng bá. Vì số Revision của nó (100) cao hơn mạng thật (20), tất cả các Switch trong hệ thống (bao gồm cả Core Switch Server hiện tại) sẽ lập tức xóa sạch bảng VLAN cũ của doanh nghiệp để đồng bộ theo bảng VLAN của con Switch cũ vừa cắm vào. Toàn bộ mạng doanh nghiệp sẽ bị sập ngay lập tức (Down-time toàn hệ thống).
Giải pháp ứng dụng an toàn: Để tránh tai họa này, các Network Admin giàu kinh nghiệm thường áp dụng các quy tắc:
1.Luôn cấu hình VTP Password mã hóa mạnh để tránh thiết bị lạ tự đồng bộ.
2.Trước khi cắm bất kỳ Switch cũ nào vào mạng, phải reset số Revision về 0 (bằng cách chuyển đổi VTP sang chế độ transparent rồi mới chuyển lại client).
3.Trong nhiều thiết kế mạng hiện đại, người ta ưu tiên chuyển hẳn tất cả các Switch sang chế độ VTP Transparent hoặc VTP Off (VTP Version 3) để tự kiểm soát thủ công hoặc quản lý cấu hình tập trung bằng các công cụ tự động hóa (Ansible, Cisco DNA Center) nhằm triệt tiêu hoàn toàn rủi ro này.
II.CÁC BƯỚC CẤU HÌNH VTP TRONG SWITCH CISCO
Cấu hình VTP (VLAN Trunking Protocol) trên switch Cisco giúp bạn quản lý VLAN nhất quán trên toàn bộ mạng. Khi bạn thêm, xóa hoặc đổi tên VLAN trên một switch VTP server, các thay đổi này sẽ tự động được quảng bá đến tất cả các switch VTP client trong cùng một domain. Dưới đây là các bước và câu lệnh để cấu hình VTP:
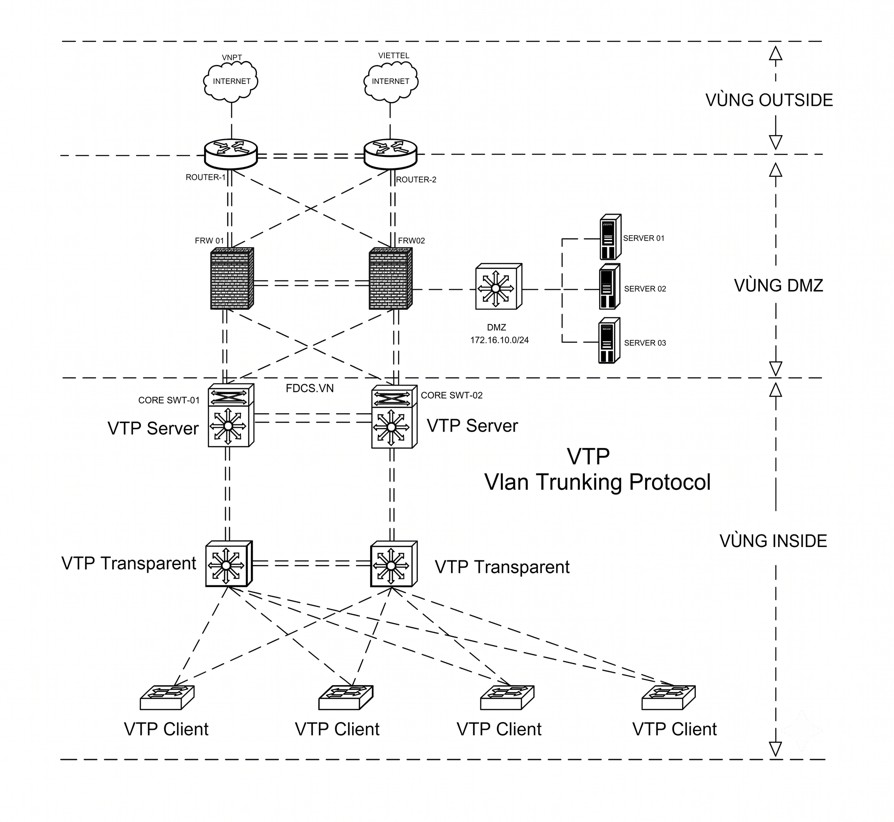
Bước 1: Chọn một switch làm VTP Server
Trong mỗi VTP domain, bạn cần ít nhất một switch được cấu hình làm VTP server. Đây là switch mà bạn sẽ thực hiện các thay đổi VLAN.
Chức năng chính của VTP:
Đồng bộ hóa thông tin VLAN:
VTP cho phép các switch Cisco trong cùng một miền VTP chia sẻ thông tin về VLAN, bao gồm tên VLAN, ID VLAN và trạng thái VLAN.
Khi một VLAN được tạo, sửa đổi hoặc xóa trên một switch VTP server, thông tin này sẽ được tự động lan truyền đến tất cả các switch VTP client trong cùng miền.
Giảm thiểu lỗi cấu hình:
Bằng cách tự động hóa việc phân phối thông tin VLAN, VTP giúp giảm thiểu nguy cơ lỗi cấu hình do nhập liệu thủ công trên nhiều switch.
Đơn giản hóa quản lý VLAN:
VTP giúp đơn giản hóa việc quản lý VLAN trong các mạng lớn, nơi có nhiều switch.
Bước 2: Cấu hình VTP Domain
Tất cả các switch tham gia cùng một VTP domain phải có cùng tên domain.
Truy cập vào chế độ cấu hình toàn cục (Global Configuration Mode) trên switch bạn muốn cấu hình:
FdcSwtcisco> enable
FdcSwtcisco# configure terminal
Đặt tên VTP domain bằng lệnh vtp domain:
FdcSwtcisco(config)# vtp domain ctyfdcs.com.vn
Thay <ctyfdcs.com.vn> bằng tên bạn muốn đặt cho VTP domain (ví dụ: ctyfdcs.com.vn). Tên domain phải trùng khớp trên tất cả các switch tham gia cùng một domain.
Bước 3: Cấu hình VTP Mode
Bạn cần cấu hình chế độ VTP cho từng switch:
VTP Server: Cho phép tạo, sửa đổi và xóa VLAN, đồng thời quảng bá thông tin VLAN đến các VTP client.
FdcSwtcisco(config)# vtp mode server
VTP Client: Nhận thông tin VLAN từ VTP server và cập nhật cấu hình VLAN của chúng, nhưng không cho phép tạo, sửa đổi hoặc xóa VLAN cục bộ.
FdcSwtcisco(config)# vtp mode client
VTP Transparent: Không tham gia vào VTP domain, không quảng bá hoặc nhận thông tin VTP. Cho phép tạo, sửa đổi và xóa VLAN cục bộ, và chuyển tiếp các quảng bá VTP nhận được qua các cổng trunk của nó.
FdcSwtcisco(config)# vtp mode transparent
Lưu ý: Các switch ở chế độ transparent có thể có cấu hình VLAN cục bộ độc lập với VTP domain.
Bước 4: (Tùy chọn) Cấu hình VTP Password
Bạn có thể đặt mật khẩu VTP để tăng cường bảo mật. Tất cả các switch trong cùng một VTP domain phải có cùng mật khẩu VTP (nếu được cấu hình).
FdcSwtcisco(config)# vtp password Cisco123456
Thay < Cisco123456> bằng mật khẩu bạn muốn đặt (ví dụ: Cisco123456).
Bước 5: Cấu hình các cổng trunk giữa các switch
Để các quảng bá VTP có thể được truyền đi, các cổng kết nối giữa các switch VTP server và client phải được cấu hình là trunk. Tham khảo hướng dẫn cấu hình trunk đã được cung cấp trước đó.
Bước 6: Lưu cấu hình
Sau khi cấu hình VTP, hãy lưu cấu hình trên tất cả các switch:
FdcSwtcisco(config)# end
FdcSwtcisco# write memory
hoặc
FdcSwtcisco# copy running-config startup-config
Tóm tắt các lệnh cấu hình VTP (ví dụ trên một VTP server):
FdcSwtcisco> enable
FdcSwtcisco# configure terminal
FdcSwtcisco(config)# vtp domain ctyfdcs.com.vn
FdcSwtcisco(config)# vtp mode server
FdcSwtcisco(config)#vtp password Cisco123456
FdcSwtcisco(config)#exit
FdcSwtcisco# copy running-config startup-config
Tóm tắt các lệnh cấu hình VTP (ví dụ trên một VTP client):
FdcSwtcisco> enable
FdcSwtcisco# configure terminal
FdcSwtcisco(config)# vtp domain ctyfdcs.com.vn
FdcSwtcisco(config)# vtp mode client
FdcSwtcisco(config)# vtp password Cisco123456
FdcSwtcisco(config)# exit
FdcSwtcisco# copy running-config startup-config
Các lệnh kiểm tra cấu hình VTP:
FdcSwtcisco# show vtp status: Hiển thị thông tin về cấu hình VTP hiện tại của switch, bao gồm VTP version, configuration revision, number of existing VLANs, VTP mode, VTP domain name, VTP pruning mode, VTP password, và số lượng quảng bá VTP đã nhận và gửi.
FdcSwtcisco# show vtp status
FdcSwtcisco# show vtp password: Hiển thị mật khẩu VTP đã được cấu hình (nếu có).
FdcSwtcisco# show vtp password
FdcSwtcisco# show vlan brief: Hiển thị danh sách các VLAN trên switch. Trên VTP client, danh sách này sẽ được đồng bộ hóa từ VTP server.
FdcSwtcisco# show vlan brief
Lưu ý quan trọng khi cấu hình VTP:
Tính nhất quán của VTP Domain và Password: Đảm bảo tên VTP domain và mật khẩu (nếu sử dụng) phải hoàn toàn giống nhau trên tất cả các switch bạn muốn tham gia cùng một domain.
Configuration Revision: VTP sử dụng số revision để theo dõi các thay đổi. Khi một VTP server thực hiện thay đổi VLAN, số revision sẽ tăng lên và các client sẽ cập nhật theo revision cao nhất mà chúng nhận được.
Cẩn thận với VTP Server: Chỉ nên có một hoặc một vài VTP server trong mạng của bạn để tránh các thay đổi VLAN không mong muốn do cấu hình sai trên nhiều server.
VTP Pruning: Đây là một tính năng tùy chọn giúp tối ưu hóa lưu lượng bằng cách ngăn chặn các quảng bá VLAN được gửi đến các trunk không có cổng nào thuộc VLAN đó. Bạn có thể bật hoặc tắt VTP pruning bằng lệnh vtp pruning.
VTP Version: Có hai phiên bản VTP (version 1 và version 2). Version 2 hỗ trợ thêm các tính năng như Token Ring VLANs và transparent mode VLAN consistency. Bạn có thể cấu hình phiên bản VTP bằng lệnh vtp version <1 | 2>. Theo mặc định, hầu hết các switch hiện đại đều chạy VTP version 2.
VTP Mode Transparent và VLAN cục bộ: Các switch ở chế độ transparent không đồng bộ hóa VLAN với VTP domain, cho phép bạn có cấu hình VLAN cục bộ khác với các switch khác. Tuy nhiên, chúng vẫn chuyển tiếp các quảng bá VTP.
Hiểu rõ về các chế độ VTP và đảm bảo cấu hình nhất quán là chìa khóa để quản lý VLAN hiệu quả trong mạng Cisco của bạn.


