CÂU LỆNH TẠO VÀ XÓA VLAN TRONG THIẾT BỊ SWITCH CISCO
8 - CÁC CÂU LỆNH TẠO VÀ XÓA VLAN TRONG THIẾT BỊ SWITCH CISCO
I ĐỊNH NGHĨA VÀ ỨNG DỤNG CỦA VLAN TRONG THIẾT BỊ MẠNG
VLAN (Virtual Local Area Network - Mạng LAN ảo) là một trong những công nghệ cốt lõi và quan trọng nhất trong việc thiết kế, tối ưu hóa và bảo mật hệ thống mạng doanh nghiệp hiện đại.
Dưới đây là định nghĩa chi tiết và các ứng dụng thực tế của VLAN trong các thiết bị mạng (Switch, Router, Firewall).
1. Định nghĩa về VLAN là gì
1.1. Khái niệm cơ bản
VLAN (Mạng LAN ảo) là một công nghệ cho phép tách một mạng LAN vật lý duy nhất thành nhiều mạng logic (mạng ảo) độc lập với nhau.
Mặc dù các thiết bị trong các VLAN khác nhau có thể cắm chung vào cùng một thiết bị Switch vật lý, chúng hoạt động như thể đang nằm trên các Switch hoàn toàn riêng biệt. Các thiết bị thuộc các VLAN khác nhau sẽ không thể liên lạc trực tiếp với nhau ở Lớp 2 (Layer 2) mà bắt buộc phải đi qua một thiết bị định tuyến (Router hoặc Layer 3 Switch).
1.2. Giải quyết bài toán Broadcast Domain
Để hiểu tại sao cần VLAN, chúng ta cần hiểu về khái niệm Broadcast Domain (Miền quảng bá):
Mặc định, một Switch vật lý là một miền Broadcast duy nhất. Khi một máy tính gửi một gói tin Broadcast (ví dụ: gói tin tìm kiếm DHCP, ARP), Switch sẽ nhân bản và gửi gói tin đó ra tất cả các cổng còn lại.
Trong một mạng lớn (vài trăm máy), lượng gói tin Broadcast này sẽ cực kỳ khổng lồ, gây ra hiện tượng nghẽn mạng, tiêu tốn băng thông và làm chậm CPU của các máy tính đầu cuối.
VLAN ra đời để chia nhỏ miền Broadcast đó. Gói tin Broadcast ở VLAN nào sẽ chỉ chạy nội bộ trong VLAN đó, không ảnh hưởng sang VLAN khác.
2. Các ứng dụng thực tế của VLAN trong hệ thống mạng
Trong hạ tầng mạng doanh nghiệp, VLAN được ứng dụng để giải quyết triệt để các vấn đề về quản trị, hiệu năng và bảo mật:
2.1. Phân chia mạng theo mô hình phòng ban (Logical Grouping)
Thay vì phải đi dây mạng riêng hoặc mua các Switch riêng cho từng phòng ban, VLAN cho phép gom nhóm các thiết bị dựa trên chức năng hoạt động của họ, bất kể vị trí địa lý của họ ở đâu trong tòa nhà.
VLAN 10: Khối Kế toán
VLAN 20: Khối Nhân sự
VLAN 30: Khối Kỹ thuật/IT.
VLAN 40: Khối Kinh doanh (Sales).
VLAN 50: Khối sản xuất

2.2. Tăng cường tính bảo mật cho hệ thống (Security)
Đây là một trong những ứng dụng quan trọng nhất. Vì các VLAN độc lập về mặt logic, dữ liệu nhạy cảm sẽ được cô lập.
Ứng dụng: Phòng kế toán chứa các dữ liệu tài chính tuyệt mật cần được tách riêng hoàn toàn với VLAN của các phòng ban khác hoặc mạng Wi-Fi dành cho khách (VLAN Guest).
Nếu một máy tính ở VLAN phòng Sales bị nhiễm mã độc hoặc virus Ransomware, virus đó chỉ có thể quét và lây lan trong nội bộ VLAN Sales, hoàn toàn không thể tự ý "bước sang" VLAN Kế toán hay VLAN Server để phá hoại.
2.3. Tối ưu hóa hiệu năng mạng và kiểm soát băng thông
Bằng cách chia nhỏ các miền Broadcast, lưu lượng mạng rác (Broadcast Traffic) giảm đi đáng kể, giúp thiết bị mạng vật lý hoạt động nhẹ nhàng và mượt mà hơn.
Người quản trị có thể dễ dàng cấu hình giới hạn băng thông (QoS) cho từng VLAN. Ví dụ: Ưu tiên băng thông cao cho VLAN Server và VLAN Ban giám đốc, giới hạn băng thông thấp hơn đối với VLAN Wi-Fi Guest của khách để tránh nghẽn mạch đường truyền Internet chung.
2.4. Triển khai hệ thống Wi-Fi đa tầng (Multi-SSID)
Khi bạn nhìn thấy một thiết bị Access Point (Cục phát Wi-Fi) trong công ty phát ra nhiều tên Wi-Fi (SSID) khác nhau, đó chính là ứng dụng của VLAN.
Cùng một cục Wi-Fi nhưng khi nhân viên kết nối vào tên Wifi_CongTy, họ sẽ được đẩy vào VLAN 10 (Internal) để truy cập file, máy in nội bộ.
Khi khách kết nối vào tên Wifi_Khach, AP sẽ đẩy họ vào VLAN 90 (Guest), VLAN này chỉ có quyền đi thẳng ra Internet và hoàn toàn bị chặn hoàn toàn hướng đi vào mạng nội bộ.
2.5. Tiết kiệm chi phí đầu tư thiết bị hạ tầng
VLAN giúp doanh nghiệp tận dụng tối đa năng lực của phần cứng. Thay vì phải mua 5 con Switch cho 5 phòng ban khác nhau, bạn chỉ cần mua 1 hoặc 2 con Switch hiệu năng cao hỗ trợ VLAN để chia nhỏ sử dụng, giảm chi phí mua sắm thiết bị, dây cáp và không gian tủ Rack.
3. Các khái niệm kỹ thuật đi kèm khi triển khai VLAN
Để hệ thống VLAN hoạt động đồng bộ, các thiết bị mạng Cisco thường sử dụng các giao thức và cấu hình sau:
Access Port (Cổng truy cập): Cổng Switch được cấu hình chỉ thuộc về một VLAN duy nhất. Thường dùng để cắm vào thiết bị đầu cuối như PC, Laptop, Máy in.
Trunk Port (Cổng đường trục): Cổng kết nối giữa Switch-to-Switch hoặc Switch-to-Router. Cổng Trunk có nhiệm vụ cho phép nhiều VLAN cùng chạy qua trên một sợi dây cáp vật lý duy nhất.
Giao thức 802.1Q (Dot1q): Là chuẩn quốc tế để "gắn thẻ" (Tagging) số VLAN vào các gói tin khi chạy qua đường Trunk, giúp Switch đầu bên kia biết gói tin này thuộc về VLAN nào để phân phối chính xác.
Inter-VLAN Routing (Định tuyến giữa các VLAN): Để các VLAN có thể giao tiếp được với nhau (dưới sự kiểm soát của tường lửa/ACL), người ta sử dụng các kỹ thuật định tuyến như Router-on-a-Stick (dùng Router) hoặc cấu hình các giao diện ảo SVI (Switch Virtual Interface) trực tiếp trên Layer 3 Switch.
II. CÁC CÂU LỆNH TẠO VÀ XÓA VLAN TRONG THIẾT BỊ SWITCH CISCO
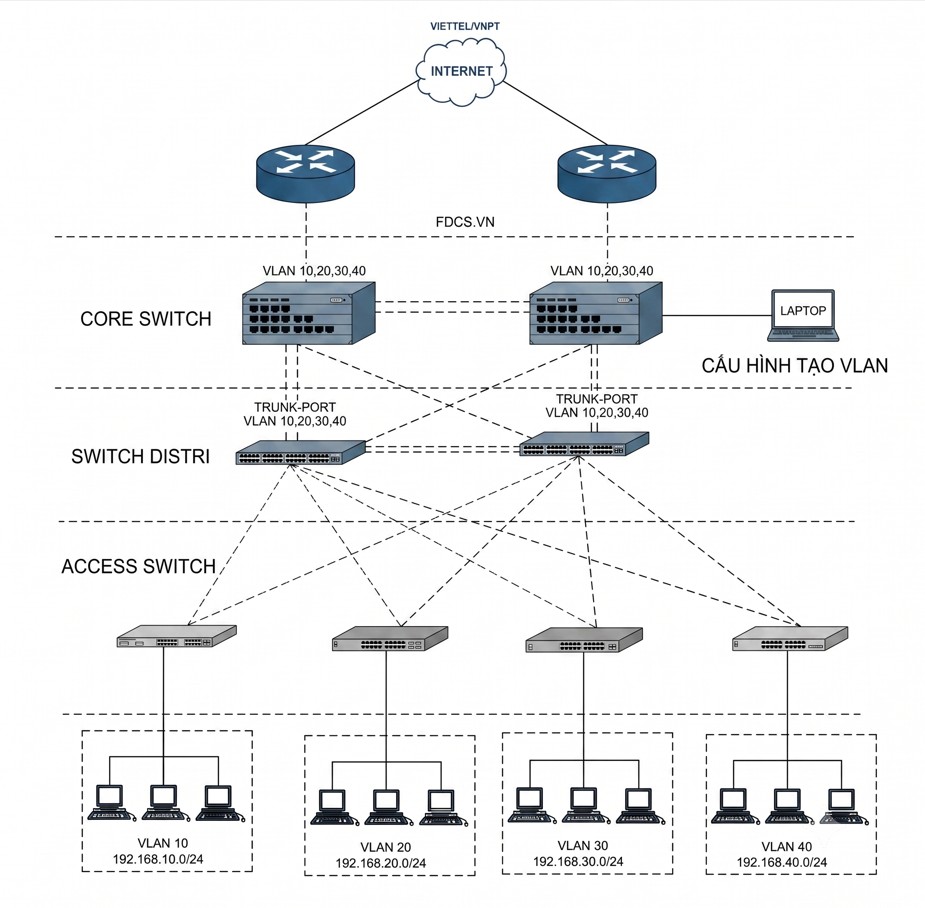
Bước 1: Truy cập vào chế độ cấu hình toàn cục (Global Configuration Mode)
Bước 2: Tạo VLAN
Sử dụng lệnh vlan theo sau là ID của VLAN bạn muốn tạo. ID VLAN thường nằm trong khoảng từ 1 đến 4094 (tùy thuộc vào loại VLAN và cấu hình switch). VLAN 1 là VLAN mặc định và thường không được sử dụng cho dữ liệu người dùng.
FdcSwtcisco(config)# vlan <ID_VLAN>
Ví dụ, để tạo VLAN có ID là 10:
FdcSwtcisco(config)# vlan 10
Bạn có thể tạo nhiều VLAN liên tiếp bằng cách lặp lại lệnh này với các ID khác nhau.
Bước 3: (Tùy chọn) Đặt tên cho VLAN
Việc đặt tên cho VLAN giúp bạn dễ dàng quản lý và nhận diện mục đích của VLAN đó. Sử dụng lệnh name trong chế độ cấu hình VLAN:
FdcSwtcisco(config-vlan)# name <tên_VLAN>
Ví dụ, để đặt tên cho VLAN 10 là "Marketing":
FdcSwtcisco(config)# vlan 10
FdcSwtcisco(config-vlan)# name Marketing
Bước 4: Thoát khỏi chế độ cấu hình VLAN
Sau khi tạo và đặt tên (nếu cần) cho VLAN, bạn có thể thoát khỏi chế độ cấu hình VLAN để quay lại chế độ cấu hình toàn cục:
FdcSwtcisco(config-vlan)# exit
Bước 5: Gán cổng vào VLAN
Các VLAN bạn vừa tạo sẽ chưa có cổng nào được gán. Để các thiết bị có thể thuộc về VLAN này, bạn cần gán các cổng vật lý của switch vào VLAN tương ứng.
1. Vào chế độ cấu hình giao diện (Interface Configuration Mode) cho cổng bạn muốn gán. Ví dụ, để gán cổng FastEthernet0/1 vào VLAN 10:
FdcSwtcisco(config)# interface FastEthernet0/1
2. Đặt chế độ hoạt động của cổng là access (cho các thiết bị đầu cuối như máy tính, máy in):
FdcSwtcisco(config-if)# switchport mode access
3. Gán cổng vào VLAN đã tạo bằng lệnh switchport access vlan:
FdcSwtcisco(config-if)# switchport access vlan <ID_VLAN>
Ví dụ, để gán cổng FastEthernet0/1 vào VLAN 10:
FdcSwtcisco(config-if)# switchport access vlan 10
Lặp lại các bước này cho tất cả các cổng bạn muốn gán vào VLAN 10 hoặc các VLAN khác.
Bước 6: (Tùy chọn) Cấu hình cổng Trunk (cho kết nối giữa các switch hoặc router)
Nếu bạn muốn kết nối switch này với một switch khác hoặc một router và cho phép nhiều VLAN đi qua kết nối đó, bạn cần cấu hình cổng là trunk.
1. Vào chế độ cấu hình giao diện cho cổng trunk. Ví dụ, cổng GigabitEthernet1/0/1:
FdcSwtcisco(config)# interface GigabitEthernet1/0/1
2. Đặt chế độ hoạt động của cổng là trunk:
FdcSwtcisco(config-if)# switchport mode trunk
3. (Tùy chọn) Chỉ định các VLAN được phép đi qua trunk (nếu không chỉ định, tất cả VLAN sẽ được phép):
FdcSwtcisco(config-if)# switchport trunk allowed vlan <danh_sách_VLAN>
Ví dụ, cho phép VLAN 10, 20 và 30 đi qua trunk:
FdcSwtcisco(config-if)# switchport trunk allowed vlan 10,20,30
4. Để cho phép tất cả VLAN trừ một số VLAN cụ thể:
FdcSwtcisco(config-if)# switchport trunk allowed vlan remove <danh_sách_VLAN>
5. (Tùy chọn) Đặt VLAN native cho cổng trunk (thường là VLAN 1 theo mặc định):
FdcSwtcisco(config-if)# switchport trunk native vlan <ID_VLAN>
Bước 7: Lưu cấu hình
Sau khi tạo và gán cổng vào VLAN, hãy lưu cấu hình vào bộ nhớ NVRAM:
FdcSwtcisco(config)# exit
FdcSwtcisco# copy running-config startup-config
Tóm tắt các lệnh cơ bản để tạo và gán cổng vào VLAN:
FdcSwtcisco> enable
FdcSwtcisco# configure terminal
FdcSwtcisco(config)# vlan 10
FdcSwtcisco(config-vlan)# name Marketing
FdcSwtcisco(config-vlan)# exit
FdcSwtcisco(config)# interface FastEthernet0/1
FdcSwtcisco(config-if)# switchport mode access
FdcSwtcisco(config-if)# switchport access vlan 10
FdcSwtcisco(config)# exit
FdcSwtcisco(config)# interface FastEthernet0/2
FdcSwtcisco(config-if)# switchport mode access
FdcSwtcisco(config-if)# switchport access vlan 10
FdcSwtcisco(config-if)# exit
FdcSwtcisco(config)# interface GigabitEthernet1/0/1
FdcSwtcisco(config-if)# switchport mode trunk
FdcSwtcisco(config-if)# switchport trunk allowed vlan 10,20
FdcSwtcisco(config-if)# exit
FdcSwtcisco(config)# exit
FdcSwtcisco# copy running-config startup-config
Các lệnh kiểm tra VLAN:
FdcSwtcisco# show vlan brief: Hiển thị tóm tắt thông tin về tất cả các VLAN trên switch, bao gồm ID, tên, trạng thái và các cổng được gán cho mỗi VLAN.
FdcSwtcisco# show vlan brief
FdcSwtcisco# show vlan id <ID_VLAN>: Hiển thị thông tin chi tiết về một VLAN cụ thể.
FdcSwtcisco# show vlan id 10
FdcSwtcisco# show interface <tên_giao_diện> switchport: Hiển thị thông tin cấu hình switchport của một cổng, bao gồm VLAN truy cập, chế độ trunk và các cấu hình liên quan đến VLAN.
FdcSwtcisco# show interface FastEthernet0/1 switchport
III. CÁC BƯỚC VÀ CÁC CÂU LỆNH XÓA VLAN TRONG THIẾT BỊ SWITCH CISCO
Bước 1: Xóa VLAN
Sử dụng lệnh no vlan theo sau là ID của VLAN bạn muốn xóa.
FdcSwtcisco(config)# no vlan <ID_VLAN>
Ví dụ, để xóa VLAN có ID là 10:
FdcSwtcisco(config)# no vlan 10
Bạn có thể xóa nhiều VLAN cùng lúc bằng cách liệt kê các ID VLAN cách nhau bằng dấu phẩy hoặc sử dụng dấu gạch ngang để chỉ một dải VLAN. Ví dụ:
Xóa VLAN 10 và VLAN 20:
FdcSwtcisco(config)# no vlan 10,20
Xóa các VLAN từ 30 đến 40:
FdcSwtcisco(config)# no vlan 30-40
Lưu ý quan trọng:
Khi bạn xóa một VLAN, tất cả các cổng (interfaces) đang được gán cho VLAN đó sẽ trở về VLAN mặc định (VLAN 1).
Các cấu hình cụ thể liên quan đến VLAN đó (ví dụ: các giao diện VLAN interface - SVI) cũng sẽ bị xóa.
Bước 2: (Tùy chọn) Xóa cấu hình giao diện VLAN (SVI)
Nếu bạn đã tạo một Switched Virtual Interface (SVI) cho VLAN mà bạn vừa xóa (ví dụ: interface vlan 10), bạn cũng nên xóa cấu hình SVI này.
A Vào chế độ cấu hình giao diện cho SVI:
FdcSwtcisco(config)# interface vlan <ID_VLAN>
Ví dụ, để vào cấu hình SVI cho VLAN 10:
FdcSwtcisco(config)# interface vlan 10
B. Xóa giao diện SVI bằng lệnh no interface vlan:
FdcSwtcisco(config)# no interface vlan <ID_VLAN>
Ví dụ:
FdcSwtcisco(config)# no interface vlan 10
Bước 3: Lưu cấu hình
Sau khi xóa VLAN và (tùy chọn) xóa SVI, hãy lưu cấu hình vào bộ nhớ NVRAM:
FdcSwtcisco(config)# exit
FdcSwtcisco# copy running-config startup-config
Tóm tắt các lệnh để xóa VLAN:
FdcSwtcisco> enable
FdcSwtcisco# configure terminal
FdcSwtcisco(config)# no vlan 10
FdcSwtcisco(config)# no vlan 20,30
FdcSwtcisco(config)# no vlan 50-55
FdcSwtcisco(config)# no interface vlan 10
FdcSwtcisco(config)# exit
FdcSwtcisco# copy running-config startup-config
Các lệnh kiểm tra sau khi xóa VLAN:
Show vlan brief: Kiểm tra danh sách VLAN để đảm bảo VLAN bạn muốn xóa không còn tồn tại. Các cổng trước đây thuộc VLAN đã xóa sẽ hiển thị là thuộc VLAN 1.
Show vlan brief
Show running-config: Kiểm tra cấu hình đang chạy để đảm bảo không còn cấu hình nào liên quan đến VLAN đã xóa (bao gồm cả định nghĩa VLAN và cấu hình SVI).
Show running-config | include vlan <ID_VLAN>
Show running-config | include interface vlan <ID_VLAN>


