ĐỊNH NGHĨA MPLS & SD-WAN
20- ĐỊNH NGHĨA MPLS & SD-WAN
ĐỊNH NGHĨA VÀ ỨNG DỤNG CỦA MPLS & SD-WAN
I. ĐỊNH NGHĨA & ỨNG DỤNG VỀ MPLS
MPLS (Multiprotocol Label Switching - Chuyển mạch nhãn đa giao thức) là một công nghệ chuyển mạch gói nâng cao được sử dụng trong các mạng viễn thông chất lượng cao.
Thay vì định tuyến dữ liệu dựa trên địa chỉ IP đích phức tạp ở mỗi chặng (hop) như mạng IP truyền thống, MPLS định hướng dữ liệu thông qua các nhãn (labels) ngắn. Điều này giúp tối ưu hóa tốc độ truyền tải, kiểm soát lưu lượng và tăng cường bảo mật.
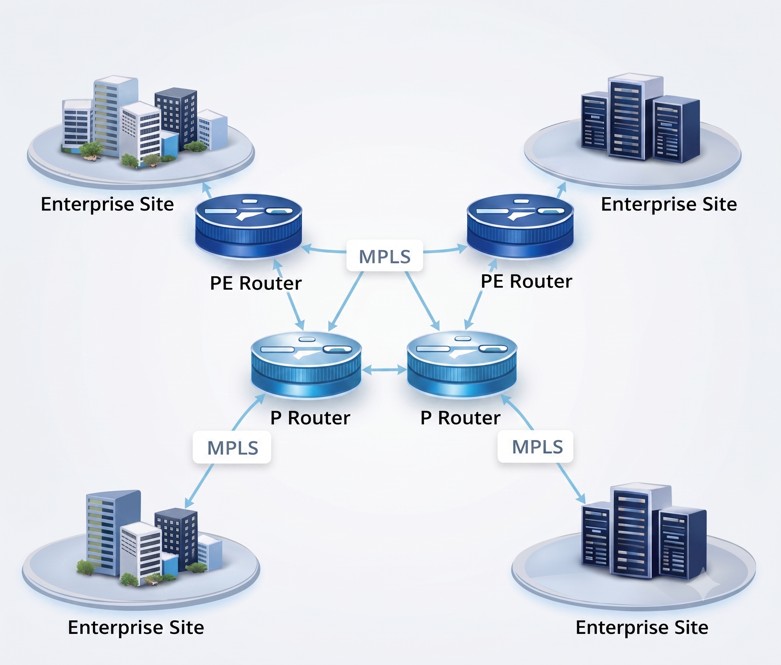
1. Cách thức hoạt động của mô hình MPLS
Trong mạng IP thông thường, mỗi router phải mở gói tin, kiểm tra bảng định tuyến (Routing Table) để tìm IP đích rồi mới quyết định chuyển đi đâu.
Với MPLS, quy trình này đơn giản hơn rất nhiều nhờ cơ chế gán nhãn ở biên mạng:
Ingress LER (Label Edge Router): Router biên khi nhận gói tin IP từ mạng khách hàng sẽ kiểm tra và "dán" một cái nhãn (Label) vào đầu gói tin (gọi là hành động Push).
LSR (Label Switching Router): Các router lõi bên trong mạng MPLS chỉ cần nhìn vào cái nhãn này, tra cứu bảng chuyển mạch nhãn cực nhanh để đổi nhãn cũ thành nhãn mới (Swap) và đẩy tiếp sang router kế tiếp. Chúng hoàn toàn không quan tâm đến địa chỉ IP bên trong là gì.
Egress LER: Router biên ở lối ra sẽ gỡ bỏ nhãn (Pop) và trả lại gói tin IP nguyên bản cho mạng đích.
Hành trình mà gói tin đi qua trong mạng MPLS được gọi là LSP (Label Switched Path) – một đường đi cố định được thiết lập sẵn.
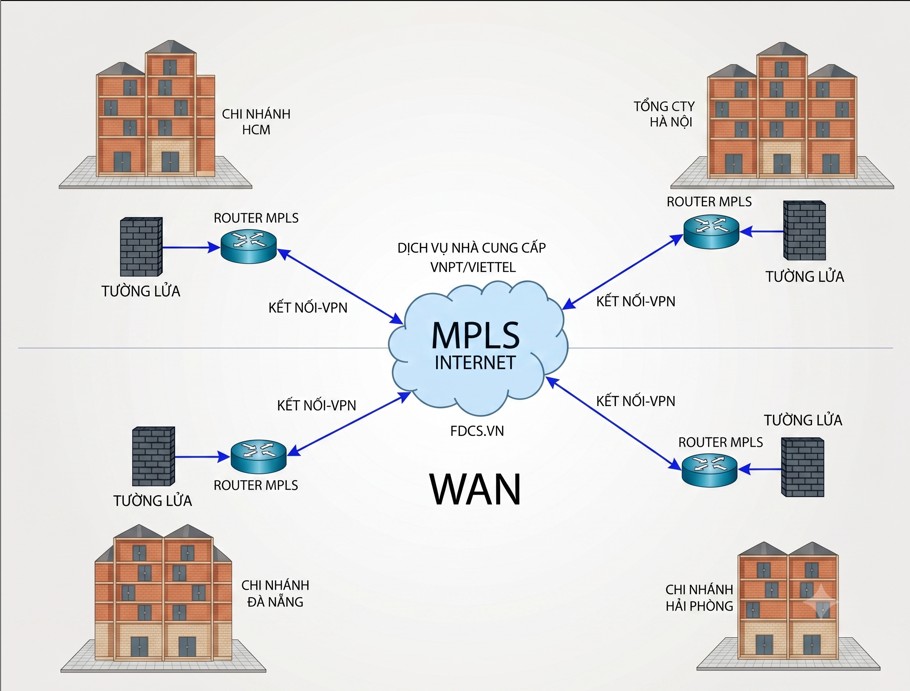
(MÔ HÌNH MẠNG MPLS)
2. Các ứng dụng cốt lõi của MPLS
Nhờ cơ chế chuyển mạch nhãn linh hoạt, MPLS được ứng dụng rộng rãi trong các hạ tầng mạng doanh nghiệp lớn và nhà mạng (ISP):
Ảo hóa mạng VPN (MPLS VPN)
Đây là ứng dụng phổ biến nhất. MPLS cho phép nhà mạng tạo ra các mạng riêng ảo (VPN) bảo mật cao cho doanh nghiệp trên cùng một hạ tầng mạng vật lý chung.
Layer 3 VPN (L3VPN): Nhà mạng tham gia vào quá trình định tuyến với doanh nghiệp. Các chi nhánh có thể kết nối với nhau như một mạng nội bộ lớn.
Layer 2 VPN (L2VPN / EoMPLS): Giả lập một đường dây cáp quang ảo (Layer 2) nối trực tiếp giữa 2 chi nhánh. Doanh nghiệp toàn quyền cấu hình định tuyến (Routing) bên trong mà không phụ thuộc vào nhà mạng.
Kỹ thuật điều khiển lưu lượng (MPLS Traffic Engineering - MPLS TE)
Trong mạng IP truyền thống, dữ liệu luôn đi theo đường ngắn nhất (Shortest Path), dễ gây ra hiện tượng một đường thì quá tải (nghẽn), trong khi các đường khác lại dư thừa băng thông.
MPLS TE cho phép người quản trị tự định tuyến dữ liệu đi theo các hướng mong muốn, phân bổ đều lưu lượng lên toàn bộ các liên kết mạng.
Đảm bảo chất lượng dịch vụ (QoS)
MPLS hỗ trợ phân loại dữ liệu cực tốt dựa trên các trường ưu tiên trong nhãn.
Các dịch vụ nhạy cảm với độ trễ như Voice over IP (VoIP), Video Conference, hoặc dữ liệu ERP cốt lõi sẽ được gán nhãn ưu tiên cao để đi trước, tránh hiện tượng giật lag, mất gói.
Khả năng khôi phục mạng nhanh chóng (Fast Reroute - FRR)
Khi một liên kết vật lý trong mạng lõi bị đứt, tính năng MPLS FRR cho phép mạng tự động chuyển hướng lưu lượng sang đường dự phòng chỉ trong vòng dưới 50 mili-giây (ms), giúp người dùng không hề nhận ra sự cố.
3. Tóm tắt Ưu và Nhược điểm
Ưu điểm | Nhược điểm |
Tốc độ & Hiệu năng: Xử lý nhãn nhanh hơn tra cứu bảng IP. | Chi phí cao: Băng thông MPLS đắt hơn nhiều so với Internet thông thường. |
QoS vượt trội: Cam kết băng thông và độ trễ cho dịch vụ quan trọng. | Triển khai phức tạp: Đòi hỏi đội ngũ kỹ sư có chuyên môn cao để cấu hình, vận hành. |
Bảo mật cao: Tách biệt lưu lượng giữa các khách hàng hoàn toàn ở mức hạ tầng lõi. | Kém linh hoạt với Cloud: Khó tối ưu khi doanh nghiệp dịch chuyển ứng dụng lên Cloud công cộng (AWS, Azure...). |
Hiện nay, dù xu hướng mạng SD-WAN đang phát triển mạnh mẽ để tối ưu chi phí bằng cách tận dụng Internet thương mại, MPLS vẫn giữ vai trò xương sống (Backbone) quan trọng tại các tổ chức tài chính, ngân hàng, cơ quan nhà nước và các nhà mạng lớn nhờ tính ổn định và bảo mật tuyệt đối.
II. ĐỊNH NGHĨA & ỨNG DỤNG CỦA SD-WAN
SD-WAN (Software-Defined Wide Area Network - Mạng diện rộng định nghĩa bằng phần mềm) là một bước tiến công nghệ vượt trội so với kiến trúc mạng WAN truyền thống.
Nếu như mạng WAN truyền thống phụ thuộc nặng nề vào các thiết bị phần cứng chuyên dụng (như Router) và các đường truyền vật lý cố định (như MPLS), thì SD-WAN tách biệt phần điều khiển (Control Plane) ra khỏi phần chuyển tiếp dữ liệu (Data Plane). Toàn bộ hệ thống mạng được quản lý tập trung bằng phần mềm, cho phép kết hợp và tự động điều phối linh hoạt nhiều loại đường truyền khác nhau (Internet, MPLS, 4G/5G).
1. Thành phần cốt lõi của mô hình SD-WAN
Kiến trúc SD-WAN thường được cấu thành từ 3 thành phần chính:
SD-WAN Orchestrator (Bộ điều phối trung tâm): "Bộ não" của toàn hệ thống, quản lý tập trung qua giao diện Web (GUI). Người quản trị chỉ cần cấu hình chính sách (Policy) tại đây, hệ thống sẽ tự động đẩy xuống tất cả các chi nhánh.
SD-WAN Controller: Chịu trách nhiệm quản lý cấu trúc mạng, định tuyến và phân phối các khóa bảo mật giữa các thiết bị.
SD-WAN Edge (Thiết bị đầu cuối): Các thiết bị đặt tại chi nhánh hoặc dữ liệu đám mây (có thể là phần cứng chuyên dụng hoặc máy ảo). Chúng thực thi các chính sách được đưa xuống từ bộ điều phối.
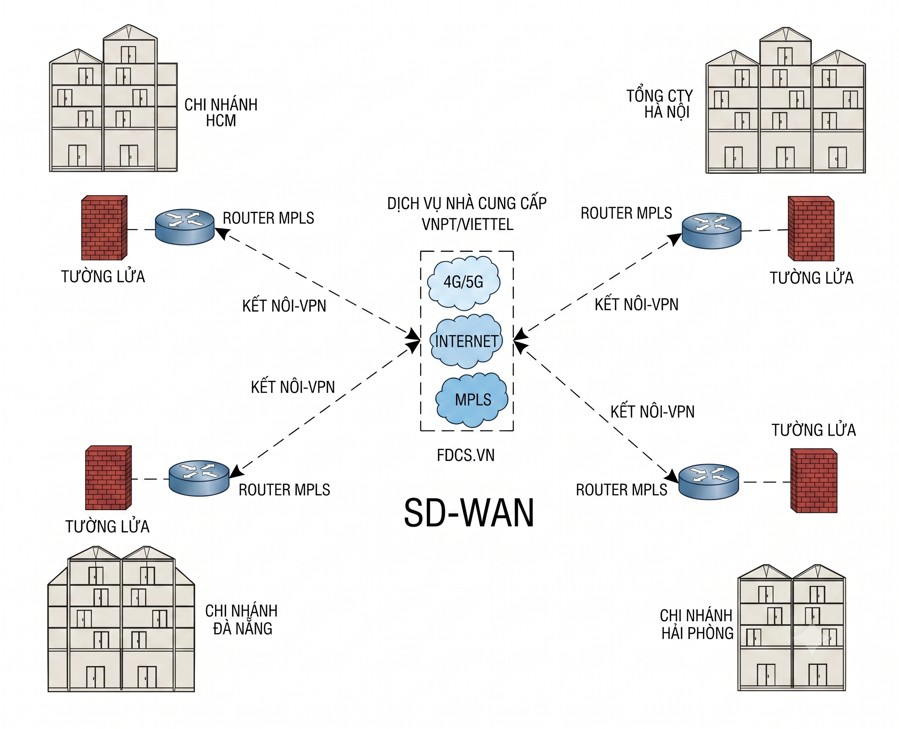
(MÔ HÌNH MẠNG SD-WAN)
2. Các ứng dụng và lợi ích thực tiễn của SD-WAN
SD-WAN giải quyết được những bài toán hóc búa nhất của doanh nghiệp thời đại chuyển đổi số:
Tối ưu hóa chi phí đường truyền (Hybrid WAN)
Doanh nghiệp không còn phải phụ thuộc 100% vào đường truyền MPLS đắt đỏ. SD-WAN cho phép gộp chung đường MPLS, Internet cáp quang thông thường (Broadband), và mạng di động 4G/5G lại thành một kênh truyền lớn.
Phần mềm sẽ tự động nhận diện ứng dụng nào quan trọng (như ERP, Voice) để đi đường MPLS, còn các lưu lượng thông thường (lướt web, Youtube) sẽ đi đường Internet giá rẻ.
Tự động chọn đường truyền tốt nhất (Dynamic Path Selection)
SD-WAN liên tục giám sát chất lượng của từng đường truyền (đo lường độ trễ - Latency, độ mất gói - Packet Loss, độ jitter).
Nếu đường Internet bỗng nhiên bị chậm hoặc chập chờn, SD-WAN sẽ ngay lập tức tự động chuyển các cuộc gọi VoIP hoặc ứng dụng quan trọng sang đường truyền tốt hơn mà không làm gián đoạn (no-drop) phiên làm việc của người dùng.
Trải nghiệm Cloud mượt mà (Direct Internet Access - DIA)
Ở mô hình cũ, toàn bộ lưu lượng từ chi nhánh muốn lên Cloud (Office 365, Google Workspace, AWS...) phải chạy về Tổng công ty rồi mới đi ra Internet, gây thắt nút cổ chai.
SD-WAN cho phép các chi nhánh truy cập thẳng ra Internet (DIA) để kết nối đến các ứng dụng Cloud một cách nhanh nhất, đồng thời vẫn đảm bảo được chính sách bảo mật nhờ tích hợp tường lửa ngay tại thiết bị Edge.
Triển khai chi nhánh thần tốc (Zero-Touch Provisioning - ZTP)
Khi mở một chi nhánh mới, kỹ sư IT không cần phải đến tận nơi để gõ từng dòng lệnh cấu hình (CLI). Thiết bị SD-WAN Edge chỉ cần cắm nguồn và kết nối Internet, nó sẽ tự động liên hệ với Orchestrator để tải cấu hình về và hoạt động chỉ trong vài phút.
3. So sánh nhanh: SD-WAN và MPLS
Đặc điểm | MPLS | SD-WAN |
Băng thông & Chi phí | Chi phí rất cao trên mỗi Mbps. | Tối ưu chi phí bằng cách tận dụng Internet thương mại giá rẻ. |
Quản trị | Cấu hình thủ công trên từng thiết bị (phức tạp). | Quản trị tập trung bằng phần mềm qua giao diện trực quan. |
Độ tin cậy (SLA) | Rất cao, do nhà mạng cam kết hạ tầng riêng. | Rất cao nhờ khả năng tự động gộp và bù trừ lỗi giữa nhiều đường truyền. |
Khả năng mở rộng | Mất nhiều tuần/tháng để nhà mạng kéo cáp. | Triển khai nhanh chóng (Zero-Touch), hỗ trợ đa nền tảng. |
4. Xu hướng phát triển: SASE (Secure Access Service Edge)
Hiện nay, ứng dụng mạnh mẽ nhất của SD-WAN chính là việc kết hợp với các giải pháp bảo mật đám mây để tạo thành kiến trúc SASE. SD-WAN đóng vai trò kết nối tối ưu, kết hợp với Tường lửa thế hệ mới (NGFW), Cloud Access Security Broker (CASB), và Zero Trust Network Access (ZTNA) để bảo vệ toàn diện cho doanh nghiệp khi dữ liệu và ứng dụng dịch chuyển hoàn toàn lên môi trường Đám mây.


