ĐỊNH NGHĨA VỀ TELNET VÀ SSH
14 - ĐỊNH NGHĨA VỀ TELNET VÀ SSH
I. ĐỊNH NGHĨA VỀ SSH VÀ TELNET
Trong thiết bị Cisco, Telnet và SSH là hai giao thức được sử dụng để truy cập và quản lý các thiết bị mạng từ xa. Tuy nhiên, chúng có những điểm khác biệt quan trọng về bảo mật:
Telnet:
Giao thức không an toàn: Telnet truyền dữ liệu, bao gồm tên người dùng và mật khẩu, ở dạng văn bản thuần túy (clear text). Điều này có nghĩa là bất kỳ ai có thể chặn lưu lượng mạng đều có thể đọc được thông tin và kiểm soát thông tin đó.
Không được khuyến nghị cho sử dụng trong môi trường thực tế hoặc cho môi trường sản xuất: Do rủi ro bảo mật cao, Telnet không được khuyến nghị sử dụng trong môi trường sản xuất.
Sử dụng cho mục đích kiểm tra và gỡ lỗi: Telnet có thể hữu ích trong các tình huống kiểm tra và gỡ lỗi trong mạng cục bộ an toàn.
SSH (Secure Shell):
Giao thức an toàn: SSH mã hóa tất cả lưu lượng truy cập, bao gồm tên người dùng, mật khẩu và dữ liệu, trước khi truyền qua mạng. Điều này giúp bảo vệ thông tin khỏi bị nghe lén và đánh cắp.
Được khuyến nghị cho quản lý từ xa: SSH là giao thức được khuyến nghị cho quản lý từ xa các thiết bị Cisco trong môi trường sản xuất.
Cung cấp xác thực mạnh mẽ: SSH sử dụng các cơ chế xác thực mạnh mẽ, chẳng hạn như khóa công khai, để đảm bảo rằng chỉ những người dùng được ủy quyền mới có thể truy cập thiết bị.
Tóm lại:
Telnet: Không an toàn, sử dụng cho kiểm tra.
SSH: An toàn, sử dụng cho quản lý từ xa.
Trong môi trường mạng hiện đại, SSH là lựa chọn ưu tiên để quản lý từ xa các thiết bị Cisco do tính bảo mật vượt trội của nó.
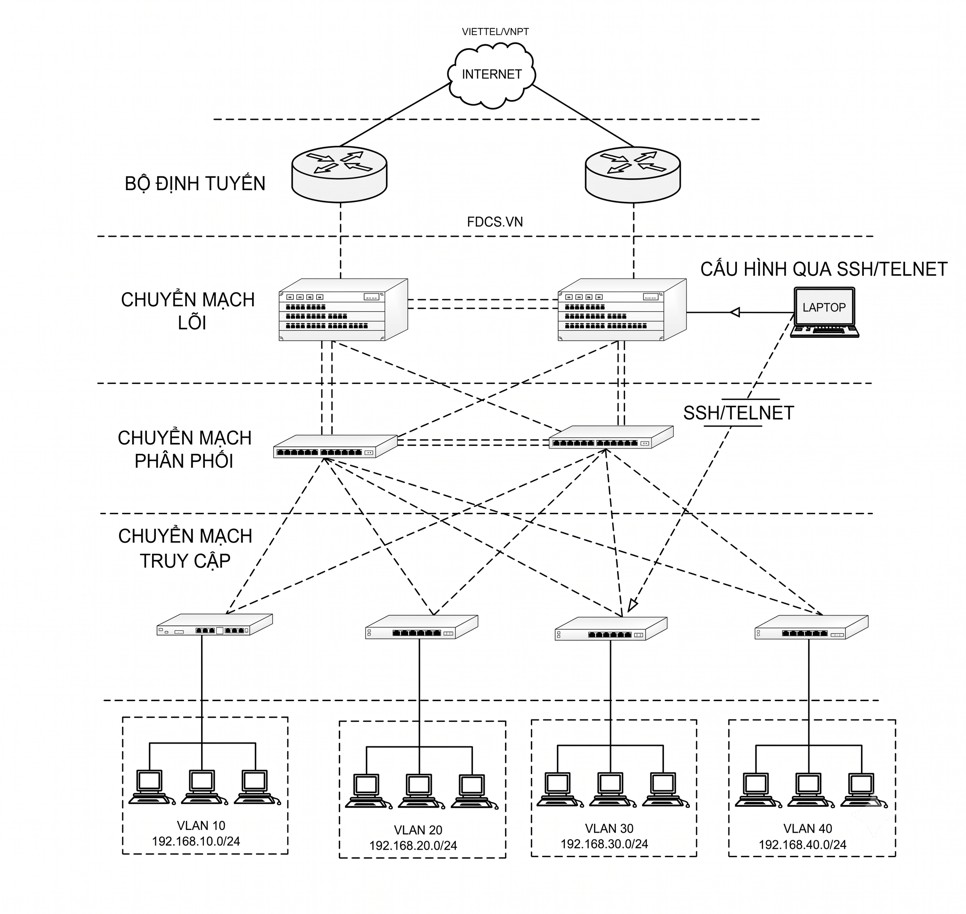
II. CÂU LỆNH CẤU HÌNH SSH TRÊN ROUTER CISCO
Để cấu hình SSH trên router Cisco, bạn cần thực hiện các bước sau cùng với các câu lệnh tương ứng:
1. Đặt Tên Hostname và Domain Name:
Câu lệnh:
FdcSwtcisco(config)# hostname <tên_router> (ví dụ: hostname FdcRcisco)
FdcSwtcisco(config)# ip domain-name <tên_miền> (ví dụ: ip domain-name ctyfdcs.com)
Lý do: SSH sử dụng tên miền để tạo khóa mã hóa.
2. Tạo Khóa RSA:
Câu lệnh: crypto key generate rsa
Lý do: Khóa RSA được sử dụng để mã hóa dữ liệu SSH.
Lưu ý:
Router sẽ yêu cầu bạn chọn kích thước khóa. Kích thước khóa càng lớn, bảo mật càng cao. Nên chọn 2048 bits hoặc cao hơn.
3. Tạo Tài Khoản Người Dùng:
Câu lệnh: username <tên_người_dùng> privilege 15 secret <mật_khẩu>
Lý do: Tạo tài khoản người dùng để xác thực SSH.
Lưu ý:
- privilege 15 cấp quyền quản trị cao nhất.
- secret mã hóa mật khẩu.
4. Bật SSH trên Đường Dây VTY:
Câu lệnh:
FdcSwtcisco(config)# line vty 0 15
FdcSwtcisco(config-line)# transport input ssh
FdcSwtcisco(config-line)# login local
Lý do:
line vty 0 15 cho phép kết nối SSH từ 16 đường dây ảo (0-15).
transport input ssh chỉ cho phép kết nối SSH.
login local xác thực người dùng bằng tài khoản cục bộ.
5. Chọn Phiên Bản SSH (Khuyến Nghị):
Câu lệnh: ip ssh version 2
Lý do: SSH phiên bản 2 an toàn hơn phiên bản 1.
Các Câu Lệnh Tùy Chọn:
ip ssh authentication-retries <số_lần_thử>: Đặt số lần thử đăng nhập sai.
ip ssh time-out <thời_gian_chờ>: Đặt thời gian chờ đăng nhập.
exec-timeout <phút> <giây>: Đặt thời gian chờ cho phiên SSH.
Ví dụ Cấu Hình Hoàn Chỉnh:
Switch> enable
Switch# configure terminal
Switch(config)# hostname FdcSwtcisco
FdcSwtcisco(config)# ip domain-name ctyfdcs.com
FdcSwtcisco(config)# crypto key generate rsa
Router(config)# username admin privilege 15 secret mypassword
FdcSwtcisco(config)# line vty 0 15
FdcSwtcisco(config-line)# transport input ssh
FdcSwtcisco(config-line)# login local
FdcSwtcisco(config-line)# exit
FdcSwtcisco(config)# ip ssh version 2
FdcSwtcisco(config)# end
FdcSwtcisco# write memory
Nhưng lưu ý:
Luôn sử dụng mật khẩu mạnh.
Cập nhật Cisco IOS lên phiên bản mới nhất để có các bản vá bảo mật.
Khi sử dụng SSH, luôn đảm bảo rằng bạn sử dụng phần mềm SSH client đáng tin cậy.
III. CẤU HÌNH TELNET TRÊN THIẾT BỊ CISCO
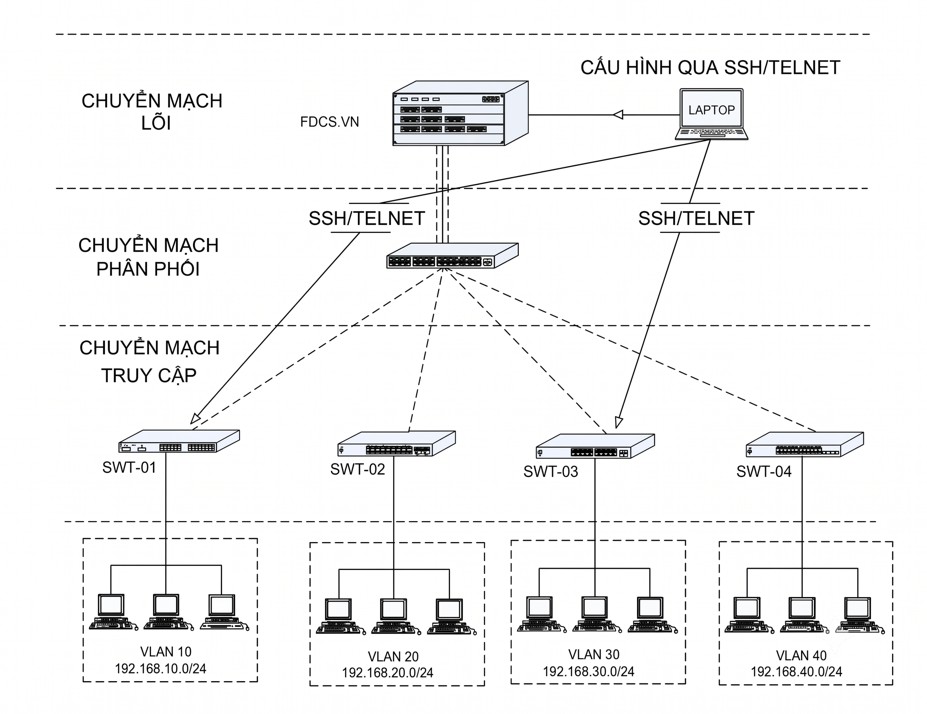
(Mô hình Dùng Laptop SSH qua chuyển mạch lõi-> chuyển mạch phấn phối để cấu hình SWT-01, SWT03)
Mặc dù Telnet không được khuyến nghị sử dụng trong môi trường sản xuất vì lý do bảo mật, nhưng bạn vẫn có thể cấu hình nó trên Router Cisco, Firewall Cisco, Switch Cisco cho mục đích kiểm tra hoặc trong môi trường mạng cục bộ an toàn. Dưới đây là các câu lệnh cấu hình Telnet trên router Cisco, Switch cisco:
1. Cấu hình mật khẩu Telnet:
Câu lệnh:
FdcSwtcisco(config)# line vty 0 15
FdcSwtcisco(config-line)# password <mật_khẩu>
FdcSwtcisco(config-line)# login
Giải thích:
line vty 0 15 cho phép kết nối Telnet từ 16 đường dây ảo (0-15).
password <mật_khẩu> đặt mật khẩu cho kết nối Telnet.
login yêu cầu người dùng nhập mật khẩu để đăng nhập.
2. (Tùy chọn) Cấu hình xác thực người dùng cục bộ:
Câu lệnh:
FdcSwtcisco(config)# username <tên_người_dùng> password <mật_khẩu>
FdcSwtcisco(config-line)# line vty 0 15
FdcSwtcisco(config-line)# login local
Giải thích:
username <tên_người_dùng> password <mật_khẩu> tạo tài khoản người dùng cục bộ.
login local yêu cầu người dùng nhập tên người dùng và mật khẩu cục bộ để đăng nhập.
3. (Tùy chọn) Cấu hình thời gian chờ Telnet:
Câu lệnh:
line vty 0 15
exec-timeout <phút> <giây>
Giải thích:
exec-timeout <phút> <giây> đặt thời gian chờ cho phiên Telnet.
Ví dụ cấu hình hoàn chỉnh:
FdcSwtcisco> enable
FdcSwtcisco# configure terminal
FdcSwtcisco(config)# line vty 0 15
FdcSwtcisco(config-line)# password cisco
FdcSwtcisco(config-line)# login
FdcSwtcisco(config-line)# exec-timeout 30 0
FdcSwtcisco(config-line)# exit
FdcSwtcisco(config)# end
FdcSwtcisco# write memory
Lưu ý quan trọng:
Telnet truyền dữ liệu ở dạng văn bản thuần túy, có nghĩa là thông tin đăng nhập và dữ liệu có thể bị đánh cắp.
Nên sử dụng SSH thay vì Telnet trong môi trường sản xuất để bảo mật.
Chỉ sử dụng Telnet trong các trường hợp thật sự cần thiết, và chỉ trong môi trường mạng nội bộ an toàn.


