ĐỊNH TUYẾN EIGRP, CÁCH ĐỊNH TUYẾN EIGRP GIỮA 3 ROUTER CISCO
12 - ĐỊNH NGHĨA VỀ ĐỊNH TUYẾN EIGRP, CÁCH ĐỊNH TUYẾN EIGRP GIỮA 3 ROUTER CISCO
I. ỨNG DỤNG CỦA ĐỊNH TUYẾN EIGRP
EIGRP (Enhanced Interior Gateway Routing Protocol) là một giao thức định tuyến nội vùng (IGP) nâng cao. Mặc dù ban đầu được phát triển độc quyền bởi Cisco, EIGRP hiện đã được mở rộng thành tiêu chuẩn mở (RFC 7868), nhưng nó vẫn đạt hiệu năng và độ ổn định cao nhất trong các hạ tầng sử dụng thiết bị Cisco.
EIGRP kết hợp những ưu điểm tốt nhất của cả hai dòng giao thức: Tốc độ hội tụ nhanh của Link-State (giống OSPF) và sự đơn giản, ít tốn tài nguyên của Distance-Vector.
Dưới đây là các ứng dụng thực tế quan trọng nhất của định tuyến EIGRP:
1. Định tuyến trong mạng Doanh nghiệp lớn (Enterprise Campus Networks)
Trong các mạng doanh nghiệp sở hữu hạ tầng thiết bị phần lớn hoặc toàn bộ là của Cisco (Cisco-centric network), EIGRP là lựa chọn hàng đầu thay vì OSPF.
Ứng dụng: Kết nối các tầng trong một tòa nhà, hoặc kết nối các tòa nhà trong một khuôn viên (Campus) lại với nhau.
Ưu điểm ứng dụng: Cấu hình cực kỳ đơn giản và tốn rất ít công sức quản trị so với OSPF (không cần phải chia vùng Area 0, Area 1... phức tạp). EIGRP có khả năng mở rộng rất tốt, đáp ứng được các mạng có hàng trăm Router.
2. Cân bằng tải trên các đường truyền KHÔNG bằng nhau (Unequal-Cost Load Balancing)
Đây là tính năng độc quyền độc đáo nhất của EIGRP mà các giao thức khác như OSPF hay RIP không thể làm được. Trong thực tế, doanh nghiệp thường thuê các đường truyền có tốc độ khác nhau để tối ưu chi phí (ví dụ: một đường chính Tốc độ cao và một đường phụ Tốc độ thấp).
Ứng dụng: Thông qua tính năng Variance, EIGRP cho phép Router đẩy dữ liệu qua cả hai đường truyền cùng lúc, mặc dù chi phí (Metric) của chúng khác nhau.
Lợi ích: Tránh lãng phí băng thông của đường truyền phụ. EIGRP tự động phân phối lượng gói tin theo tỷ lệ tương ứng với băng thông của từng đường (đường nhanh đi nhiều dữ liệu, đường chậm đi ít dữ liệu hơn).
3. Khôi phục mạng tức thì khi có sự cố (Instant Convergence/Feasible Successor)
Trong các hệ thống yêu cầu độ sẵn sàng cao tuyệt đối (như tổng đài VoIP, luồng Livestream, hệ thống giao dịch ngân hàng), mạng không được phép gián đoạn dù chỉ 1 giây.
Ứng dụng: Nhờ thuật toán DUAL (Diffusing Update Algorithm), EIGRP không chỉ tính toán đường đi tốt nhất (Successor) mà còn tính toán sẵn một hoặc nhiều đường dự phòng phi vòng lặp (Feasible Successor) và lưu sẵn vào bảng Topology.
Lợi ích: Khi đường truyền chính gặp sự cố đứt cáp, EIGRP không cần tính toán lại từ đầu như OSPF. Nó ngay lập tức bốc đường dự phòng có sẵn lên thay thế. Quá trình chuyển mạch này diễn ra trong vài phần mười giây (vài trăm mili-giây), người dùng cuối hoàn toàn không nhận ra sự gián đoạn.
4. Kết nối mạng diện rộng WAN và các Chi nhánh (WAN & Branch Deployments)
EIGRP tối ưu hóa rất tốt cho các đường truyền WAN ngày xưa lẫn các kết nối VPN ngày nay giữa Tổng công ty và các Chi nhánh.
Ứng dụng: Triển khai trên các mô hình Hub-and-Spoke (Trụ sở chính kết nối tới nhiều chi nhánh nhỏ).
Tính năng hỗ trợ (EIGRP Stub): Người quản trị có thể cấu hình các Router chi nhánh thành "Stub Router". Khi đó, Router chi nhánh chỉ nhận thông tin định tuyến cần thiết và các Router cốt lõi ở Tổng công ty sẽ không bao giờ gửi các truy vấn (Queries) tìm đường đi xuống chi nhánh khi mạng có sự cố. Điều này giúp tiết kiệm tối đa băng thông đường truyền WAN và giải phóng tài nguyên CPU/RAM cho thiết bị.
5. Tiết kiệm băng thông trên hạ tầng mạng cũ hoặc hạn chế
Ở các vùng sâu vùng xa, các nhà máy hoặc công trình ngoài khơi sử dụng đường truyền vệ tinh hoặc đường truyền tốc độ thấp.
Ứng dụng: EIGRP sử dụng cơ chế Partial and Bounded Updates. Sau khi thiết lập kết nối ban đầu và trao đổi đầy đủ bảng định tuyến, EIGRP sẽ hoàn toàn "im lặng". Nó chỉ gửi cập nhật khi và chỉ khi có một sự thay đổi cụ thể (ví dụ: một mạng con bị sập), và chỉ gửi thông tin đó cho các Router bị ảnh hưởng trực tiếp.
Lợi ích: Giảm thiểu tối đa lưu lượng mạng vô ích (Routing Overhead), giúp dành trọn vẹn băng thông cho dữ liệu của người dùng.
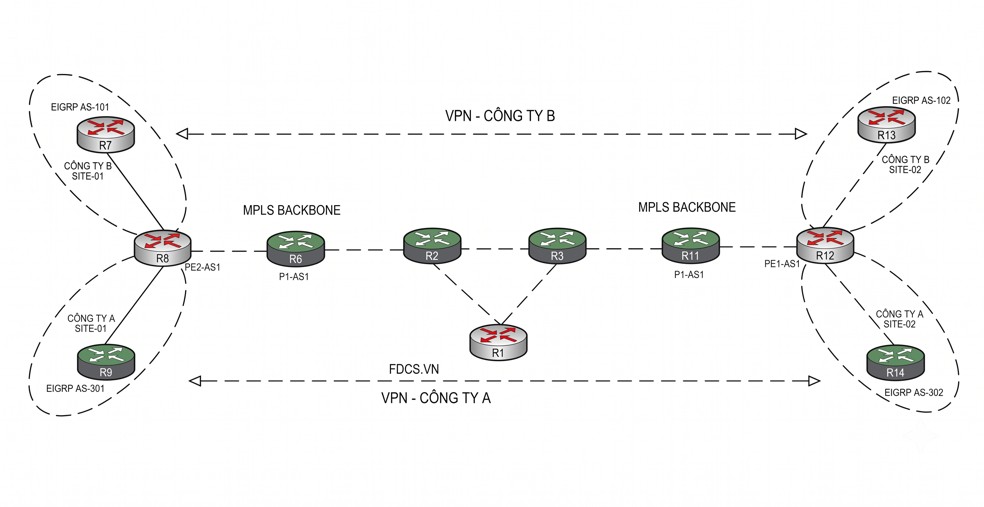
II. CÁC BƯỚC CẤU HÌNH ĐỊNH TUYẾN EIGRP
Cấu hình EIGRP (Enhanced Interior Gateway Routing Protocol) trên router Cisco cho phép định tuyến động giữa các router trong mạng, hỗ trợ việc phân phối và cập nhật bảng định tuyến hiệu quả. Dưới đây là hướng dẫn chi tiết về cách cấu hình EIGRP trên router Cisco.
1. Bật EIGRP và Chỉ Định Autonomous System (AS) Number
Trước tiên, bạn cần bật giao thức EIGRP và chỉ định Autonomous System (AS) number, là một số duy nhất để xác định các mạng hoặc router cùng tham gia trong một hệ thống định tuyến EIGRP.
Câu lệnh:
FdcRcisco(config)# router eigrp [AS-number]
Ví dụ:
FdcRcisco(config)# router eigrp 100
Trong ví dụ trên, giao thức EIGRP được bật với AS number 100. Cả các router trong cùng một AS number sẽ giao tiếp và chia sẻ thông tin định tuyến với nhau.
2. Khai Báo Các Mạng trong EIGRP
Sau khi bật EIGRP, bạn cần khai báo các mạng mà bạn muốn tham gia vào EIGRP. Điều này giúp router xác định những mạng nào sẽ được chia sẻ thông tin định tuyến qua EIGRP.
Câu lệnh:
FdcRcisco(config-router)# network [mạng] [wildcard-mask]
Giải thích:
mạng: Địa chỉ mạng bạn muốn bao gồm vào trong quá trình định tuyến EIGRP.
wildcard-mask: Là wildcard mask (ngược với subnet mask), dùng để chỉ định các bit mạng.
Ví dụ:
FdcRcisco(config-router)# network 192.168.1.0 0.0.0.255
FdcRcisco(config-router)# network 10.0.0.0 0.0.0.255
Trong ví dụ này, các mạng 192.168.1.0/24 và 10.0.0.0/24 sẽ tham gia vào giao thức EIGRP.
3. Cấu Hình Các Interface và Điều Chỉnh Các Tham Số EIGRP
Để kiểm soát cách EIGRP hoạt động trên các giao diện, bạn có thể cấu hình một số tham số như hello interval, hold time, và bandwidth của mỗi giao diện.
Câu lệnh:
FdcRcisco(config-if)# ip eigrp hello-interval [giây]
FdcRcisco(config-if)# ip eigrp hold-time [giây]
FdcRcisco(config-if)# bandwidth [tốc độ băng thông]
Ví dụ:
FdcRcisco(config-if)# ip eigrp hello-interval 5
FdcRcisco(config-if)# ip eigrp hold-time 15
FdcRcisco(config-if)# bandwidth 100000
Câu lệnh trên thiết lập hello-interval là 5 giây, hold-time là 15 giây, và băng thông của giao diện là 100,000 Kbps.
4. Cấu Hình Passive Interface
Trong một số trường hợp, bạn muốn router không gửi thông tin EIGRP trên một giao diện nhất định, bạn có thể sử dụng Passive Interface. Điều này rất hữu ích khi bạn không muốn giao thức EIGRP hoạt động trên một giao diện nhất định (ví dụ: giao diện kết nối đến mạng LAN).
Câu lệnh:
FdcRcisco(config-router)# passive-interface [tên-interface]
Ví dụ:
FdcRcisco(config-router)# passive-interface GigabitEthernet 0/0
Lệnh trên sẽ tắt EIGRP trên giao diện GigabitEthernet 0/0.
5. Cấu Hình EIGRP Stub Routing
Nếu bạn muốn cấu hình một router không tham gia vào quá trình định tuyến đầy đủ (chỉ nhận route mặc định), bạn có thể cấu hình EIGRP Stub. Điều này giúp giảm bớt tải cho các router trong mạng.
Câu lệnh:
FdcRcisco(config-router)# eigrp stub [options]
Các tùy chọn cho EIGRP Stub:
connected: Chỉ chia sẻ các mạng được kết nối trực tiếp.
static: Chỉ chia sẻ các tuyến đường tĩnh.
summary: Chỉ chia sẻ các tuyến đường tổng hợp.
redistributed: Chỉ chia sẻ các tuyến đường được phân phối từ các giao thức khác.
Ví dụ:
FdcRcisco(config-router)# eigrp stub connected
Câu lệnh này sẽ cấu hình router EIGRP với chế độ stub chỉ chia sẻ các mạng kết nối trực tiếp.
6. Cấu Hình EIGRP Authentication
Để tăng cường bảo mật, EIGRP có thể được cấu hình sử dụng authentication (xác thực) để đảm bảo rằng chỉ những router có cùng mật khẩu mới có thể giao tiếp với nhau qua EIGRP.
Câu lệnh:
FdcRcisco(config-if)# ip authentication mode eigrp [AS-number] md5
FdcRcisco(config-if)# ip authentication key-chain eigrp [AS-number] [key-chain-name]
Ví dụ:
FdcRcisco(config-if)# ip authentication mode eigrp 100 md5
FdcRcisco(config-if)# ip authentication key-chain eigrp 100 MyKeyChain
Trong ví dụ này, EIGRP sẽ sử dụng phương thức xác thực MD5 với key chain có tên là MyKeyChain cho AS 100.
7. Kiểm Tra Trạng Thái EIGRP
Sau khi cấu hình EIGRP, bạn có thể kiểm tra trạng thái và thông tin về các láng giềng EIGRP, các tuyến đường EIGRP, và các tham số khác.
Kiểm tra các láng giềng EIGRP:
FdcRcisco# show ip eigrp neighbors
Hiển thị các tuyến đường EIGRP:
FdcRcisco# show ip eigrp topology
Hiển thị bảng định tuyến EIGRP:
FdcRcisco# show ip route eigrp
8. Cấu Hình EIGRP Summarization (Tổng hợp)
Tổng hợp tuyến đường (route summarization) giúp giảm bớt thông tin được truyền qua mạng và cải thiện hiệu suất của EIGRP. Bạn có thể cấu hình EIGRP để tổng hợp các mạng con thành một mạng duy nhất.
Câu lệnh:
FdcRcisco(config-if)# ip summary-address eigrp [AS-number] [mạng] [subnet mask]
Ví dụ:
FdcRcisco(config-if)# ip summary-address eigrp 100 192.168.0.0 255.255.255.0
Lệnh trên sẽ tổng hợp các mạng 192.168.0.0/24 thành một tuyến đường 192.168.0.0/24 trên giao diện.
9. Tính Năng EIGRP Variance
EIGRP Variance cho phép EIGRP sử dụng các tuyến đường không phải là tốt nhất nhưng vẫn nằm trong giới hạn biến thiên. Điều này cho phép EIGRP sử dụng các tuyến đường phụ (secondary) để tối ưu hóa phân phối lưu lượng mạng.
Câu lệnh:
FdcRcisco(config-router)# variance [số lượng]
Ví dụ:
FdcRcisco(config-router)# variance 2
Lệnh này cho phép EIGRP sử dụng các tuyến đường phụ nếu chúng có chi phí không lớn hơn chi phí tuyến đường chính gấp đôi.
Tóm Tắt Các Bước Cấu Hình EIGRP
Bật EIGRP và chỉ định AS number.
Khai báo các mạng tham gia vào EIGRP.
Cấu hình các tham số EIGRP như hello interval, hold time, passive interface, etc.
Kiểm tra trạng thái EIGRP với các lệnh show ip eigrp và show ip route eigrp.
Cấu hình bảo mật và xác thực EIGRP nếu cần.
Tối ưu hóa EIGRP với tính năng summarization và variance.
III.CẤU HÌNH ĐỊNH TUYẾN GIỮA 3 ROUTER THEO PHƯƠNG PHÁP EIGRP
Giả định cấu trúc mạng:
Chúng ta sẽ sử dụng các địa chỉ IP và interface sau (bạn có thể điều chỉnh cho phù hợp với mạng của mình):
Router R1:
Interface Ethernet0/0: Kết nối với R2, địa chỉ IP 10.1.1.1/24
Interface Loopback0: Địa chỉ IP 192.168.1.1/32 (mạng LAN 1)
Router R2
Interface Ethernet0/0: Kết nối với R1, địa chỉ IP 10.1.1.2/24
Interface Ethernet0/1: Kết nối với R3, địa chỉ IP 10.1.2.1/24
Interface Loopback0: Địa chỉ IP 192.168.2.1/32 (mạng LAN 2)
Router R3
Interface Ethernet0/0: Kết nối với R2, địa chỉ IP 10.1.2.2/24
Interface Loopback0: Địa chỉ IP 192.168.3.1/32 (mạng LAN 3)
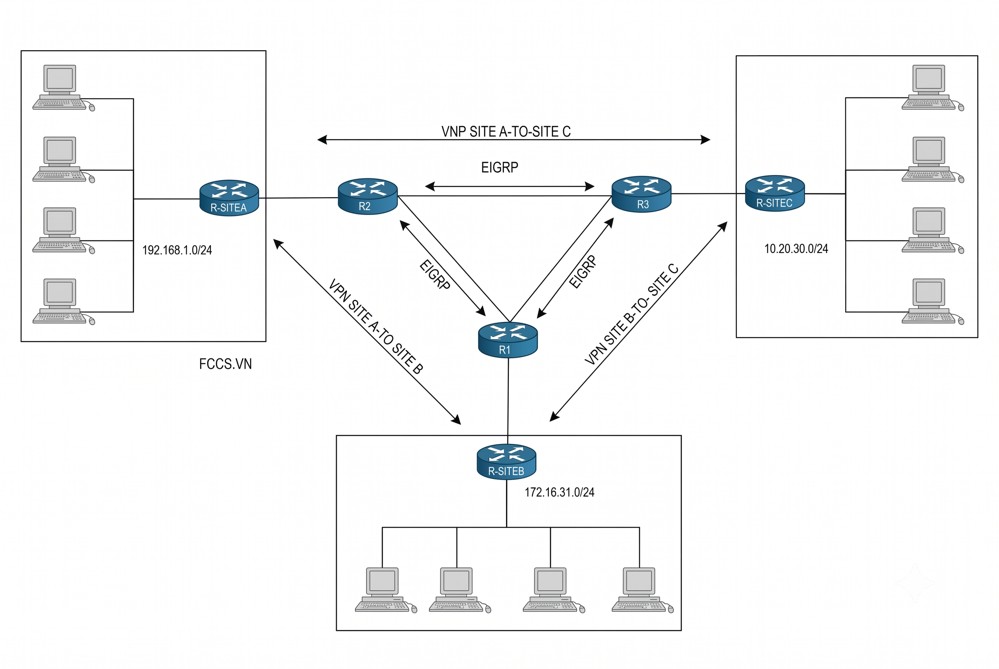
Các bước cấu hình EIGRP trên mỗi router:
Chúng ta sẽ cấu hình EIGRP với Autonomous System (AS) number là 100 trên cả ba router. AS number phải giống nhau trên tất cả các router trong cùng một miền định tuyến EIGRP.
Bước 1: Cấu hình địa chỉ IP trên các interface
Trước khi cấu hình EIGRP, hãy đảm bảo rằng tất cả các interface đã được gán địa chỉ IP chính xác và đang ở trạng thái "up".
Bước 2: Bật tiến trình định tuyến EIGRP và khai báo các mạng
Trên mỗi router, bạn sẽ sử dụng các câu lệnh sau trong chế độ cấu hình toàn cục (global configuration mode):
router eigrp <as-number>: Bật tiến trình định tuyến EIGRP với số AS đã chọn.
network <network-address> <wildcard-mask>: Khai báo các mạng mà router sẽ quảng bá và lắng nghe các bản cập nhật EIGRP trên các interface thuộc mạng đó.
Cấu hình trên R1:
FdcRcisco01> enable
FdcRcisco01# configure terminal
FdcRcisco01(Config)# hostname R1
FdcRcisco01(Config)#
FdcRcisco01(Config)# interface Ethernet0/0
FdcRcisco01(Config-if)# ip address 10.1.1.1 255.255.255.0
FdcRcisco01(Config-if)# no shutdown
FdcRcisco01(Config)# interface Loopback0
FdcRcisco01(Config-if)# ip address 192.168.1.1 255.255.255.255
FdcRcisco01(Config)# router eigrp 100
FdcRcisco01(Config-route)# network 10.1.1.0 0.0.0.255
FdcRcisco01(Config-route)# network 192.168.1.0 0.0.0.255
FdcRcisco01(Config)# end
FdcRcisco01# write memory
Giải thích cấu hình R1:
router eigrp 100: Bật tiến trình EIGRP với AS number 100.
network 10.1.1.0 0.0.0.255: Khai báo mạng 10.1.1.0/24 (mạng kết nối với R2). Wildcard mask 0.0.0.255 có nghĩa là khớp với tất cả các host trong mạng này.
network 192.168.1.0 0.0.0.255: Khai báo mạng 192.168.1.0/24 (mạng Loopback0).
Cấu hình trên R2:
FdcRcisco02> enable
FdcRcisco02# configure terminal
FdcRcisco02(Config)# hostname R2
FdcRcisco02 (Config)#
FdcRcisco02(Config)# interface Ethernet0/0
FdcRcisco02(Config-if)# ip address 10.1.1.2 255.255.255.0
FdcRcisco02(Config-if)# no shutdown
FdcRcisco02(Config)# interface Ethernet0/1
FdcRcisco02(Config-if)# ip address 10.1.2.1 255.255.255.0
FdcRcisco02(Config-if)# no shutdown
FdcRcisco02(Config)# interface Loopback0
FdcRcisco02(Config-if)# ip address 192.168.2.1 255.255.255.255
FdcRcisco02(Config)# router eigrp 100
FdcRcisco02(Config-route)# network 10.1.1.0 0.0.0.255
FdcRcisco02(Config-route)# network 10.1.2.0 0.0.0.255
FdcRcisco02(Config-route)# network 192.168.2.0 0.0.0.255
FdcRcisco02(Config)# end
FdcRcisco02# write memory
Giải thích cấu hình R2:
router eigrp 100: Bật tiến trình EIGRP với AS number 100.
network 10.1.1.0 0.0.0.255: Khai báo mạng 10.1.1.0/24 (mạng kết nối với R1).
network 10.1.2.0 0.0.0.255: Khai báo mạng 10.1.2.0/24 (mạng kết nối với R3).
network 192.168.2.0 0.0.0.255: Khai báo mạng 192.168.2.0/24 (mạng Loopback0).
Cấu hình trên R3:
FdcRcisco03> enable
FdcRcisco03# configure terminal
FdcRcisco03(Config)# hostname R3
FdcRcisco03(Config)#
FdcRcisco03(Config)# interface Ethernet0/0
FdcRcisco03(Config-if)# ip address 10.1.2.2 255.255.255.0
FdcRcisco03(Config-if)# no shutdown
FdcRcisco03(Config)# interface Loopback0
FdcRcisco03(Config-if)# ip address 192.168.3.1 255.255.255.255
FdcRcisco03(Config)# router eigrp 100
FdcRcisco03(Config-route)# network 10.1.2.0 0.0.0.255
FdcRcisco03(Config-route)# network 192.168.3.0 0.0.0.255
FdcRcisco03(Config)# end
FdcRcisco03# write memory
Giải thích cấu hình R3:
router eigrp 100: Bật tiến trình EIGRP với AS number 100.
network 10.1.2.0 0.0.0.255: Khai báo mạng 10.1.2.0/24 (mạng kết nối với R2).
network 192.168.3.0 0.0.0.255: Khai báo mạng 192.168.3.0/24 (mạng Loopback0).
Bước 3: Kiểm tra cấu hình và bảng định tuyến
Sau khi cấu hình trên cả ba router, bạn có thể sử dụng các câu lệnh sau để kiểm tra:
show ip eigrp neighbors: Hiển thị các router láng giềng EIGRP mà router đã thiết lập quan hệ láng giềng. Bạn sẽ thấy các router trực tiếp kết nối.
show ip route eigrp: Hiển thị các tuyến đường được học thông qua giao thức EIGRP trong bảng định tuyến IP.
show ip protocols: Hiển thị thông tin về các giao thức định tuyến đang chạy trên router, bao gồm cả EIGRP.
Lưu ý quan trọng:
Autonomous System Number (AS Number): Phải giống nhau trên tất cả các router muốn trao đổi thông tin định tuyến EIGRP.
Khai báo mạng (Network Statement): Cần khai báo chính xác các mạng trực tiếp kết nối với router. EIGRP sẽ quảng bá các mạng này và lắng nghe các bản cập nhật trên các interface thuộc các mạng này.
Wildcard Mask: Được sử dụng để xác định phạm vi mạng trong câu lệnh network. Wildcard mask là phần bù của subnet mask (ví dụ: subnet mask 255.255.255.0 có wildcard mask 0.0.0.255).
Passive Interface: Trên các interface kết nối với các mạng LAN cuối (không kết nối với router khác), bạn có thể cấu hình passive-interface để ngăn router gửi các bản cập nhật EIGRP ra các interface này, giúp tăng cường bảo mật và giảm tải cho router. Ví dụ trên R1:
FdcRcisco(config)# router eigrp 100
FdcRcisco(config-route)# network 10.1.1.0 0.0.0.255
FdcRcisco(config-route)# network 192.168.1.0 0.0.0.255
FdcRcisco(config-route)# passive-interface Loopback0


