GIAO THỨC LDAP
13-GIAO THỨC LDAP
TÌM HIỂU VỀ GIAO THỨC LDAP (LIGHTWEIGHT DIRECTORY ACCESS PROTOCOL)
I. ĐỊNH NGHĨA LDAP
LDAP (Lightweight Directory Access Protocol) là một giao thức chuẩn công nghiệp, mở và độc lập với nền tảng, được sử dụng để truy cập và quản lý các dịch vụ thư mục (Directory Services) qua mạng IP.
Để dễ hình dung, nếu hệ thống mạng của bạn có hàng trăm user và thiết bị, thay vì quản lý tài khoản cục bộ trên từng nơi, LDAP đóng vai trò như một "cuốn danh bạ tập trung". Nó cho phép các thiết bị và ứng dụng truy vấn thông tin user (username, password, email, quyền hạn) từ một cơ sở dữ liệu tập trung duy nhất (ví dụ: Microsoft Active Directory, OpenLDAP).
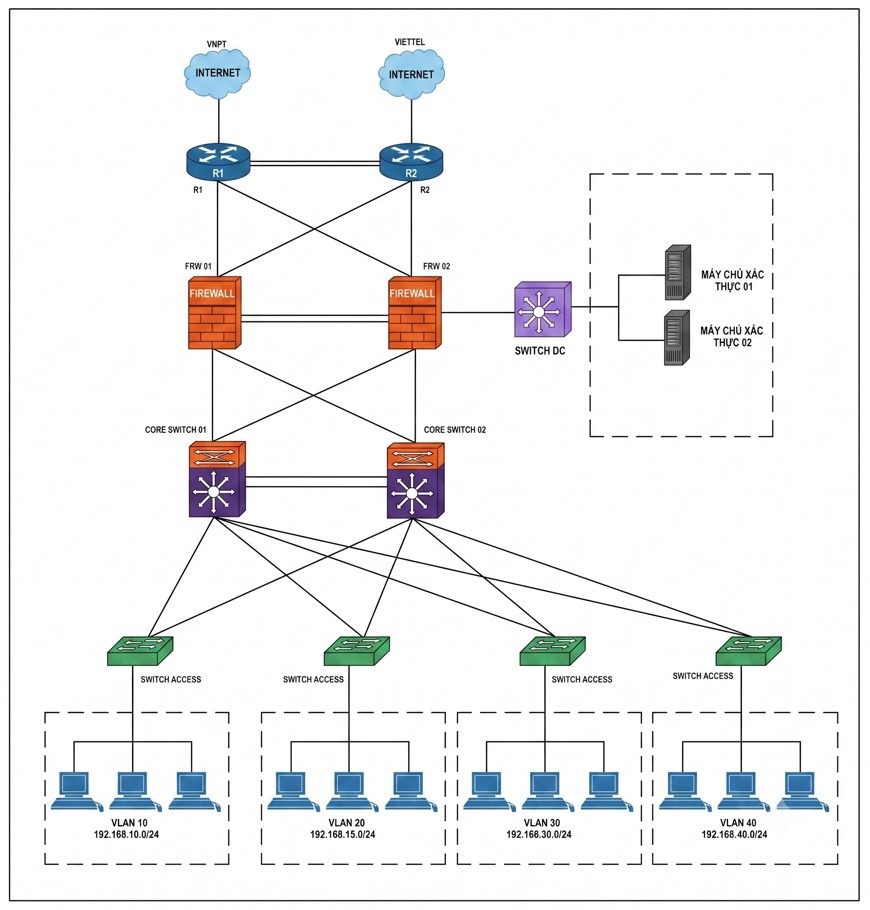
(Máy chủ xác thực cho toàn bô hệ thống thiết bị trong Mạng LAN)
II. ỨNG DỤNG CỦA LDAP TRONG THIẾT BỊ CISCO:
Trong hệ thống mạng sử dụng thiết bị Cisco (Router Cisco, Switch cisco, Firewall ASA/Firepower Cisco, Bộ điều khiển Wireless WLC), LDAP là giao thức cốt lõi để triển khai giải pháp bảo mật AAA (Authentication, Authorization, and Accounting). Thay vì phải tạo tài khoản thủ công trên từng switch hay firewall, thiết bị Cisco sẽ chuyển tiếp yêu cầu xác thực về máy chủ LDAP.
Dưới đây là các ứng dụng thực tế phổ biến nhất của LDAP trong hệ sinh thái Cisco:
1. Xác thực người quản trị thiết bị (Administrative Authentication)
Khi đội ngũ IT cần đăng nhập vào các thiết bị Cisco (qua SSH, Telnet hoặc giao diện Web như ASDM, FDM) để cấu hình và quản lý:
Thiết bị Cisco sẽ gửi thông tin đăng nhập của kỹ sư đó đến máy chủ LDAP (Active Directory).
Nếu thông tin chính xác, LDAP sẽ phản hồi và cho phép đăng nhập.
Lợi ích: Khi một nhân viên IT nghỉ việc hoặc chuyển bộ phận, bạn chỉ cần vô hiệu hóa tài khoản trên Active Directory, ngay lập tức họ sẽ mất quyền truy cập vào toàn bộ 60 hay 100 thiết bị Cisco trong mạng mà không cần vào từng con để xóa profile.
2. Xác thực Remote Access VPN (SSL/IPsec VPN)
Trên các dòng Firewall Cisco ASA hoặc Cisco Firepower Threat Defense (FTD), LDAP được ứng dụng để xác thực người dùng từ xa kết nối vào mạng nội bộ doanh nghiệp.
Khi user bật phần mềm Cisco Secure Client (trước đây là AnyConnect) và điền tài khoản công ty, Firewall sẽ không tự xử lý mà dùng LDAP để hỏi Domain Controller.
Phân quyền nâng cao (Authorization): Dựa vào thuộc tính thành viên trong nhóm (MemberOf) của LDAP, Firewall Cisco có thể gán các chính sách (Group Policy) khác nhau. Ví dụ: User thuộc nhóm IT-Group sẽ được truy cập vùng Server, còn user thuộc nhóm Sales-Group chỉ được truy cập vào ứng dụng CRM.
3. Xác thực người dùng mạng Không dây (Wireless Authentication)
Trên các bộ điều khiển mạng không dây của Cisco (Cisco WLC), LDAP được dùng để xác thực các kết nối Wi-Fi doanh nghiệp (WPA2/WPA3 Enterprise).
Khi nhân viên kết nối vào Wi-Fi văn phòng, họ sẽ nhập chính tài khoản máy tính của mình.
WLC sẽ gửi truy vấn LDAP để xác minh danh tính trước khi cấp quyền truy cập mạng.
4. Tích hợp với Cisco ISE (Identity Services Engine)
Trong các kiến trúc mạng hiện đại và bảo mật cao, Cisco ISE đóng vai trò là kiến trúc sư trưởng kiểm soát truy cập (NAC).
Cisco ISE kết nối trực tiếp với máy chủ LDAP làm Identity Source (Nguồn định danh).
Khi các Switch hoặc WLC gửi yêu cầu xác thực dạng 802.1X (cắm dây LAN hoặc Wi-Fi), ISE sẽ tra cứu trong thư mục LDAP để biết thiết bị hoặc người dùng đó là ai, thuộc phòng ban nào, từ đó đưa ra quyết định cho phép vào mạng hay đẩy vào vùng cách ly.
Mô hình hoạt động cơ bản giữa Cisco và LDAP
Thông thường, để tối ưu hóa hiệu năng và tăng cường tính năng bảo mật, thiết bị Cisco ít khi kết nối trực tiếp bằng giao thức LDAP thuần túy với Server, mà thường đi qua một giao thức trung gian chuyên dụng cho AAA là RADIUS hoặc TACACS+ (ví dụ thông qua Cisco ISE hoặc Cisco ACS cũ).
Mô hình dòng chảy dữ liệu (Traffic Flow) sẽ như sau:
User/Kỹ sư -> Nhập mật khẩu -> Thiết bị Cisco (Switch/Firewall)
Thiết bị Cisco -> Chuyển tiếp gói tin qua RADIUS/TACACS+ -> Cisco ISE (hoặc AAA Server)
Cisco ISE -> Thực hiện truy vấn (LDAP Query) -> Active Directory / LDAP Server
LDAP Server -> Trả kết quả (Thành công/Thất bại + Thuộc tính user) -> Cisco ISE -> Thiết bị Cisco -> Cho phép truy cập.
Mẹo bảo mật: Vì giao thức LDAP thuần túy gửi thông tin dạng văn bản rõ (Clear-text), trong môi trường doanh nghiệp, các thiết bị Cisco luôn được khuyến nghị cấu hình sử dụng LDAPS (LDAP over SSL/TLS, Port 636) để mã hóa toàn bộ thông tin tài khoản và mật khẩu trên đường truyền.
III. CÂU LỆNH CẤU HÌNH LDAPS:
Để cấu hình LDAPS (LDAP over SSL) trên Cisco ASA, quy trình có thể phức tạp hơn LDAP thông thường vì bạn cần thiết lập lòng tin (Trust) giữa Firewall và Máy chủ LDAP thông qua Chứng chỉ số (Certificate).
Dưới đây là các bước chi tiết thực hiện trực tiếp từ dấu nhắc Firewallfdc(config)#.
Bước 1: Cấu hình DNS (Nếu dùng FQDN)
LDAPS thường yêu cầu tên máy chủ trong chứng chỉ phải khớp với địa chỉ bạn gọi. Nếu bạn dùng IP thay vì tên miền (FQDN), hãy đảm bảo chứng chỉ của Server hỗ trợ IP đó.

Firewallfdc(config)# dns domain-lookup inside
Firewallfdc(config)# dns server-ip 192.168.1.10
Bước 2: Nhập CA Certificate (Trustpoint)
Bạn phải lấy chứng chỉ của Root CA (Server đã cấp chứng chỉ cho máy chủ LDAP) và dán vào ASA để nó tin cậy kết nối SSL.
 Firewallfdc(config)# crypto ca trustpoint LDAPS-CA
Firewallfdc(config-ca-trustpoint)# enrollment terminal
Firewallfdc(config-ca-trustpoint)# exit
Firewallfdc(config)# crypto ca authenticate LDAPS-CA
Bước 3: Cấu hình AAA Server Group với SSL
Đây là nơi bạn kích hoạt tham số ldap-over-ssl.

Firewallfdc(config)# aaa-server LDAPS-GROUP protocol ldap
Firewallfdc(config)# aaa-server LDAPS-GROUP (inside) host 192.168.1.100
Firewallfdc(config-aaa-server-host)# server-port 636
Firewallfdc(config-aaa-server-host)# ldap-over-ssl enable
Firewallfdc(config-aaa-server-host)# ldap-base-dn dc=example, dc=com
Firewallfdc(config-aaa-server-host)# ldap-naming-attribute sAMAccountName
Firewallfdc(config-aaa-server-host)# ldap-login-dn cn=admin,cn=Users,dc=example,dc=com
Firewallfdc(config-aaa-server-host)# ldap-login-password fdcscisco123456
Firewallfdc(config-aaa-server-host)# exit
Bước 4: Kiểm tra trạng thái SSL
Sử dụng lệnh sau để kiểm tra xem ASA đã thiết lập được phiên làm việc an toàn với máy chủ chưa:
Firewallfdc# test aaa-server authentication LDAPS-GROUP host 192.168.1.100 username FdcSRV01 password fdcSrv123456
Bảng tham chiếu các thông số LDAPS
Lệnh | Ý nghĩa |
ldap-over-ssl enable | Bắt buộc. Chuyển từ bản tin văn bản thuần sang mã hóa SSL/TLS. |
server-port 636 | Cổng mặc định cho LDAPS (thay vì 389 của LDAP). |
crypto ca authenticate | Lệnh nạp chứng chỉ để xác thực danh tính server. |
ldap-base-dn | Điểm bắt đầu tìm kiếm trong cây thư mục AD/LDAP. |


