HỆ THỐNG KIỂM SOÁT CỬA VÀO RA PHÒNG MÁY CHỦ TIÊU CHUẨN
THIẾT KẾ HỆ THỐNG KIỂM SOÁT CỬA VÀO RA PHÒNG MÁY CHỦ TIÊU CHUẨN
I. YÊU CẦU THIẾT KẾ HỆ THỐNG KIỂM SOÁT VÀO RA PHÒNG MÁY CHỦ
Xác định mục tiêu của hệ thống kiểm soát vào ra:
Kiểm soát truy cập: Chỉ cho phép những người được ủy quyền vào ra bằng thẻ hoặc vân tay hay mã số tại phòng máy chủ. ghi lại toàn bộ lịch sử ra vào của từng người theo giờ, ngày, tháng.
Phát hiện xâm nhập: Phát hiện các hành vi xâm nhập trái phép, cảnh báo khi cửa bị mở trái phép.
Giám sát hoạt động: Theo dõi hoạt động ra vào của nhân viên, đảm bảo an ninh cho các thiết bị và dữ liệu trong phòng máy chủ.
Yêu cầu kỹ thuật của hệ thống
An ninh & Xác thực đa tầng:
Yêu cầu xác thực 2 yếu tố (2FA) bắt buộc: Vân tay/Khuôn mặt + Thẻ từ (Mifare 13.56MHz mã hóa) hoặc Mã PIN.
Phân quyền truy cập theo vai trò (Role-based Access Control), khung giờ (Time Zone) và cấp độ ưu tiên (Admin, kỹ thuật viên, khách viếng thăm).
Tính năng Anti-passback (chống quay lại) ngăn chặn việc quẹt thẻ hộ hoặc mở cửa cho người khác đi cùng mà không xác thực.
Cảnh báo & Giám sát vận hành:
Cảnh báo thời gian thực khi cửa bị mở quá lâu (Door Held Open), cạy phá/tháo gỡ thiết bị (Tamper), hoặc cố tình nhập sai phương thức xác thực quá số lần quy định.
Ghi nhận và lưu trữ toàn bộ nhật ký truy cập (Audit Trail) không thể chỉnh sửa trong tối thiểu 12 - 24 tháng.
An toàn sự cố & Tuân thủ PCCC:
Cơ chế Fail-Safe: Tự động giải phóng khóa (mở cửa) khi mất điện hoàn toàn hoặc nhận tín hiệu báo cháy khẩn cấp.
Có lối thoát hiểm khẩn cấp cơ học trực tiếp từ bên trong phòng mà không phụ thuộc vào thiết bị điện tử.
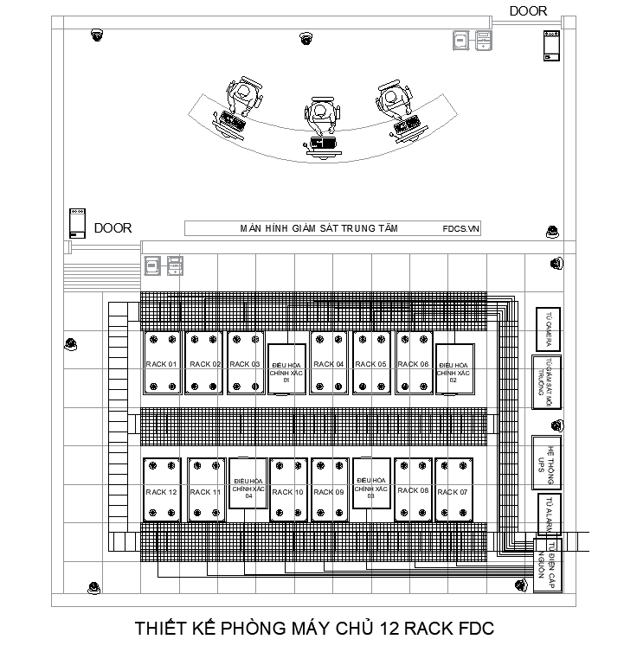
1. Thiết bị hạ tầng tại cửa
Đầu đọc xác thực chiều vào: Đầu đọc sinh trắc học cao cấp (vân tay quang học/khuôn mặt AI chống giả mạo) tích hợp đọc thẻ IC/Mifare 13.56MHz mã hóa mã định danh (UID/Sector).
Khóa điện từ chuyên dụng:
Sử dụng Khóa chốt rơi (Electric Drop Bolt) cho cửa kính/cửa gỗ, hoặc Khóa từ hút (Electromagnetic Lock) với lực giữ tối thiểu 280kg - 500kg (600lbs - 1200lbs).
Tích hợp cảm biến trạng thái đóng/mở cửa (Door Status Sensor) và trạng thái chốt (Bolt Status).
Cơ cấu thoát chiều ra:
Nút bấm thoát nhẹ (Push to Exit) chất liệu inox dùng cho lưu thông bình thường từ bên trong.
Nút đập khẩn cấp (Breakglass Emergency Release) đấu nối nối tiếp ngắt nguồn trực tiếp tới khóa, đảm bảo thoát hiểm ngay cả khi bộ điều khiển bị đóng băng hoặc hỏng hóc.
Bộ nguồn cấp & Dự phòng: Nguồn tập trung 12VDC/5A kèm mạch sạc thông minh và ắc quy dự phòng (Battery 12V/7Ah - 12Ah), đảm bảo hệ thống duy trì hoạt động liên tục 4 - 8 giờ khi mất điện lưới.
2. Bộ điều khiển trung tâm & Phần mềm quản lý
Access Controller: Bộ điều khiển 1 - 2 cửa chuyên dụng đặt trong tủ rack hoặc hộp kỹ thuật an toàn bên trong phòng Server. Kết nối mạng qua cổng RJ45 (TCP/IP mã hóa TLS). Bộ nhớ đệm tự lưu trữ tối thiểu 30.000 người dùng và 100.000 sự kiện khi mất kết nối mạng.
Phần mềm quản lý tập trung:
Đăng ký và phân quyền nhân sự từ xa, hỗ trợ cấp quyền truy cập có thời hạn cho đối tác/nhà thầu.
Hiển thị sơ đồ mặt bằng động (E-map) cập nhật trạng thái đóng/mở cửa tức thì.
Xuất báo cáo kiểm toán chi tiết theo thời gian, thiết bị, hoặc ID nhân sự.
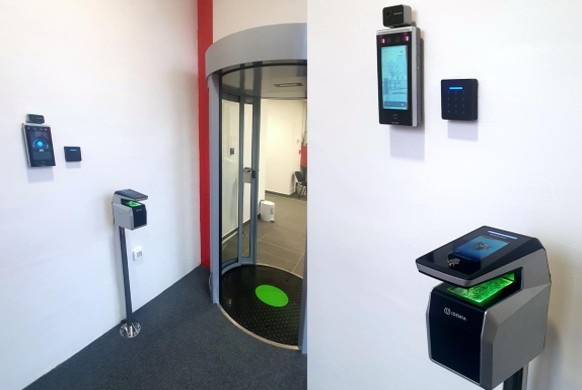
3. Phương án tích hợp hệ thống liên thông
Tích hợp Báo cháy (FACP): Tín hiệu Rơ-le Dry Contact (NO/NC) từ tủ báo cháy trung tâm kết nối trực tiếp vào ngõ vào Alarm Input của bộ điều khiển và ngắt nguồn khóa điện từ để mở cửa tự do ngay khi có sự cố cháy.
Tích hợp Camera giám sát (CCTV): Tích hợp qua chuẩn ONVIF hoặc API/SDK với hệ thống NVR/VMS. Khi xuất hiện sự kiện quẹt thẻ, mở cửa trái phép hoặc cưỡng ép, camera перед cửa phòng máy chủ tự động chụp hình, kích hoạt ghi hình khung hình cao và gửi cảnh báo Pop-up lên màn hình trung tâm NOC.
Tích hợp Giám sát môi trường phòng Server (EMS/DCIM): Đẩy sự kiện truy cập và cảnh báo an ninh về hệ thống giám sát tập trung qua giao thức SNMP Trap hoặc RESTful API.
II. CHI TIẾT THIẾT KẾ HỆ THỐNG KIỂM SOÁT VÀO RA PHÒNG MÁY CHỦ
Với phòng máy chủ 12 Rack, nếu mục tiêu là mức bảo mật cao/Data Center chuyên nghiệp, tôi đề xuất không dùng một cửa kiểm soát đơn lẻ mà xây dựng hệ thống kiểm soát nhiều lớp (Multi-Layer Physical Security), kết hợp Access Control + sinh trắc học + Mantrap + CCTV AI + quản lý khách + giám sát BMS/DCIM.
Mô hình tổng thể đề xuất
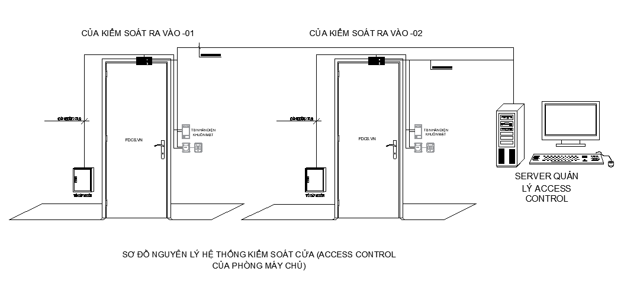
Với phòng máy chủ 12 Rack mà chúng ta đã thiết kế trước đây, tôi đề xuất hệ thống kiểm soát vào/ra theo mô hình Access Control chuyên nghiệp, xác thực đa yếu tố, giám sát 24/7 và liên động với Camera, báo cháy, BMS/DCIM.
1. Mục tiêu của hệ thống
Hệ thống kiểm soát cửa phòng máy chủ cần đảm bảo:
Chỉ người được cấp quyền mới được vào phòng.
Xác thực danh tính rõ ràng.
Ghi nhận ai – vào lúc nào – ra lúc nào – bằng phương thức nào.
Không cho người không có quyền đi theo người được phép (Anti-passback/chống đi theo).
Có thể mở cửa khẩn cấp khi có sự cố.
Khi mất điện, hệ thống vẫn hoạt động nhờ UPS.
Liên động với Camera CCTV để xác minh người ra/vào.
Liên động với Fire Alarm để xử lý khi cháy.
Có cảnh báo khi cửa bị cạy, mở quá lâu hoặc truy cập trái phép.
Quản trị tập trung và xuất báo cáo.
Có thể mở rộng thêm phòng máy, phòng NOC, phòng UPS, phòng lưu trữ...
2. Kiến trúc tổng thể đề xuất
Mô hình tôi khuyến nghị:
3. Thiết kế cửa phòng máy chủ
Đối với phòng máy chủ, tôi khuyến nghị không sử dụng khóa cửa dân dụng thông thường.
Cấu hình cửa
Thành phần | Đề xuất |
|---|---|
Cửa | Cửa thép chống cháy |
Kích thước | Khoảng 900–1200 mm |
Khóa | Electromagnetic Lock hoặc Electric Strike |
Tay co thủy lực | Có |
Cảm biến cửa | Door Contact |
Nút Exit | Emergency Exit Button |
Đầu đọc vào | RFID + PIN/Biometric |
Đầu đọc ra | RFID/Biometric |
Camera | Camera IP chuyên dụng cửa |
Nút khẩn cấp | Emergency Door Release |
Báo động | Door Forced/Open Too Long |
UPS | Có |
Fire Alarm Interface | Có |
4. Phương thức xác thực
Tôi đề xuất chia người dùng thành nhiều cấp.
Cấp 1 – Nhân viên IT
Có thể sử dụng: Thẻ RFID + PIN + Fingerprint + Face + Face Recognition
Dùng (Thẻ + Mã Pin + vân tay + khuôn mặt) ➔ Qua đầu đọc để nhận diện hoặc xác thực OK ➔ Đầu đọc sẽ thực hiện đưa tín hiệu điều khiển mở khóa cửa ➔ cửa sẽ mở khóa
Đây là giải pháp tốt cho vận hành hàng ngày.
Cấp 2 – Quản trị hệ thống
Đối với:
System Administrator; Network Administrator; Security Administrator; Data Center Manager
Nên sử dụng: Thẻ RFID + sinh trắc học
Ví dụ: Hệ thống xác thực: Dùng Thẻ, vân tay, khuôn mặt ➔ Qua đầu đọc để nhận diện hoặc xác thực ➔ Đến hệ thống máy chủ xác thực xác nhận OK ➔ Đầu đọc sẽ thực hiện đưa tín hiệu điều khiển mở khóa cửa ➔ cửa sẽ mở khóa
5. Phân quyền Access Control
Tôi đề xuất tạo các nhóm:
Nhóm | Quyền |
|---|---|
Security | Giám sát |
IT Manager | Toàn quyền |
System Admin | Server Room |
Network Admin | Server/Network |
Facility | UPS/HVAC |
Vendor | Temporary |
Visitor | Escort Only |
Có thể chia tiếp theo:
Zone 1: Server Room
Zone 2: NOC
Zone 3: UPS Room
Zone 4: Battery Room
Zone 5: Network Room
Mỗi người chỉ được phép vào khu vực cần thiết.
6. Anti-Passback
Tôi đặc biệt khuyến nghị tính năng này.
Ví dụ: Người A: Card → IN (Hệ thống ghi nhận: A = INSIDE)
Nếu thẻ A tiếp tục được dùng để: IN thì hệ thống từ chối.
Điều này giúp chống: một thẻ được sử dụng cho nhiều người.
7. Door Contact
Mỗi cửa phải có cảm biến trạng thái: kết nối cửa để kiểm soát đóng/mở
Hệ thống có thể phát hiện: cửa bị cạy mở (Door Forced); Cửa bị mở mà không có quyền → Báo động; Cửa mở quá thời gian cho phép (Door Held Open); Ví dụ: Door Open > 15 sec ➔ Warning ➔ > 30 sec ➔ Alarm
8. Nút Exit
Phía trong phòng phải có: REX – Request to Exit
Có thể sử dụng: Nút Exit; Cảm biến không chạm; Nút Exit khẩn cấp
9. Emergency Door Release
Phải có cơ chế mở cửa khẩn cấp.
Ví dụ: Nút nhấn khẩn cấp → Nút nhấn mở cửa khẩn cấp → Ngắt nguồn của hệ thống khóa cửa → Mở khóa cửa (Nút này nên được bảo vệ bằng hộp kính hoặc cơ chế chống thao tác nhầm).
10. Liên động hệ thống báo cháy
Đây là yêu cầu rất quan trọng.
Khi Fire Alarm kích hoạt: Fire Alarm → Access Control → Emergency Door Release → UNLOCK (Cảm biến báo cháy → Kiểm soát ra vào → Nút mở cửa khẩn cấp → Mở khóa)
Mục tiêu là đảm bảo việc thoát người khi xảy ra cháy.
Lưu ý: Logic fail-safe/fail-secure phải được thiết kế phù hợp với loại khóa, cửa chống cháy và quy định PCCC áp dụng cho công trình.
11. Liên động Camera
Tôi khuyến nghị đặt ít nhất:
Camera 1 (Camera quan sát phía ngoài cửa).
Camera 2 (Camera quan sát phía trong cửa).
12. Access Control Server
Máy chủ quản lý có nhiệm vụ:
quản lý người dùng; quản lý thẻ; quản lý sinh trắc học; quản lý cửa; phân quyền
lịch truy cập; Anti-passback; Alarm; Event log; Báo cáo; Dashboard; API tích hợp
Nên đặt Server Access Control trong server room và chạy trên nguồn UPS.
13. Database
Cơ sở dữ liệu lưu trữ (Database); Người dùng (User); Mã nhân viên (Employee ID)
Mã thẻ (Card ID); Mẫu sinh trắc học (Biometric Template); Nhóm truy cập (Access Group)
Cửa (Door); Lịch trình thời gian (Time Schedule); Sự kiện truy cập (Access Event)
Sự kiện báo động (Administrator Log); Nhật ký quản trị viên
Ví dụ:
Time | User | Door | Event |
08:05 | Nguyen văn A | Server Room | Access Granted |
08:06 | Nguyen A | Server Room | Door Closed |
10:25 | Vendor B | Server Room | Access Denied |
10:30 | Nguyen A | Server Room | Exit |
14. Kết nối mạng
Access Controller kết nối vào mạng quản trị riêng.
Tôi đề xuất VLAN riêng:
VLAN 10 Management
VLAN 20 Server
VLAN 30 CCTV
VLAN 40 Access Control
VLAN 50 BMS/DCIM
VLAN 60 User
Access Control Không nên đặt Access Controller chung VLAN với máy tính người dùng.
15. Firewall
Nếu hệ thống cần quản trị từ xa:
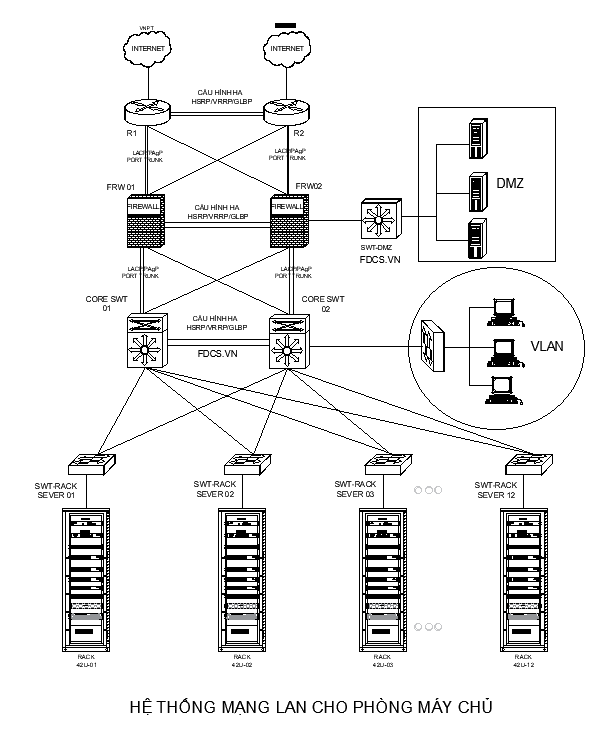
Không nên NAT trực tiếp Access Control Server ra Internet.
Quản trị từ xa nên thông qua: VPN; MFA; tài khoản quản trị riêng; giới hạn IP; log đầy đủ.
16. Tích hợp BMS/DCIM
Với phòng máy chủ chuyên nghiệp, tôi đề xuất đưa Access Control vào DCIM/BMS.
DCIM có thể hiển thị:
Door Open; Door Closed; Access Granted; Access Denied; Door Forced
Door Held Open; Emergency Release; Controller Offline
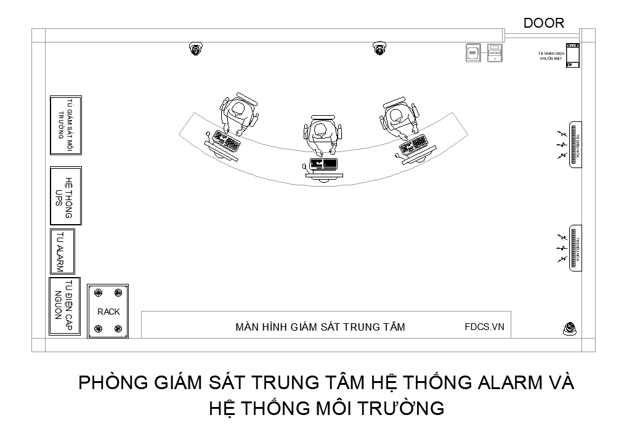
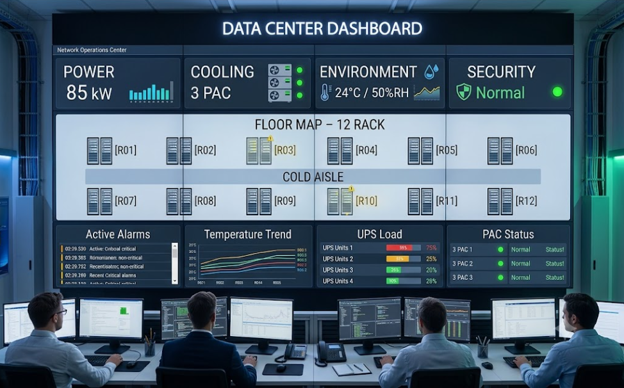
17. Trung tâm giám sát
Tại NOC/SOC có thể bố trí Dashboard:
18. Cấu hình tôi khuyến nghị cho phòng máy chủ 12 Rack
Nếu phòng máy chủ của anh có 01 cửa chính, cấu hình thực tế có thể là:
STT | Thiết bị | SL |
|---|---|---|
1 | Access Control Server | 1 |
2 | Access Controller 2/4 Door | 1 |
3 | Reader ngoài cửa | 1 |
4 | Reader trong cửa | 1 |
5 | RFID Card | Theo số người |
6 | Fingerprint/Face Reader | 2 |
7 | Electromagnetic Lock | 1 |
8 | Door Contact | 1 |
9 | Exit Button | 1 |
10 | Emergency Release | 1 |
11 | Door Break Glass | 1 |
12 | Power Supply | 1 |
13 | Battery Backup | 1 |
14 | IP Camera | 2 |
15 | PoE Switch | 1 |
16 | UPS | 1 |
17 | Fire Alarm Interface | 1 |
18 | Access Control Software | 1 |
19 | Management PC | 1 |
20 | Network connection | 1 |
19. Giải pháp nâng cao tôi khuyến nghị
Nếu đây là Data Center quan trọng, tôi sẽ nâng cấp từ RFID đơn thuần lên: Multi-Factor Authentication
VD: Xác thực bằng (Thẻ + Vân tay + Khuôn mặt + lịch trình truy cập) ➔ thiết bị xác thực ➔ Đúng thì mở cửa/không đúng thì cảnh báo
Đây là mô hình phù hợp hơn cho khu vực máy chủ có yêu cầu an ninh cao.
20. Thiết kế an ninh 5 lớp: Tôi đề xuất phòng máy chủ của anh sử dụng 5 lớp bảo vệ:
Lớp 1 – Vật lý (Cửa thép chống cháy, khóa điện).
Lớp 2 – Access Control (RFID + PIN/Biometric).
Lớp 3 – CCTV (Camera ghi hình người truy cập).
Lớp 4 – Network Security (VLAN + Firewall + VPN + MFA).
Lớp 5 – Monitoring (BMS/DCIM + NOC/SOC).
21. Danh mục tiêu chuẩn cần tham chiếu
Khi lập hồ sơ thiết kế/đấu thầu, nên kiểm tra và áp dụng các tiêu chuẩn/quy định hiện hành liên quan đến:
kiểm soát ra vào; cửa và khóa; hệ thống báo cháy; PCCC và thoát nạn; hệ thống điện; UPS
mạng Ethernet; CCTV; an toàn thông tin; bảo vệ dữ liệu nhật ký truy cập.
Đặc biệt, phần liên động Access Control – Fire Alarm – cửa thoát nạn cần được kỹ sư PCCC/đơn vị có thẩm quyền rà soát theo thiết kế công trình cụ thể.
22. Kiến trúc hoàn chỉnh tôi đề xuất cho phòng máy chủ 12 Rack
Phương án tôi đánh giá phù hợp nhất đối với hệ thống 12 Rack của anh, tôi sẽ chọn cấu hình:
RFID + PIN/Biometric → Access Controller → Electric Lock → Door Sensor → CCTV → Fire Alarm → UPS → VLAN riêng → Access Control Server → BMS/DCIM → NOC/SOC.


