HỆ THỐNG MẠNG LÕI/CORE CHO PHÒNG MÁY CHỦ 12 RACK
THIẾT KẾ HỆ THỐNG MẠNG LÕI/CORE CHO PHÒNG MÁY CHỦ 12 RACK
Thiết kế hệ thống mạng cho phòng máy chủ 12 Rack chúng tôi đề xuất kiến trúc mạng theo mô hình Router/ISP → Firewall HA → Core Switch → Switch Access/ToR Switch → Server & Rack, đồng thời tách riêng mạng Management, Server, Storage, BMS/DCIM và Security.
1. Kiến trúc mạng tổng thể
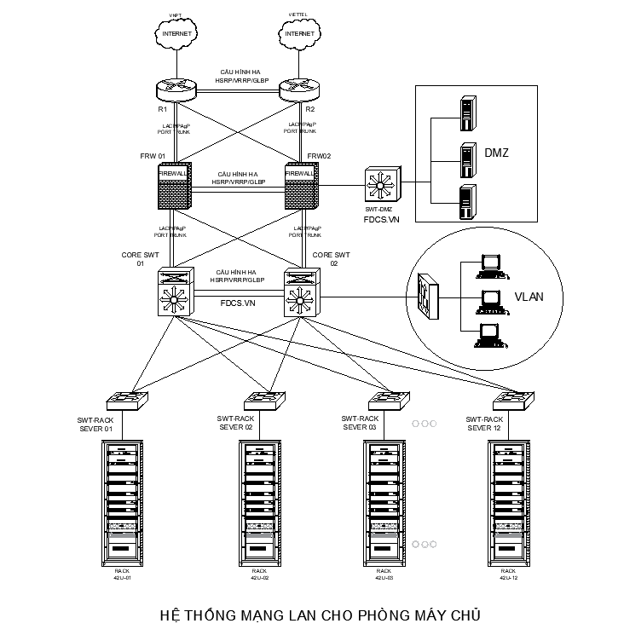
2. Mô hình đề xuất cho 12 Rack
Tôi khuyến nghị chia thành 3 lớp mạng chính:
Security & WAN
Yêu cầu về Rotuer:
Đối với phòng máy chủ quy mô 12 rack (khoảng 250–500 thiết bị vật lý/ảo hóa), Router đảm nhận vai trò Edge Gateway kết nối WAN/Internet hoặc Routing hạ tầng cần đáp ứng các nhóm tiêu chuẩn kỹ thuật sau:
a. Hiệu năng & Băng thông (Performance & Throughput)
Routing Throughput: Tối thiểu từ 20 Gbps đến 100 Gbps (tùy thuộc vào lưu lượng truy cập Internet và liên kết giữa các Subnet/VLAN).
Packet Forwarding Rate: Đạt tối thiểu 30 – 100 Mpps (Million Packets Per Second) để đảm bảo không bị nghẽn mạch khi xử lý lượng lớn các gói tin kích thước nhỏ (64 bytes).
Session Capacity: Hỗ trợ từ 2.000.000 đến 5.000.000 concurrent sessions với khả năng xử lý new sessions/second cao.
b. Giao tiếp vật lý & Mật độ cổng (Interfaces & Density)
Uplink WAN: Tối thiểu 2 – 4 cổng 10GbE/25GbE SFP+/SFP28 hỗ trợ kết nối đa hướng (Multi-homing) tới nhiều nhà mạng (ISP).
Downlink LAN/Core Switch: Cổng quang tốc độ cao 10GbE / 40GbE / 100GbE (QSFP+/QSFP28) để kết nối trực tiếp vào cặp Core Switch hoặc mô hình Spine-Leaf.
Cổng quản lý Out-of-Band (OOB): Cổng RJ45 Management riêng biệt và cổng Console (RJ45 / USB) phục vụ quản trị độc lập khi mạng chính gặp sự cố.
c. Độ tin cậy & Dự phòng phần cứng (High Availability & Redundancy)
Nguồn & Tản nhiệt kép: Hỗ trợ 2 bộ nguồn tháo nóng (Dual Hot-Swappable Power Supplies - AC/DC) chạy chế độ Redundant $1+1$ và mô-đun quạt làm mát tháo nóng (Hot-swappable Fan Trays).
Chuyển mạch dự phòng (HA): Hỗ trợ VRRP (Virtual Router Redundancy Protocol) hoặc HSRP với khả năng Stateful Switchover (SSO) đảm bảo thời gian gián đoạn < 1 giây khi một thiết bị gặp sự cố.
BFD (Bidirectional Forwarding Detection): Phát hiện đứt liên kết vật lý hoặc sự cố tuyến đường ở mức miligiây để kích hoạt chuyển tuyến BGP/OSPF ngay lập tức.
d. Giao thức định tuyến & Ảo hóa mạng (Routing & Network Virtualization)
Dynamic Routing: Hỗ trợ đầy đủ BGP4/BGP+ (IPv4 & IPv6 Full-table cho ISP multi-homing), OSPFv2/OSPFv3, IS-IS, PBR (Policy-Based Routing).
Ảo hóa hạ tầng (VRF): Hỗ trợ VRF-Lite hoặc MPLS/VRF để phân tách hoàn toàn lưu lượng mạng giữa các môi trường (Production, Staging, DMZ, Management) trên cùng một thiết bị vật lý.
Overlay & Data Center Routing: Hỗ trợ VXLAN/EVPN nếu hệ thống phòng máy chủ triển khai kiến trúc Software-Defined Networking (SDN).
IPv4/IPv6 Dual Stack: Khả năng định tuyến song song chuẩn hóa trên toàn bộ giao thức.
e. Bảo mật & Kiểm soát lưu lượng (Security & Control Plane)
Bảo mật phần cứng: Hỗ trợ mã hóa phần cứng (Hardware Crypto Offloading) cho IPsec VPN với băng thông mã hóa đạt từ 5 Gbps đến 20 Gbps+.
Control Plane Policing (CoPP): Bảo vệ CPU của Router khỏi các cuộc tấn công từ chối dịch vụ (DDoS), SYN Flood hoặc BGP/OSPF flooding hướng vào chính thiết bị.
Hardware-accelerated ACLs: Áp dụng bộ lọc Access Control List ở mức phần cứng (TCAM) không làm ảnh hưởng tới tốc độ chuyển mạch.
f. Quản lý, Giám sát & Chất lượng dịch vụ (Management & QoS)
Giám sát lưu lượng: Hỗ trợ NetFlow v9/IPFIX/sFlow và gRPC Telemetry để đẩy dữ liệu giám sát thời gian thực về hệ thống SIEM / Network Monitoring (PRTG, Zabbix, Datadog).
Giao thức quản trị: SNMPv3, SSHv2, NETCONF/RESTCONF hỗ trợ tự động hóa cấu hình (Ansible, Terraform). Xác thực tập trung qua TACACS+/RADIUS.
Chất lượng dịch vụ (HQoS): Hỗ trợ Hierarchical QoS, Traffic Shaping, Policing, WRED (Weighted Random Early Detection) và bộ đệm lớn (Deep Buffer) để chống mất gói tin khi có lưu lượng tăng đột biến (Traffic Burst).
Các thương hiệu Router hiện nay: Router Cisco, Router Juniper Netwok, Router Mikrotik, Router Fortigate…
Nên sử dụng 02 Firewall chạy High Availability:
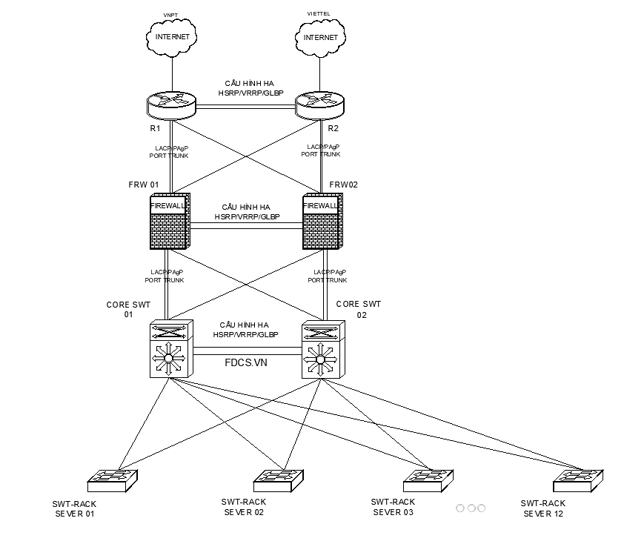
Các chức năng chính:
Tường lửa thế hệ mới (NGFW) (Next Generation Firewall)
Hệ thống phát hiện và ngăn chặn xâm nhập (IPS/IDS)
Cấu hình chế độ đường hầm VPN giữa hai điểm (VPN Site-to-Site)
VPN truy cập từ xa (Remote Access VPN) (Remote Access VPN)
Kiểm soát ứng dụng (Application Control)
Lọc web (Web Filtering)
Bảo vệ chống phần mềm độc hại (Malware Protection)
Giám sát kiểm tra SSL/TLS (khi phù hợp) (SSL/TLS Inspection khi phù hợp)
Phân đoạn mạng riêng (Network Segmentation)
Hệ thống NAT
Ghi nhật ký và Báo cáo (Logging & Reporting)
3: Core Switch
Đây là trung tâm của hệ thống LAN/Data Center.
Tôi đề xuất:
Hai Core Switch nên có những tính năng quản trị như sau:
Định tuyến lớp 3 (Layer 3 Routing)
Hệ thống dự phòng có tính sẵn sàng cao (VRRP/HSRP hoặc Anycast Gateway)
Gộp nhiều thiết mạng thành một hệ thống logic duy nhất để quản lý tập trung, tăng băng thông và tạo cơ chế dự phòng (MLAG/Stack/VSS/Virtual Chassis)
Các thiết bị Switch có các cổng Uplink 10/25/40/100GbE
Bộ nguồn dự phòng (Redundant Power Supply) có thể hệ thống gồm hai bộ nguồn hoạt động song song với nhau để cung cấp điện
Hệ thống quản tản nhiệt dự phòng (Redundant Fan) một quạt chính và một quạt phụ được thiết kế dư tải (N+1)
Tính năng định tuyến Dynamic Routing: OSPF/BGP
Có tính năng IPv4/IPv6
Danh sách kiểm soát truy cập (ACL-Access Control List)
Tính năng QoS là điều phối lưu lượng, phân bổ và quản lý băng thông của thiết bị Mạng (Quality of Service - Chất lượng dịch vụ)
Tính năng quản trị thiết bị và hệ thống mạng (Telemetry/SNMP); SNMP chậm hơn, dễ bỏ sót lỗi xảy ra trong thời gian ngắn. Telemetry rất nhanh, cập nhật trạng thái theo thời gian thực
Kết nối dự phòng
Mỗi Access/ToR Switch nên kết nối lên cả 2 Core:
Tùy nền tảng thiết bị, có thể sử dụng: LACP; MLAG; MC-LAG; Stack; Virtual Chassis
Mục tiêu là mất 1 đường uplink hoặc 1 Core Switch nhưng hệ thống vẫn hoạt động.
4. Thiết kế Access/ToR Switch cho 12 Rack
Có hai phương án.
Phương án A – ToR Switch theo từng Rack (Top-of-Rack switch) là thiết bị chuyển mạch mạng được lắp đặt ở vị trí cao nhất bên trong tủ chứa thiết bị (tủ rack) của các trung tâm dữ liệu. Tất cả 12 Swtich lắp đặt tại đỉnh của 12 Rack được kết nối về Core Switch phòng máy chủ phù hợp khi:
Rack có mật độ Server cao
Nhiều kết nối 10/25GbE
Có Storage hoặc GPU/AI Server
Cần khả năng mở rộng lớn
Phương án B – Access Switch tập trung: Với phòng 12 Rack thông thường, phương án này kinh tế hơn: (Các thiết bị từ 12 tủ Rack được kết nối về Switch Access được lắp tập trung tại Tủ rack chuyên biệt cho hệ thống Mạng của phòng máy chủ này.
Đề xuất:
02 Access Switch chạy dự phòng
Port 1GbE/10GbE chạy xuống từng thiết bị
Port Uplink 10/25GbE lên Core Switch
Mọi Server quan trọng có thể Dual-Homed kết nối vào 2 Switch Access
5. Phân chia VLAN đề xuất
Để bảo mật và dễ quản lý, không nên để toàn bộ Server trong một mạng.
VLAN | Tên mạng | Chức năng |
|---|---|---|
VLAN 10 | NETWORK-MGMT | Quản trị Switch, Firewall, thiết bị mạng |
VLAN 20 | SERVER-MGMT | iDRAC/iLO/IPMI (quản trị máy chủ từ xa) |
VLAN 30 | PRODUCTION | Server ứng dụng |
VLAN 40 | DATABASE | Database (Quản trị và lưu trữ dữ liệu) |
VLAN 50 | STORAGE | SAN/NAS/iSCSI (Hệ thống lưu trữ dữ liệu và sao lưu dự phòng) |
VLAN 60 | BACKUP | Backup Server (Hệ thống sao lưu dự phòng dữ liệu) |
VLAN 70 | DMZ | Web/Mail/Public Server (Máy chủ chạy các ứng dụng cơ bản) |
VLAN 80 | BMS-DCIM | UPS, PAC, Sensor |
VLAN 90 | SECURITY | Access Control/PCCC Gateway |
VLAN 100 | CCTV | Camera/NVR |
VLAN 110 | MONITORING | NMS/SIEM/Monitoring (Hệ thống điều khiển và giám sát hệ thống phòng máy chủ) |
VLAN 120 | OFFICE-IT | Máy trạm quản trị |
Các VLAN quan trọng nên kiểm soát bằng:
Tạo cách chính sách trên tường lửa (Firewall Policy)
Tạo ra luật trong tường lửa (Firewall ACL)
Phân đoạn mạng để dễ quản trị (Network Segmentation)
Cấp quyền truy cập tối thiểu (Least Privilege Access)
(Không nên cho phép User Network truy cập trực tiếp vào Management VLAN)
6. Mô hình mạng cho Server
Các Server quan trọng nên có tối thiểu 02 (Card Network) đường mạng:
Có thể sử dụng:
Tính năng kết hợp nhiều card mạng vật lý thành một card mạng ảo trong một hệ điều hành; NIC Teaming (gộp card mạng)
LACP (Link Aggregation Control Protocol) là giao thức chuẩn quốc tế (IEEE 802.3ad /802.1AX) cho phép gộp nhiều cổng kết nối vật lý thành một cổng logic duy nhất giữa các thiết bị mạng
Yêu cầu một thiết bị hoạt động và một thiết bị dự phòng sẵn sang cao (Active/Standby)
Yêu cầu hai thiết bị hoạt đông song song; Active/Active tùy hệ điều hành và kiến trúc
7. Storage Network
Nếu có SAN/NAS hoặc nhiều Server ảo hóa:
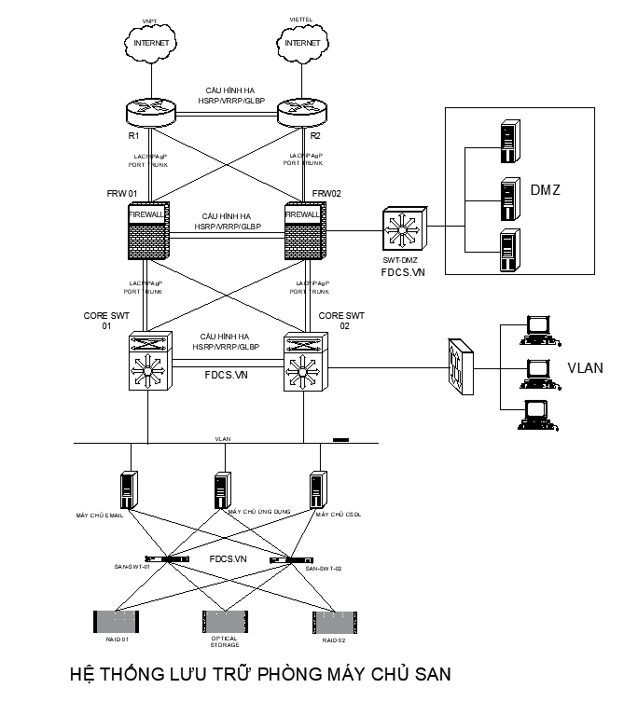
Khuyến nghị:
Tách VLAN Storage
Không cho User LAN truy cập trực tiếp
Dùng 10/25GbE nếu tải lớn
Có 2 đường dự phòng
Jumbo Frame nếu toàn bộ đường truyền được thiết kế hỗ trợ thống nhất
8. Firewall HA: Kiến trúc đề xuất
Nên có:
Nguồn kép dự phòng (Dual Power); là thiết bị tường lửa sử dụng hai nguồn điện độc lập hoạt động song song nhau
Trạng thái dự phòng sẵn sàng hoạt đông cao HA (HA Heartbeat)
Thiết bị động bộ hóa phiên (Session Synchronization); là quá trình sao chép trạng thái và thông tin của các phiên kết nối mạng từ thiết bị chính sang thiết bị dự phòng trong hệ thống mạng dự phòng cao (High Availability - HA)
Dedicated Management Interface (Giao diện Quản lý Chuyên dụng) là một cổng kết nối vật lý hoặc logic trên thiết bị mạng (như router, switch, firewall) hoặc máy chủ, được sử dụng duy nhất cho mục đích quản lý, cấu hình và giám sát thiết bị
Syslog/SIEM Integration; là quá trình kết nối giao thức ghi nhật ký hệ thống với nền tảng quản lý thông tin và sự kiện bảo mật trung tâm để tự động thu thập, chuyển tiếp và phân tích log
Backup cấu hình tự động là quá trình hệ thống tự động sao chép và lưu trữ các thiết lập, thông số cài đặt của thiết bị mạng, máy chủ hoặc phần mềm vào một vị trí an toàn theo lịch trình định sẵn
Yêu cầu cấu hình thiết bị/hệ điều hành của thiết bị: tùy thuộc vào thời điểm và mục đích sử dụng chúng ta có thể yêu cầu từng mã hàng khác nhau..
Các thương hiệu Tường lửa hay sử dụng: Paloalto, Fortigate, Cisco Network, HPE Netwok, Checkpoit,..
9. Mạng quản trị riêng cho BMS/DCIM
Theo thiết kế BMS/DCIM trước đó: khuyến nghị VLAN BMS/DCIM không kết nối trực tiếp Internet.
Việc truy cập từ máy quản trị nên đi qua: Firewall; VPN; Jump Server/Bastion Host nếu yêu cầu bảo mật cao
10. Hệ thống giám sát mạng: (Nên bổ sung)
Danh mục giám sát:
Giám sát CPU/RAM của tường lửa (CPU/RAM Firewall)
Giám sát băng thông (Bandwidth)
Giám sát trạng thái cổng (Port Status)
Giám sát mất gói tin (Packet Loss)
Giám sát độ trễ (Latency)
Giám sát lỗi giao diện (Interface Error)
Giám sát nhiệt độ (Temperature)
Giám sát nguồn điện (Power Supply)
Giám sát quạt tản nhiệt (Fan)
Giám sát trạng thái dự phòng sẵn sàng hoạt đông cao HA (HA Status)
Giám sát trạng thái Uplink (Uplink Status)
Giao thức: SNMPv3 ưu tiên; Syslog; NetFlow/IPFIX/sFlow khi phù hợp; API; Streaming Telemetry nếu thiết bị hỗ trợ
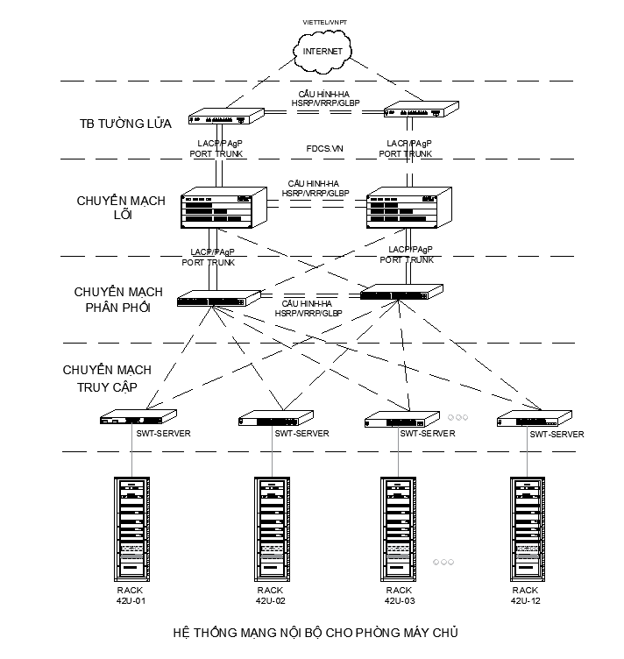
11. Sơ đồ tổng thể đề xuất
Thiết bị | Số lượng | Khuyến nghị |
|---|---|---|
ISP/WAN Router | 1–2 | Tùy số đường truyền |
Next-Gen Firewall | 2 | HA |
Layer 3 Core Switch | 2 | HA/Stack/MLAG |
Access/ToR Switch | 2–4 | Redundancy |
Management Switch | 2 | Nếu cần tách OOB |
Server | Theo nhu cầu | Dual NIC |
NMS/DCIM Server | 1–2 | Monitoring |
Log/SIEM Server | 1 | Tùy yêu cầu |
Phương án tôi khuyến nghị nhất
Đối với Data Center/Server Room 12 Rack, tôi đề xuất:
02 ISP → 02 Firewall HA → 02 Core L3 25/100GbE → 02–04 Access/ToR Switch 10/25GbE → 12 Rack
Kết hợp:
Dual uplink
Dual power
VLAN/VRF phân vùng
Firewall segmentation
Management Network riêng
SNMPv3 + Syslog giám sát
BMS/DCIM tích hợp vào mạng quản lý
N+1 hoặc 2N tùy mức độ quan trọng
Nếu bạn muốn triển khai thành hồ sơ kỹ thuật thực tế, bước tiếp theo tôi có thể xây dựng bản thiết kế chi tiết cho toàn bộ phòng Server 12 Rack, gồm sơ đồ mạng vật lý, sơ đồ Logical Network, IP Plan, VLAN Plan, Port Mapping và BOQ thiết bị theo mô hình Cisco hoặc đa hãng.


