PHƯƠNG PHÁP NAT ỨNG DỤNG CHO DOANH NGHIỆP
5 - CÁC PHƯƠNG PHÁP NAT ỨNG DỤNG CHO DOANH NGHIỆP
I. ỨNG DỤNG CỦA NAT TRONG DOANH NGHIỆP:
NAT (Network Address Translation) và biến thể phổ biến nhất của nó là PAT (Port Address Translation - hay còn gọi là NAT Overload) là các công nghệ nền tảng trong mạng máy tính, được sử dụng để thay đổi thông tin địa chỉ IP trong header của gói tin IP khi chúng đi qua một thiết bị định tuyến (Router hoặc Firewall)
Ứng dụng thực tế của NAT và PAT
NAT/PAT là thành phần không thể thiếu trong bất kỳ kiến trúc mạng doanh nghiệp hay gia đình nào hiện nay nhờ vào các ứng dụng quan trọng sau:
1. Tiết kiệm tối đa địa chỉ IPv4 (Ứng dụng chính của PAT)
Đây là lý do PAT ra đời. Một doanh nghiệp có hàng ngàn nhân viên (hàng ngàn IP Private) chỉ cần thuê một hoặc vài IP Public duy nhất từ nhà mạng (ISP) là toàn bộ hệ thống đã có thể lướt web, làm việc trên Internet cùng một lúc.
2. Tăng cường bảo mật cho mạng nội bộ (Security)
NAT/PAT hoạt động như một bức tường bảo vệ tự nhiên:
Nó ẩn giấu toàn bộ cấu trúc định vị và địa chỉ IP thực của mạng nội bộ (LAN) đối với thế giới bên ngoài.
Hacker từ Internet chỉ nhìn thấy IP Public của Router/Firewall. Họ không thể chủ động khởi tạo một kết nối trực tiếp tới một máy tính bên trong LAN trừ khi cấu hình NAT cho phép (như Port Forwarding).
3. Giải quyết xung đột địa chỉ IP (IP Overlap)
Khi hai công ty sáp nhập hoặc khi kết nối mạng giữa hai đối tác qua VPN, rất dễ xảy ra tình trạng cả hai bên đều dùng chung một dải mạng nội bộ (ví dụ: cùng dùng $192.168.1.0/24$). NAT được ứng dụng để biên dịch một hoặc cả hai dải mạng này thành một dải mạng trung gian, giúp hệ thống hai bên thông suốt mà không cần phải quy hoạch lại IP từ đầu.
4. Công khai dịch vụ nội bộ ra Internet (Port Forwarding / DNAT)
Khi bạn triển khai các hệ thống như: Máy chủ Web/Mail doanh nghiệp, Hệ thống Camera giám sát (NVR), Thiết bị lưu trữ NAS, Tổng đài VoIP
Bạn sẽ cấu hình Static NAT hoặc Port Forwarding (Destination NAT) để khi người dùng từ ngoài Internet gõ IP Public (hoặc Domain) kèm Port tương ứng, Router sẽ tự động "dẫn đường" kết nối đó vào đúng máy chủ trong mạng LAN.
5. Tăng tính linh hoạt và quản lý định tuyến
NAT cho phép doanh nghiệp thay đổi nhà cung cấp dịch vụ Internet (ISP) hoặc thay đổi dải IP Public cực kỳ dễ dàng. Bạn chỉ cần cập nhật cấu hình NAT trên thiết bị Gateway (Router/Firewall), toàn bộ hàng trăm máy tính phía trong LAN vẫn giữ nguyên IP cũ và hoạt động bình thường, không bị gián đoạn.
II. CẤU HÌNH NAT TRONG CÁC TRƯỜNG HỢP ÁP DỤNG CHO DOANH NGHIỆP:
2.1 CẤU HÌNH NAT MỘT DẢI MẠNG NỘI BỘ TRUY CẬP RA NGOÀI INTERNET BẰNG IP WAN
VÍ DU: Kịch bản
Mạng nội bộ: 192.168.10.0/24
Router có 2 Interface:
GigabitEthernet0/0 kết nối vào mạng nội bộ (LAN) – IP: 192.168.10.1
GigabitEthernet0/1 kết nối ra Internet (WAN) – IP: 203.0.113.1(địa chỉ công cộng)
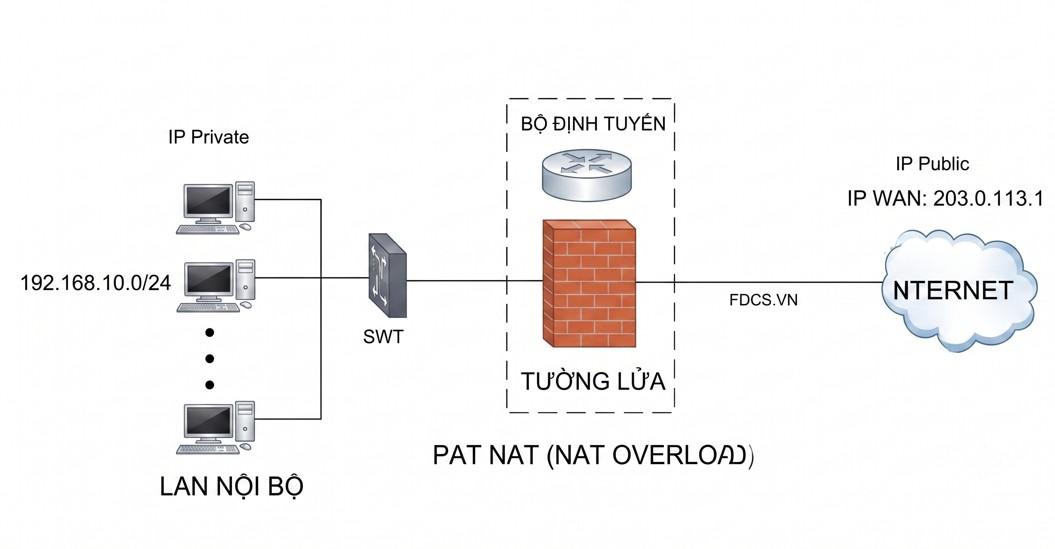
Cấu hình mẫu: Gán IP cho các interface
- FdcRcisco(config)# interface GigabitEthernet0/0
- FdcRcisco(config)# ip address 192.168.10.1 255.255.255.0
- FdcRcisco(config)# ip nat inside
- FdcRcisco(config)# no shutdown
- FdcRcisco(config)# interface GigabitEthernet0/1
- FdcRcisco(config)# ip address 203.0.113.1 255.255.255.0
- FdcRcisco(config)# ip nat outside
- FdcRcisco(config)# no shutdown
- Tạo access list để xác định dải mạng nội bộ
- FdcRcisco(config)# access-list 1 permit 192.168.10.0 0.0.0.255
- Áp dụng NAT Overload (PAT)
- FdcRcisco(config)# ip nat inside source list 1 interface GigabitEthernet0/1 overload
GIẢI THÍCH:
- ip nat inside & ip nat outside: đánh dấu interface là trong hoặc ngoài mạng.
- access-list 1: chọn dải IP nội bộ cần NAT.
- overload: cho phép nhiều IP dùng chung một IP công cộng bằng cách tách biệt qua port.
2.2 CẤU HÌNH NAT CHO PHÉP NHIỀU USER NỘI BỘ RA NGOÀI INTERNET
Dưới đây là cấu hình mẫu cho một kịch bản NAT, trong đó một server trong mạng nội bộ có thể truy cập Internet. Mô hình này phù hợp khi bạn có một server nội bộ (VD: web server, file server…) cần ra ngoài Internet, nhưng không nhất thiết phải truy cập từ ngoài vào (nếu cần truy cập vào thì dùng thêm Static NAT).
Kịch bản giả định
- Có một dải IP Server: 192.168.10.1 - 192.168.10.9
- Mang nội bộ: 192.168.10.0/24
- Giao diện LAN trên Router: GigabitEthernet0/0 - 192.168.10.1
- Giao diện WAN trên Router: GigabitEthernet0/1 - 203.0.113.1
- Phương pháp NAT: NAT Overload (PAT)
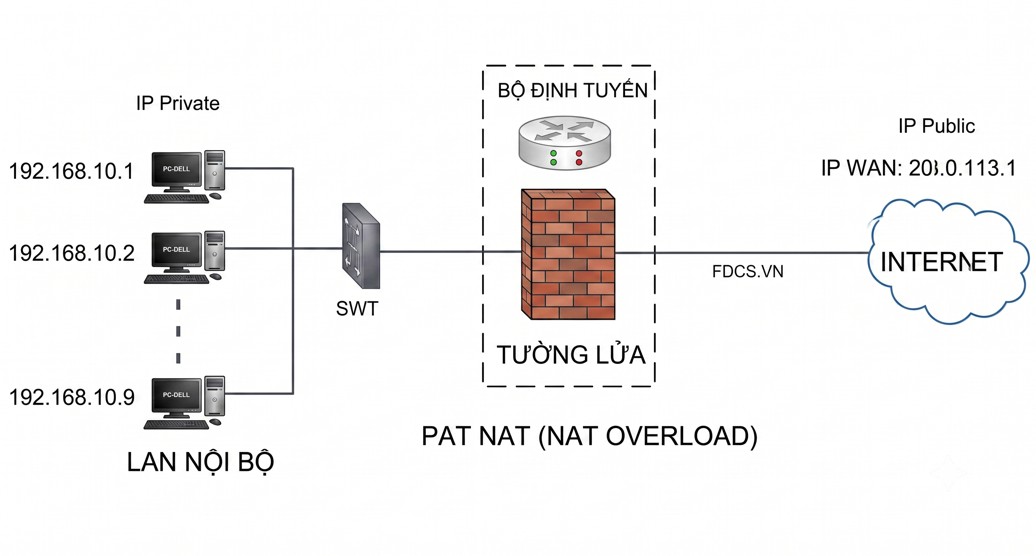
Cấu hình mẫu: Gán địa chỉ IP cho các interface
- FdcRcisco(config)# interface GigabitEthernet0/0
- FdcRcisco(config)# ip address 192.168.10.1 255.255.255.0
- FdcRcisco(config)# ip nat inside
- FdcRcisco(config)# no shutdown
- FdcRcisco(config)# interface GigabitEthernet0/1
- FdcRcisco(config)# ip address 203.0.113.1 255.255.255.0
- FdcRcisco(config)# ip nat outside
- FdcRcisco(config)# no shutdown
- Chỉ định IP của server được phép NAT ra ngoài (có thể dùng access-list cụ thể)
- FdcRcisco(config)# access-list 10 permit 192.168.10.1-192.168.10.9
Cấu hình NAT Overload (PAT) cho phép server truy cập Internet
- FdcRcisco(config)# ip nat inside source list 10 interface GigabitEthernet0/1 overload
GIẢI THÍCH
- access-list 10 permit 192.168.10.1-192.168.10.9: chỉ cho phép IP server01 đến IP server09 được NAT.
- ip nat inside source list 10 interface ... overload: ánh xạ IP nội bộ sang IP công cộng của interface WAN để ra ngoài.
Kiểm tra NAT
- Sau khi server truy cập Internet, bạn có thể kiểm tra NAT như sau:
- FdcRcisco# show ip nat translations
Mở rộng (nếu cần):
Nếu bạn muốn các máy trong mạng LAN đều ra được Internet, thay IP cụ thể bằng subnet:
- FdcRcisco(config)# access-list 10 permit 192.168.1.0 0.0.0.255
2.3 CẤU HÌNH NAT TĨNH CHO PHÉP MỘT SERVER RA BÊN NGOÀI INTERNET
Dưới đây là Cấu hình mẫu NAT tĩnh (Static NAT) để cho phép nhiều địa chỉ IP từ bên ngoài Internet truy cập vào một server trong mạng nội bộ, Cấu hình này thường được dùng khi bạn có web server, mail server, FTP server, v.v. và muốn người dùng từ Internet có thể kết nối đến nó.
VÍ DỤ: Kịch bản giả định
- Server nội bộ: IP: 192.168.1.100
- IP công cộng: IP: 203.0.113.99 (do ISP cấp)
- LAN interface: GigabitEthernet0/0 – 192.168.1.1
- WAN interface: GigabitEthernet0/1 – 203.0.113.99
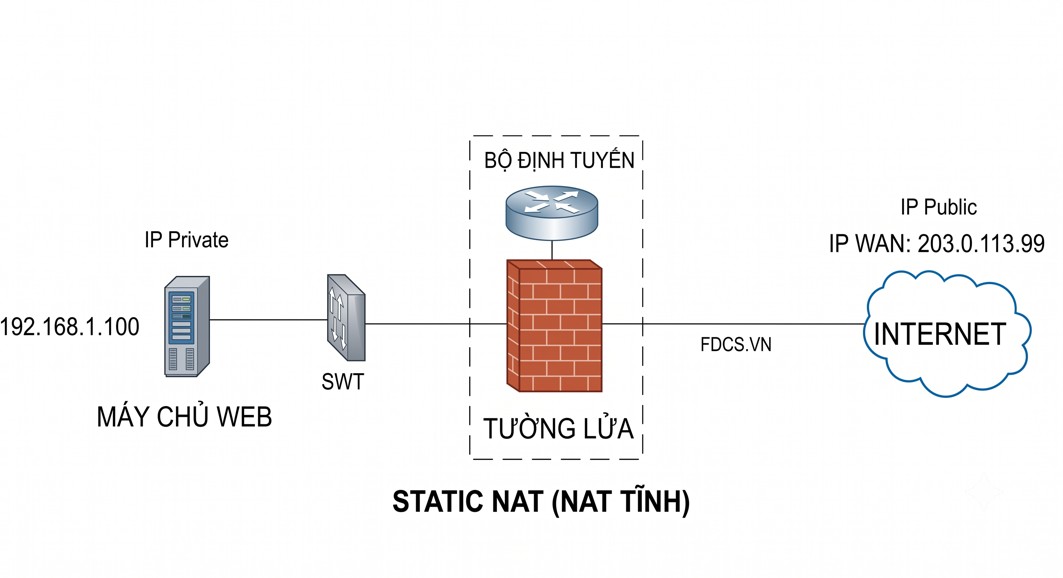
Cấu hình NAT tĩnh: Cấu hình IP cho các interface
- FdcRcisco(config)# interface GigabitEthernet0/0
- FdcRcisco(config)# ip address 192.168.1.1 255.255.255.0
- FdcRcisco(config)# ip nat inside
- FdcRcisco(config)# no shutdown
- FdcRcisco(config)# interface GigabitEthernet0/1
- FdcRcisco(config)# ip address 203.0.113.1 255.255.255.0
- FdcRcisco(config)# ip nat outside
- FdcRcisco(config)# no shutdown
- Cấu hình NAT tĩnh để ánh xạ IP công cộng đến IP server nội bộ
- FdcRcisco(config)# ip nat inside source static 192.168.1.100 203.0.113.99
Giải thích
- Khi có người từ Internet truy cập 203.0.113.99, router sẽ chuyển tiếp lưu lượng về 192.168.1.100.
- Tất cả các port được ánh xạ toàn bộ (có thể giới hạn theo port nếu muốn).
- Tùy chọn: NAT tĩnh theo cổng (Port Forwarding)
- Nếu bạn chỉ muốn mở một port cụ thể (ví dụ: Web Server chạy trên HTTP – port 80), dùng:
- FdcRcisco(config)# ip nat inside source static tcp 192.168.1.100 80 203.0.113.99 80
- Nghĩa là: chuyển tiếp mọi gói TCP gửi đến 203.0.113.99:80 vào 192.168.1.100:80.
Kiểm tra cấu hình NAT
- FdcRcisco# show ip nat translations


