 Sản phẩm


Thiết bị Wifi HPE Aruba Networking AP-654 (RW) R9B33A
Tiêu chuẩn hoạt động của Wifi: (Chuẩn: 802.11 ac/a/b/g/n/ ac wave 2 /ax,) Băng tần: 2.4 Ghz tốc độ :574 Mbps, 5 Ghz tốc độ :4.8 Gbps
Hỗ loop mở rộng chuẩn 802.1d Hội tụ nhanh bằng 802.1w (Giao thức loop rộng nhanh [RSTP]), được bật theo mặc định Nhiều trường hợp cây mở rộng sử dụng 802.1s (MSTP); 8 trường hợp được hỗ trợ Per-VLAN Spanning Tree Plus (PVST+); 126 trường hợp được hỗ trợ
 Sản phầm chính hãng 100%Bán hàng Online trên phạm vi toàn quốcCam kết giá cả cạnh tranh trên thị trườngHỗ trợ và tư vấn giải pháp cho khách hàngHỗ trợ chính sách quý đại lý & khách hàng thân thiếtThiết kế và lập dự toán theo công trình & dự ánCam kết hàng đầy đủ chứng từ CO, CQHỗ trợ kỹ thuật và cấu hình Online 24/7Cam kết đổi trả hàng theo đúng quy địnhVận chuyển miễn phí trong nội thành Hà NộiCam kết bảo hành trung tâm bảo hành của công ty
Tiêu chuẩn hoạt động của Wifi: (Chuẩn: 802.11 ac/a/b/g/n/ ac wave 2 /ax,) Băng tần: 2.4 Ghz tốc độ :574 Mbps, 5 Ghz tốc độ :4.8 Gbps
.png "Thiết bị Wifi HPE Aruba Networking AP-735 (S1G42A)")
HPE Aruba Networking AP‑735 (RW) Tri‑radio 2x2:2 802.11be Wi‑Fi 7 Internal Antennas Campus AP
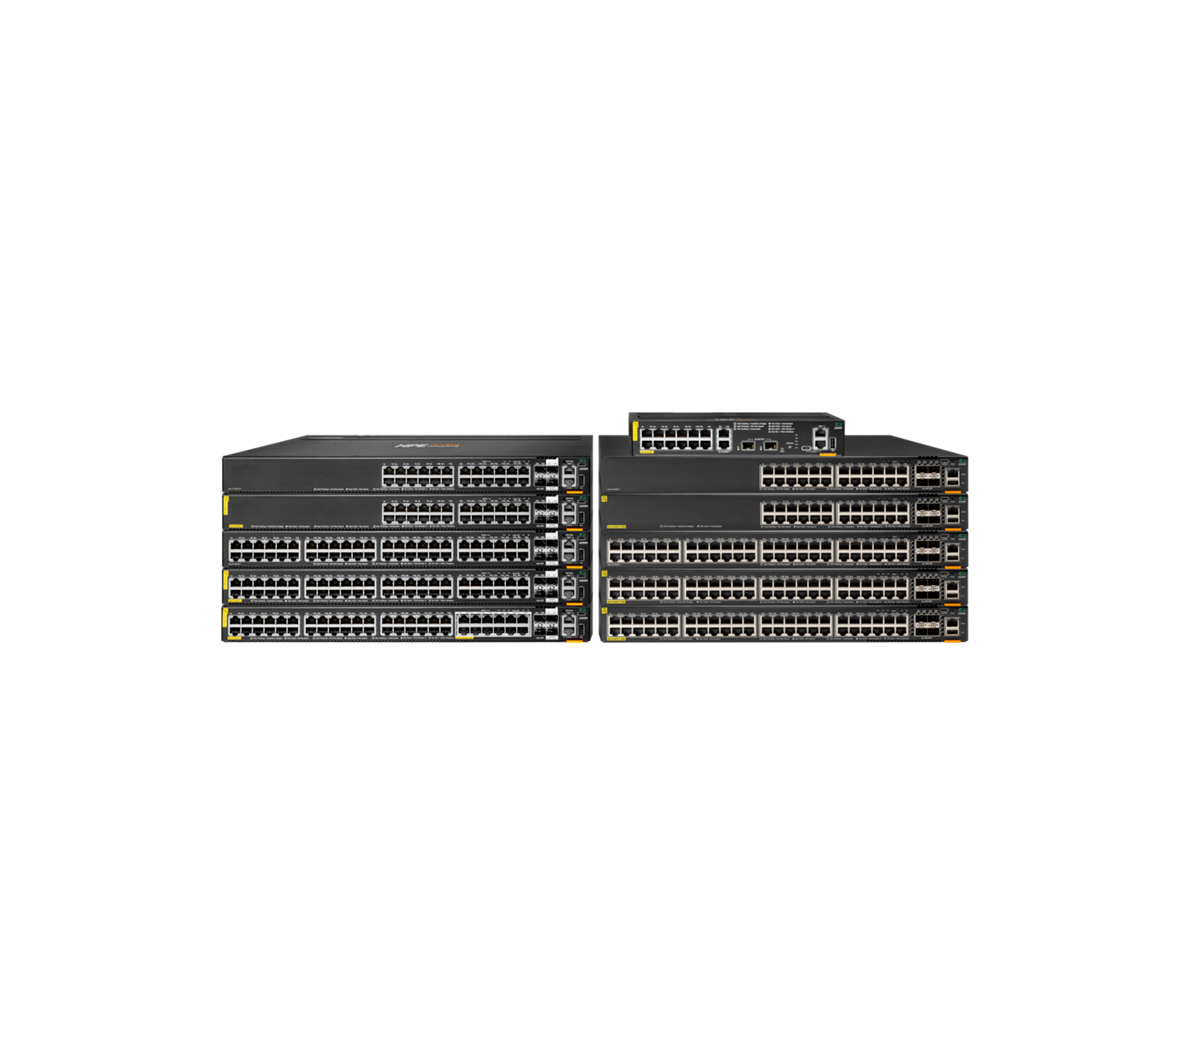
36 cổng PoE 10/100/1000BASE-T Class 6,
12 cổng PoE SmartRate 100M/1G/2.5G/5G BaseT Class 6
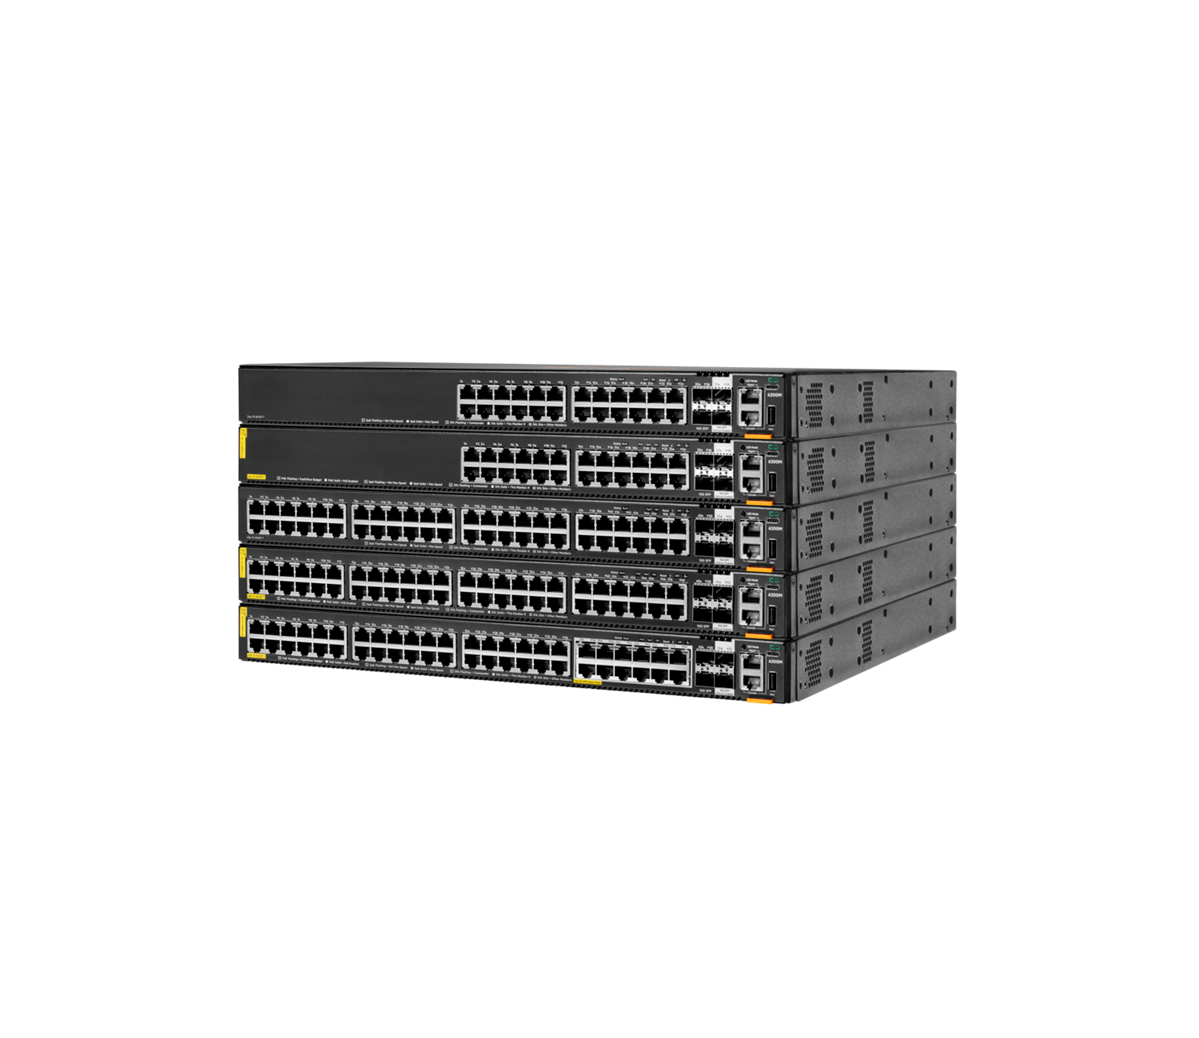
48 cổng PoE 10/100/1000BASE-T Class 4, hỗ trợ công suất lên đến 30W mỗi cổng, 1 cổng Console RJ-45, 1 cổng Console USB-C
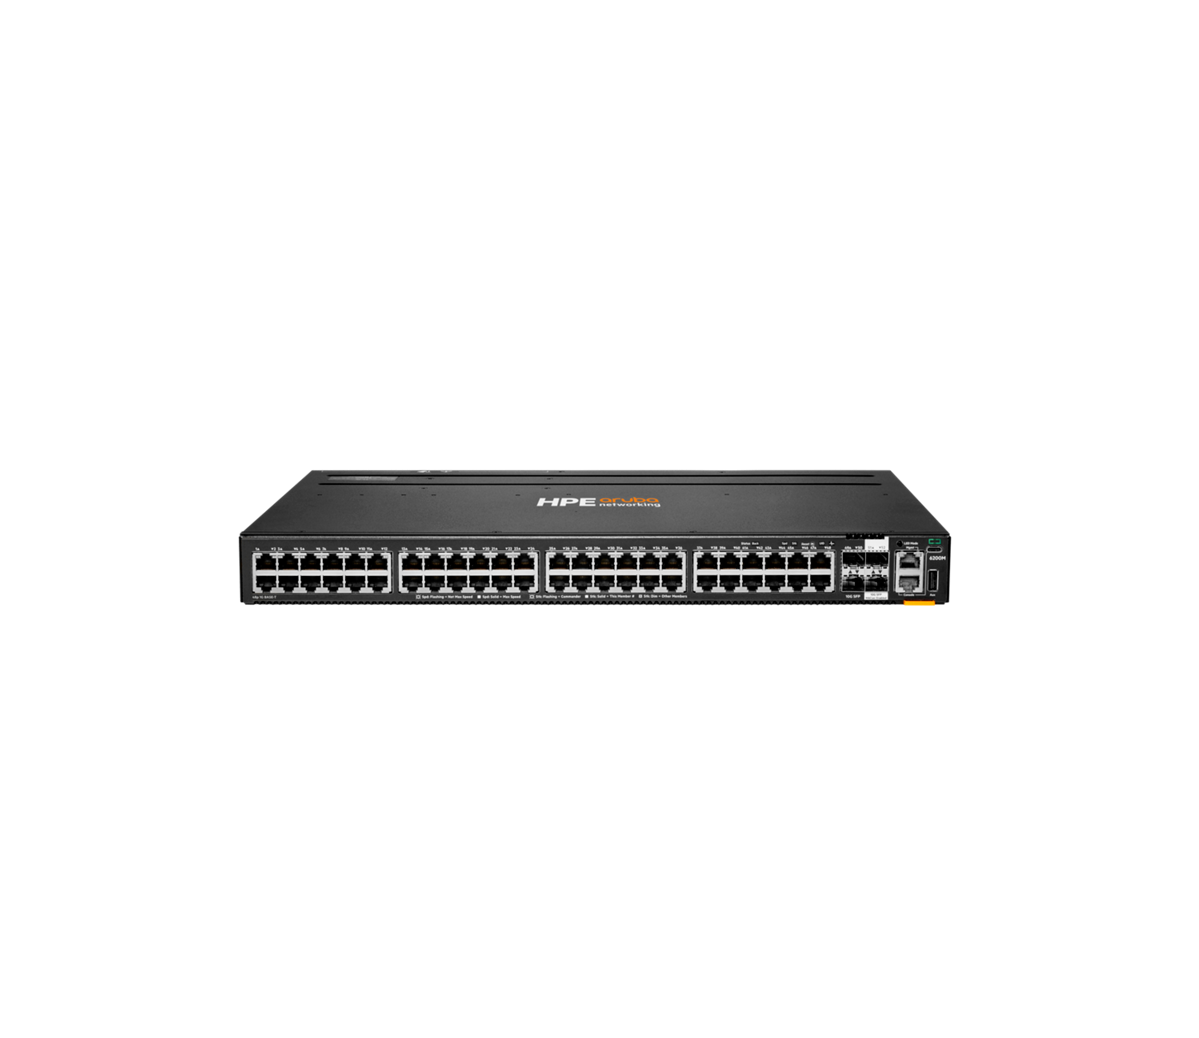
48 cổng 10/100/1000BASE-T
4 cổng SFP 100M/1G/10G
1 cổng console RJ-45
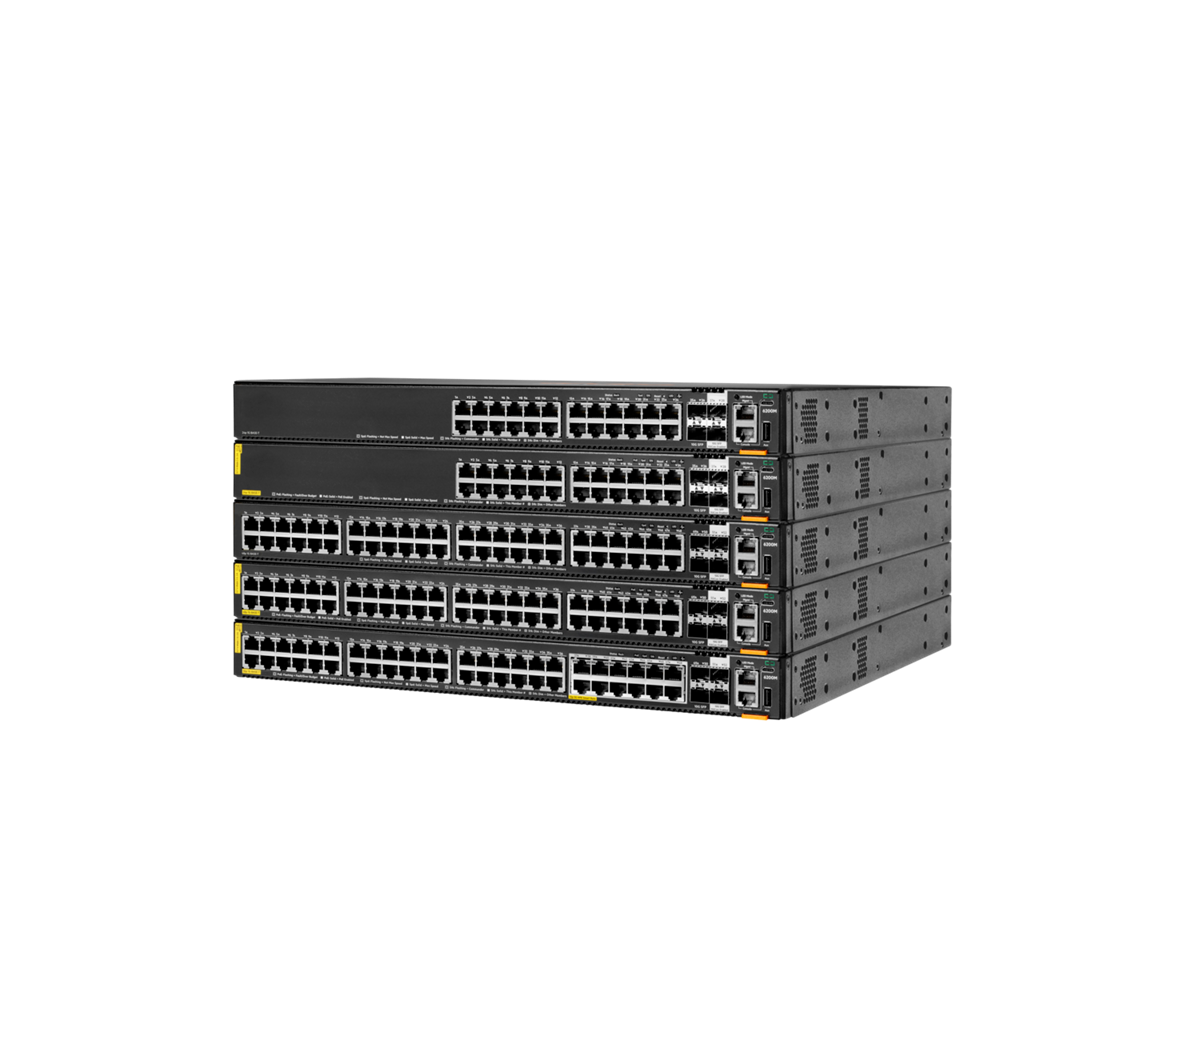
24 cổng PoE 10/100/1000BASE-T Class 4,
4 cổng SFP 100M/1G/10G
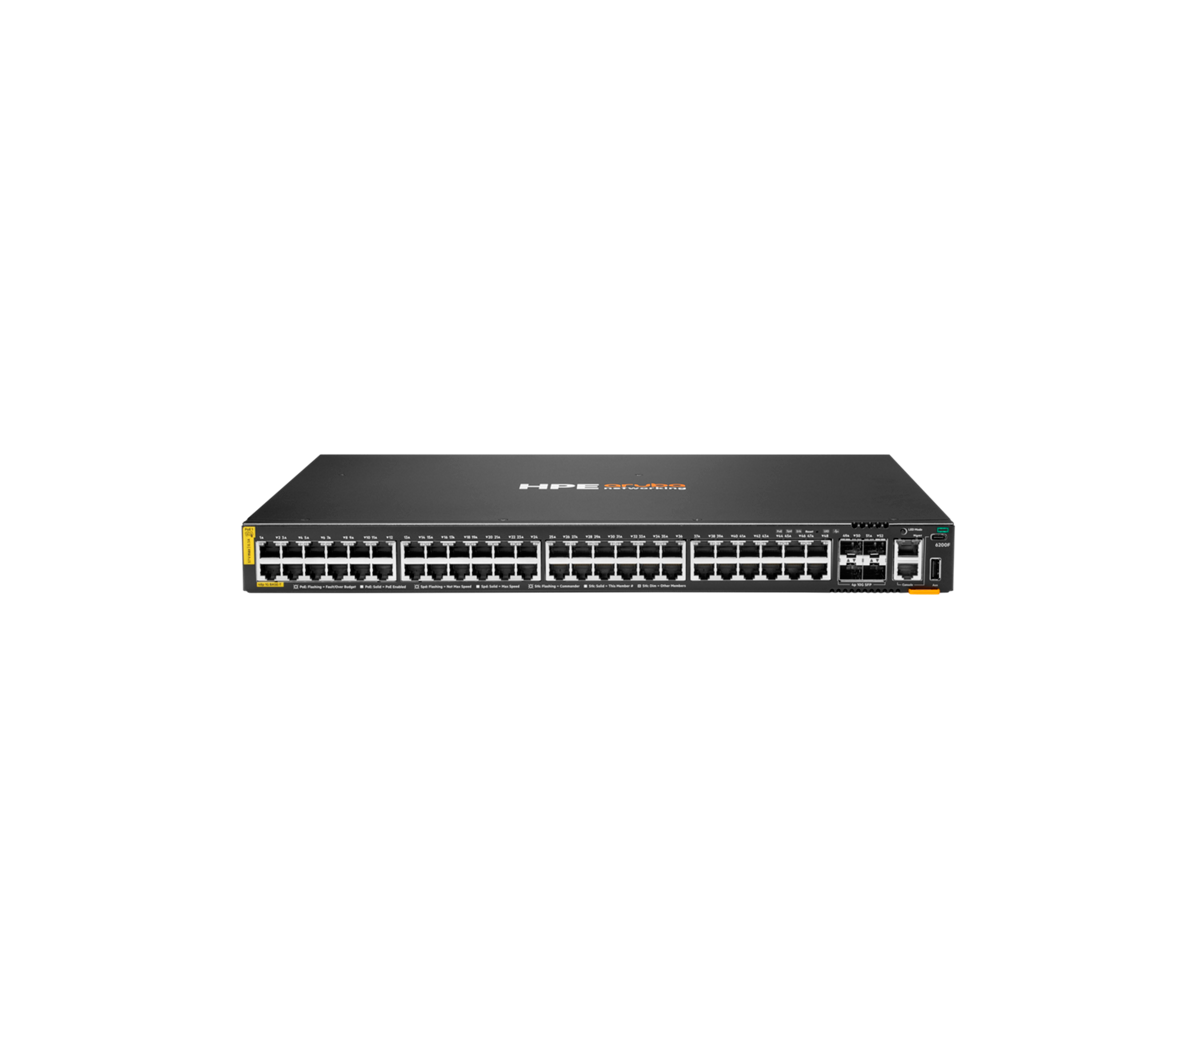
48 cổng PoE 10/100/1000BASE-T Class 4
4 cổng SFP 1/10G; không có PHY
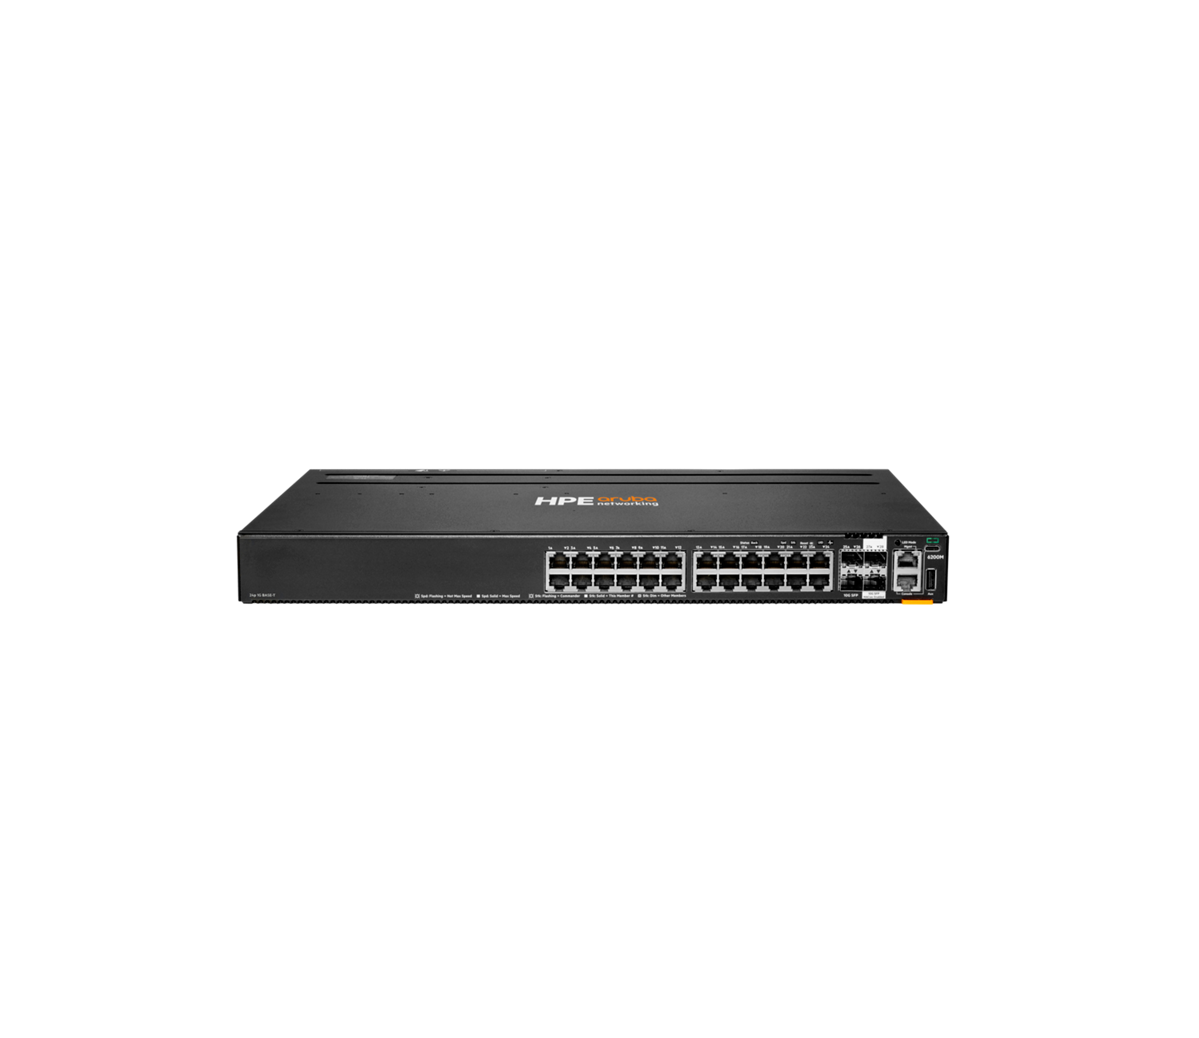
24 cổng 10/100/1000BASE-T
4 cổng SFP 100M/1G/10G
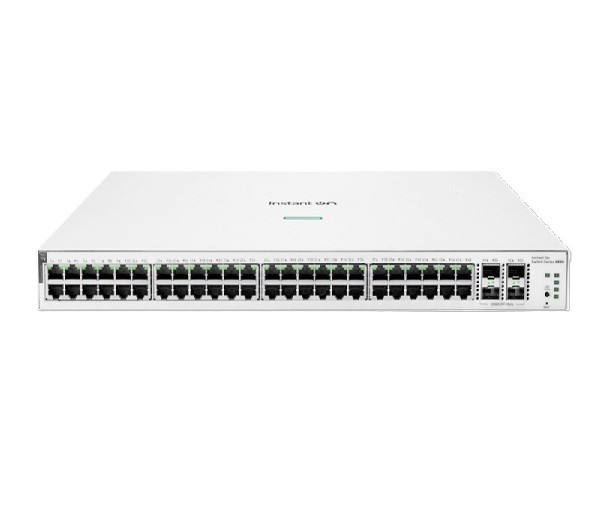
HPE Networking Instant On Switch 48p Gigabit CL4 PoE 4p SFP+ 370W 1930 (JL686B). Đây là "quái thú" đầu bảng của dòng 1930, cung cấp mật độ cổng tối đa cùng khả năng cấp nguồn PoE+ mạnh mẽ cho các hệ thống quy mô lớn.
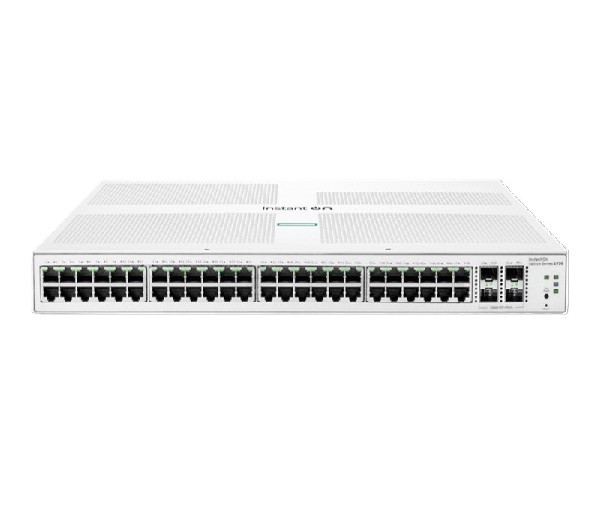
HPE Networking Instant On 1930 (JL685A) 48p Gigabit 4p SFP+ Đây là model có mật độ cổng mạng lớn nhất trong dòng 1930 nhưng không hỗ trợ PoE.
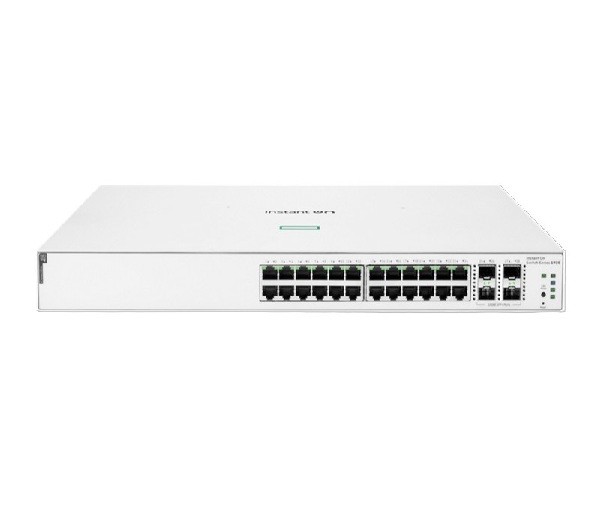
HPE Networking Instant On 1930 (JL684B) 24p Gigabit CL4 PoE 4p Đây là phiên bản "năng suất cao" nhất trong nhóm 24 cổng của dòng 1930, được thiết kế đặc biệt cho các hệ thống có mật độ thiết bị PoE dày đặc hoặc các thiết bị tiêu tốn nhiều điện năng.
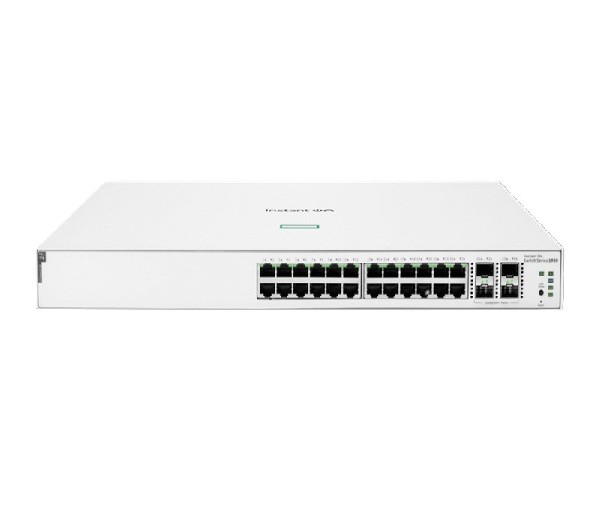
HPE Networking Instant On 1930 (JL683B) 24p Gigabit CL4 PoE là giải pháp mạng quản lý thông minh (Smart-managed) được thiết kế chuyên biệt cho các doanh nghiệp vừa và nhỏ (SMB).
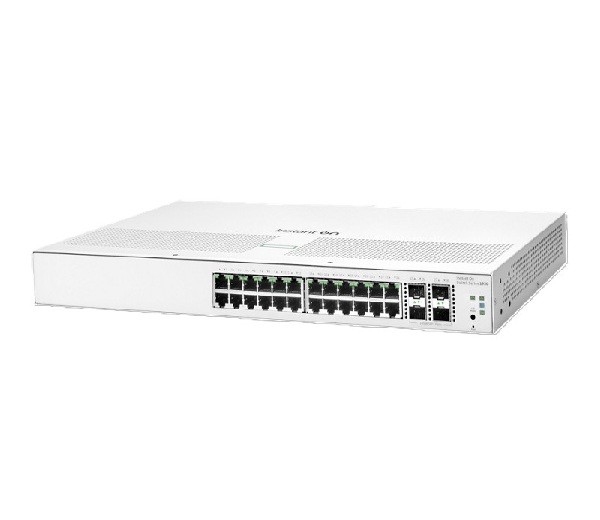
HPE Networking Instant On 1930 (JL682A) 24p Gigabit 4p SFP+ là lựa chọn hoàn hảo cho hạ tầng mạng văn phòng cần nhiều cổng kết nối cho PC, máy in, server nhưng không cần cấp nguồn cho Wifi/Camera qua dây mạng.
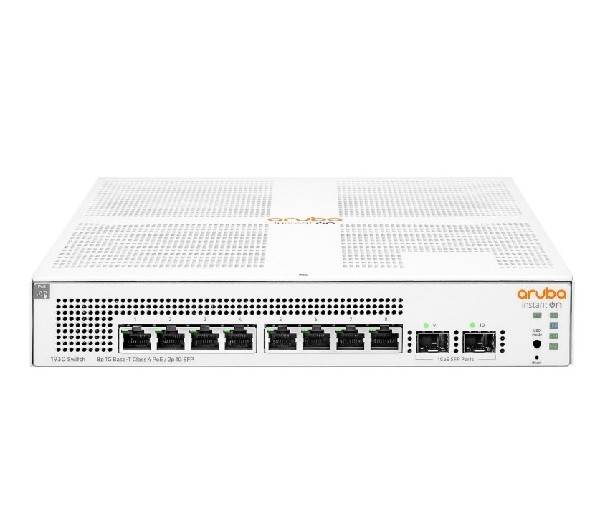
HPE Networking Instant On 1930 (JL681A) 8p Gigabit CL4 PoE là Dòng thiết bị chuyển mạch HPE Networking Instant On 1930 giúp bạn tối ưu hóa hiệu quả công việc. Với chi phí hợp lý và khả năng triển khai dễ dàng, các thiết bị chuyển mạch Gigabit cấu hình cố định, quản lý thông minh (smart-managed)
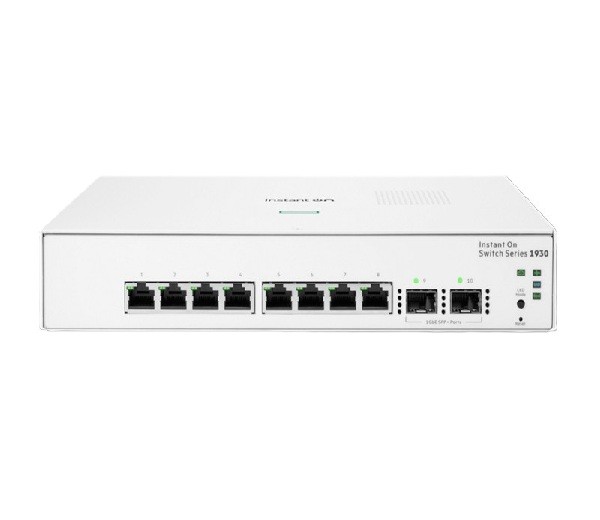
HPE Networking Instant On 1930 (JL680A) 8p Gigabit 2p SFP là Dòng thiết bị chuyển mạch HPE Networking Instant On 1930 giúp bạn tối ưu hóa hiệu quả công việc. Với chi phí hợp lý và khả năng triển khai dễ dàng, các thiết bị chuyển mạch Gigabit cấu hình cố định, quản lý thông minh (smart-managed)
THÔNG SỐ KỸ THUẬT CHUNG:
1. Hỗ trợ chuyển mạch lớp 2
Giao thức ngăn chặn lặp (Loop):
Nhóm cổng và tổng hợp liên kết:
- Tối đa 8 nhóm
- Tối đa 8 cổng cho mỗi nhóm với 16 cổng ứng viên cho mỗi LAG 802.3ad (động)
Mạng LAN ảo
VLAN Tel:
VLAN truyền hình đa hướng
Chuyển tiếp DHCP ở Lớp 2
2. Hỗ trợ chuyển mạch lớp 3
Định tuyến IPv4
Định tuyến tĩnh IPv6
Giao diện lớp 3:
Máy chủ DHCP:
Chuyển tiếp DHCP ở Lớp 3
Chuyển tiếp Giao thức dữ liệu người dùng (UDP)
3. Hỗ trợ tính năng bảo mật:
Tính năng SSH:
Tính năng SSL
IEEE 802.1X (vai trò xác thực)
Thông tin yêu cầu IEEE 802.1X
Chính sách Xác thực dựa trên web
Bảo vệ STP BPDU
Bảo vệ gốc STP
Giám sát DHCP
Bảo vệ nguồn IP (IPSG)
Kiểm tra ARP động (DAI)
Liên kết IP/MAC/Cổng (IPMB)
Công nghệ lõi an toàn (SCT)
Phòng ngừa DoS
VLAN độc lập:
Bảo mật dữ liệu nhạy cảm (SSD)
ACL
4. Hiệu năng:
- Khả năng chuyển mạch (Gbps): 480 Gbps
- Jumbo frames: Frame sizes up to 9000 bytes. The default MTU is 2000.
- MAC table: 16.000 addresses.
- Capacity (active VLANS): 4000
- Hardware stack: Up to four units in a stack. Up to 208 ports managed as a single system with hardware failover.
- Flash: 256 MB.
- CPU: 800-MHz ARM.
- Bộ nhớ CPU: 512MB
- Bộ nhớ đệm: 2MB
Xem thêm Sản phẩm| Thiết Bị SWITCH| Switch Cisco


