 Sản phẩm


Thiết bị Wifi HPE Aruba Networking AP-654 (RW) R9B33A
Tiêu chuẩn hoạt động của Wifi: (Chuẩn: 802.11 ac/a/b/g/n/ ac wave 2 /ax,) Băng tần: 2.4 Ghz tốc độ :574 Mbps, 5 Ghz tốc độ :4.8 Gbps
Các cổng: 24 x 10/100/1000 PoE+ ports with 382W power budget + 4 x 10 Gigabit Ethernet (2 x 10GBase-T/SFP+ combo + 2 x SFP+). Hiệu suất hoạt động: Switching capacity 128 Gbps, Forwarding rate 95.23 mpps wire-speed performance.
 Sản phầm chính hãng 100%Bán hàng Online trên phạm vi toàn quốcCam kết giá cả cạnh tranh trên thị trườngHỗ trợ và tư vấn giải pháp cho khách hàngHỗ trợ chính sách quý đại lý & khách hàng thân thiếtThiết kế và lập dự toán theo công trình & dự ánCam kết hàng đầy đủ chứng từ CO, CQHỗ trợ kỹ thuật và cấu hình Online 24/7Cam kết đổi trả hàng theo đúng quy địnhVận chuyển miễn phí trong nội thành Hà NộiCam kết bảo hành trung tâm bảo hành của công ty
Tiêu chuẩn hoạt động của Wifi: (Chuẩn: 802.11 ac/a/b/g/n/ ac wave 2 /ax,) Băng tần: 2.4 Ghz tốc độ :574 Mbps, 5 Ghz tốc độ :4.8 Gbps
.png "Thiết bị Wifi HPE Aruba Networking AP-735 (S1G42A)")
HPE Aruba Networking AP‑735 (RW) Tri‑radio 2x2:2 802.11be Wi‑Fi 7 Internal Antennas Campus AP
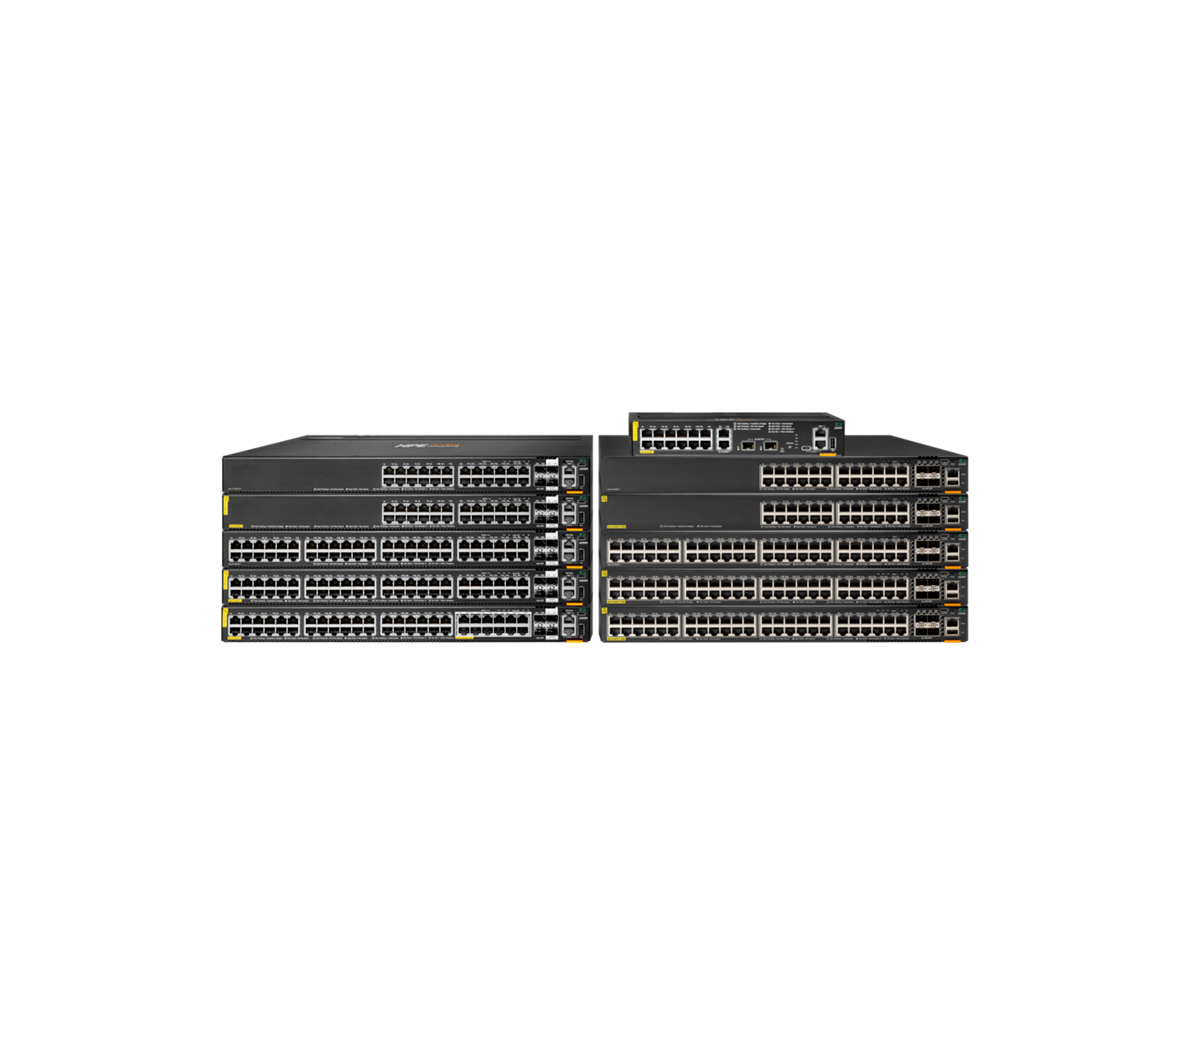
36 cổng PoE 10/100/1000BASE-T Class 6,
12 cổng PoE SmartRate 100M/1G/2.5G/5G BaseT Class 6
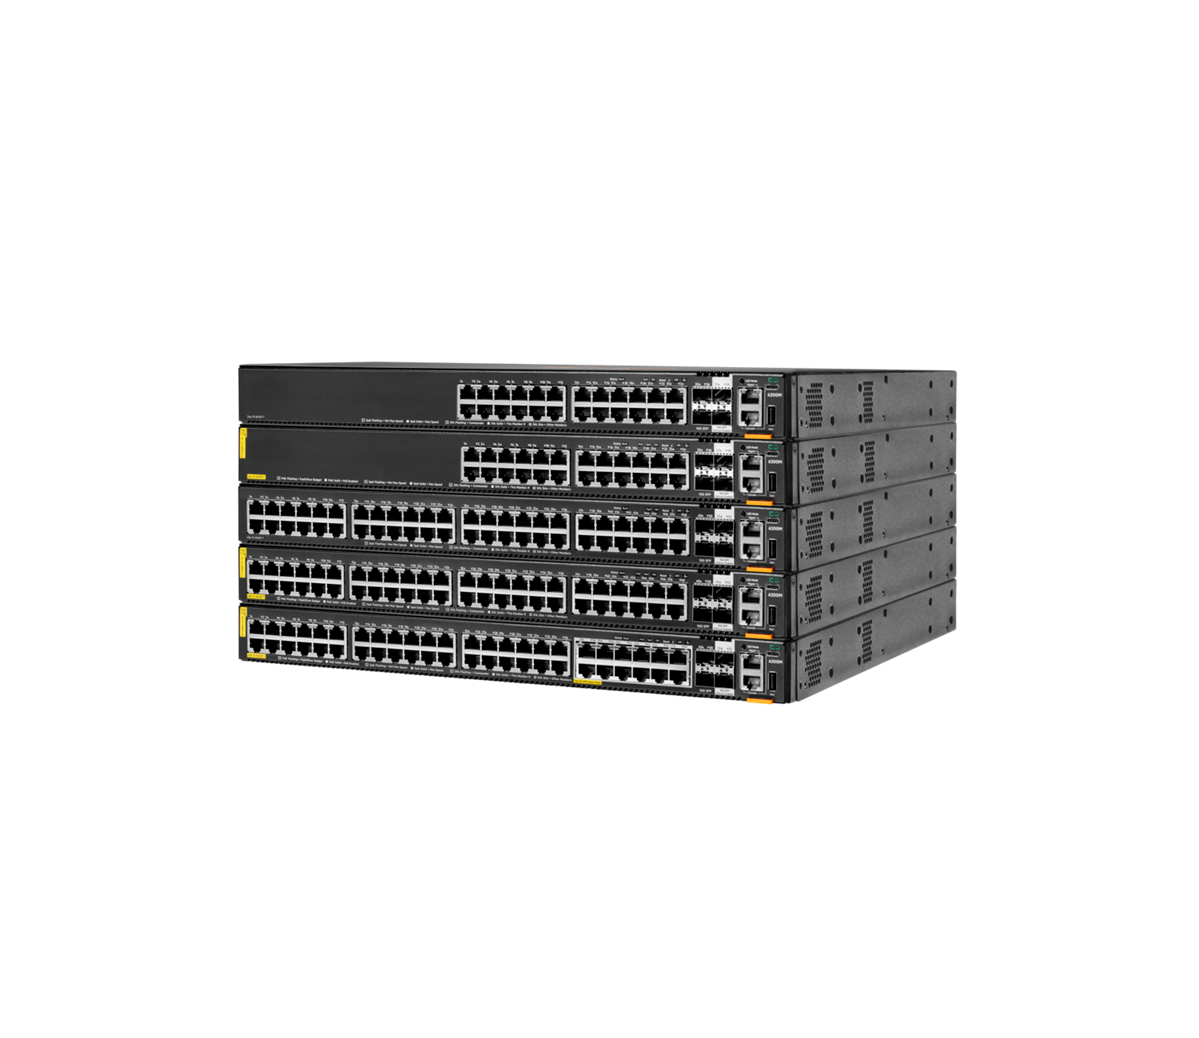
48 cổng PoE 10/100/1000BASE-T Class 4, hỗ trợ công suất lên đến 30W mỗi cổng, 1 cổng Console RJ-45, 1 cổng Console USB-C
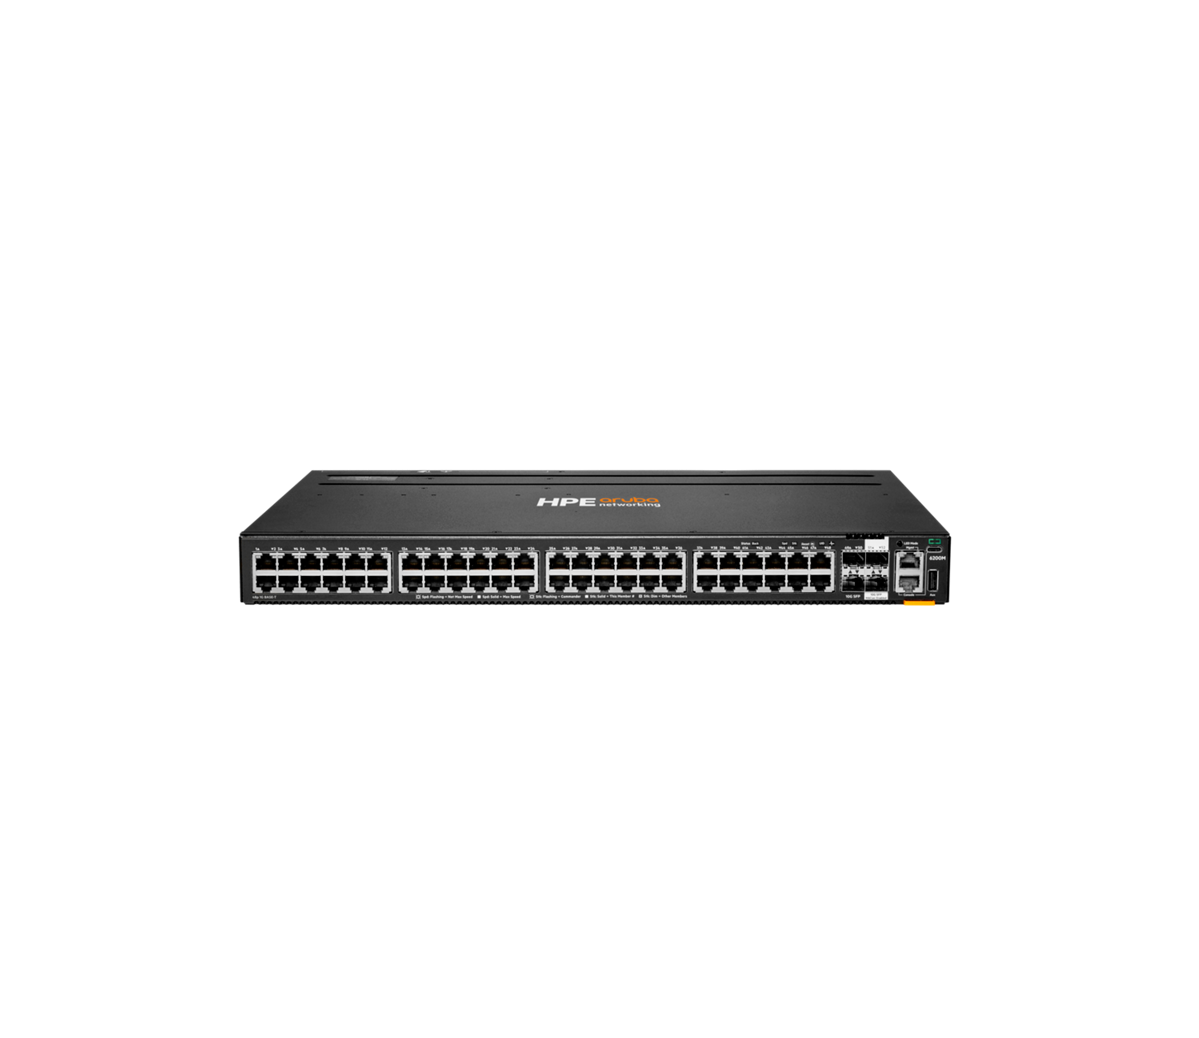
48 cổng 10/100/1000BASE-T
4 cổng SFP 100M/1G/10G
1 cổng console RJ-45
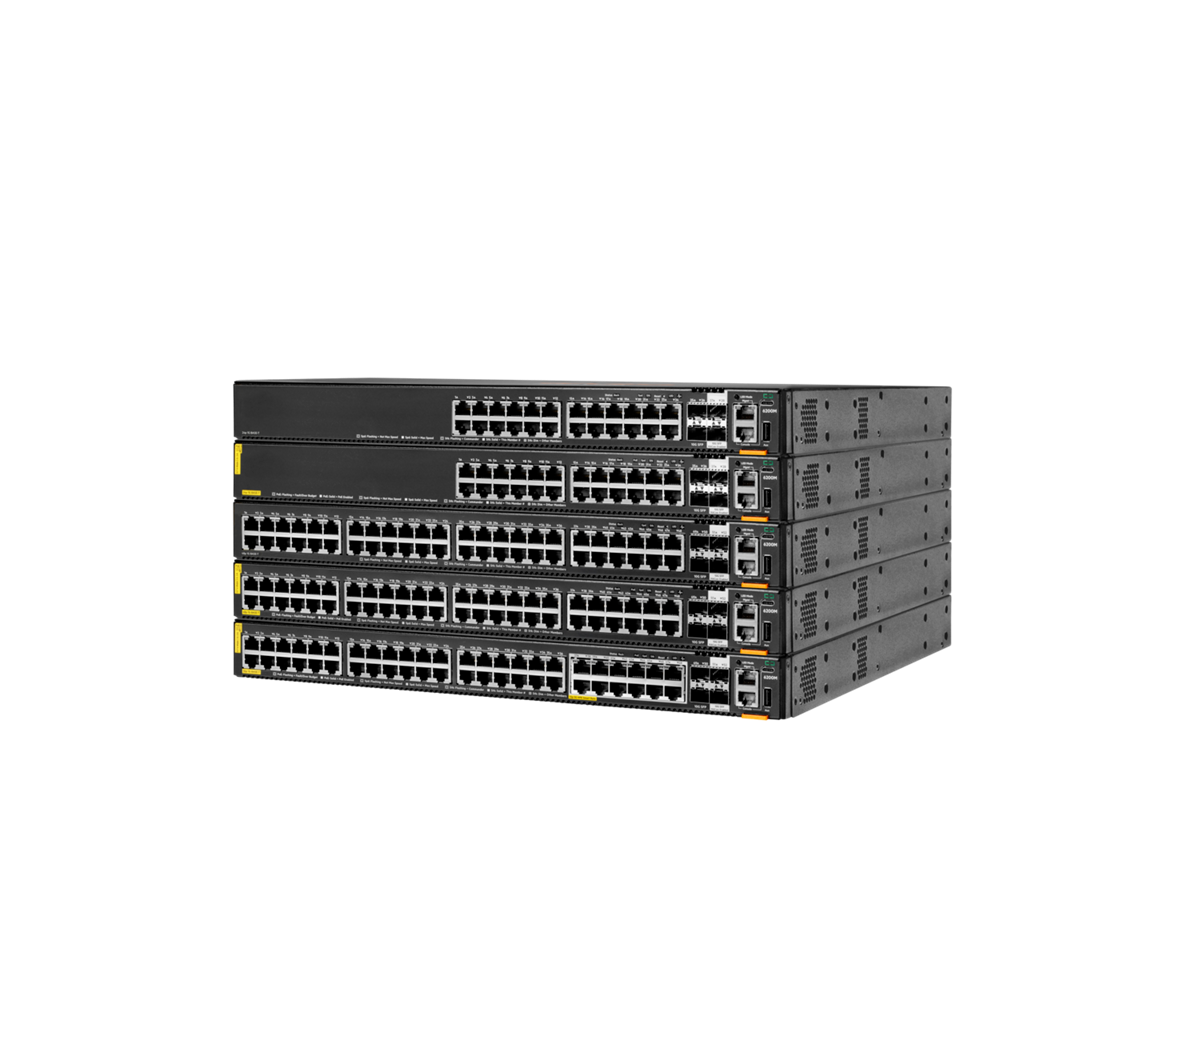
24 cổng PoE 10/100/1000BASE-T Class 4,
4 cổng SFP 100M/1G/10G
48 cổng PoE 10/100/1000BASE-T Class 4
4 cổng SFP 1/10G; không có PHY
24 cổng 10/100/1000BASE-T
4 cổng SFP 100M/1G/10G
HPE Networking Instant On Switch 48p Gigabit CL4 PoE 4p SFP+ 370W 1930 (JL686B). Đây là "quái thú" đầu bảng của dòng 1930, cung cấp mật độ cổng tối đa cùng khả năng cấp nguồn PoE+ mạnh mẽ cho các hệ thống quy mô lớn.
HPE Networking Instant On 1930 (JL685A) 48p Gigabit 4p SFP+ Đây là model có mật độ cổng mạng lớn nhất trong dòng 1930 nhưng không hỗ trợ PoE.
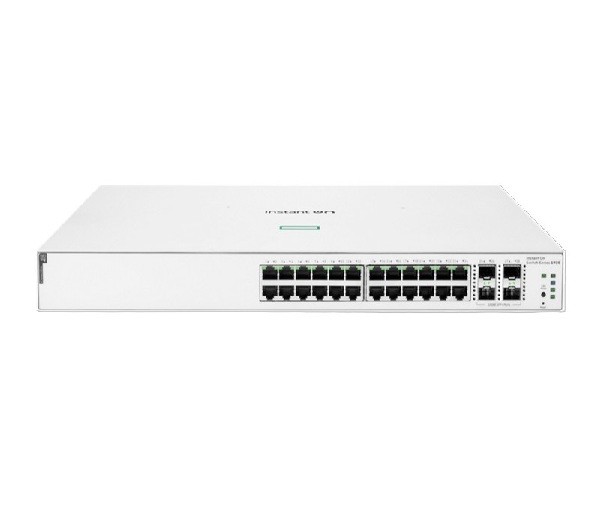
HPE Networking Instant On 1930 (JL684B) 24p Gigabit CL4 PoE 4p Đây là phiên bản "năng suất cao" nhất trong nhóm 24 cổng của dòng 1930, được thiết kế đặc biệt cho các hệ thống có mật độ thiết bị PoE dày đặc hoặc các thiết bị tiêu tốn nhiều điện năng.
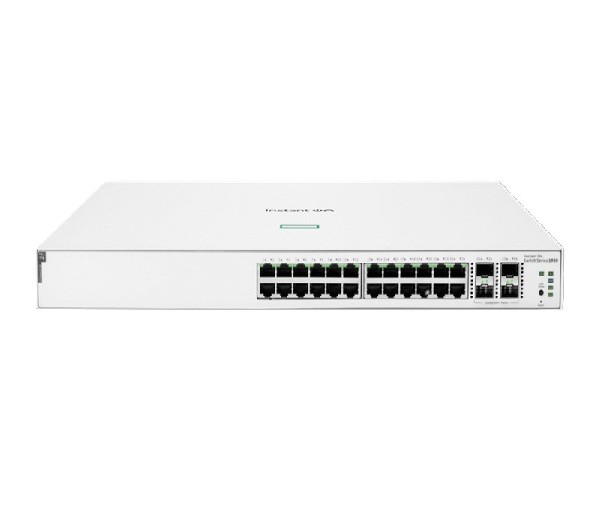
HPE Networking Instant On 1930 (JL683B) 24p Gigabit CL4 PoE là giải pháp mạng quản lý thông minh (Smart-managed) được thiết kế chuyên biệt cho các doanh nghiệp vừa và nhỏ (SMB).
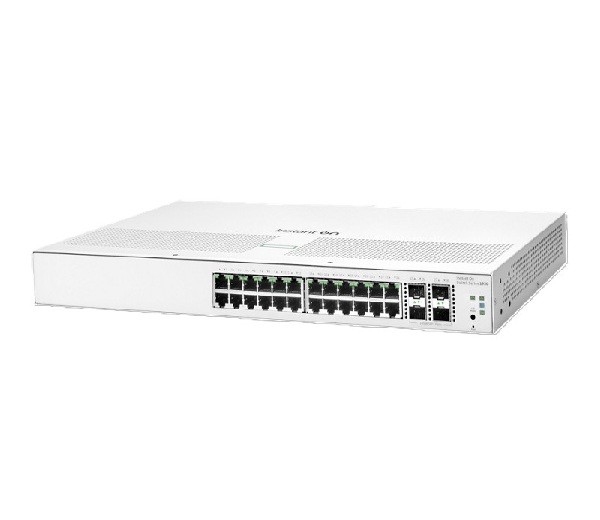
HPE Networking Instant On 1930 (JL682A) 24p Gigabit 4p SFP+ là lựa chọn hoàn hảo cho hạ tầng mạng văn phòng cần nhiều cổng kết nối cho PC, máy in, server nhưng không cần cấp nguồn cho Wifi/Camera qua dây mạng.
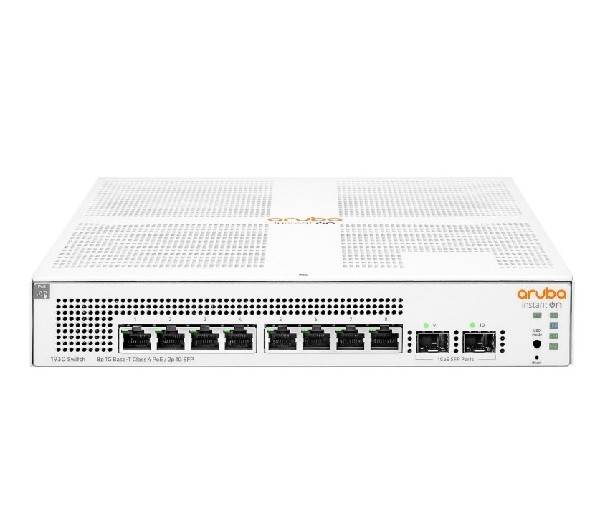
HPE Networking Instant On 1930 (JL681A) 8p Gigabit CL4 PoE là Dòng thiết bị chuyển mạch HPE Networking Instant On 1930 giúp bạn tối ưu hóa hiệu quả công việc. Với chi phí hợp lý và khả năng triển khai dễ dàng, các thiết bị chuyển mạch Gigabit cấu hình cố định, quản lý thông minh (smart-managed)
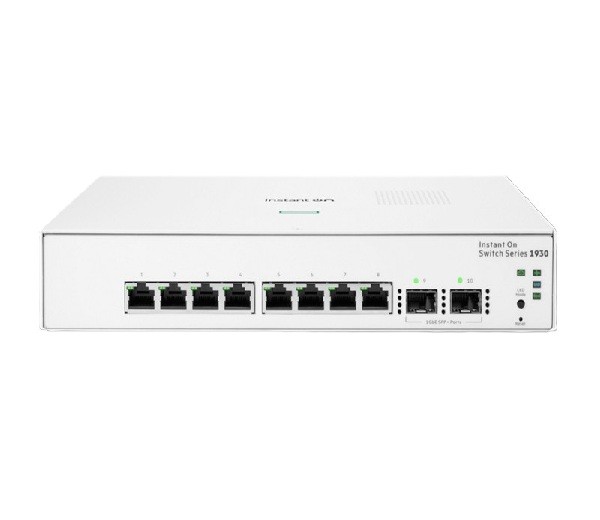
HPE Networking Instant On 1930 (JL680A) 8p Gigabit 2p SFP là Dòng thiết bị chuyển mạch HPE Networking Instant On 1930 giúp bạn tối ưu hóa hiệu quả công việc. Với chi phí hợp lý và khả năng triển khai dễ dàng, các thiết bị chuyển mạch Gigabit cấu hình cố định, quản lý thông minh (smart-managed)
THÔNG SỐ KỸ THUẬT CHI TIẾT SG350X-24MP-K9
Hiêu suất hoạt động
- Switching capacity and forwarding rate: Capacity in Millions of Packets per Second (mpps) (64-byte packets): 95.23
- All switches are wire speed and nonblocking: Switching Capacity in Gigabits per Second (Gbps): 128
- Total System Ports: 24 GE + 4 10GE
- RJ-45 Ports: 24 GE
- Combo Ports (RJ‑45 + SFP): 2 SFP slots, 2 Gigabit Ethernet combo
- Up link port: 2 10GE copper/SFP+ combo + 2 SFP+
- Jumbo frames: Frame sizes up to 9K bytes. The default MTU is 2K
- MAC table: 64K addresses
Tính năng hỗ trợ chuyển mạch lớp 2 | |
Giao thức ngăn chặn vòng lặp | - Hỗ trợ ngăn chặn chống loop theo chuẩn 802.1d - Hội tụ nhanh bằng 802.1w (Rapid Spanning Tree [RSTP]), được bật theo mặc định - Hỗ trợ 8 trường hợp - Hỗ trợ nhiều trường hợp Spanning Tree bằng 802.1s (MSTP) |
Port grouping | - Hỗ trợ cho Giao thức điều khiển tổng hợp liên kết IEEE 802.3ad (LACP): Tối đa 8 nhóm, Tối đa 8 cổng cho mỗi nhóm với 16 cổng ứng viên cho mỗi tổng hợp liên kết 802.3ad (động) |
VLAN | Hỗ trợ tối đa 4096 VLAN cùng lúc VLAN dựa trên cổng và VLAN dựa trên thẻ 802.1Q VLAN dựa trên MAC VLAN quản lý VLAN Edge riêng (PVE), còn được gọi là cổng được bảo vệ, với nhiều liên kết ngược VLAN khách VLAN không xác thực Gán VLAN động qua máy chủ RADIUS cùng với xác thực máy khách 802.1x VLAN CPE |
Voice VLAN | Lưu lượng thoại được tự động gán cho VLAN thoại cụ thể và được xử lý với mức QoS phù hợp Khả năng thoại tự động cung cấp triển khai không cần chạm trên toàn mạng cho các điểm cuối thoại và thiết bị điều khiển cuộc gọi |
Multicast TV VLAN | Multicast TV VLAN cho phép chia sẻ multicast VLAN duy nhất trong mạng trong khi các thuê bao vẫn ở trong các VLAN riêng biệt (còn gọi là MVR) |
Q-in-Q VLAN | VLAN đi qua mạng của nhà cung cấp dịch vụ một cách tiêu chuẩn trong khi vẫn riêng biệt lưu lượng giữa các kênh |
Giao thức đăng ký VLAN chung (GVRP)/Giao thức đăng ký thuộc tính chung (GARP) | Giao thức để tự động truyền bá và cấu hình VLAN trong một miền được bắc cầu |
Phát hiện liên kết đơn hướng (UDLD) | UDLD giám sát kết nối vật lý để phát hiện các liên kết đơn hướng do hệ thống dây điện không đúng hoặc lỗi cáp/cổng để ngăn chặn các vòng lặp chuyển tiếp và hố đen lưu lượng trong các mạng chuyển mạch |
Dynamic Host Configuration Protocol (DHCP) Relay at Layer 2 | Chuyển tiếp lưu lượng DHCP đến máy chủ DHCP trong VLAN khác; hoạt động với DHCP Option 82 |
Internet Group Management Protocol (IGMP) versions 1, 2, and 3 snooping | IGMP giới hạn lưu lượng đa hướng tốn nhiều băng thông chỉ cho những người yêu cầu; hỗ trợ 1K nhóm đa hướng (đa hướng theo nguồn cụ thể cũng được hỗ trợ) |
IGMP Querier | IGMP querier được sử dụng để hỗ trợ miền đa hướng Lớp 2 của các chuyển mạch theo dõi khi không có bộ định tuyến đa hướng |
Head-Of-Line (HOL) blocking | Ngăn chặn HOL |
Loopback Detection | Phát hiện vòng lặp cung cấp khả năng bảo vệ chống lại vòng lặp bằng cách truyền các gói giao thức vòng lặp ra khỏi các cổng mà bảo vệ vòng lặp đã được bật. Nó hoạt động độc lập với STP |
Tính năng hỗ trợ chuyển mạch lớp 3: | |
IPv4 routing | Định tuyến Wirespeed của các gói tin IPv4 Tối đa 1K tuyến tĩnh và tối đa 256 giao diện IP |
IPv6 routing | Định tuyến tốc độ dây của các gói tin IPv6 |
Classless Interdomain Routing (CIDR) | Hỗ trợ CIDR |
Layer 3 Interface | Cấu hình giao diện Lớp 3 trên cổng vật lý, LAG, giao diện VLAN hoặc giao diện vòng lặp |
DHCP relay at Layer 3 | Chuyển tiếp lưu lượng DHCP qua các miền IP |
User Datagram Protocol (UDP) relay | Chuyển tiếp thông tin phát sóng qua các miền Lớp 3 để khám phá ứng dụng hoặc chuyển tiếp các gói bootP/DHCP |
DHCP Server | Chuyển đổi chức năng như một máy chủ DHCP IPv4 phục vụ địa chỉ IP cho nhiều nhóm/phạm vi DHCP Hỗ trợ các tùy chọn DHCP |
Tính năng bảo mật của thiết bị: | |
Secure Shell (SSH) Protocol | SSH là một sự thay thế an toàn cho lưu lượng Telnet. SCP cũng sử dụng SSH. SSH v1 và v2 được hỗ trợ |
Secure Sockets Layer (SSL) | Hỗ trợ SSL: Mã hóa tất cả lưu lượng HTTPS, cho phép truy cập bảo mật cao vào GUI quản lý dựa trên trình duyệt trong bộ chuyển mạch |
IEEE 802.1X (Authenticator role) | 802.1X: Xác thực và tính toán RADIUS, hàm băm MD5; VLAN khách; VLAN chưa xác thực, chế độ máy chủ đơn/nhiều và phiên đơn/nhiều Hỗ trợ 802.1X theo thời gian Chỉ định VLAN động |
Web-based authentication | Xác thực dựa trên web cung cấp quyền kiểm soát truy cập mạng thông qua trình duyệt web tới bất kỳ thiết bị lưu trữ và hệ điều hành nào |
STP Bridge Protocol Data Unit (BPDU) Guard | Một cơ chế bảo mật để bảo vệ mạng LAN khỏi các cấu hình không hợp lệ. Một cổng được kích hoạt cho BPDU Guard sẽ bị tắt nếu nhận được tin nhắn BPDU trên cổng đó |
STP Root Guard | Điều này ngăn chặn các thiết bị biên không nằm trong tầm kiểm soát của quản trị viên mạng trở thành các nút gốc của Giao thức chặn vòng lặp (loop) |
DHCP snooping | Lọc các thông báo DHCP có địa chỉ IP chưa đăng ký và/hoặc từ các giao diện không mong muốn hoặc không đáng tin cậy. Điều này ngăn các thiết bị giả mạo hoạt động như Máy chủ DHCP |
IP Source Guard (IPSG) | Khi IP Source Guard được bật tại một cổng, bộ chuyển mạch sẽ lọc các gói IP nhận được từ cổng nếu địa chỉ IP nguồn của các gói không được cấu hình tĩnh hoặc học động từ DHCP snooping. Điều này ngăn chặn IP Address Spoofing |
Dynamic ARP Inspection (DAI) | Bộ chuyển mạch loại bỏ các gói ARP khỏi một cổng nếu không có ràng buộc IP/MAC tĩnh hoặc động hoặc nếu có sự khác biệt giữa địa chỉ nguồn hoặc đích trong gói ARP. Điều này ngăn chặn các cuộc tấn công trung gian |
IP/MAC/Port Binding (IPMB) | Các tính năng trước đó (DHCP Snooping, IP Source Guard và Dynamic ARP Inspection) hoạt động cùng nhau để ngăn chặn các cuộc tấn công DOS trong mạng, do đó tăng tính khả dụng của mạng |
Secure Core Technology (SCT) | Đảm bảo rằng bộ chuyển mạch sẽ nhận và xử lý lưu lượng quản lý và giao thức bất kể có bao nhiêu lưu lượng được nhận |
Secure Sensitive Data (SSD) | Một cơ chế để quản lý dữ liệu nhạy cảm (như mật khẩu, khóa, v.v.) một cách an toàn trên thiết bị chuyển mạch, đưa dữ liệu này vào các thiết bị khác và tự động cấu hình an toàn. Quyền truy cập để xem dữ liệu nhạy cảm dưới dạng văn bản thuần túy hoặc được mã hóa được cung cấp theo cấp độ truy cập do người dùng cấu hình và phương thức truy cập của người dùng |
Layer 2 isolation Private VLAN Edge (PVE) with community VLAN | PVE (còn được gọi là cổng được bảo vệ) cung cấp khả năng cô lập Lớp 2 giữa các thiết bị trong cùng một VLAN, hỗ trợ nhiều liên kết ngược |
Port security | Khả năng khóa địa chỉ MAC nguồn vào các cổng và giới hạn số lượng địa chỉ MAC đã học được |
RADIUS/TACACS+ | Hỗ trợ xác thực RADIUS và TACACS. Chuyển đổi chức năng như một máy khách |
Storm control | Phát sóng, phát đa hướng và phát đơn hướng không xác định |
RADIUS accounting | Các chức năng thuật toán RADIUS cho phép dữ liệu được gửi khi bắt đầu và kết thúc dịch vụ, chỉ ra lượng tài nguyên (như thời gian, gói tin, byte, v.v.) được sử dụng trong phiên. |
DoS prevention | Phòng chống tấn công từ chối dịch vụ (DOS) |
ACLs | Hỗ trợ tối đa 512 quy tắc Giảm hoặc giới hạn tốc độ dựa trên MAC nguồn và đích, ID VLAN hoặc địa chỉ IP, giao thức, cổng, Điểm mã dịch vụ phân biệt (DSCP)/ưu tiên IP, cổng nguồn và đích TCP/UDP, ưu tiên 802.1p, loại Ethernet, Giao thức gói tin điều khiển Internet (ICMP), gói IGMP, cờ TCP, ACL theo thời gian được hỗ trợ |
Nguồn PoE tại các cổng: | |
Power Dedicated to PoE | 382W |
Number of Ports That Support PoE+ and PoE | 16 |
Number of Ports That Support 60W PoE, PoE+ and PoE | 8 |
Dimensions | 440 x 44 x 350 mm |
Xem thêm Sản phẩm| Thiết Bị SWITCH| Switch Cisco


